
内容类型
Analysis
在 内容类型 维度下,Analysis 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

互联网历史
请求已经入队,文件仍未移动:RFC 1068 与 BFTP 的完成边界
1988 年的一项文件传输实验,把“等一会儿再试”从用户交给了机器。终端可以退出,请求却留在控制主机上,等待两个远端服务器重新可用。这个变化让任务有了耐心,也让一个容易被混淆的新状态出现了:系统记住了要做什么,并不等于文件已经抵达。

互联网历史
FDDI 帧承载了 IP,却没有承载身份:RFC 1188 的封装边界
一根快速光纤环能告诉接口怎样发送比特,却不能因此回答“是谁发的”“谁有权使用这个地址”“远端是否完成了某项工作”。1990 年的 RFC 1188 解决的是较窄的前一个问题:让 IP 数据报与 ARP 在 FDDI 上以可互操作的格式出现。它把格式、地址表示、帧大小与结果之间的距离保留了下来。

互联网历史
低时延报文得到的不是更多容量,而是更少等待空间:RFC 1046 的队列交换
要让一只队列“快”,最直接的办法不是给它无限缓冲,而是不许它排得太长。RFC 1046 把这件事写得近乎残酷:低时延报文可以少等,但队列满了就更早被丢弃;它还必须受带宽份额约束,不能借“紧急”之名吞掉整条链路。

互联网历史
邮箱是联络点,不是控制室:RFC 1173 的“口头传统”
早期互联网有一个很朴素的难题:看见故障的人,往往不能修复故障;能检查和改变设备的人,往往尚未看见那个症状。1990 年的 RFC 1173 给出的答案不是建立一座凌驾于所有网络之上的控制中心,而是让问题能抵达拥有本地工具、信息和责任的人。它留下的边界至今清楚:一封报告可以开启协作,不能因此变成证据、命令或跨站控制权。

互联网历史
一句政策不是网络控制:RFC 1087 与“可接受使用”的边界
1989 年,Internet Activities Board 可以指出哪些行为会威胁一套共享的研究基础设施。它可以把蓄意入侵、扰乱、浪费、破坏和侵犯隐私称为不可接受。但一句政策并不会因此观察到事件、辨认出行为人、配置每一个网络,或把一般性的警示变成自动执行的控制。RFC 1087 最值得保留的历史,不是它的措辞有多强,而是它没有跨越这些边界。

互联网历史
这个比特保住了回程路径,却没有认证请求:RFC 1044 的 HYPERchannel SRC
把 `TO` 与 `FROM` 对调,一条消息便应回到原来的进程。RFC 1044 把这种物理网络的对称性做成可沿途撤销的 SRC 标记。它让接收端知道“回答可以送回哪里”,却没有替接收端回答“是谁在请求”与“是否应当照办”。
互联网历史
速度是显示提示,不是线路:RFC 1079 的 Telnet 边界
1988 年,远端终端程序可以得知对端终端的一项有用特征,却不必假装知道两者之间的网络。RFC 1079 把这条界线划得很清楚:一端可以请求终端的两个速度值,另一端以受限格式回答。这个数值可帮助程序安排屏幕显示或延迟填充;它不是带宽、拥塞、时延、路由质量或 TCP 连接状态的测量。

互联网历史
DHCP 之前,四个字节先选定语法:RFC 1048 与 BOOTP 的 64 字节边界
无盘工作站开机时,往往连自己的 IP 地址、启动服务器和文件名都不知道。它必须先从网络取得配置,才能真正使用网络。BOOTP 为这个最早的回答留出 64 个字节;RFC 1048 又用开头四个字节告诉机器后面应当怎样读。它解决了表示法,却从未声称能证明回答者可信。

互联网历史
名称就是地址,但它不是路由:RFC 1088 的 IP-over-NetBIOS 映射
1989 年的 RFC 1088 做了一件非常克制的事:把某台 IP-over-NetBIOS 主机的 IP 地址写成固定的 16 字节 NetBIOS 名称 `IP.XX.XX.XX.XX`。每个 `XX` 是地址中一个字节的 ASCII 十六进制表示。这样,发送 NetBIOS 数据报时不必为了得到该名称而查询物理地址。它节省的是一次特定的解析;它没有交付一条路由,没有认证主机,也没有证明任何应用已经收到或接受了数据。
互联网历史
四个字节让 TCP 有了报文边界,却没有重建 OSI 网络:RFC 1006 的 TPKT 边界
发送方可以一次写入一条完整指令,接收方却不应把一次 `read` 当成那条指令。TCP 保证的是连续有序的字节流。RFC 1006 面对 ISO 传输协议需要离散 TPDU 的问题,没有改写 TCP 的承诺,只在流上放置了一个可计数的边界。
互联网历史
令牌找到了连接,却没有准入子流:MPTCP 的 MP_JOIN 边界
一个新的 TCP SYN 可以携带一段更早建立的关系:它并非要新建应用会话,而是请求把自己的五元组并入已有的 MPTCP 连接。这个请求若被简化成“连接换了路径”,就会丢掉最要紧的几次判断:查找哪个状态、如何证明仍是原来的对端、谁有权接纳新子流,以及接纳后由什么字段处理数据包。

报道
LACNIC与超越RIR的转型经济学
真正需要移交的不是一个机构名称,而是四本不能断裂的账:资源、权利、规则与连续性。
互联网历史
横幅圈出了屏幕,却没有制定政策:RFC 933 与 Telnet 输出标记的边界
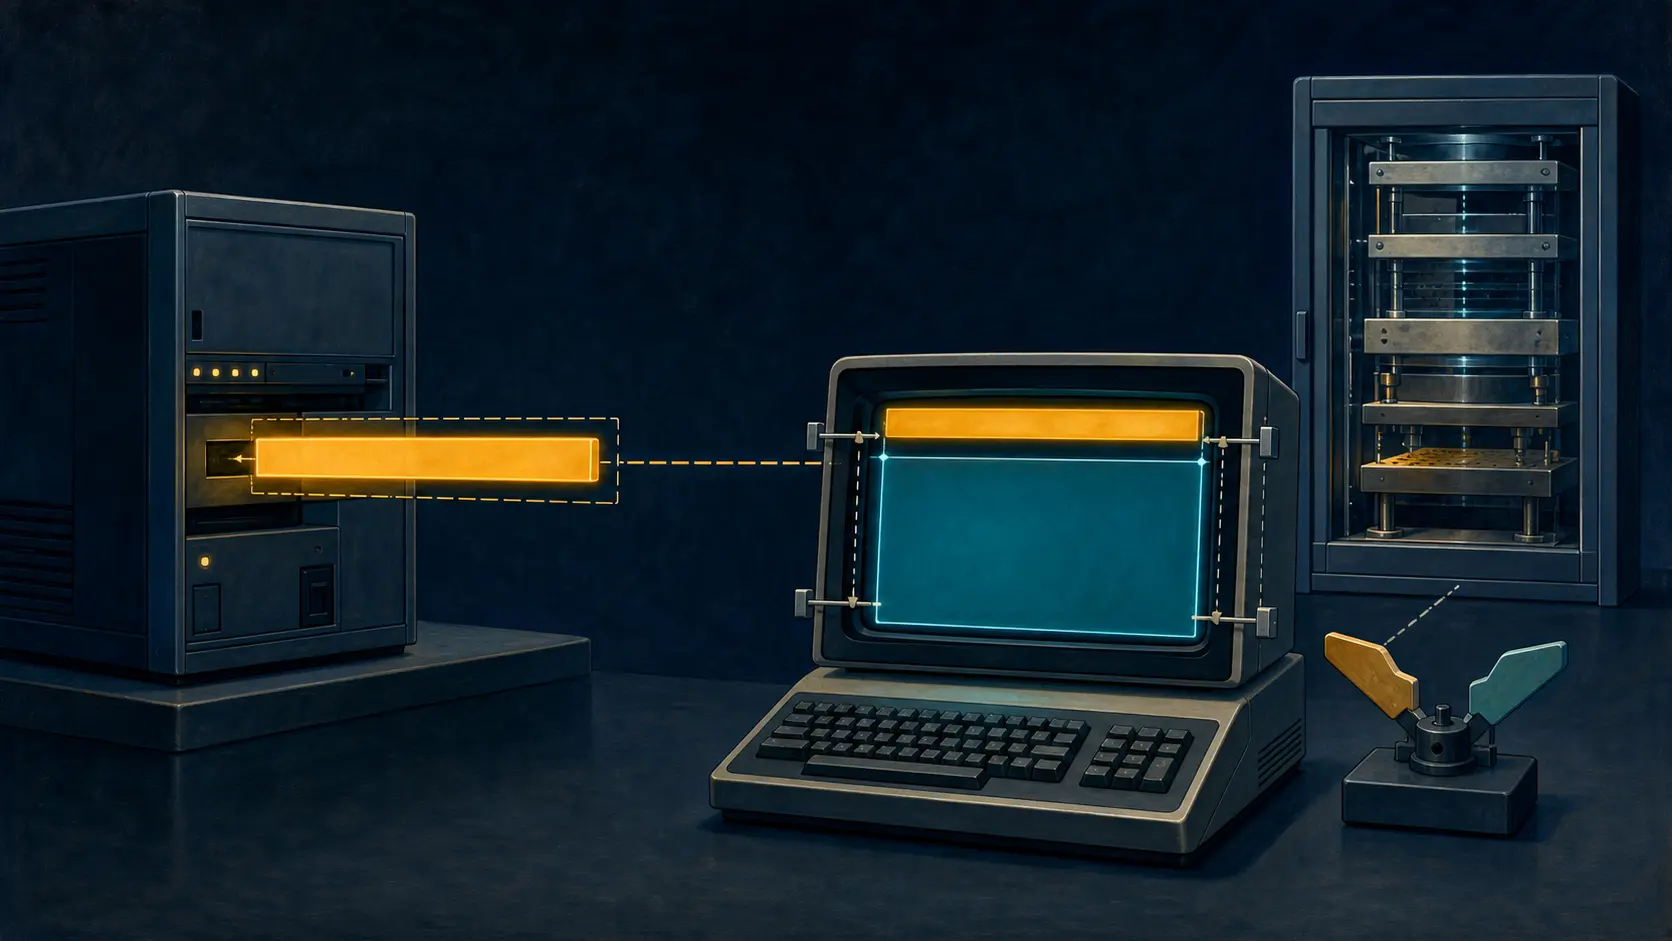
把安全标记重复塞进每一屏应用输出,既浪费带宽,也迫使服务器猜测远端终端有多大。RFC 933 的选择是让服务器只送一次横幅,由用户端 Telnet 维护版面;这项分工解决了显示问题,却没有把分类、授权和访问控制写进那串 ASCII 字符。

互联网历史
NAK 拒绝的是端口,不是数据包:RFC 938 如何划清接收与分派的边界
1985 年的一项实验性协议曾允许接收方同时作出两种并不相同的陈述:它已把一个数据包计入连续接收状态,但该包所指向的本地端口无人认领。RFC 938 将这一响应命名为 `PORT NAK`。它的价值不在于替任何应用宣布失败,而在于拒绝让传输层的收据冒充本地分派决定。

互联网历史
UUID 跨过连接,决定权留在原处:RFC 927 的免重复登录交易
用户少输一次密码,不等于目标主机少做一次判断。1984 年的 RFC 927 允许已完成认证的一端送出四个八位组的用户编号,却把是否相信这次认证的权力明确留给接收服务的那一端。

互联网历史
这条分支说“下方无人”:RFC 1075 与 DVMRP 会过期的无成员报告
1988 年的实验性组播路由必须回答一个朴素而危险的问题:什么时候可以不再把一个组的数据送往某条分支?RFC 1075 给出的回答很窄。下游路由器可以说,某个组在自己的后代方向没有成员;上游邻居于是可以在指定时限内停止向这条分支转发该组。它不是互联网的成员普查,而是一项只作用于一棵转发表局部的临时指令。
互联网历史
一次按键只需四个八位组:RFC 916 如何让状态代替重复信息
“省掉三个八位组”并不是神奇压缩。接收方之所以还能正确读取,是因为连接状态已经回答了长度、待确认分组和接收上限等问题。RFC 916 把已知事实从线路上删掉,同时把这些事实写进更严格的状态约束。

互联网历史
不会报出读数的名字:RFC 1065 与可管理事物的形状
1988 年的互联网管理需要一种克制:它必须能够描述“可以观测什么”,却不能把描述伪装成已经取得的观测。RFC 1065 因而把受管对象类型的稳定名称、语法、编码与访问类别同某个具体实例在某一时刻的活值分开。

互联网历史
那个意为“重新开始”的字节:SLIP、RFC 1055 与串行帧恢复的代价
串行线路并不把一个个完整数据包交到接收端手中;它只不断交付字节。在线路噪声之后,缓冲区中可能留着一段没有明确归属的残片。RFC 1055 为 SLIP 提出过一个极小的动作:在下一个数据报之前也发送 `END`。这个字节不修复噪声,也不为随后的内容背书;它只让接收端放弃旧残片,并从可辨认的帧边界重新开始读取。

互联网历史
切换并非一次切换:RFC 897 如何把改名与 DNS 解析拆开
如果验收表只有一行“DNS 迁移完成”,1984 年 3 月的状态就无法填写:主机已经换上 `.ARPA` 正式名称,许多程序却仍从本地 HOSTS.TXT 查地址。RFC 897 的关键贡献,是把看起来同时发生的变化拆成可以分别验收的事实。