
内容类型
Analysis
在 内容类型 维度下,Analysis 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

互联网历史
六个字节只有在传输域明确后才成为地址:RFC 1449
一份旧配置完整保存了六个字节,却没有保存它们属于哪个传输域。今天的工程师很容易把前四个解释为 IPv4 地址,把后两个解释为 UDP 端口,而且能得到一个看上去完全合理的结果。RFC 1449 提醒我们:合理的解码不等于真实的原意。字节必须与选择其语法的域标识一起存在。

互联网历史
数据库写着一个地址,回复却沿请求来路返回:RFC 1445
控制系统面对两份不一致的事实:配置表说管理站在甲处,刚收到的请求却来自乙处。RFC 1445 没有把其中一份抹掉。新请求仍按配置出发,这次回复则必须沿实际来路返回。运行中的路径只获得一次回程权,没有因此变成永久身份。

互联网历史
时钟倒退了,密钥必须更换:RFC 1446
设备断电时,网络上的时间并没有暂停。报文仍可能被保存,管理站仍在推进自己的记录,原本有效的操作也在逐渐过期。真正危险的不是机器停了多久,而是它醒来后带着旧密钥,却把自己的安全时钟恢复到了更早的位置。RFC 1446 看见了这个裂缝:一旦时钟倒退,过去的报文就可能重新进入“尚未过期”的范围,因此密钥必须同时改变。

互联网历史
密钥先于回执改变,管理器只能同时记住新旧两把:RFC 1446
代理已经换上新密钥,管理器却还在等回执,准备收到以后才更新自己的记录。此时代理用新密钥生成回复,管理器手里只有旧密钥。RFC 1446 写下了一个看似反常、实则精确的时刻:变更已经成功,成功回执却可能因此无法通过验证。

报道
LACNIC 的 geofeed:同一前缀,两种国家代码
同一份地理位置声明文件,把一个 /24 同时标为乌拉圭和巴拉圭。问题不在于我们已经知道哪一行错了,而在于软件可以在没有任何新证据的情况下替它选出一个答案。

互联网历史
模块名字没有变,设备却没有证明自己运行哪一版:RFC 1442
管理平台里的一份 MIB 可以标着最新修订时间,机房里的设备却可能从未实现那次修订。两件事并不矛盾:前者是定义文件的履历,后者是运行代码的事实。RFC 1442 为 SNMP 信息模块建立了稳定身份与修订记忆,同时清楚地把 `MODULE-IDENTITY` 放在实现阶段,而不是把它设计成设备现场可询问的版本证词。

报道
在 ARIN,反向 DNS 的管理边界先看上游地址块
客户拿到一个 /24,并不意味着它能在注册机构修改这个 /24 的反向委任。ARIN 的两个文档例子说明,问题往往要沿着 DNS 树,回到更上一级的直接分配。

互联网历史
同一个应用跨过两个版本,代理却改写了操作:RFC 1452
应用发出的是批量读取,旧版代理收到的却只是“取下一个”。中间的双语管理器先查本地数据库,再把两个重复参数清零并改掉 PDU 类型。RFC 1452 希望这层转换对应用透明;它同时留下了另一条更重要的记录:接口连续,不等于两端执行了同一项操作。

创造者
Stefan Savage:把网络犯罪作为系统来测量
Stefan Savage 的研究不断以流量、供应链、激励机制和故障路径测量取代关于攻击的简单叙事。从拒绝服务、蠕虫和垃圾邮件,到支付网络、云基础设施与联网车辆,他反复识别支撑滥用的机制,构建能够观察其中一部分的工具,并在决策者采取行动时保留工具的证据边界。

报道
APNIC REx:当日期成为拼接历史的钥匙
三个地址段早已出现在 APNIC 的历史统计文件里,REx 却为它们显示了更晚的转移日期。沿着旧文件查下去,真正值得注意的不是两个日期相隔多久,而是日期还参与了记录身份的匹配。
互联网历史
版本号留了下来,安全框架却没有:RFC 1441
抓包工具若显示 SNMP 的 `version = 1`,它未必在说“第一版”。在基于共同体字符串的 SNMPv2 消息中,这个整数恰好表示第二版。数字本身没有矛盾:它只是枚举值。真正危险的是,人们常把这个解析线索扩写成一整套安全结论。RFC 1441 的兴衰提醒我们,版本、消息处理、安全、访问控制和实际执行从来不是同一份证据。
互联网历史
告警还在,通往另一台管理站的通知路径却已过期:RFC 1451
监测没有停止,阈值也没有被删除,事件计数仍可能继续增长;消失的是把事件送往另一台管理站的那一行配置。RFC 1451 给这行配置加上了倒计时:如果接收方不再续期,通知关系就会自行销毁。它把一个经常被合并为“告警正常”的状态,拆成了探测、判断、事件、投递关系与接收五个事实。

互联网历史
用户名像一个人,命名空间却只承诺一个槽位:RFC 1439
早期电子邮件把“猜得到地址”当成一种便利:知道一条命名规则,就能由姓名推测账户。可当两个人生成同一字符串时,协议即使毫无差错,也可能把信交给错误的人。1993 年的 RFC 1439 讨论的正是这道常被界面掩盖的边界。
全球机构
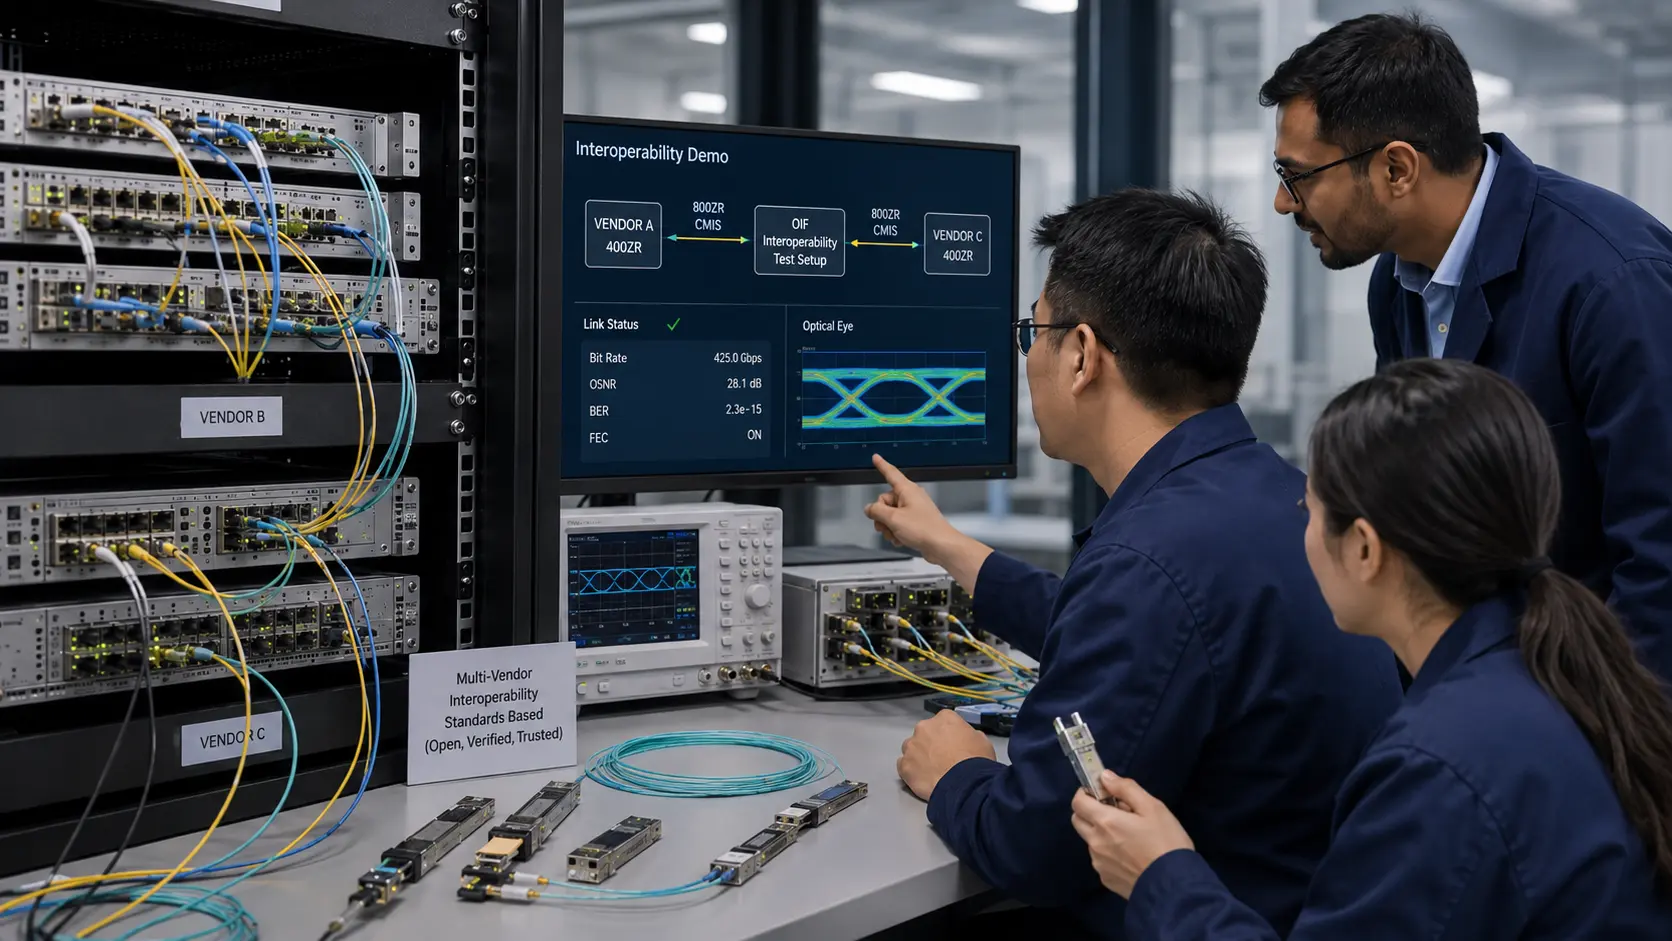
OIF 如何推动 1.6 Tbps 链路实现协同
Optical Internetworking Forum (OIF) 位于正式标准与商业产品之间,把光学、电气和管理选择转化为供应商可以实施、运营商可以测试的协议。它能减少接口边界上的歧义,但每项互操作性主张仍受具体版本、配置、功耗预算和实际测试组合限制。

互联网历史
文件已经到达,收件人却还没有接收它:RFC 1440
1993 年的一项实验协议把文件放进了一个容易被界面抹掉的中间状态:网络传输已经结束,接收主机也保管了数据,但收件人尚未作出决定。SIFT/UFT 追求的是发送方便;它也因此清楚暴露出,抵达、托管、接收和使用从来不是同一个事实。

互联网历史
WAN 会话已经连上,两端终端却仍各有一条链路:RFC 1434
一台终端收到的确认,可能只来自同一机房里的交换节点;远端终端此时甚至还没有接通。RFC 1434 没有掩饰这段落差,而是把局域链路、交换电路与广域传输拆成可分别失败的状态,由 Data Link Switching 在三者之间承担接力。

全球机构
Batfish 与网络变更前测试的承诺
Batfish 将多供应商配置转换为路由与转发模型,使运营人员能够在触及生产环境前,检验拟议变更下的可达性、策略和故障行为。其分析可在模型范围内实现广泛覆盖,但实际价值仍取决于解析器覆盖、快照完整性、明确意图和部署后的实时验证。

互联网历史
代码彼此对应,电路仍需许可:RFC 1394
一张表可以把电话国码、telex answerback 与 Internet 国家域名排在同一行,却不能替任何人接通线路。RFC 1394 的历史价值不只在于它收集了多少代码,更在于它主动留下边界:数据可能有误,域名形状未必来自 DNS,通信要看连接与许可,国家名称则不是目录作者能够裁决的事实。
互联网历史
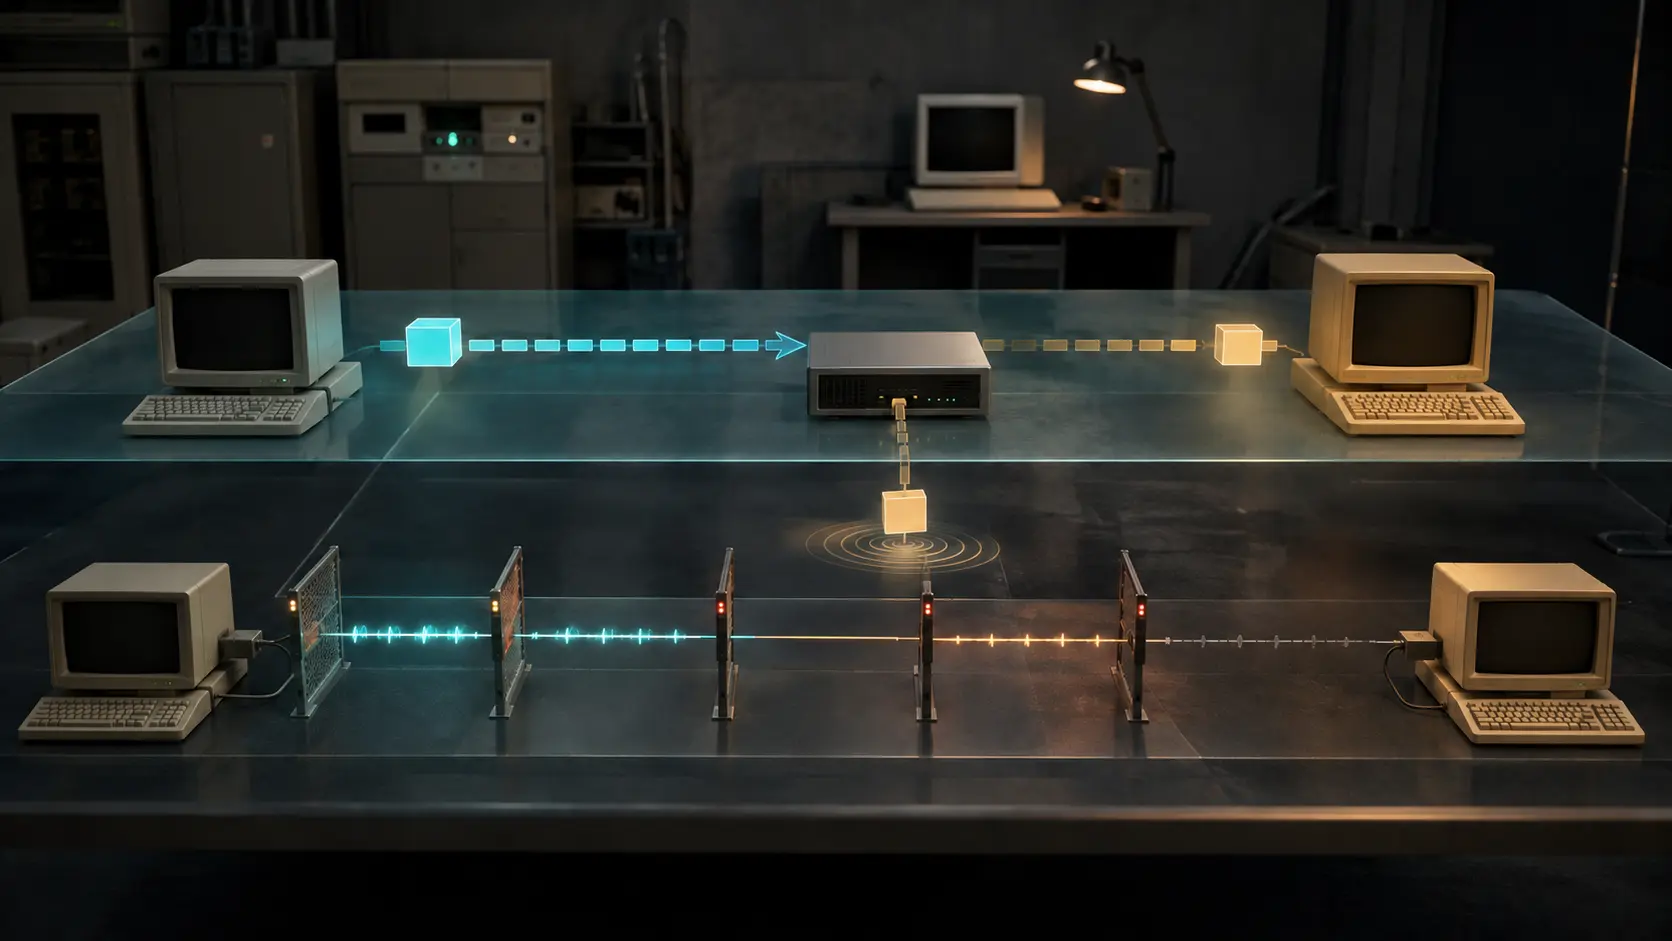
路由写出了下一跳,链路却仍要点头:RFC 1433 的 Directed ARP 实验
三台设备接入同一项数据链路服务,并不意味着三者可以两两通信。RFC 1433 把这条容易被网络图掩盖的事实写进协议:路由可以指明下一跳,地址解析可以给出链路地址,实际路径仍可能被过滤、只通单向,或者根本不存在。

创造者
Albert Greenberg 与作为分布式计算机的网络
从 AT&T、Microsoft Azure 到 Uber,Albert Greenberg 一直研究同一个问题:当拓扑、流量、控制软件、硬件和故障以不同速度变化时,如何让大型网络作为一个协调一致的系统运行。他的影响主要体现在连接测量、决策、转发与反馈证据的控制闭环,以及持续运营这些闭环的团队。