
AFRINIC 事件目前正在全程跟踪。
治理 / 案例档案
案例档案
案例档案持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
机构分类法律与政策冲突选举与控制风险

机构合法性与连续性风险图谱。
基于直接公开来源的时间线和风险分析。
用于连续性和政策暴露规划。
最新报道
案例档案最新动态
1,348 篇文章

案例档案
Connect Europe与GSMA质疑指标,BEREC为跨国电信比较辩护
BEREC 最新的欧洲电信比较报告采用公开数据,但配套的咨询总结说明:列出来源并不足以说明比较成立。指标、对照国家和分母的选择,同样决定读者能从数字中得出什么结论。

案例档案
CRTC审查七项电信报告义务,并询问新规是否应设期限
加拿大通信监管机构 CRTC 将七项定期电信报告义务列入审查,同时征询如何在减轻申报负担时保留监管服务质量、竞争、可负担性与接入所需的证据。

案例档案
两项 swap 规则,一条尚待划定的事件合约边界
10 月 9 日,美国商品期货交易委员会(CFTC)公布两项方向相反的措施:一项拟明确把事件合约纳入 swap 定义,另一项临时最终规则拟将赌场式赌博产品排除在外。实际适用文本和两项评论期限,仍取决于它们在《联邦公报》上的刊登日期。
案例档案
欧盟理事会拟让ESMA直接监管重大跨境市场,移交期为两年
10 月 9 日的政治协议拟把一部分跨境市场监督权交给 ESMA,同时让成员国专家参与两年交接。协议仍处于立法谈判前阶段,并非已经生效的规则。
案例档案
欧盟税务名单三项变动,只有一项是真正退出
欧盟理事会将巴拿马和越南从附件一转入仍待审查的附件二;伯利兹则在获得积极同行评审后退出附件二。把三项变化都称为“移出名单”,会掩盖它们在证据和程序上的差别。
案例档案
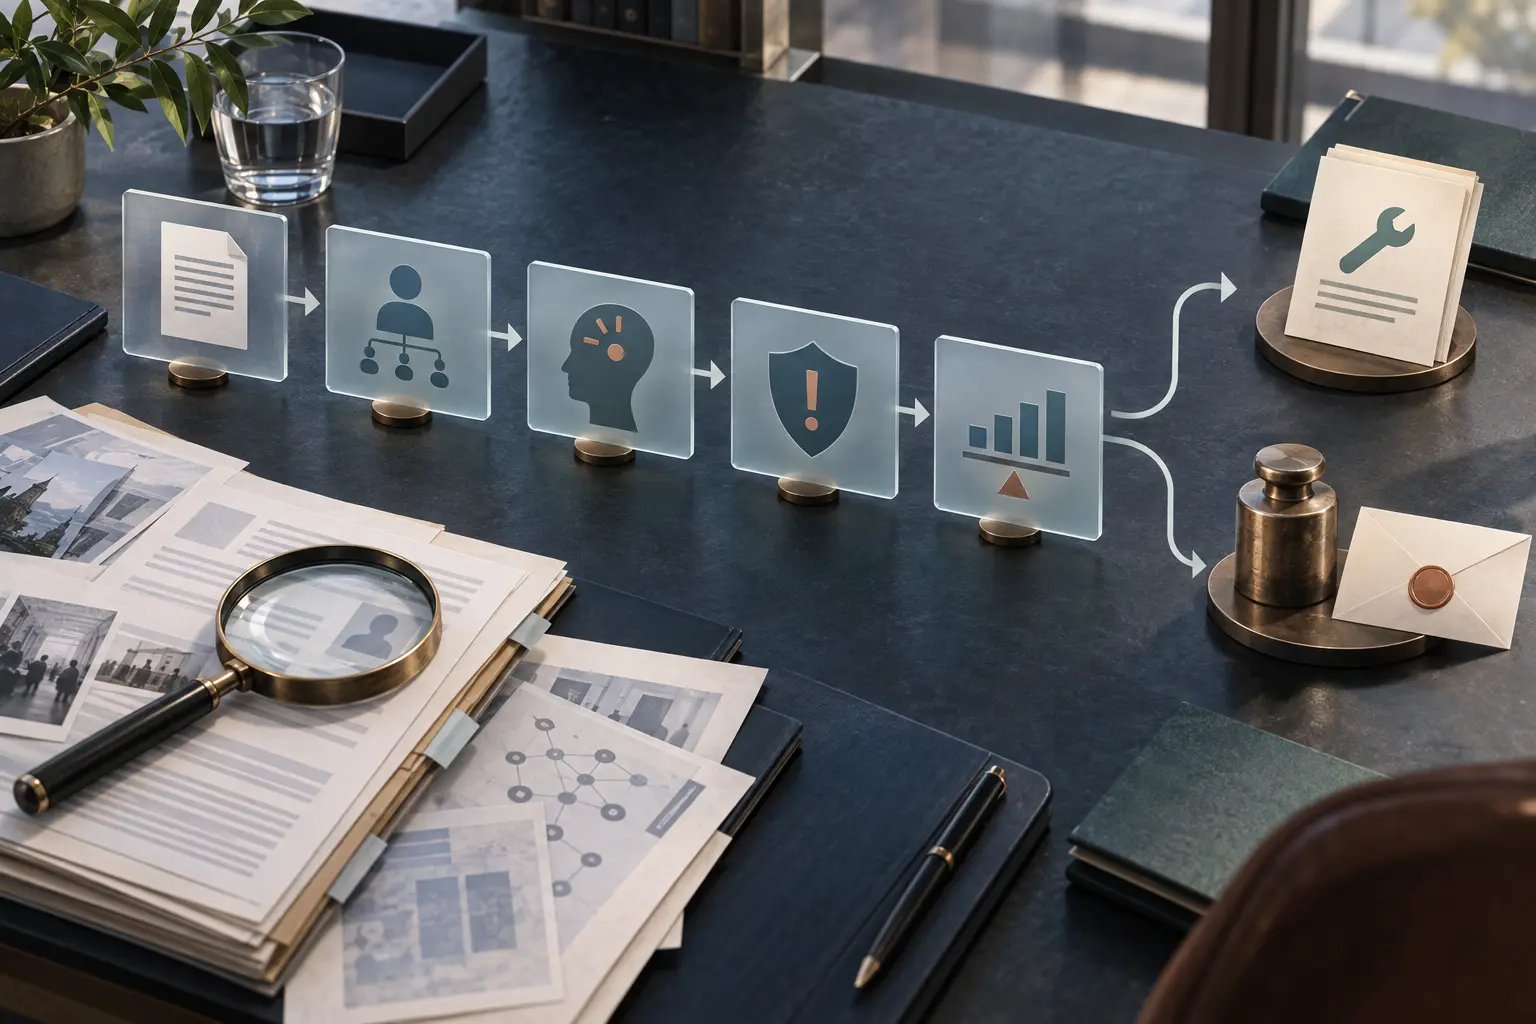
EDPB草案提出GDPR罚款与其他纠正措施的五步判断
一份正在征求意见的草案要求欧洲数据保护机构说明:为什么罚款适合这项违法行为、相关责任方以及其他可用措施。是否罚款与罚款金额,是两个不同的问题。

案例档案
全球数字契约已有实施图;2027年审查还须追溯证据
联合国已经发布实施图,秘书长进展报告正在准备,人工智能治理对话也将持续举行。2027 年审查若要形成可核验的判断,就必须把这些材料各自的用途与证据链清楚分开。
案例档案
BEREC草案指出,开放互联网规则止于网络层
BEREC 就人工智能问答与代理服务的报告草案征求意见。草案揭示的治理边界很明确:欧盟《开放互联网条例》约束网络接入,而人工智能对信息来源的筛选发生在内容和应用层。

案例档案
欧盟数字网络办公室执笔,BEREC保留计划通过权
《数字网络法》提案让数字网络办公室准备韧性计划,再由 BEREC 通过。治理边界不只在最后一票,也在数据如何变成建议、谁能审阅和修订。
案例档案
ITU 请 PP-26 将四国 ICT 影响评估延至 2027 年
本周提交的阶段性报告请全权代表大会决定,是否把针对巴林、科威特、阿联酋和约旦的电信与 ICT 基础设施影响完整评估延至 2027 年提交理事会。现有审查仍属初步阶段。

案例档案
坦桑尼亚公布五地话费卡试点,全国停用日期仍未确定
坦桑尼亚通信监管局列出了 2027 年 1 月试点地区,并要求持有未用刮刮卡的用户联系运营商办理协助与激活。全国推广日期将另行公布。

案例档案
BEREC的2027年草案写明哪些提案未能纳入;最终方案应说明取舍依据。
草案将法定任务、跨年项目、常规工作和新增提案分开列出。10 月的意见征集仍在进行,最终方案将由监管机构理事会通过。
案例档案
UN Security Council 改革谈判:共同方案应先明确什么
2026 年 6 月 10 日的共同主席文件把弥合重大分歧放在推进综合方案之前。几组成员国提出了不同次序:先把已有共识和仍未解决的立场并列记录,再进入谈判。争论的核心是下一份文件要承担什么功能,以及谁来判断它何时具备条件。

案例档案
日本关键基础设施新标准,需要让16个领域的评估证据可以横向比较
日本为关键基础设施网络安全措施建立了共同评估周期。首轮评估要说明测量了什么、覆盖了谁,以及证据如何改变政府计划;它不能把医院、港口、铁路和通信网络当作风险相同的对象。

案例档案
新西兰拟提高 EPA 自行调整法定时限的审批层级
本周公开的一份部长简报建议:若新西兰环境监管机构自行提出变更法定审查时限,应由更高层级把关。这仍是待决建议;Environmental Protection Authority 另在 10 月 9 日宣布将加快危险物质审批工作。

案例档案
EU扩员方案拟加快谈判,最终入盟仍须一致同意
European Commission 建议 Council 在开启谈判集群等中间步骤采用特定多数表决。10 月 6 日的文件仍保留最终入盟的一致同意门槛,以及 European Parliament 同意和各国批准程序。
案例档案
英国首轮电信安全法定复核,只评估法案前13条
英国政府征集意见的窗口将于 10 月 12 日关闭,时间点早于《2021 年电信(安全)法》要求提交的首份五年期报告。该法第 14 条规定的复核范围是第 1 至 13 条;指定供应商指令则从第 15 条开始。

案例档案
欧盟 AI 监管沙盒:三条路径,三套权限边界
“监管沙盒”听起来像一个共同入口,但欧盟《人工智能法》修订后,这个名称覆盖的是三种不同安排:成员国监管机关负责的国家沙盒、European Data Protection Supervisor(EDPS)面向欧盟机构的初步试点,以及 AI Office 可能设立的适用范围有限的欧盟层级沙盒。对申请者而言,关键不是哪里可以测试,而是谁对哪项决定负责、其他监管机关保留什么权限,以及参与究竟改变哪些法律后果。

案例档案
英国民航局就航空SWIM治理框架征求意见
英国 Civil Aviation Authority 提出的四层架构,将航空信息交换中的战略、技术标准、服务接入和合规争议分配给不同层级。监管机构正在询问业界应如何参与,框架仍处于草案阶段。

案例档案
英国GovS 005修订版将AI责任纳入政府数字治理链条
2.2 版扩大了标准对政府数字与数据工作的覆盖,并把 AI 风险分配给现有的高级负责人、数据、技术和审查职能。
会员解锁
受限档案情报
登录后即可解锁完整档案简报和深度专题。
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入战略圈层Leadership Alliance 简报
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance栏目导览
活跃案例档案
AFRINIC 事件
一场持续多年的治理与法律危机,对全球 RIR 问责制产生影响。
打开 AFRINIC 事件