Кратко
- W3C Strategy issue 568 открыл 19 августа 2026 года переутверждение существующей Security Interest Group; срок завершения доработки не указан.
- Проект выводит техническую разработку стандартов за пределы мандата IG и направляет возможности Recommendation Track в подходящую Working Group, Community Group или Business Group.
- Одновременно текст требует ключевых реализаторов «этой спецификации», редакторов и руководителей тестирования каждой спецификации и обещает публичную разработку Working Drafts и Editor’s Drafts спецификаций.
- Два актуальных результата — Group Note Drafts: поддержка Security IG не означает одобрения W3C или его членов и не создаёт лицензионных обязательств Recommendation Track.
- Квитанция результата и передачи должна связывать роль с классом документа, группой-владельцем, патентным статусом и решением получателя.
Два словаря полномочий в одном проекте
У Security Interest Group понятная горизонтальная функция. Она помогает группам, разрабатывающим стандарты, выявлять риски безопасности, проводить обзоры и систематизировать моделирование угроз. Действующий устав рассчитан до 18 ноября 2026 года. Issue 568 сохраняет миссию, область и критерии успеха, но обновляет ссылки на действующие проекты модели угроз и руководства, а также заменяет PING на Privacy Working Group в разделе координации.
Текст явно не завершён. Даты начала и окончания остаются шаблонными полями, предложение о телеконференциях содержит временную фразу, срок ответа на call for consensus грамматически не закончен, а историческая таблица заставляет первый устав начаться и закончиться 18 ноября 2024 года. Действующий документ показывает двухлетний период. Это не доказывает недобросовестность, а фиксирует правильный статус доказательства: перед нами редактируемый проект.
Содержательную границу всё же лучше исправить сейчас. Out of Scope прямо исключает техническую разработку стандартов. Возможность для Recommendation Track должна перейти к подходящей Working Group или, если необходима инкубация, к Community Group либо Business Group.
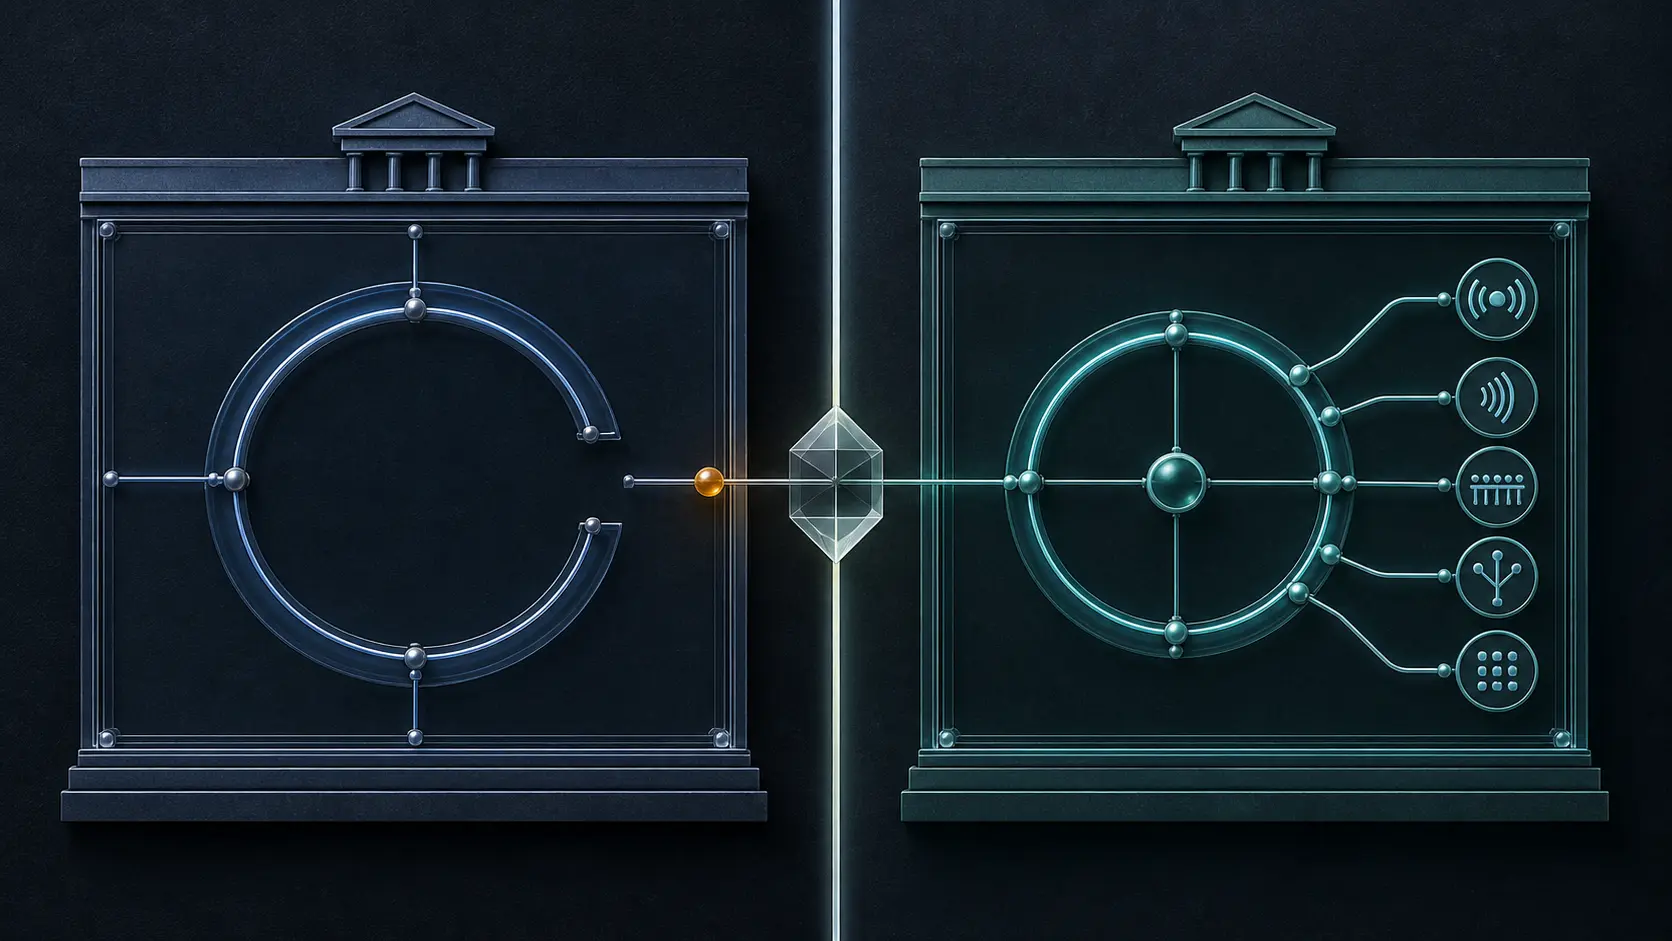
Это первый язык: консультация, обзор, инкубация и передача.
Participation использует второй. Там нужны представители ключевых реализаторов «этой спецификации», активные редакторы и руководители тестирования каждой спецификации, а председателям, редакторам и Test Leads предлагается тратить полдня в неделю. Communication говорит, что Working Drafts и Editor’s Drafts спецификаций будут разрабатываться публично.
Проблема не в самом слове «спецификация». Interest Group может вести строгие технические материалы. Проблема возникает, когда название роли не сопровождается классом документа, владельцем и состоянием передачи.
Note, прототип и Recommendation — разные объекты
Список результатов показывает, почему абсолютный запрет был бы неверным. Security IG может публиковать анализ, принципы безопасности, модели угроз, рекомендации и прототипы спецификаций в своей области. Им могут требоваться редакторы и тесты, но они не становятся автоматически W3C Recommendation.
Два документа из проекта делают различие проверяемым. Threat Model for the Web от 21 июля и Threat Modeling Guide от 23 июня — W3C Group Note Drafts. Статусные разделы говорят о поддержке Security IG, но не W3C и не его членов. Это незавершённые материалы Note Track; Patent Policy не создаёт по ним лицензионных обязательств.
Их ценность от этого не исчезает. Note может предложить общий метод, прототип — показать осуществимость, горизонтальный обзор — обнаружить риск. Но ни один из этих актов не заменяет нормативное решение Working Group, владеющей стандартом.
Если все материалы называть «спецификациями», читателю придётся отдельно выяснять, видит ли он совет, прототип, Group Note Draft, Working Draft Recommendation Track или неофициальный редакторский текст. Один ярлык начнёт нести несовместимые ожидания об одобрении, патентах и полномочиях.
Для передачи нужно решение принимающей стороны
Проект указывает правильное направление, но фраза о передаче сама по себе не меняет публичное состояние. Security IG может выявить проблему, описать угрозу и предложить адресата. Адресат ещё должен решить, входит ли работа в его устав, нужна ли инкубация, какой документ он принимает, какой патентный режим действует и есть ли редакторы, реализации и тесты.
Молчание — не принятие, ссылка — не внедрение, один редактор в двух группах — не передача институциональной компетенции. Для горизонтального обзора граница особенно важна: Security IG может потребовать рассмотреть угрозу; группа-владелец решает, как изменить нормативный дизайн, и записывает результат рассмотрения.
Без общей записи не принятая рекомендация может выглядеть как не полученная. Прототип может продолжить развитие после передачи. Два репозитория могут определять одну функцию по-разному и иметь разные статусы одобрения и патентов.
Доработка — подходящее окно для исправления
Issue 568 открыт и не имеет даты окончания. Достаточно трёх небольших правок.
Во-первых, Participation должен назвать классы результатов. Если редакторы и Test Leads ведут Group Notes, анкеты, модели угроз или прототипы IG, это следует сказать. Если реализаторы участвуют в обзоре чужой спецификации, их роль — доказательство для обзора, а не подразумеваемая редакционная власть.
Во-вторых, Communication должен отличать собственные черновики IG от спецификаций, которые группа лишь рецензирует. Working Draft в W3C — процессный статус, а не общее слово. У каждого черновика должны быть Track и владелец.
В-третьих, пункт передачи должен ссылаться на запись о приёме: исходное предложение, получатель, дата, решение и текущий владелец. Отказ, отсрочка или отсутствие мандата должны оставаться видимыми, а исходный материал IG не должен получать власть по умолчанию.
Квитанция результата и передачи
Минимальная публичная запись включает:
- стабильный идентификатор и точную редакцию;
- класс: обзор, анкета, Group Note Draft, прототип, отчёт об инкубации или документ Recommendation Track;
- группу-владельца и разрешающий пункт устава;
- редакторов, Test Leads и реализаторов с границами ролей;
- статус одобрения, публикации и патентов;
- рассматриваемую спецификацию и рекомендацию по безопасности;
- основание передачи, получателя и дату;
- принятие, отказ, отсрочку или запрос инкубации;
- новый документ и владельца при принятии;
- историю исправлений, замены и закрытия.
Это не новый орган одобрения. Принцип Minimum Initial Specification Хэна Лу требует, чтобы общий слой содержал только необходимое, а изменения становились реальностью через реализацию и принятие, а не декларацию. Квитанция не решает, хороша ли идея безопасности. Она не даёт одному классу документа или роли выдать себя за другой.
Security IG должна публиковать сильные рекомендации, точные Notes и полезные прототипы, не выглядя как Working Group Recommendation Track. Working Group должна принимать эту работу, не стирая происхождение. Out of Scope уже проводит конституционную границу; доработка должна подчинить ей каждого редактора, Test Lead и название черновика.
Источники
- W3C Strategy — issue 568 об уставе Security Interest Group
- W3C — проект устава 2026 года
- W3C — действующий устав 2024–2026 годов
- W3C — сравнение с действующим уставом
- W3C — Threat Model for the Web
- W3C — Threat Modeling Guide
- W3C — Process Document
- W3C — страница Security Interest Group
- Руководство W3C — Horizontal Groups
- Heng Lu — Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров