Zusammenfassung
- W3C Strategy Issue 568 eröffnete am 19. August 2026 die Neuchartierung der bestehenden Security Interest Group; das Ende der Überarbeitung ist unbekannt.
- Der Entwurf schließt technische Standardentwicklung aus und verweist Recommendation-Track-Vorhaben an eine geeignete Working Group, Community Group oder Business Group.
- Zugleich verlangt er zentrale Implementierer „dieser Spezifikation“, Redakteure und Testverantwortliche für jede Spezifikation und kündigt öffentliche Working Drafts und Editor’s Drafts von Spezifikationen an.
- Die beiden verlinkten aktuellen Ergebnisse sind Group Note Drafts: Die Unterstützung der Security IG ist weder eine Billigung durch W3C oder seine Mitglieder noch eine Lizenzzusage des Recommendation Tracks.
- Ein Ergebnis- und Übergabenachweis sollte Rollen mit Dokumentklasse, Eigentümergruppe, Patentstatus und der ausdrücklichen Entscheidung des Empfängers verbinden.
Zwei Autoritätssprachen in einem Entwurf
Die Security Interest Group hat eine erkennbare horizontale Aufgabe. Sie berät standardsetzende Gruppen, prüft Sicherheitsrisiken und strukturiert Bedrohungsanalysen. Ihre aktuelle Charta läuft bis zum 18. November 2026. Issue 568 erklärt, Mission, Umfang und Erfolgskriterien blieben erhalten; aktualisiert würden vor allem die Links zu den aktuellen Bedrohungsdokumenten und die Zusammenarbeit mit der Privacy Working Group.
Der Text ist sichtbar unfertig. Beginn und Ende sind Platzhalter, die Zeile zu Telefonkonferenzen endet provisorisch, die Frist eines Consensus-Aufrufs ist sprachlich unvollständig und die Historie lässt die erste Charta am 18. November 2024 beginnen und enden. Die aktive Charta zeigt dagegen zwei Jahre. Das beweist kein Fehlverhalten, sondern den vorläufigen Zustand des Dokuments.
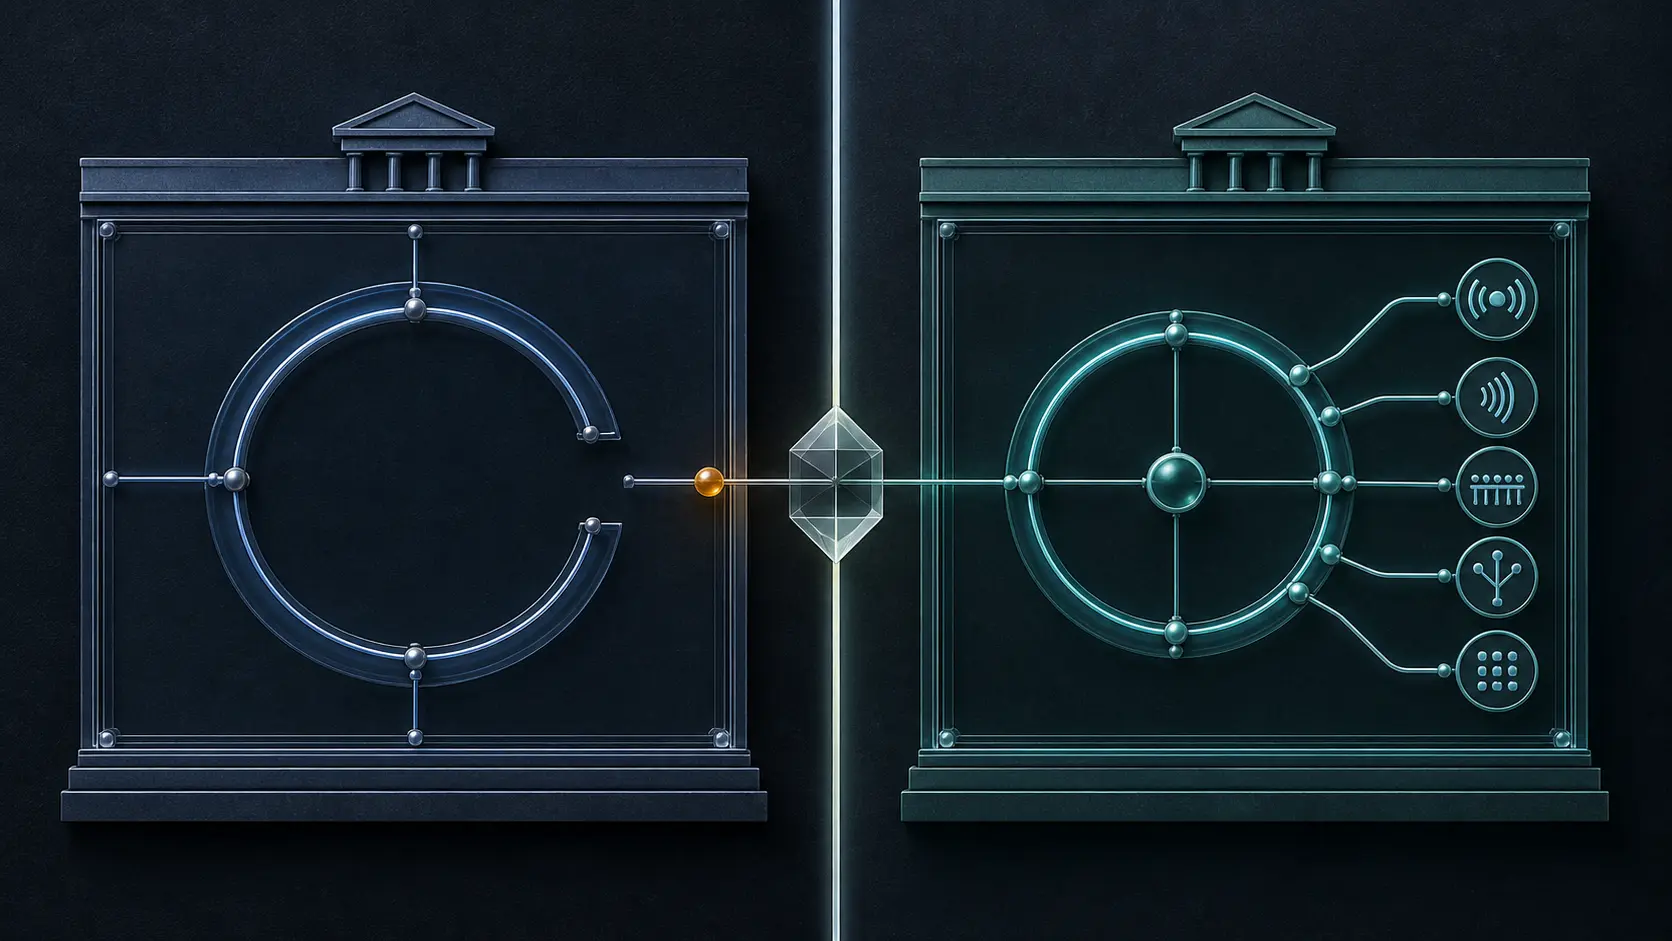
Die materielle Grenze sollte trotzdem jetzt präzisiert werden. Out of Scope sagt eindeutig, technische Standardentwicklung gehöre nicht zur IG. Eine Möglichkeit für den Recommendation Track soll an eine zuständige Working Group oder zur Inkubation an eine Community oder Business Group übergeben werden.
Das ist die erste Sprache: Beratung, Prüfung, Inkubation und Übergabe.
Participation verwendet eine zweite. Erwartet werden Vertreter wichtiger Implementierer „dieser Spezifikation“, aktive Redakteure und Testverantwortliche für jede Spezifikation sowie ein halber Arbeitstag pro Woche von Chairs, Spezifikationsredakteuren und Test Leads. Communication sagt, Working Drafts und Editor’s Drafts von Spezifikationen würden öffentlich entwickelt.
Nicht das Wort „Spezifikation“ ist das Problem. Eine Interest Group darf präzise technische Materialien pflegen. Problematisch ist eine Rollenbezeichnung ohne Dokumentklasse, Eigentümer und Übergabestatus.
Note, Prototyp und Recommendation sind verschiedene Objekte
Die Ergebnisliste zeigt, warum ein pauschales Verbot falsch wäre. Die Security IG darf Analysen, Sicherheitsprinzipien, Bedrohungsmodelle, Leitlinien und Prototypspezifikationen innerhalb ihres Umfangs veröffentlichen. Auch solche Arbeiten brauchen Redaktion und Tests, ohne dadurch eine W3C Recommendation zu werden.
Die beiden neu verlinkten Dokumente machen den Unterschied prüfbar. Threat Model for the Web vom 21. Juli und Threat Modeling Guide vom 23. Juni sind W3C Group Note Drafts. Ihre Statusabschnitte nennen die Unterstützung der Security IG, aber keine Billigung durch W3C oder seine Mitglieder. Sie bleiben Arbeiten auf dem Note Track; die Patent Policy begründet für diese Notes keine Lizenzverpflichtung.
Das mindert ihren Nutzen nicht. Eine Note kann eine gemeinsame Methode liefern, ein Prototyp Machbarkeit zeigen und eine horizontale Prüfung Risiken finden. Keines davon ersetzt die normative Entscheidung der besitzenden Working Group.
Wer alle technischen Artefakte nur „Spezifikation“ und alle Pflegenden „Spezifikationsredakteur“ nennt, zwingt Leser zur Suche nach dem eigentlichen Status: Beratung, Prototyp, Group Note Draft, Recommendation-Track Working Draft oder informeller Editorentext. Ein Titel trägt dann widersprüchliche Erwartungen an Billigung, Patente und Autorität.
Eine Übergabe braucht eine Empfangsentscheidung
Der Entwurf zeigt in die richtige Richtung, doch der Satz über eine Übergabe erzeugt noch keinen öffentlichen Zustandswechsel. Die Security IG kann ein Problem identifizieren, die Gefahr beschreiben und einen Empfänger vorschlagen. Der Empfänger muss entscheiden, ob das Vorhaben in seine Charta passt, ob Inkubation nötig ist, welches Dokument er übernimmt, welches Patentregime gilt und ob Redakteure, Implementierer und Tests vorhanden sind.
Schweigen ist keine Annahme. Ein Link ist keine Übernahme. Dieselbe redigierende Person in beiden Gruppen überträgt keine institutionelle Zuständigkeit. Gerade bei horizontaler Prüfung ist die Trennung wichtig: Die Security IG kann eine Behandlung des Risikos verlangen; die Eigentümergruppe entscheidet über die normative Änderung und dokumentiert die Erledigung.
Ohne öffentliche Verbindung kann eine nicht übernommene Empfehlung wie nie empfangen wirken. Ein Prototyp kann nach der Übergabe eigenständig weiterlaufen. Zwei Repositorien können denselben Funktionsnamen mit unterschiedlichen Definitionen, Billigungen und Patentständen führen.
Die Überarbeitung ist das saubere Reparaturfenster
Issue 568 ist offen und ohne Enddatum. Drei kleine Änderungen würden den größten Teil der Unklarheit beseitigen.
Erstens sollte Participation die Ergebnisklassen nennen. Pflegen Redakteure und Testverantwortliche Group Notes, Fragebögen, Bedrohungsmodelle oder Prototypen der IG, gehört das in die Charta. Liefern Implementierer Nachweise für die Prüfung fremder Spezifikationen, ist das eine Reviewrolle und keine implizite Redaktionskompetenz.
Zweitens sollte Communication zwischen eigenen IG-Entwürfen und nur geprüften Spezifikationen unterscheiden. Working Draft ist bei W3C kein beliebiger Ausdruck. Jeder Entwurf braucht Track und Eigentümer.
Drittens sollte die Übergabeklausel auf einen Empfangsnachweis verweisen: Ausgangsvorschlag, Empfänger, Datum, Entscheidung und aktueller Eigentümer. Ablehnung, Aufschub oder fehlender Umfang müssen sichtbar bleiben, statt dem ursprünglichen IG-Artefakt stillschweigend mehr Autorität zu geben.
Ein Ergebnis- und Übergabenachweis
Der minimale Datensatz umfasst:
- stabile Ergebniskennung und genaue Revision;
- Klasse: Prüfung, Fragebogen, Group Note Draft, Prototyp, Inkubationsbericht oder Recommendation-Track-Dokument;
- Eigentümergruppe und ermächtigende Chartaklausel;
- Redakteure, Testverantwortliche und Implementierer samt Rollenumfang;
- Billigungs-, Publikations- und Patentstatus;
- geprüfte Spezifikation und Sicherheitsempfehlung;
- Übergabegrund, Empfänger und Datum;
- Annahme, Ablehnung, Aufschub oder Inkubationswunsch;
- neues Dokument und neuer Eigentümer bei Annahme;
- Korrektur-, Ablöse- und Abschlussverlauf.
Das ist keine weitere Genehmigungsinstanz. Heng Lus Minimum Initial Specification verlangt eine schmale gemeinsame Schicht und trennt Erklärung von tatsächlicher Implementierung und Übernahme. Der Nachweis entscheidet nicht, ob eine Sicherheitsidee gut ist. Er verhindert nur, dass eine Dokumentklasse oder Rolle eine andere imitiert.
Die Security IG soll starke Beratung, präzise Notes und nützliche Prototypen veröffentlichen können, ohne als Recommendation-Track Working Group zu erscheinen. Eine Working Group soll die Arbeit übernehmen können, ohne ihre Herkunft zu löschen. Out of Scope zieht bereits die Verfassungsgrenze; die Überarbeitung muss alle Redaktions-, Test- und Entwurfstitel daran binden.
Quellen
- W3C Strategy — Issue 568 zur Security-IG-Charta
- W3C — Chartaentwurf 2026
- W3C — aktive Charta 2024–2026
- W3C — Vergleich mit der aktiven Charta
- W3C — Threat Model for the Web
- W3C — Threat Modeling Guide
- W3C — Process Document
- W3C — Security Interest Group
- W3C Guidebook — Horizontal Groups
- Heng Lu — Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten