Кратко
- Публичная легенда карты считает уникальные адреса IPv4 на логарифмической шкале, от одного адреса до десяти миллионов — не устройства, не жертвы, не организации.
- Запись, где адрес, порт и метка времени UTC стоят в одной строке, публично не ищется: она уходит подписчикам, доказавшим собственность на сеть, и один из них, по словам фонда, должен быть указан в whois для этого адресного пространства.
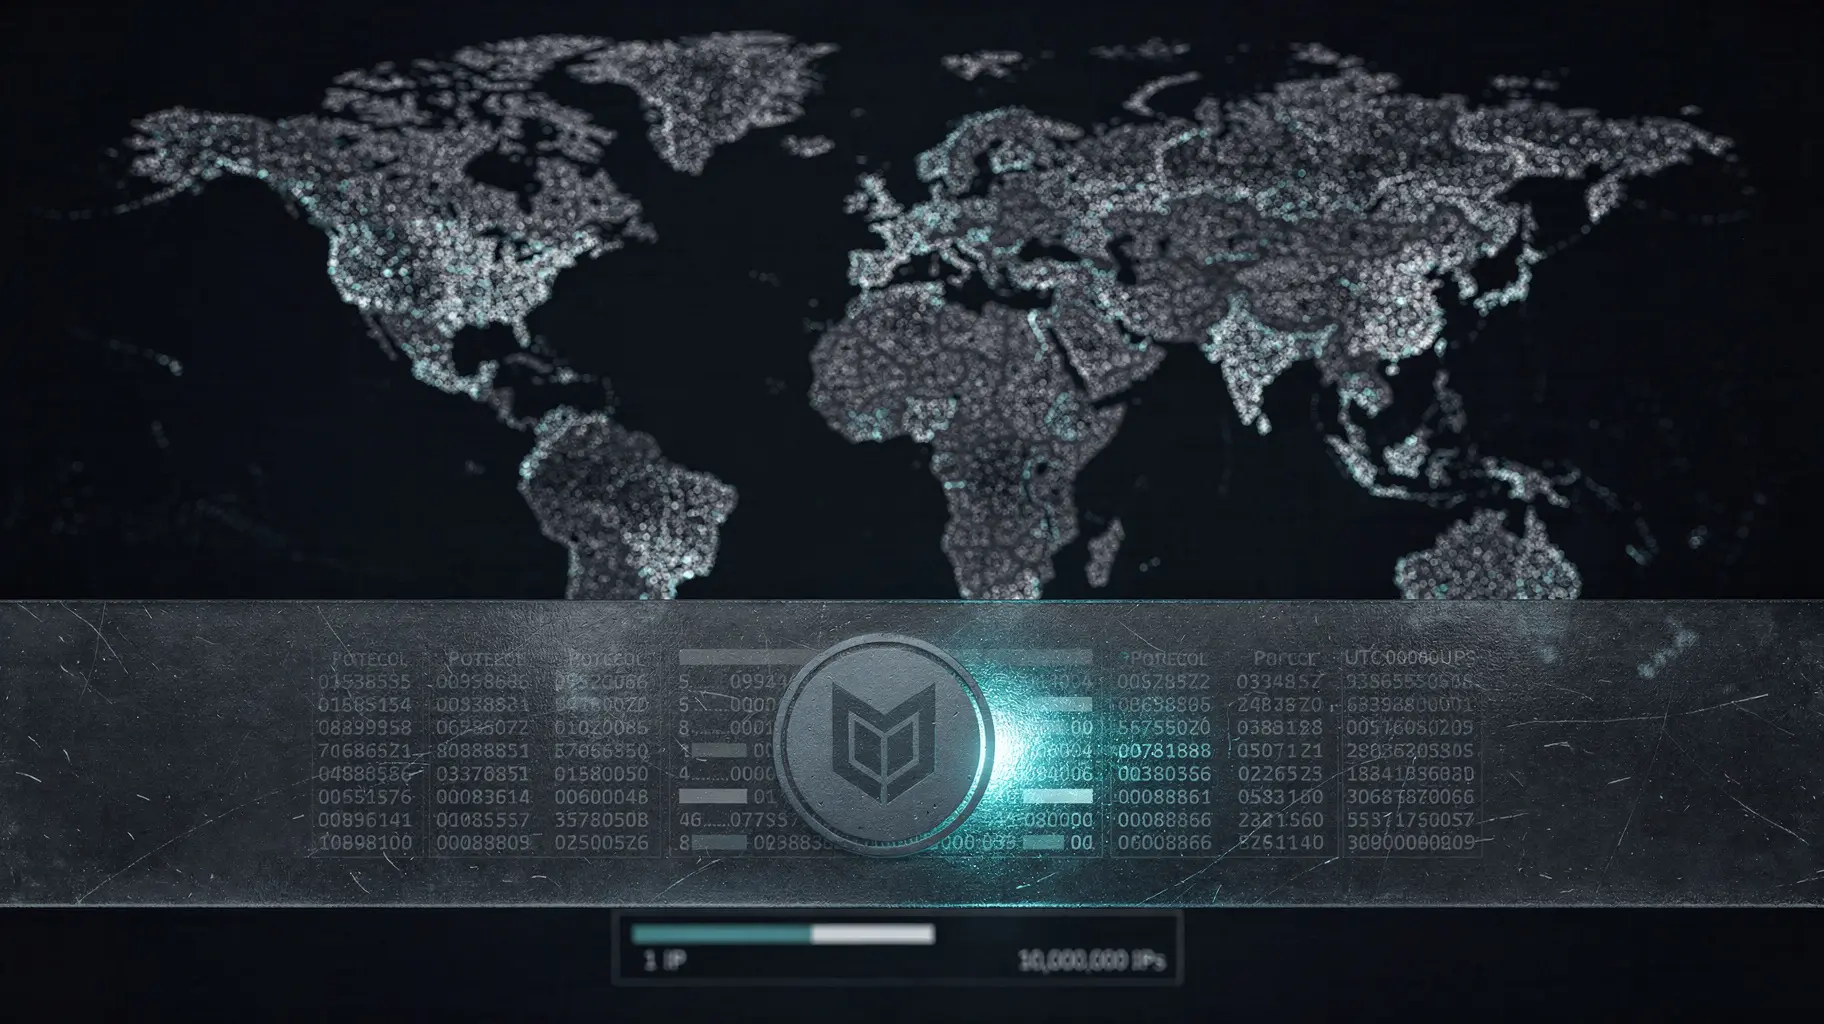
Начнём с легенды. Внизу публичной карты стоит шкала, которая решает вопрос о единице измерения: «Reported Unique IPs (log. scale)», от одного адреса до десяти миллионов (карта мира). Не устройства, не жертвы, не организации. Адреса на логарифмической шкале — чтобы разница между страной с тысячей и страной с десятью тысячами попаданий укладывалась в две соседние ступени цветовой шкалы.
И машина, которая эту съёмку производит, описана с редкой откровенностью. Фонд сообщает, что ежедневно сканирует всё адресное пространство IPv4 с компьютеров, физически расположенных в США (законно ли сканирование). Он называет 3,7 млрд адресов из примерно 4,3 млрд, а IPv6, по его словам, охватывается скомпилированными списками /128, а не сплошным перебором (сканирование IPv6). Он фиксирует, что отчёты формируются каждое утро за предыдущие 24 часа по UTC и что это файлы CSV с метками времени UTC+0 (частые вопросы).
Названо и содержание передаваемых данных: как минимум адреса, метки времени и метаданные инцидента, с окном до семи суток для данных командных серверов (что входит в отчёт). Опубликованный пример заголовка отчёта об идентификации устройств привязывает каждую строку к адресу, протоколу, порту и метке времени, а рядом стоят ASN, география, регион, город, сектор и поле устройства (отчёт об идентификации устройств). Такую запись получатель может проверить, повторив эквивалентное зондирование по одному случаю. Карта такой возможности не даёт никому.
Дальше — ворота. Фонд заявляет, что решил не делать свои данные сканирования публично доступными для поиска, а вместо этого уведомляет только проверенных владельцев сетей, подписанных на бесплатные ежедневные отчёты, и соответствующую национальную CERT/CSIRT (законно ли сканирование). Критерий допуска умещается в одну фразу: «a very strict, simple criterion: network ownership» (критерий допуска). Заявка требует имени и контактных данных, желательно «someone listed on the whois for your network space», и это, по словам фонда, помогает проверить личность (подписка на отчёты). Круг замыкается: принцип опубликован, а названный инструмент проверки — запись в базе whois, а не опубликованный тест.
Страница помощи дашборда проводит ту же границу с другой стороны: отчёты несут детальную информацию на уровне IP по конкретной сети или кругу адресатов, а сам дашборд «does not allow for this level of granularity», при этом агрегированная статистика сохраняет анонимность участвующих сторон (помощь дашборда).
Значит, окон два, а не одно: суточный отчёт за прошедшие 24 часа и публичный дашборд с агрегированными страновыми данными за период до двух лет — бесплатно, с указанием источника, для исследователей, политиков и журналистов, при запрете на скрейпинг и перепродажу (страница статистики). Два окна в разных единицах: одно на адрес, другое на страну и день.
Теперь цифра. Больше 10 000 проверенных подписчиков, включая 135 национальных правительств и 201 национальную команду CSIRT, в 175 странах и территориях, при каталоге из 151 типа отчётов (сетевая отчётность). Обзор 2025 года называет по подписчикам 70% адресного пространства IPv4 в Северной Америке, 67% в Европе и 57% в мире, измеренных напрямую по ASN (обзор 2025 года). А страница «Что мы делаем» говорит о более чем 8 000 проверенных подписчиках (что мы делаем) — цифра ниже. Это не скандал, это вопрос публикационной дисциплины, и я его фиксирую.
Здесь картинка переворачивается. 57% — это числитель: сколько мирового адресного пространства IPv4 лежит под подписчиком-собственником. Карта — тот же числитель в другой форме. Чего не публикует ни одна прочитанная страница, так это знаменателя: сколько отмеченных адресов в конкретной стране за конкретный отчётный день не имеют подписчика-собственника. Без этого поля процент нельзя сопоставить с картой: одна сторона посчитана, другая описана.
Поэтому рекомендация — это поле, а не обвинение. Публикуйте дополнение по стране и отчётному дню: число отмеченных адресов, у которых нет подписчика на уровне владельца. И второе поле, дешевле: опишите документальный критерий проверки собственности — прочитанные страницы называют принцип и предпочтение whois, но не тест.
Это не тот узор, который я описывал раньше. В моём разборе реестра MANRS я читал процент по каждому участнику, при том что прочитанные страницы не называют ни единицу, ни окно, ни того, кто считает. В разборе ICANN DAAR я читал сводку, которая в существенной части опирается на чужие сообщения о злоупотреблениях. В разборе IANA Numbering Services Review Committee — процентные вердикты без идентификатора транзакции. Разница здесь структурная: этот фонд сам держит сенсор, сам считает агрегат, сам печатает метод и передаёт запись тому, кто доказал собственность.
Асимметрия проходит не между опубликованным и скрытым, а между задокументированным и адресованным.
Профиль фонда в справочнике BTW даёт институциональный контекст: The Shadowserver Foundation.
Границы прочитанного, однократно: несколько страниц фонда без даты, поэтому ни заявлению о гранулярности, ни критерию собственности, ни легенде карты нельзя приписать дату редакции; тексты страниц помощи, статистики, подписки и обзора получены извлечением по тем же адресам, а интерактивная карта визуально не проверялась; 24-часовое окно — описанное умолчание для отчётов, и прочитанные страницы не утверждают, что оно действует для всех 151 типа; числа подписчиков и доли охвата — собственные данные фонда, независимо не проверенные.
Обзор для участников
Читать полный обзор тенденции
Участники читают полный обзор с примечаниями к источникам за каждым выводом.
Стратегическое сообщество
Ежедневный брифинг на вашем языке, основанный на изменениях, которые мы проверили.
Вступить за USD 20 в месяцОтменить можно в любое время.
Подать заявку в Альянс лидеров
Участники также получают всю библиотеку исследований, ежедневную сводку по сетям, за которыми следят, и закрытый форум.