
Кратко
- KSK-2024 начал подписывать корневую зону DNS 11 октября 2026 года, как и планировалось. ICANN сообщила, что признаков широкомасштабного сбоя в работе не наблюдалось.
- Эта публичная сводка подтверждает смену ключа в корневой зоне, но не принятие нового ключа каждым резолвером и не отсутствие локальных отказов. KSK-2017 останется действительным якорем доверия до последующих этапов отзыва и удаления.
Успешная смена может означать разные вещи
На странице ICANN о смене KSK указано точное событие: 11 октября в 14:00 UTC KSK-2024 начал подписывать корневую зону. Там же говорится, что признаков широкомасштабного нарушения работы не было, а наблюдение продолжается. IANA также указывает новый ключ как активный и сообщает, что KSK-2017 больше не подписывает зону. Эти сведения важны, но их нельзя расширять за пределы заявленного.
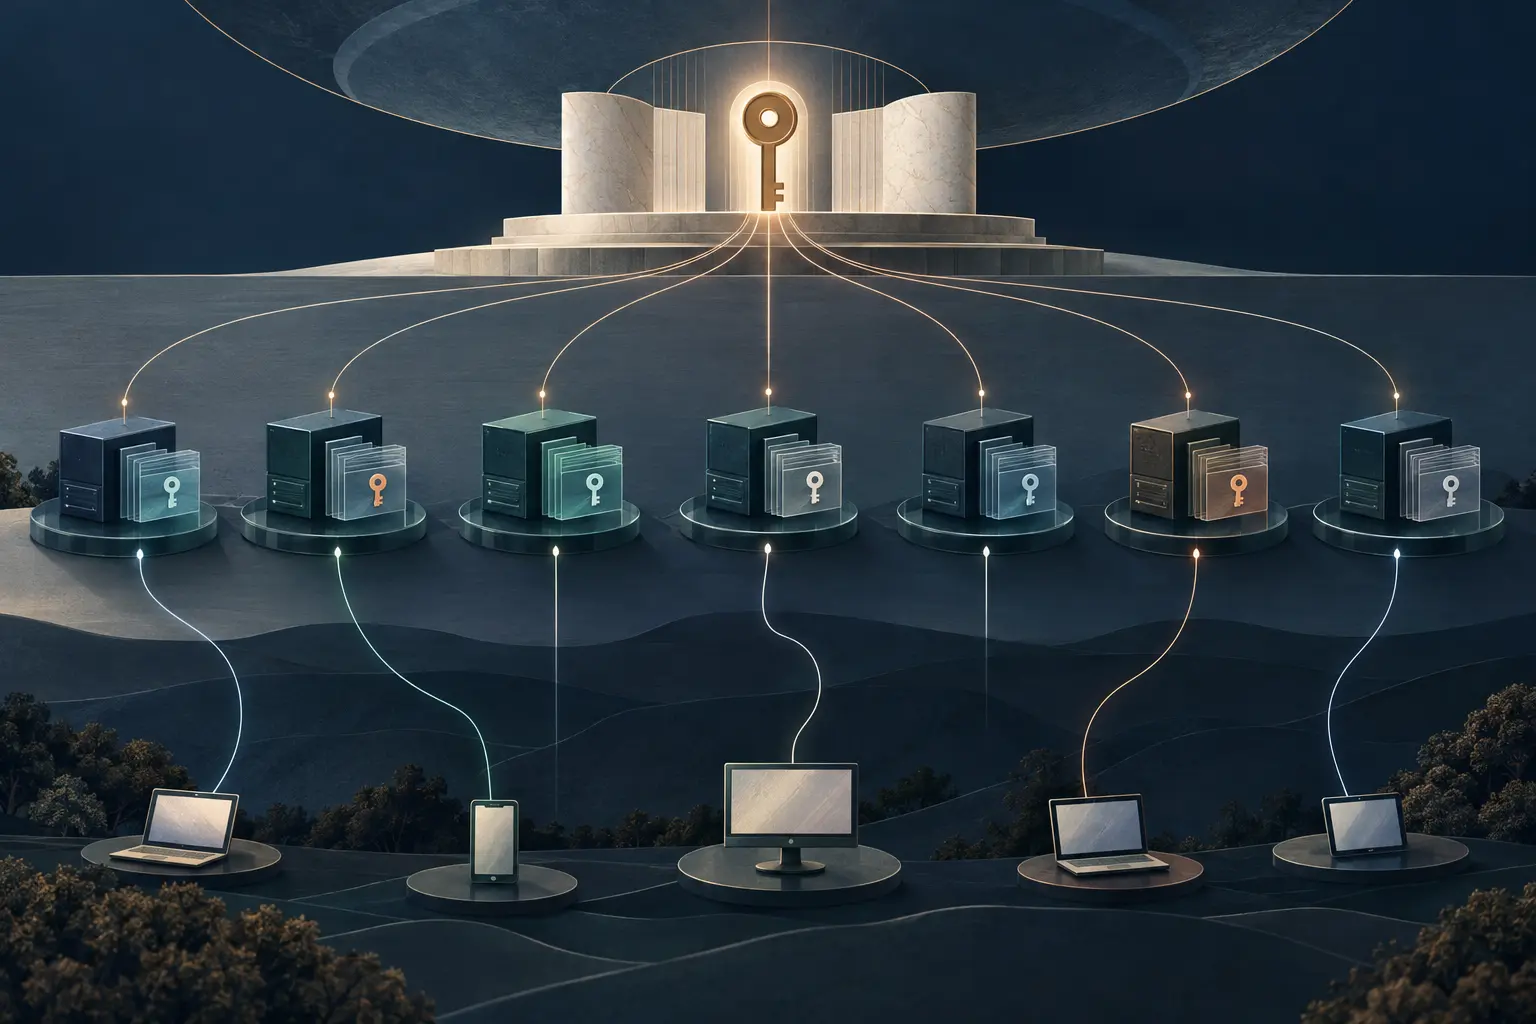
Смена ключа подписи корневой зоны не означает, что каждый рекурсивный резолвер, проверяющий DNSSEC, принял преемника. Корневая зона публикует подписанные DNS-данные, а рекурсивные резолверы проверяют их для клиентов. Для проверки цепочки каждому резолверу нужен локальный якорь доверия. Если в момент проверки нового состояния подписи у него нет доступного KSK-2024, проверка DNSSEC может завершиться ошибкой на этом резолвере. Его клиенты могут пострадать, хотя глобальная корневая зона и весь DNS не отключались.
Поэтому следует разделять как минимум четыре уровня доказательств: публикацию ключа и статус подписи в корневой зоне; состояние доверенного ключа на каждом резолвере; работу программ и механизмов, которые переводят ключ в это состояние; и результаты разрешения имён, видимые пользователям. Запись на одном уровне не заменяет подтверждение на остальных.
Длинный период подготовки учитывает независимость резолверов
IANA опубликовала KSK-2024 задолго до его активации. Ключ появился в корневой зоне 11 января 2025 года; ожидалось, что резолверы, работающие по RFC 5011, начнут доверять ему 10 февраля. Почти два года предварительной публикации дали совместимым системам время узнать и принять ключ, пока старый продолжал подписывать зону. В июле руководство ICANN сообщало, что более 95% резолверов, отправлявших данные, распознали или приняли KSK-2024 до смены. Это показатель широкого принятия среди отчитывавшихся резолверов, а не перепись всех систем и не доля успешных после перехода.
RFC 5011 объясняет, почему «опубликован» и «доверен» — разные состояния. Автоматически обновляющийся резолвер наблюдает новый ключ в проверенном наборе DNSKEY, выдерживает период ожидания добавления, а затем проверяет более поздний набор, в котором ключ всё ещё присутствует, прежде чем принять его как якорь доверия. Минимальный срок — 30 дней с учётом правила исходного TTL. Каждый резолвер устанавливает это состояние локально на основе увиденных и сохранённых данных. Централизованный график может дать время на миграцию, но он не подтверждает локальные файлы, настройки программ или успешную проверку на распределённом парке систем.
Переход 2018 года наглядно показывает это ограничение. По обзору ICANN, первоначальный срок сдвинули после поздних данных, указывавших, что значительное число резолверов интернет-провайдеров и сетевых операторов не готово. После перехода в 2018 году характер запросов DNSKEY говорил о том, что некоторые резолверы оставались неготовыми; однако серьёзных сбоев обзор не обнаружил, а заметные пользователям нарушения были небольшими. В отчёте также сказано, что оператор корневой зоны не мог измерить или контролировать каждый элемент, поскольку резолверы управляются собственными операторами.
Именно поэтому сводка 2026 года говорит об отсутствии признаков широких нарушений, а не о всеобщем успехе.
Октябрь — смена подписи, а не конец жизненного цикла
Последовательность ещё не завершена. Согласно текущему графику IANA, KSK-2017 прекратил подписывать зону 11 октября 2026 года, но остаётся действительным якорем доверия. Публикация бита REVOKE запланирована на 11 января 2027 года, удаление из корневой зоны — на 22 марта. Это будущие отдельные переходы состояния со своим воздействием на резолверы. Октябрьскую смену нельзя описывать как немедленное удаление старого ключа или как прекращение всякого доверия к нему.
Системы обновляются разными способами: автоматически, через пакеты поставщиков, вручную поддерживаемые файлы якорей, прошивки устройств или управляемые службы разрешения имён. Одна организация может одновременно использовать несколько вариантов. Наличие пакета не подтверждает его установку; ключ в конфигурации не гарантирует, что обновление сохранится; успешный запрос из одной тестовой точки не представляет все пути клиентов. Это отдельные операционные состояния, требующие отдельной проверки.
ICANN рекомендует операторам проверяющих резолверов убедиться, что KSK-2024 с тегом 38696 присутствует в конфигурации якорей доверия, и не считать автоматическое обновление гарантированным. IANA называет подписанный XML-файл якорей нормативным источником параметров ключа и советует следовать инструкциям поставщика ПО. Цель локальной проверки определена, но доказательства по всему парку резолверов по-прежнему распределены.
Что подтверждает публичная запись
Открытые источники подтверждают три вывода: новый ключ принял подпись корневой зоны в запланированный день; на момент обновления ICANN не видела признаков широкого сбоя; отзыв и удаление старого ключа ещё предстоят. Они не дают описи каждого резолвера, общего знаменателя после смены, глобального процента принятия или числа затронутых пользователей. Отсутствие опубликованных инцидентов не доказывает, что ни у одного резолвера или клиента не было проблем.
Это не повод игнорировать статус, а причина описывать его в соответствующем масштабе. Оператор корневой зоны сообщает о состоянии подписи и наблюдаемых им сигналах. Операторы рекурсивных резолверов могут подтвердить локальное доверие и поведение проверки. Поставщики знают, как распространяются пакеты. Сервисные провайдеры наблюдают за собственными клиентами. У каждого свой угол обзора, и ни один участник не видит всё.
После плановой смены важно спросить не только, уложились ли в дату. Нужно понять, доходит ли цепочка доказательств до систем, зависящих от ключа, и останется ли понятный путь восстановления при следующих шагах вывода из эксплуатации. Публичный итог 2026 года обнадёживает, но ограничен: корневая зона сменила ключ вовремя, широких нарушений не наблюдалось. Остальное следует подтверждать на уровне резолверов и услуг; этапы января и марта 2027 года ещё впереди.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров