Брифинг Стратегического сообщества
Вступите и войдите, чтобы открыть стратегические обзоры.
Вступить в Стратегическое сообщество
Управление интернетом / IETF
IETF пишет протоколы, на которых работает любая сеть. Мы следим за черновиками, спорами в рабочих группах и опубликованными стандартами и объясняем, что каждый из них меняет для операторов ещё до того, как он попадёт в эксплуатацию.

Последние материалы
1 656 статей

IETF
Смена домашнего префикса может оставить сразу несколько правд: новый адрес уже подписан, старый ещё находится в кэше, внешний сервер раздаёт предыдущую серию, а внутри дома имя продолжает работать. RFC 9526 показывает, почему эти состояния нельзя сводить к одному «DNS доступен».

IETF
Сервер выдал новый NFID, но быстрый обмен завершился ошибкой. RFC 5106 запрещает стирать последний успешно подтверждённый FRID: намерение обновить состояние ещё не означает, что обе стороны его приняли.
IETF
Все узлы подтвердили установку, и панель стала зелёной. Однако одна ветвь возвращала пакет на уже пройденный узел репликации, где тот снова размножался. Каждый локальный поиск был успешным, а их композиция содержала цикл. RFC 9524 позволяет точно отделить доказательство…

IETF
Сохранённый Validation Token может иметь безупречную подпись, хотя Registry отклонил запрос, EPP-транзакция не состоялась или DNS-зона так и не была опубликована. RFC 5105 ограничивает доказательную силу подписи самим подписанным заявлением.
IETF
Панель показывала хорошую задержку для агрегированного канала. За одной зелёной цифрой стояли четыре физических участника, но журнал не отвечал, какой из них перенёс запрос и ответ. RFC 9533 превращает эту потерянную связь в обязательную проверку измерения.
IETF
Запись «IDR отправлен» полезна как свидетельство на стороне источника. Но RFC 5104 не превращает её в доказательство полной доставки, сброса опорного состояния декодера или появления пригодного изображения у пользователя.
IETF
В инвентаре значение `00-42` назвали «EtherType, назначенным IANA». Полный кадр показывал иную цепочку: `88-B7` был внешним EtherType, `00-00-5E` — OUI, выданным IEEE для IANA, а `00-42` — внутренним номером для документационных примеров. Вместе с префиксом система отбросила…
IETF
RFC 5098 сделал конфигурацию NCS и состояние MTA доступными управлению. Самый уверенный статус означал готовность линии и подтверждение RSIP сервером CMS, но не звонок аппарата, доставку медиа или состоявшийся разговор.

IETF
Контрольная последовательность выглядела безупречно, хотя приложение сообщало о пропущенной команде. RFC 9546 объясняет, почему оба наблюдения могут быть верны: OAM связан с тем же сервисом DetNet, но использует пространство нумерации, отдельное от App-flow.
IETF
RFC 5084 точно описала параметры AES-GCM и AES-CCM в CMS. Но корректный конверт фиксирует только nonce текущей операции; доказательство того, что этот nonce не повторялся с тем же ключом, находится во внешней истории.
IETF
RFC 9540 позволяет через DNS обнаружить цель Oblivious HTTP, связанный шлюз и его ключевую конфигурацию. Одновременно документ проводит важную границу: корректное объявление, действительный сертификат и успешный шифрованный обмен не исключают, что уникальный ключ, путь или…
IETF
RFC 5072 позволяет подтвердить определённый этап управления IPv6 поверх PPP. Глобальный адрес, маршрут и результат сервиса требуют других квитанций.

IETF
RFC 9517 даёт ресурсам исследовательских данных глобальное имя DDI URN и DNS-маршрут к возможным сервисам. Устойчивый идентификатор сохраняет ссылку, но не гарантирует разрешение имени, доступность репозитория, подлинность версии или сохранность объекта.

IETF
RFC 5014 позволяет IPv6-приложению сообщить, какой тип исходного адреса оно предпочитает. Но принятая настройка не становится квитанцией о выборе, отправке пакета или результате сеанса.
IETF
RFC 9507 создаёт traceroute для сетей, пересылающих запросы по именам. Сеанс показывает одну ветвь через форвардеры, кэш или локальное приложение, но не превращает её в доказательство единственного источника, постоянного маршрута либо завершённой доставки.

IETF
RFC 5007 позволяет получить представление DHCPv6-сервера о привязках. После перезапуска оно помогает восстановить локальное состояние, но само по себе не подтверждает доступность устройства, личность пользователя, законность трафика или разрешение доступа.

IETF
RFC 9506 позволяет конечным узлам зашифрованного транспорта открыть несколько строго ограниченных сигналов для измерения задержки и потерь на пути. Видимый бит помогает диагностике, однако состояние узла, положение наблюдателя, время, маршрут, обработка очередью и результат…
IETF
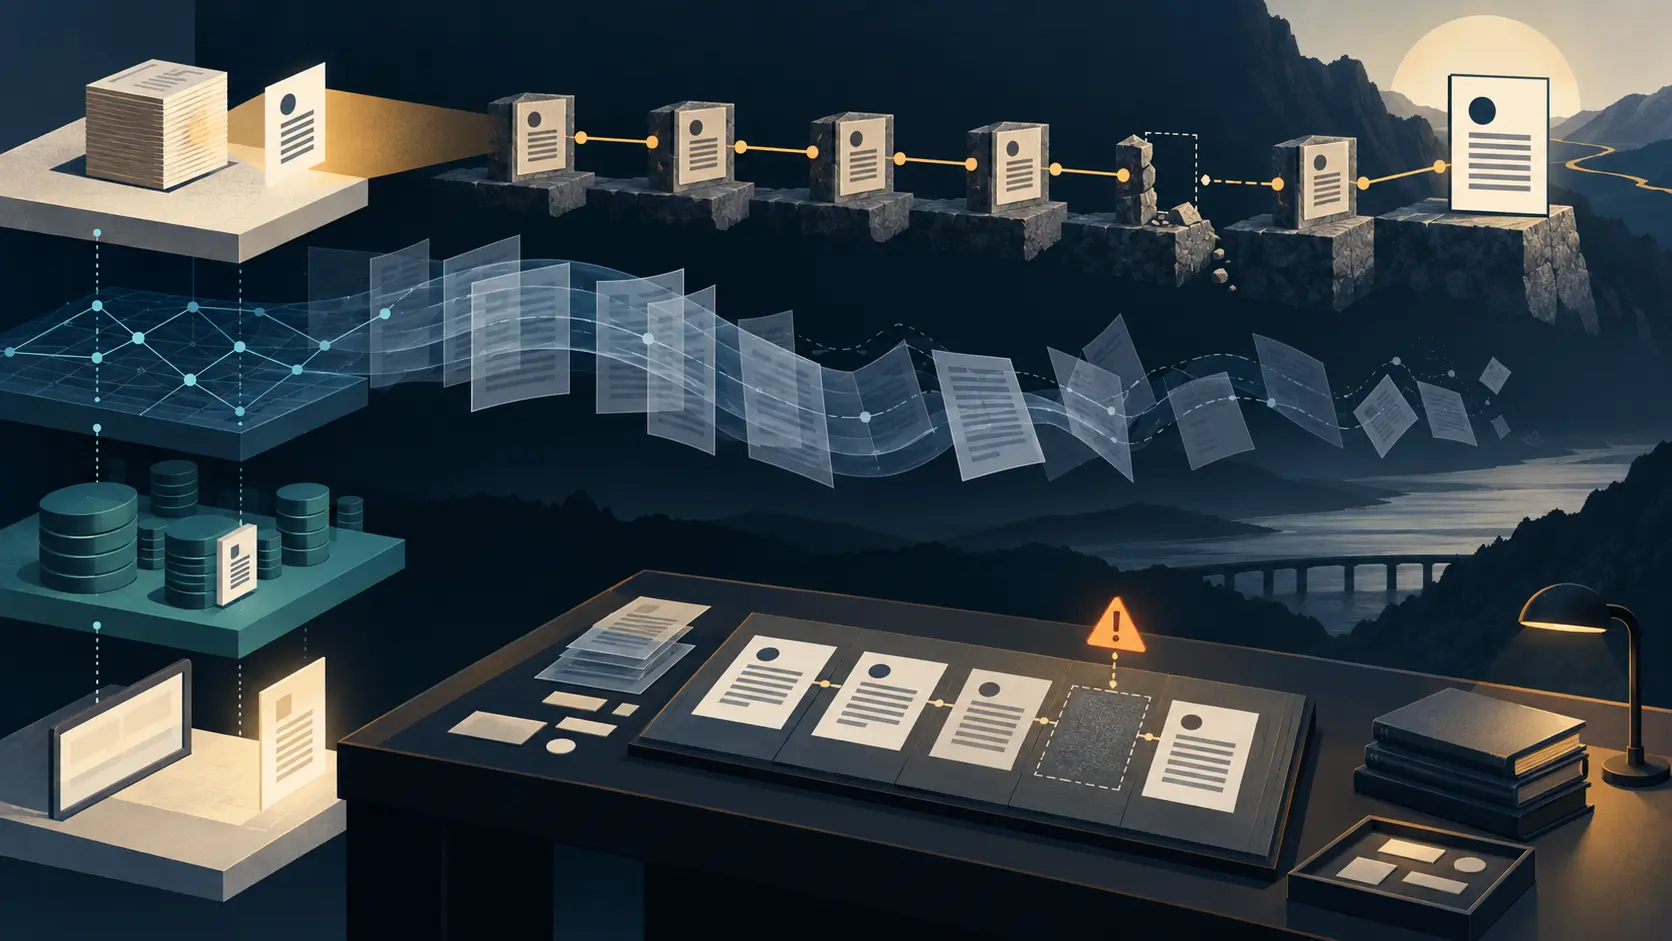
RFC 5005 разделяет полный фид, изменчивую пагинацию и архив, допускающий реконструкцию. Учение для проверки восстановления простое: путь к прошлому, завершённый обход, сохранённое состояние и показанный читателю результат — разные квитанции.

IETF
Система видит URI в `DAV:ordering-type` и решает автоматически его загрузить. Но RFC 3648 не требует такого обращения и отдельно предупреждает о риске направить множество клиентов к одной цели. Идентификатор семантики — не исполняемый источник истины. Так же и успешный MOVE — не…

IETF
RFC 9733 позволяет запросу сертификата сохранить криптографическое происхождение после очереди и нескольких транспортных переходов. Такая переносимость укрепляет ввод устройств, но не заменяет согласие регистратора, решение RA, выпуск CA и отдельный допуск в рабочую сеть.
Доступ для участников
Войдите, чтобы открыть полные профили и углублённые разделы.
Вступите и войдите, чтобы открыть стратегические обзоры.
Вступить в Стратегическое сообществоДля владельцев IP-активов и руководителей: обзоры Альянса, закрытые отчёты и прямая поддержка аналитиков.
Вступить в Альянс лидеров