
Тема
Автоматизация безопасности
В фасете «Тема» значение «Автоматизация безопасности» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

IETF
Устройство подтвердило ключ. Сертификат не доказывает, что устройство по-прежнему исправно
Расширение ACME для аттестации устройств позволяет связать запрос сертификата с конкретным устройством или криптомодулем. Это весомая квитанция момента выпуска, но не непрерывный отчёт о состоянии, владельце или каждом последующем использовании ключа.

Досье
Multicast-дерево существовало. Спящий слушатель кадр не получил
Состояние маршрута в RPL может быть корректным, а последняя радиопередача — не состояться в нужное окно бодрствования. RFC 9685 помогает доставлять multicast и anycast узлам с ограниченными ресурсами, но не превращает наличие дерева, DAO или принятой подписки в квитанцию…

IETF
Фильтр адресов источника не всегда видит собственную ошибку
Последний этап обсуждения проекта SAVNET в IETF выявляет проблему ответственности: пограничный маршрутизатор применяет локальную таблицу, а сведения об ошибочном решении могут впервые появиться у соседнего оператора.
IETF
BIER Ping сообщил об успешной пересылке. Отсутствующий выход всё ещё мог скрываться в BitString
21 сентября 2026 года IESG одобрила BIER Ping как Proposed Standard. Протокол даёт точный ответ о пересылке, однако точность требует дисциплины: успех одного BFER не закрывает вопрос о каждом бите исходного списка получателей.

IETF
Последний ключ аутентификации RSVP может пережить свой срок действия
Срок ключа кажется жёстким ограничением, пока замена подготовлена заранее. Если подходящей новой ассоциации безопасности нет, прекращение RSVP-сигнализации может затронуть резервирования. Проект TEAS предлагает сохранить проверку сообщений, но признать продление последнего ключа…

Досье
Quote была свежей. Измерительный журнал ничего не знал о нужном процессе
RFC 9684 задаёт YANG RPC для получения TPM Quote, связанной с nonce, и журналов измерений. Свежая подпись защищает выбранные Evidence, но не доказывает полноту измерительной политики, актуальность Reference Values, полномочие Verifier или выполнение решения в сети.

IETF
C509 уменьшает сертификат, но не меняет границу подписи
Экономия байтов важна для устройств с узким каналом связи. Однако доверие к сертификату определяется не его размером: необходимо установить, какие именно данные были подписаны и какую форму проверяет получатель.

IETF
Конфликта со стандартами не нашли. Оценки безопасности у заводского ключа всё равно нет
IESG не обнаружила конфликта, который мешал бы публикации таксономии IRTF для установленных производителем ключей и якорей доверия. Это решение о маршруте документа, а не рейтинг пяти методов и не подтверждение тайны ключа на заводе.

Досье
Файл загрузился. Переход к другому origin всё равно аннулировал RRDP-сеанс
RFC 9674 закрепляет полномочие RRDP-уведомления за точным origin: scheme, host и port ограничивают Snapshot, Delta и все HTTP-редиректы. Вчерашний успешный сеанс не говорит, что сегодняшняя cache-router session содержит те же validated payloads; даже текущий same-origin успех…

IETF
Один получатель расшифровал JWE. Политика получателей всё ещё не была выполнена
JWE для нескольких получателей способен вернуть открытый текст после успеха всего одного пути. Новый профиль HPKE точно описывает этот криптографический результат, но не решает за организацию, кто обязан был получить доступ, какие алгоритмы допустимы и достаточно ли одного…

Досье
Вчера путь обработал опцию. Сегодня маршрут уже состоит из других узлов
RFC 9673 делает IPv6 Hop-by-Hop Options пригодными для постепенного внедрения: маршрутизатор обрабатывает только локально разрешённую работу и защищает совокупную скорость пересылки. Поэтому успешный тест имеет срок годности. Он описывает конкретный маршрут и момент, а не вечное…

IETF
После `Commit-Final` отмена уже не спасает: какие доказательства остаются у SATP
Необратимая граница в SATP проходит до последней квитанции. Когда отправляющий шлюз выдал `Commit-Final`, исходный актив уже уничтожен. Поэтому руководителю важно заранее решить, какие записи подтвердят состояние обеих сетей, если финальная стадия пойдёт не по плану.

Досье
Захват трафика подтвердил OWE. Он не сказал, по какой редакции был собран код
RFC 9672 передал дальнейшее сопровождение OWE рабочей группе IEEE 802.11. Передача определяет, где будет меняться спецификация, но наблюдаемая ассоциация, версия прошивки, профиль испытаний и нормативная редакция остаются разными фактами.

IETF
JOSE ставит у входа в реестр три цели безопасности, но не выдаёт допуск в эксплуатацию
В новом Last Call по JOSE важнее всего не два устаревающих названия в заголовке, а три модели безопасности. Они делают проверку будущих регистраций предметнее и требуют оценивать управление ключами внутри полного JWE, однако ничего не говорят о конкретном работающем сервисе.
Досье
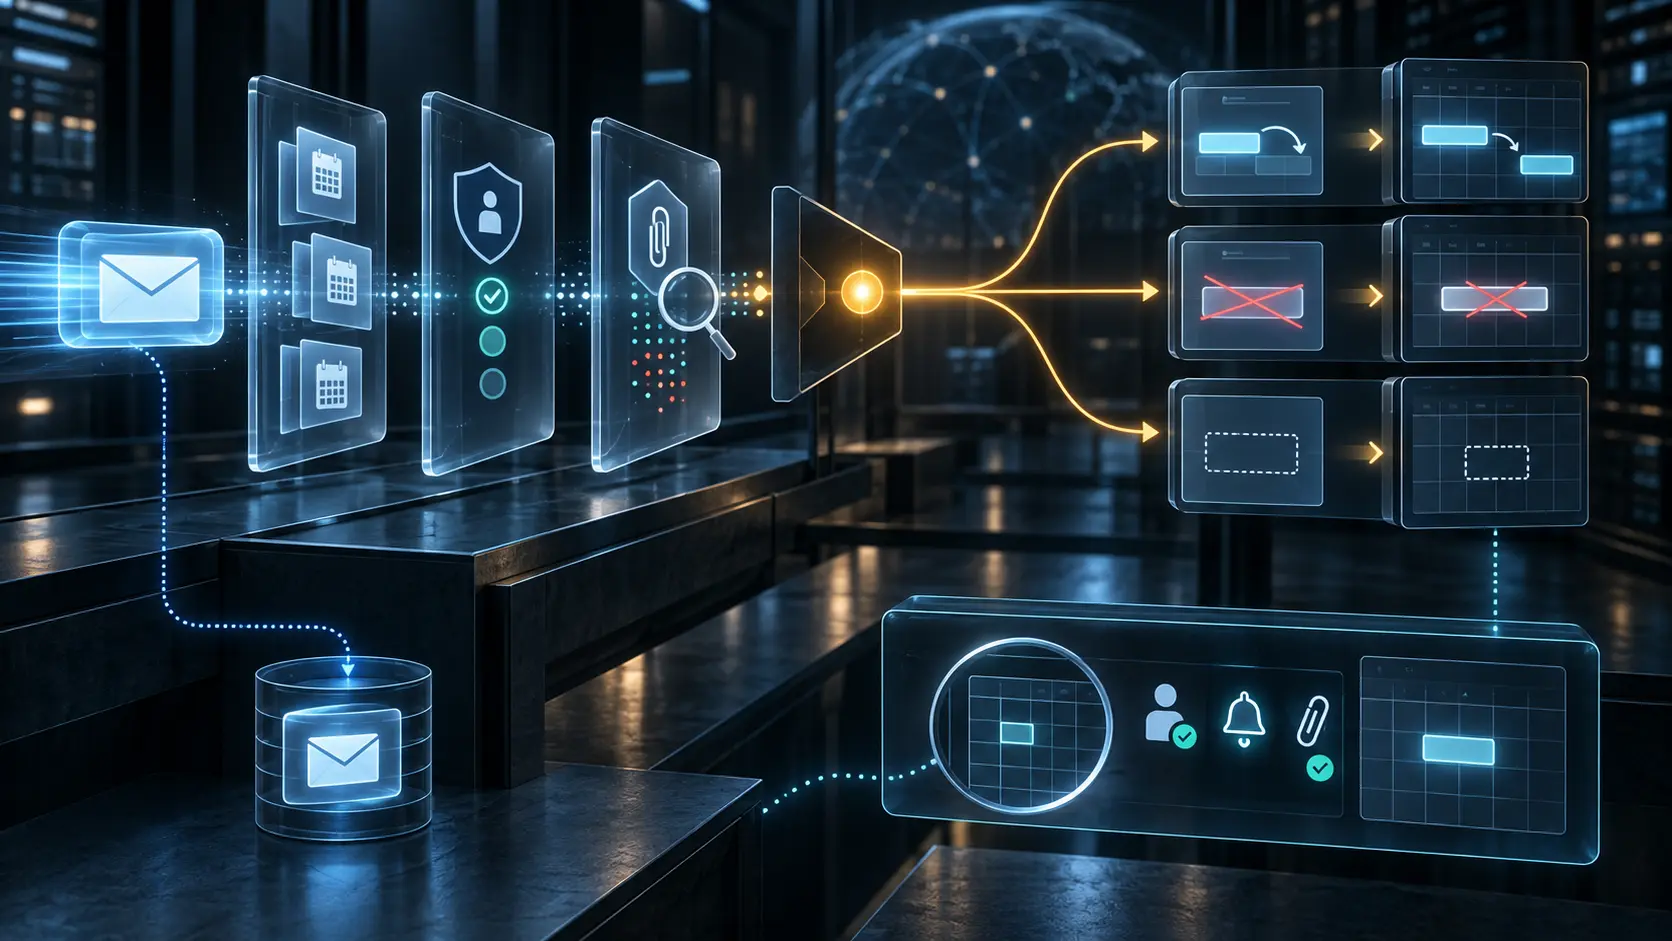
Оба журнала сказали «updated». В одном случае встречу отменили, в другом — удалили
RFC 9671 намеренно объединяет изменение, отмену и удаление календарного объекта в одном результате `updated`. Для сценария Sieve этого достаточно; для управленческого утверждения о конечном состоянии — нет.

IETF
Одна сетевая функция, четыре задачи безопасности: выбор сертификатов, который RFC 9509 оставил оператору
В ядре 5G фраза «сертификат действителен» почти ничего не говорит о полномочиях. TLS, подпись клиентского утверждения, защита JSON между SEPP и подпись OAuth-токена — разные работы. RFC 9509 дала им недостающие имена, но не объединила ключи по умолчанию.

Досье
Доступ отозвали на сервере. Офлайн-копия осталась читаемой
RFC 9670 задаёт общую модель совместного доступа JMAP, но её полномочия заканчиваются на живом сервисе. Удалённая запись `shareWith` может закрыть новые операции; она не превращается в приказ уже выгруженным байтам исчезнуть.

IETF
Байт был тем же. Тайм-аут — нет: RFC 9510
Один байт времени в CCNx может означать доли секунды для старого пересыльщика и годы для обновлённого. RFC 9510 экономит место в пакете, но требует хранить версию интерпретатора как часть доказательства.
Досье
Те же инструкции подошли ISA. Другой тип программы не разрешил тот же вызов
Последовательность BPF не изменилась, но изменилась поверхность исполнения. Функция, доступная одному program type, отсутствовала в контракте другого — и таблица opcode не могла решить этот спор.

Досье
Проект NIST о мультиоблаке: единая услуга не доказывает границу допуска
Провайдер может объединить несколько облачных предложений в один управляемый продукт. Но для решения о допустимости эксплуатации по-прежнему требуется понять, какое именно устройство системы и какие меры защиты подтверждены документами.