
Тема
Автоматизация безопасности
В фасете «Тема» значение «Автоматизация безопасности» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

IETF
Подпись была верной, но старое объявление уже не имело права менять карту
В хранилище пришёл корректно защищённый SAND Bundle. Его Source известен, BIB проверен, формат понятен. Однако Reference Time оказался старше уже принятого сообщения того же типа, и реализация обязана была его проигнорировать. У соседнего наблюдателя набор данных вообще отличался…
IETF
Литерал выглядел точным. Среда всё ещё выбирала его смысл.
Хеш-подобный литерал производит впечатление завершённого доказательства: видны алгоритм, данные и аккуратная запись. Но до появления значения среда разрешила имя расширения, загрузила конкретный код, применила параметры и локальный список разрешений. Точность записи не устраняет…

История
Пароль совпал. Пользователь ещё не был аутентифицирован: RFC 3112
RFC 3112 позволил LDAP сверять пароль с производным значением в каталоге. Но документ ограничил полномочия ответа: истинное совпадение ещё не делало LDAP-ассоциацию аутентифицированной.
IETF
Вставка прошла успешно. Публичный DNS ещё ничего не подтвердил
Зелёное сообщение в панели может означать лишь то, что оператор принял и применил пакет. Авторитетные серверы, вторичные копии, рекурсивные кэши и сервис, ради которого менялась запись, живут дальше по цепочке доказательств.

IETF
Подпись проверилась. Полномочие ключа осталось в таблице партнёров
Самая опасная ошибка при ротации AS2 не обязана выглядеть как криптографический сбой. Канал может быть защищён, имена совпасть, MDN подписаться, MIC сойтись — и всё же новый ключ окажется в строке не того партнёра.
IETF
Канал оставался защищённым, а подтверждённое состояние уже исчезло
Свежая аттестация, привязанная к TLS, мешает подставить доказательство другой машины. Она не мешает программам, настройкам и правам измениться за время долгой сессии.

Досье
Отделяемая подпись воспроизвелась. Доказательство всё ещё было неполным
Новый тестовый вектор создаёт убедительный момент: байты совпали, обе математические проверки дали ожидаемый результат, сборка стала зелёной. Но 1 октября 2026 года у восьми новых чисел OpenPGP оставалась ещё одна граница. Ревизия 05 рабочего проекта называла их 37–44, а…
IETF
Площадка сообщила ноль, но её маршруты могли остаться в BGP
Новая редакция проекта о метаданных периферии превращает одно обновление с нулевым значением в решение для всей площадки. Сообщение короткое, а цепочка доказательств его исполнения — нет.
История
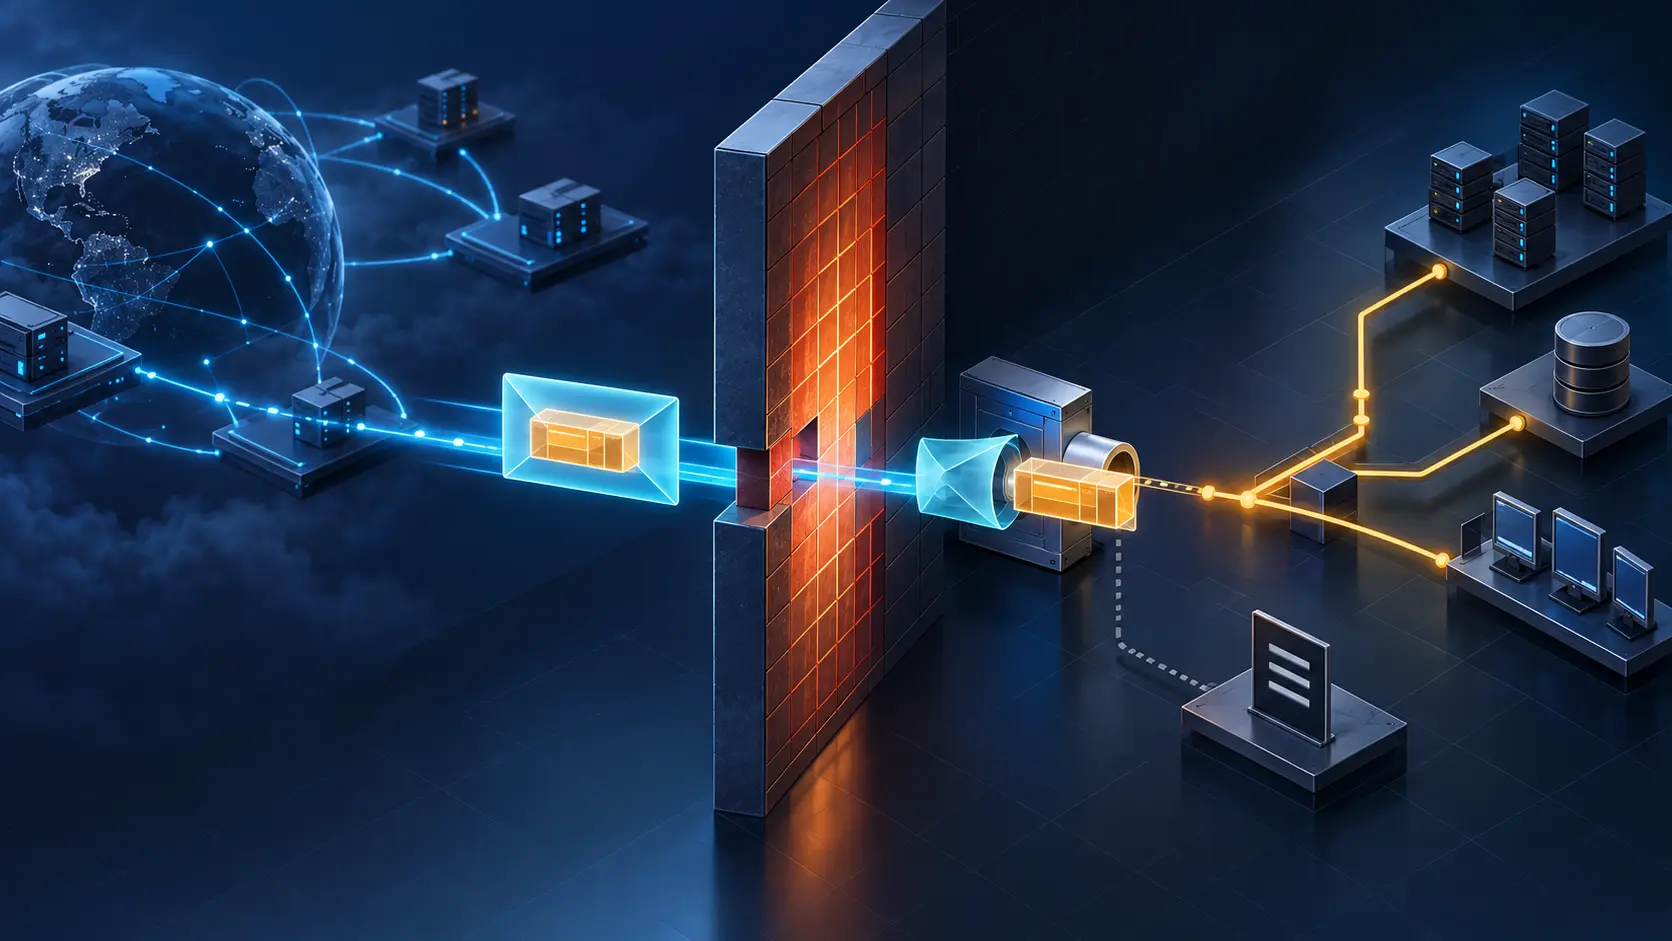
Межсетевой экран разрешил HTTP, но не одобрил спрятанный пакет: RFC 3093
RFC 3093 предлагала поместить полный IP-дейтаграмм в HTTP-сообщение, провести его через веб-проход и снова ввести за межсетевым экраном. Комический проект от 1 апреля 2001 года сохранил серьёзную границу: разрешение внешнего конверта не даёт разрешения его содержимому.

IETF
SPI указал на эпоху ключа. Он не доказал, что пакет прошёл
В PSP старший бит SPI выбирает один из двух мастер-ключей приёмника. Это компактная и важная связь между пакетом и эпохой. Но SPI остаётся указателем, а не квитанцией. Он не показывает, установил ли отправитель выданный ключ, вывела ли NIC пакет на защищённый путь, совпало ли…
IETF
Список был точным. Интерфейс всё ещё исполнял прошлую версию
IntraSAV заменяет вывод из маршрутов явным разрешением на использование адреса источника. Но полный ввод в контроллере и подтверждённое исполнение на каждом порту остаются разными фактами.
История
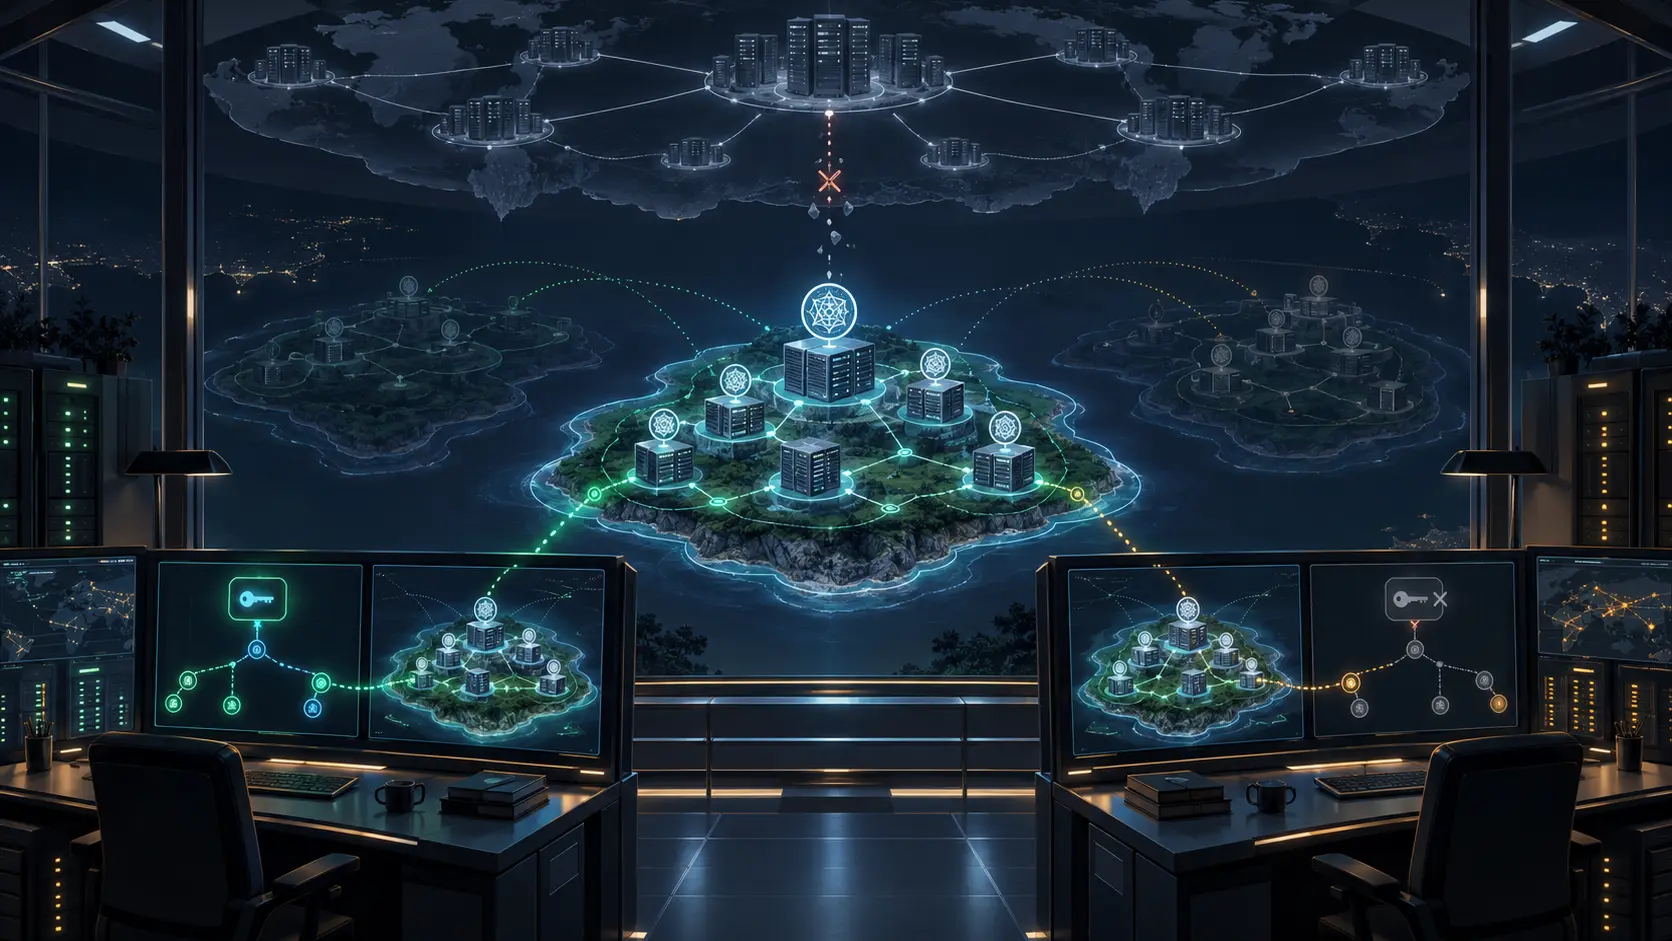
Одна зона была безопасной здесь и небезопасной в другом месте: RFC 3090
В 2001 году вопрос «безопасна ли эта зона DNS?» был неполным без указания наблюдателя. Ответ зависел от резолвера, его якоря доверия и доступного пути проверки. RFC 3090 описала эту неровную реальность: подписанная зона могла стать локальным островом безопасности и остаться…

История
URI выбрал меню голосовой почты, но не удостоверил звонящего: RFC 3087
В 2001 году SIP-вызов мог дойти до голосовой почты без всех надёжных признаков, по которым прежняя телефония выбирала первое приветствие. RFC 3087 превратила текущий адрес запроса в инструкцию сервису. Маршрут получил контекст, но адрес не стал удостоверением личности.

IETF
Отладочный заголовок перечислил все шаги, но не доказал ни одного
Новый проект DKIM2 предлагает испытателям общий криминалистический след внутри сообщения. Его точность полезна именно потому, что авторитетность этого следа намеренно равна нулю.

IETF
Учётное окно закончилось, а доказательство качества так и не появилось
В конце сеанса NAS отправляет Accounting-Request: максимальная скорость, средний RSSI, накопленные доли потерь и повторов. Все числа относятся к одному интервалу, но отвечают на разные вопросы. Даже идеальный синтаксический разбор не показывает распределение значений…

История
Сервер отправил правила. После переподключения всё ещё требовалось сверить, что сохранило устройство: RFC 3084
RFC 3084 описывала распространение политик не как пересылку файла, а как распределённое состояние: набор изменений выполнялся одной транзакцией, устройство сообщало результат, а немедленная ошибка требовала отката. Разрыв соединения оставлял более трудный вопрос — могли ли сервер…

IETF
Синхронизация завершилась. Коллектор всё ещё не доказал полноту RIB
Новое предложение для BMP позволяет исправить одно представление маршрутов без разрыва всей сессии мониторинга. Конечный маркер закрывает повторную передачу, но сам по себе не подтверждает, что все маршруты дошли.

История
Кабель шифровал трафик. Плоскость управления всё равно могла отключить приватность: RFC 3083
RFC 3083 сделал DOCSIS Baseline Privacy наблюдаемым, настраиваемым и перезапускаемым через SNMP. Видимость помогала диагностике, но создавала вторую границу: интерфейс, который видел ключи, мог заново запустить авторизацию, изменить сроки и определить multicast-доступ.

IETF
Маршрут до источника уже сменился. Multicast-дерево ещё не успело
После изменения метрики unicast-таблица может выбрать новый путь к источнику раньше, чем PIM перестроит ветви. Новый RPF начнёт отбрасывать пакеты, всё ещё приходящие по старому интерфейсу, хотя SRv6 locator и SID остаются исправными. Такая авария показывает: название…
IETF
SID выбрал ресурсную полосу. Это не доказало, что она существует
Новая редакция документа SPRING позволяет SID обозначать не только направление, но и набор полосы, буферов и очередей. Так намерение становится видимым в плоскости данных. Фактическое выделение ресурса и результат SLA по-прежнему требуют отдельных свидетельств.