
Тема
Полномочия делегирования DNS
В фасете «Тема» значение «DNS» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

ICANN
Allison Mankin и выборка коллизий имён, которая не доказывала причину
Корневой сервер DNS способен точно зафиксировать имя, тип запроса и время. Но из этой строки нельзя сразу узнать приложение-источник, ответственного владельца или последствия будущего делегирования. Соавторство Allison Mankin в RFC 8023 связано именно с дисциплиной такого…

Досье
Ключ был известен, но доверять ему было рано
Самоподписанное DNS-обновление приносит родителю новый ключ и одновременно требует удалить старый. Подпись доказывает владение новым закрытым ключом, но не право менять делегирование дочерней зоны. К объявленному окончанию последнего обсуждения DNSOP 7 сентября именно переход от…

Досье
Последняя точка исчезла — граница доверия сдвинулась
Для DNS `example.co.uk` и `example.co.uk.` могут вести к одному узлу. Для приложения эти две записи способны открыть разные контуры безопасности. В день завершения последнего обсуждения DNSOP свежая уязвимость curl превращает мелкую пунктуацию в вопрос порядка: нормализуется ли…
Досье
Локальная сеть нашла ретранслятор MOQT. Право на объявление осталось за кадром
Новая редакция проекта MOQT Discovery верно сохраняет исходное имя сервиса, даже когда DNS направляет соединение на другой хост. Но mDNS способен показать ретранслятор раньше, чем общий документ объяснит, кто разрешил ему выступать от имени сервиса.
Облачные сервисы: тенденции Европы и Ближнего Востока
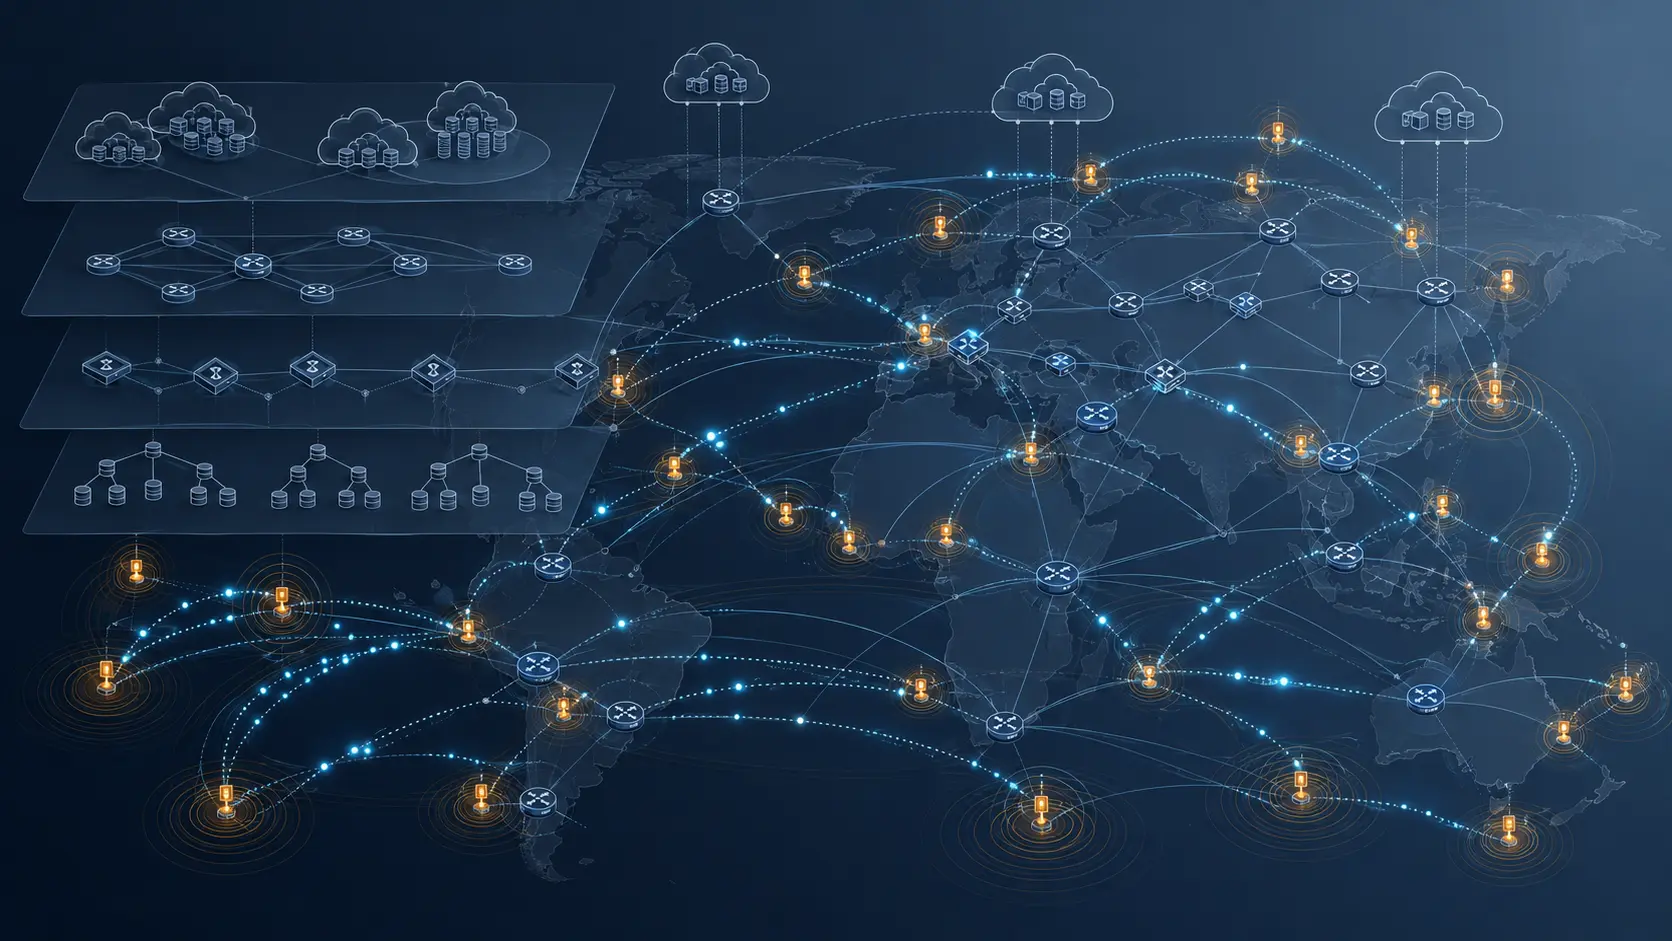
Как облачная сеть Genesis зависит от маршрутизации, пиринга и DNS
Облачная доступность Genesis зависит от согласованности маршрутизации, пиринга, транзита, DNS и прикладной проверки, поэтому отдельная запись или наблюдение не доказывает глобальную доступность.
История
Имя выглядело полным. Резолвер всё равно его переписал: RFC 1535
Пользователь видел адрес университета. Резолвер видел незавершённую строку и сначала задал вопрос владельцу другого публичного домена. RFC 1535 оказался рассказом не о пунктуации как таковой, а о невидимом праве программы решать, кто истолкует имя.

Лидеры
Warren Kumari и дизайн переживаемого отказа DNS
Отказоустойчивость DNS начинается не с обещания, что сбой никогда не произойдёт. Она начинается с более строгого вопроса: какую часть сервиса можно сохранить, на какой срок, при каких проверках и каким образом оператор поймёт, что именно перестало работать. В работах, созданных…

Региональные интернет-провайдеры: тенденции мира
Опубликованная запись TLSA не гарантирует принятие сертификата
Запись TLSA может присутствовать в DNS, но оказаться непригодной, не совпасть с сертификатом или потребовать от клиента отклонить соединение. Гарантия DANE возникает только при согласовании DNSSEC, параметров, переданной цепочки, политики клиента и времени.
Региональные интернет-провайдеры: тенденции мира
Доказательство NSEC3 Opt-Out не делает делегирование защищённым
Ответ DNSSEC может иметь корректные подписи, а делегирование дочерней зоны при этом останется незащищённым. В режиме NSEC3 Opt-Out доказательство относится к строго определённому интервалу хешей; оно не создаёт цепочку доверия для каждого делегирования, которое может находиться…

Облачные сервисы: тенденции мира
Зашифрованный DNS меняет границу политики
Шифрование защищает DNS-запрос при передаче, но одновременно меняет того, кто выбирает резолвер, где действует локальная политика и кто объясняет сбой. Эту новую границу необходимо сделать наблюдаемой.

Облачные сервисы: тенденции мира
Четыре таймера ротации ключа DNSSEC
Ротация ключа DNSSEC завершается лишь тогда, когда авторитетная публикация, кэши резолверов, делегирование у родителя и настроенные якоря доверия приходят в совместимые состояния.
IETF
RDAP убрал два поля DELEG, но указанная модель записи всё ещё их содержит
Публичный ответ реестра — это конечная точка, а не происхождение данных. Для домена путь может начаться с команды EPP, пройти через авторитетное состояние DNS и закончиться JSON-ответом RDAP. Опубликованная 4 сентября редакция 05 расширения RDAP для DELEG привела сторону чтения к…

Досье
Пародия начиналась после адресной строки: PETA v Doughney
Суд подтвердил обязанность отказаться от `peta.org` и передать домен, но сохраненные материалы не показывают, когда и каким техническим действием это распоряжение было исполнено. Именно такой разрыв между правовым решением и административной реализацией помогает точнее прочитать…

Истории
Поле nslastaa в WHOIS LACNIC показывает последнюю успешную проверку, а не текущее состояние DNS
Дата в ответе реестра легко воспринимается как действующая гарантия. Но LACNIC определяет `nslastaa` гораздо уже: это дата, когда на указанном сервере в последний раз наблюдалась корректная настройка обратного DNS. Такая запись полезна как историческое свидетельство, однако она…
Облачные сервисы: тенденции мира
DNS Cookie не удостоверяет личность клиента
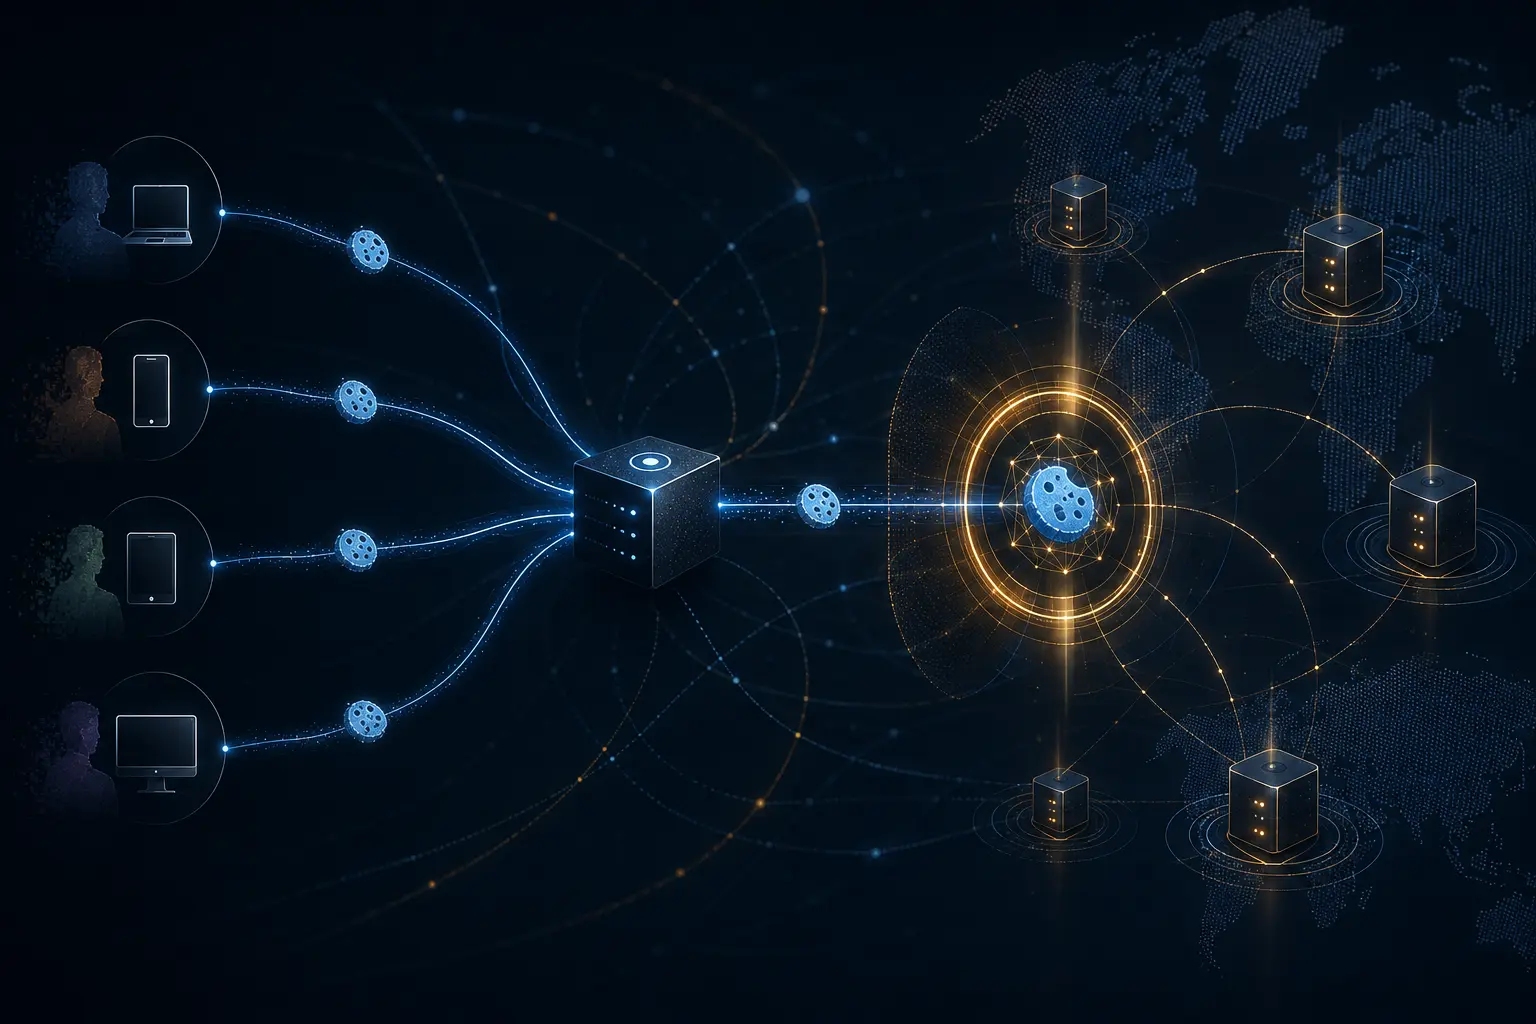
DNS Cookie помогает серверу отличить запрос с ранее выданным состоянием протокола от пакета, который лишь заявляет адрес источника. Это затрудняет ряд атак со стороны противника, не находящегося на пути трафика. Но такой cookie не определяет человека, абонента или устройство за…

Истории
APNIC насчитала 9,7 млрд DNS-запросов, но не установила уровень повторов
APNIC Labs меняла только ответ и смотрела, как вслед за ним меняется трафик. При молчании авторитетный сервер получил 9 685 775 212 запросов; положительный ответ обходился гораздо меньшим числом на тест. Соотношение велико и воспроизводится арифметически. А вот система…

Истории
При смене корневого KSK готовность резолверов становится проверкой непрерывности
DNS может работать исправно, пока пользователи за устаревшим валидирующим резолвером видят сбои. В этом операционный парадокс смены корневого KSK: ключ меняется централизованно, а непрерывность зависит от распределённых резолверов.

Досье
Две буквы не исчерпывали дело: Virtual Works против Volkswagen и звонок о `vw.net`
К моменту спора адрес около двух лет использовался в работе интернет-провайдера. Но голосовое сообщение связало цену с конкретной ассоциацией: Volkswagen дали 24 часа, после чего `vw.net` обещали продать тому, кто заплатит больше. Редкость короткого имени создавала рычаг…
Истории
Anycast обратного DNS LACNIC превращает непрерывность реестра в распределённый контроль
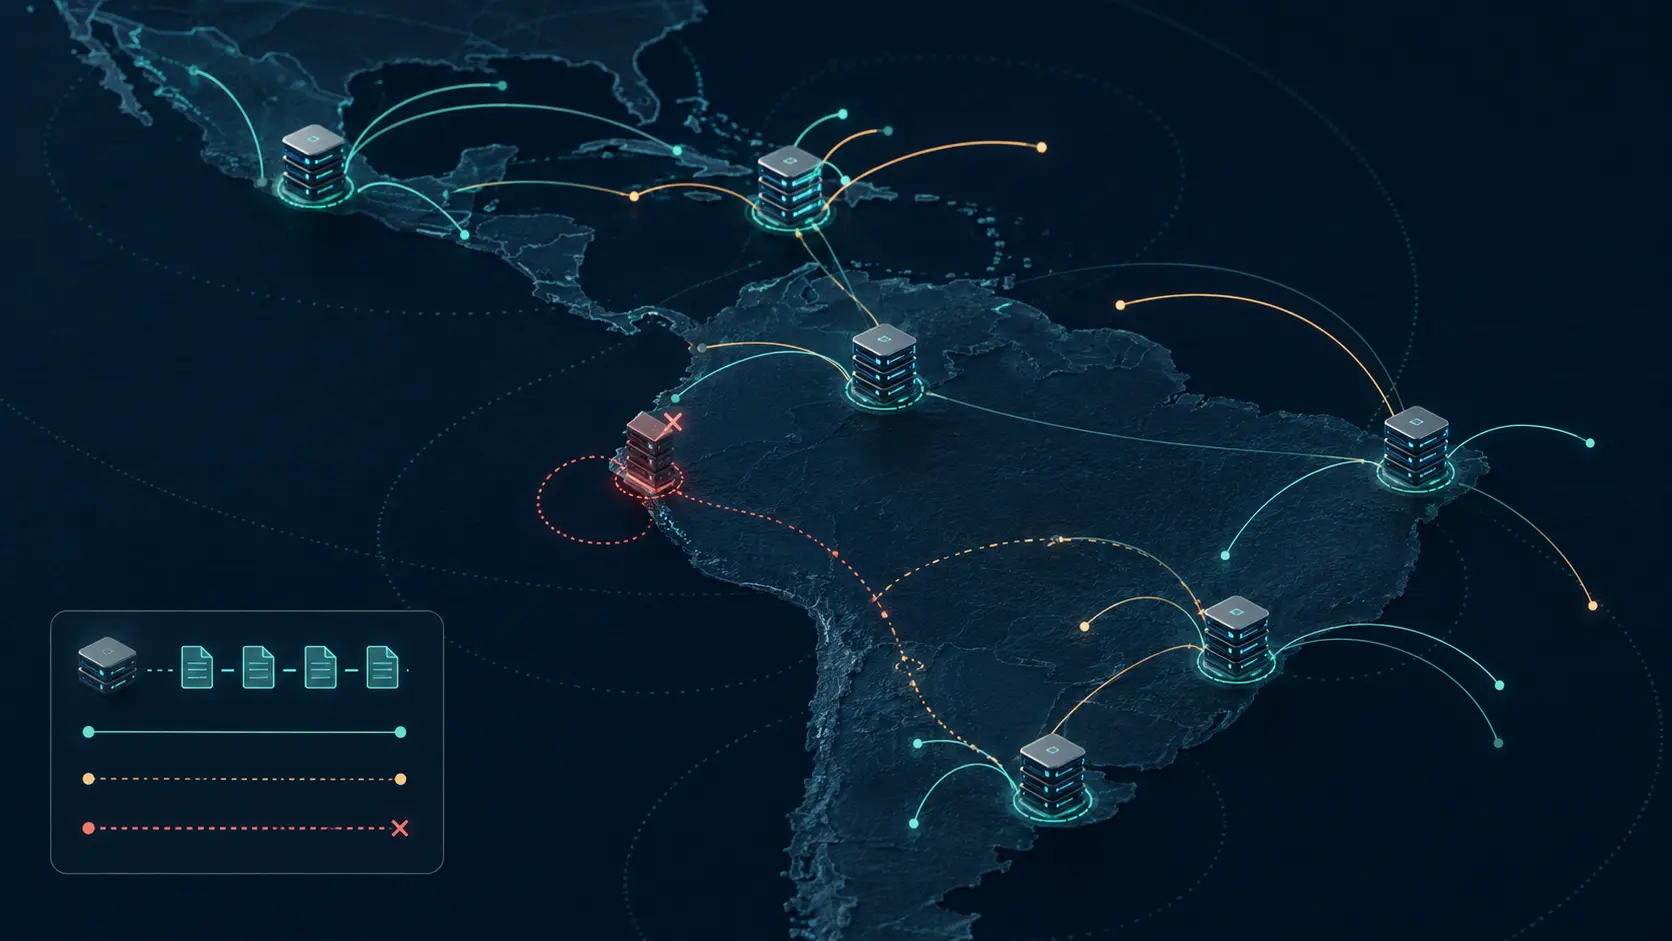
Обратный DNS почти незаметен, пока не перестаёт отвечать. Архитектура anycast LACNIC показывает: непрерывность реестра зависит от размещения, маршрутизации, синхронизации и наблюдения, а не от одного сервера.
IETF
Расширенная ошибка DNS объясняет сбой, но не разрешает другой ответ
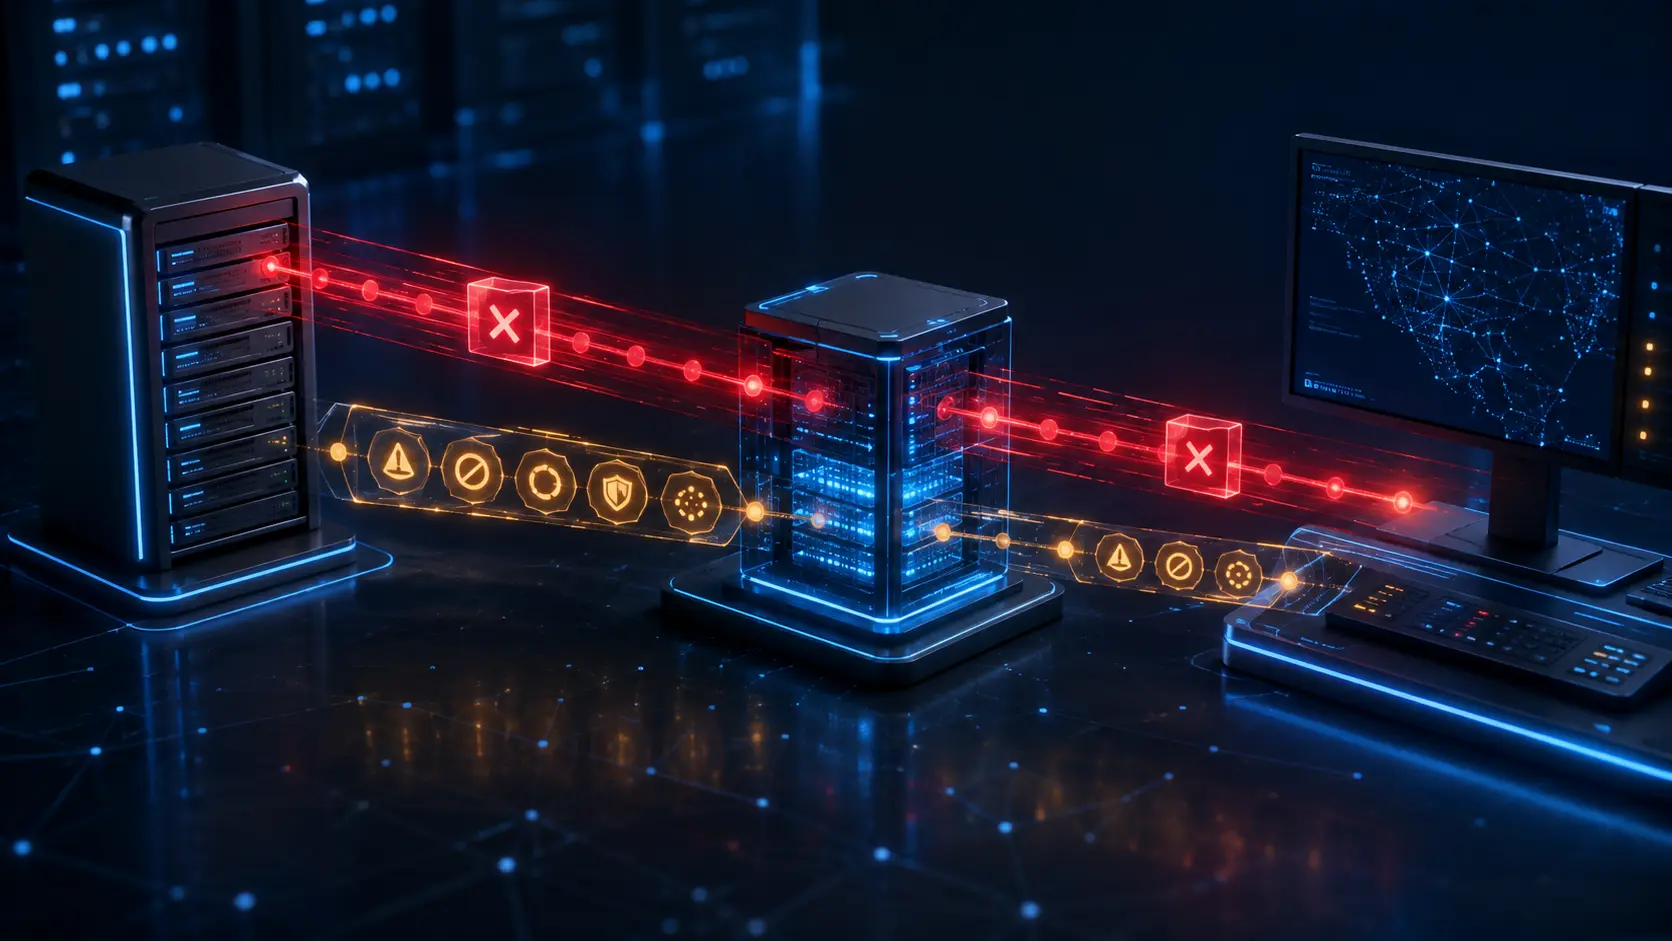
Сбой DNS может быть протокольно верным и почти бесполезным для эксплуатации. RFC 8914 позволяет отвечающей стороне добавить точную причину, не меняя результат. Такое разделение улучшает наблюдаемость, но требует не превращать диагностический контекст в автоматическое разрешение…