
Тема
Цифровая идентичность и удостоверения
В фасете «Тема» значение «Цифровая идентичность и удостоверения» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.
Досье
Короткая ссылка на статус не решает, какой статус проверять
В новом рабочем проекте W3C запись внутри проверяемого удостоверения становится компактнее. Ответственность за смысл запроса, подпись списка и его актуальность при этом остаётся у участников проверки.
Досье
Домен привели к канону. Локальную часть нормализовать нельзя: RFC 9598
Удобный Unicode-поиск помогает оператору найти похожую учётную запись. Но если его результат подставить в проверку сертификата, поисковый индекс незаметно превращается в орган, определяющий идентичность. RFC 9598 не допускает такой подмены: домен готовится по IDNA2008, локальная…

История
Запись одна, а видимых каталогов несколько: RFC 2378
В протоколе Ph поле могло храниться, но не объявляться внешнему клиенту; объявляться, но не участвовать в поиске; участвовать в поиске, но не возвращаться по умолчанию. RFC 2378 разделял эти состояния и тем самым показывал: ответ каталога — результат политики, а не снимок базы.

История
Идентификатор был похож на адрес. Но это не был почтовый ящик: RFC 2377
RFC 2377 пыталась упростить внедрение LDAP, повторно используя уже согласованные интернет-имена. Самое важное предупреждение касалось знакомой строки: `uid=mailbox-shaped-identifier` могла называть запись каталога, но не работающий почтовый ящик. Повторное использование снижало…

IETF
RFC 9797: случайный MAC-адрес снижает связываемость, но не становится идентичностью устройства
«Тот же адрес» и «тот же участник» — разные утверждения. Первое можно получить сравнением строк, второе требует цепочки доверия. RFC 9797 показывает и обратную ошибку: новый MAC не обязательно означает новое устройство. Между приватностью и непрерывностью сервиса нужен…

Облачные сервисы: тенденции мира
Bird финансирует ликвидность акционеров раньше, чем агенты докажут спрос
Долговая рекапитализация на 450 миллионов долларов и новая коммуникационная инфраструктура для ИИ-агентов попали в один анонс, но дают разные доказательства. Первая сделка может превратить долю акционера в деньги при закрытии; продукт создаст ценность лишь тогда, когда…
Институты: тенденции Северной Америки
45 миллионов долларов EigenQ — это условный срок для коммерциализации
Компания квантовой безопасности не получает свободный операционный чек на 45 миллионов долларов. Документы описывают двухэтапный мост с дисконтом, залогом и правами на акции; половина денежных средств зависит от закрытия сделки со SPAC.

IETF
Диалог продолжился, но полномочие не пришло вместе с идентификатором
Проект устава Agentproto должен сохранять узнаваемость взаимодействия при переходе между агентами, инструментами, посредниками и сетями, а также после прерывания. Такая непрерывность дает полезную операционную квитанцию. Но она сама по себе не доказывает, кто имел право…

ICANN
4,3 миллиона IDN — это число регистраций, а не результат универсального принятия
Имя может находиться в корневой зоне, быть зарегистрировано и разрешаться через DNS, но всё равно не пройти первое поле создания учётной записи. Отчёт ICANN за 2026 год показывает обе стороны: многоязычное пространство имён выросло, а программная цепочка его практического…

История
RFC 2345: найденный адрес компании ещё не подтверждал её личность
Ввести название компании и получить название вместе с URL — почти готовый ответ. RFC 2345 намеренно свела поиск корпоративной информации к такому простому обмену. Но строка результата не показывала, кому принадлежит домен, какое юридическое лицо скрывается за названием, почему…
Досье
WebAuthn передаёт проверку RP ID удалённому клиенту. Локальное разрешение не доказывает результат
Первый публичный рабочий проект WebAuthn Level 4 задаёт точное разделение обязанностей для входа через удалённый рабочий стол. Локальный браузер после разрешения для конкретного источника может использовать клиентские данные с удалённой машины. Но само разрешение не подтверждает…

IETF
Один bearer-токен — одна аудитория: WIMSE -07 проводит границу между получателями
Если внешний провайдер идентификации принимает тот же bearer-токен, что и API-сервер Kubernetes, он не просто проверяет рабочую нагрузку. Он получает учётные данные, которые можно предъявить API-серверу и действовать от её имени. В редакции 07 проекта WIMSE разделение таких…
Истории
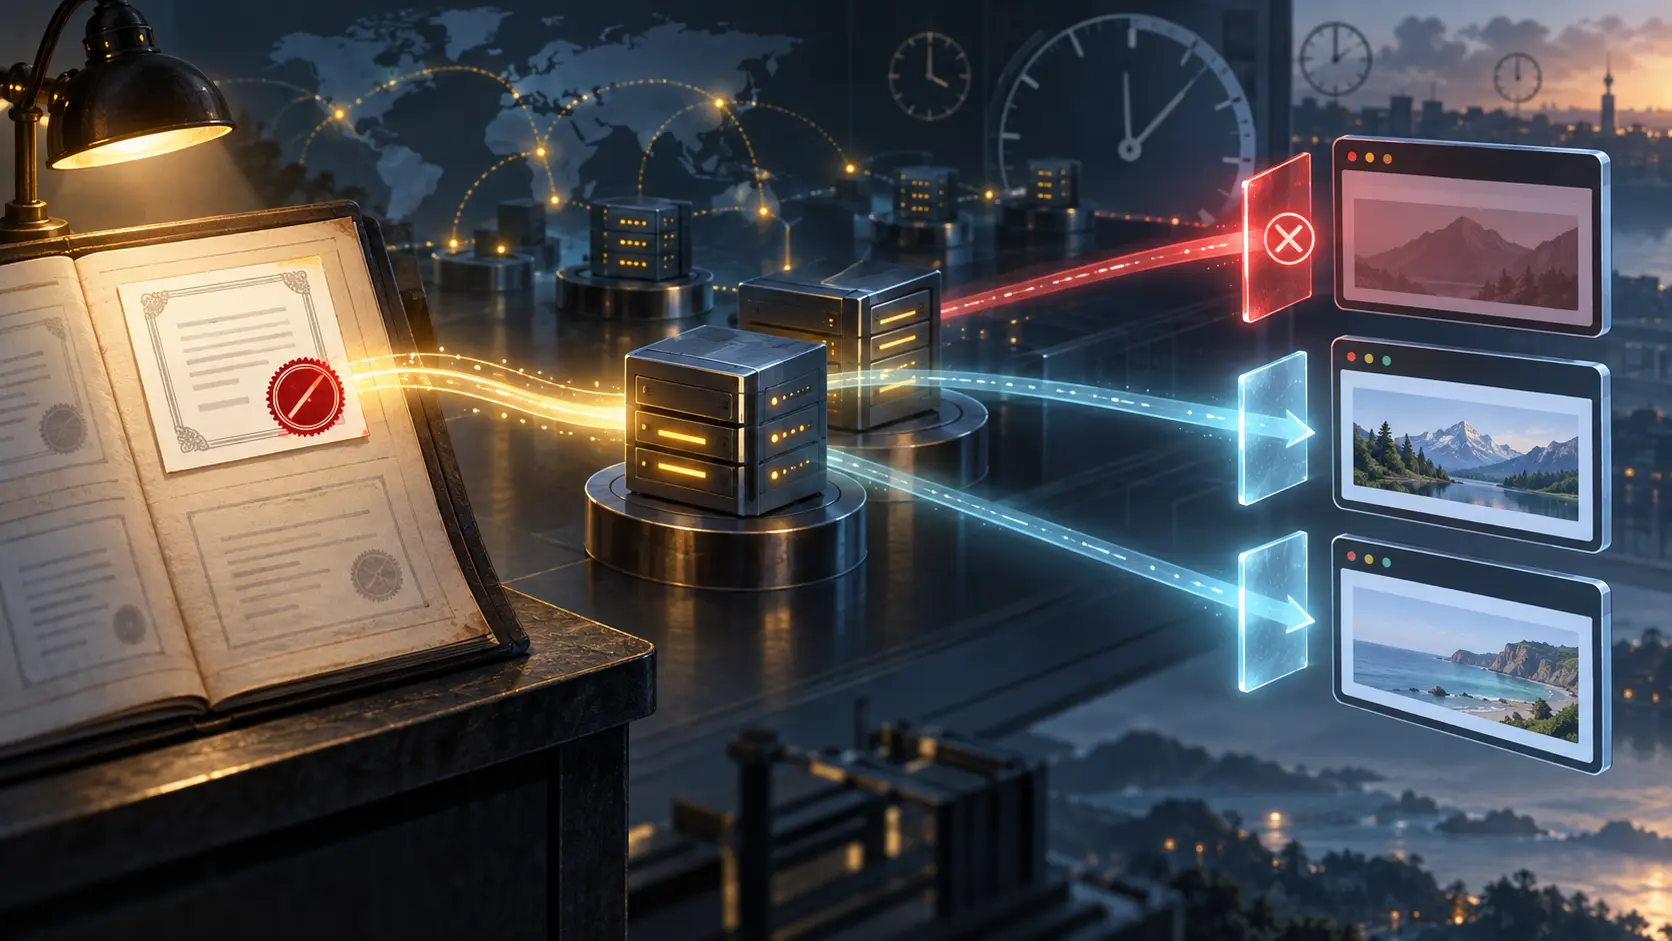
APNIC 62: запись об отзыве была, решения браузеров разошлись
Сертификат уже числился отозванным, но это ещё не означало отказ в соединении у каждого пользователя. Опыт Джеффа Хьюстона на APNIC 62 показывает границу между опубликованным решением удостоверяющего центра и действием программы, которая принимает сертификат.

IETF
WebAuthn после 11 сентября 2026 года: четыре состояния участия и новая модель доверительного подтверждения
11 сентября 2026 года стало не моментом завершения технической работы Web Authentication Working Group, а точкой перехода между институциональными состояниями: утверждённая хартия, временное продолжение участия в льготный период, формальное возвращение участников и обновлённое…
IETF
Шифрование черновика до отправки: RFC 9787 и граница обязательства
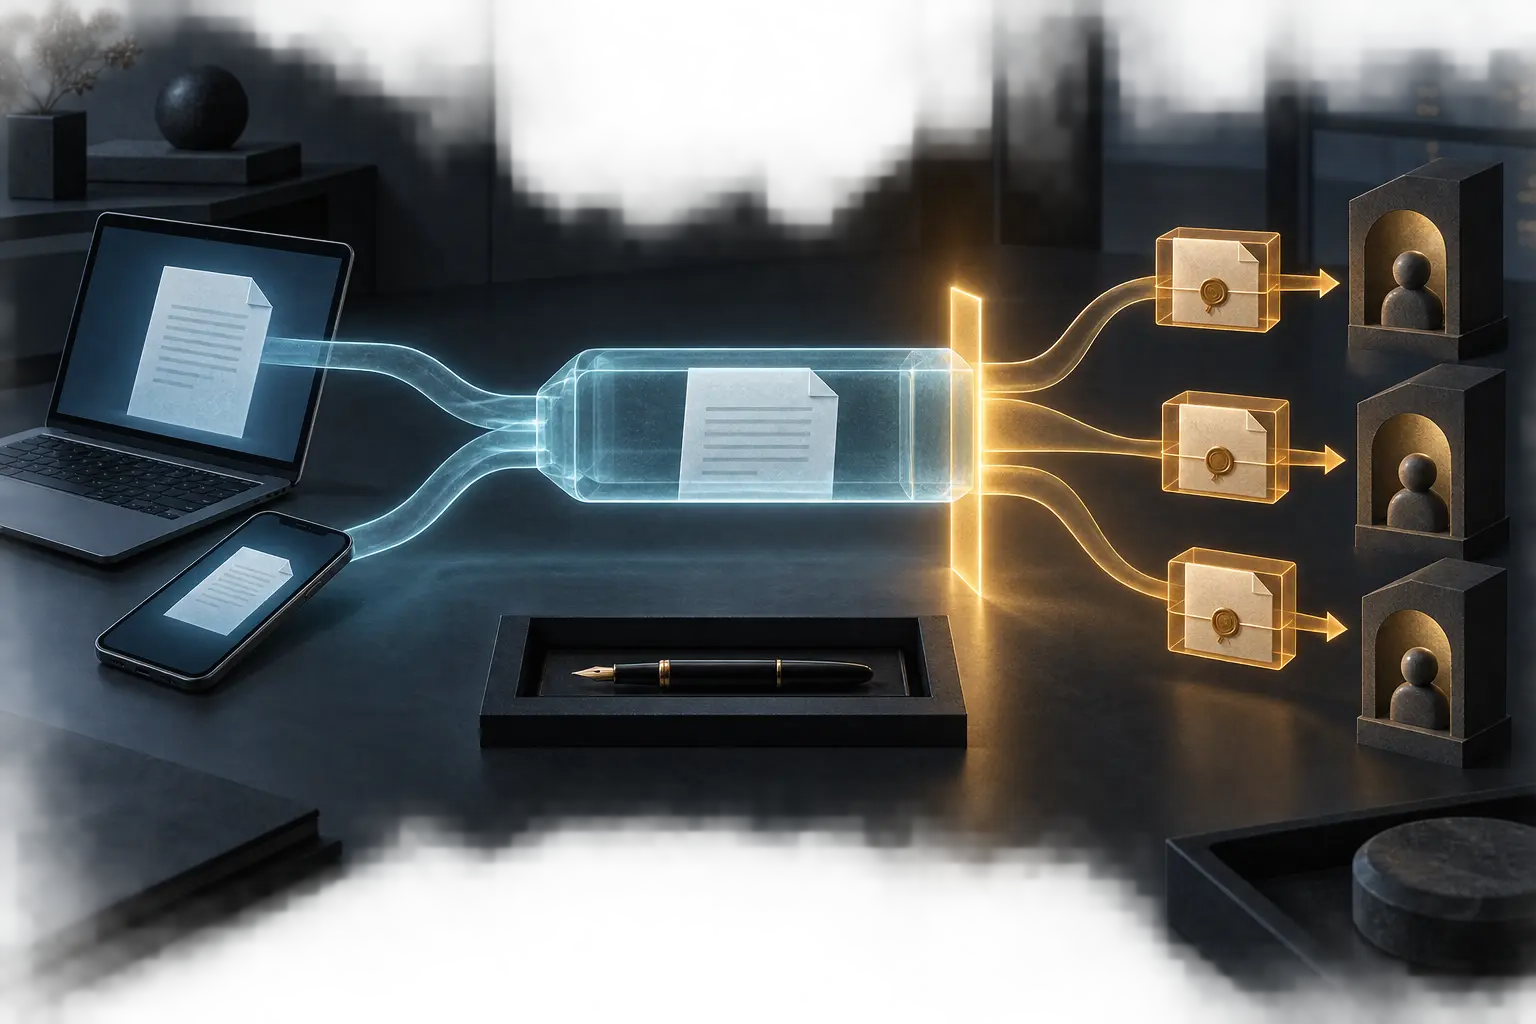
Представим переход, который вполне мог бы случиться, но здесь является только гипотезой: несколько строк, автоматически сохранённых вечером на ноутбуке, утром появляются в окне почтового клиента на телефоне. Они уже пережили одно устройство и одну сессию, но ещё не стали…

IETF
Невидимый адрес после инцидента: пределы покрытия RFC 9686
После сетевого инцидента аналитик ищет регистрацию подозрительного IPv6-адреса и ничего не находит. Адрес мог существовать, хотя инфраструктура не объявляла поддержку регистрации на соответствующем интерфейсе. Сообщение могло потеряться. Журналирование могли отключить. Серверное…

Истории
APNIC хочет проверять актуальное состояние IRT при входе
Вчерашнее решение о блокировке не должно определять сегодняшний доступ, если исходные данные уже изменились. На это направлен пункт дорожной карты APNIC на 2026 год: постоянно отслеживать действительность адресов IRT и проверять её в момент входа, а не полагаться на статический…

История
Анита Борг и Systers: вход в управляемое пространство не доказывал наступление равенства
Письмо попадало в Systers потому, что членство, адрес и правила рассылки открывали ему закрытое профессиональное пространство. Доставка связывала разобщённых женщин в вычислительной сфере, но не проверяла исчерпывающе личность, не гарантировала карьерную возможность и не…

История
Эндрю С. Таненбаум и capability Amoeba: право на объект, а не личность владельца
Amoeba уместила адрес службы, имя объекта, допустимые операции и защитную проверку в 128 бит. Такой capability-токен мог переходить между пользовательскими процессами без центрального реестра владельцев. Но его действительность не сообщала, кто именно держит токен, зачем он…

История
Роб Пайк и операция walk в 9P, которая ничего не открывала
Клиент 9P может пройти все элементы имени и получить ожидаемые qid, но файл при этом ещё не открыт и ни один байт не передан. Архитектура пространств имён, с которой связано имя Роба Пайка, напоминает современным системам контроля: техническое подтверждение надёжно именно тогда…