
Тема
Цифровая идентичность и удостоверения
В фасете «Тема» значение «Цифровая идентичность и удостоверения» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

IETF
Доказательство прошло проверку. Кто теперь отвечает за метку?
Прозрачность ключей способна доказать согласованность ответа каталога с прежней историей. Но она сама не назначает полномочия, доверяющую сторону и обязанность продолжать наблюдение. Именно этот пробел ролей выявила новая проверка IETF.
Досье
`active:true` было истинным тогда. Это не сделало право вечным: RFC 9701
Подпись может оставаться безупречной после того, как оперативное значение ответа исчезло. JWT-интроспекция фиксирует, что сервер авторизации сообщил конкретному ресурсу в конкретный момент; она не останавливает отзыв, истечение срока, изменение scope или локальной политики.

IETF
Сертификат стал меньше. Решение о доверии — нет
Аналитическая справка о Сертификат стал меньше. Решение о доверии — нет объясняет событие, доступные открытые подтверждения, участвующие организации, региональный контекст, рыночные риски и возможные последствия для инфраструктуры. В категории Аналитика: IETF этот сигнал связан с…
IETF
Сертификат охватывал номер. Решение по звонку ещё не принято
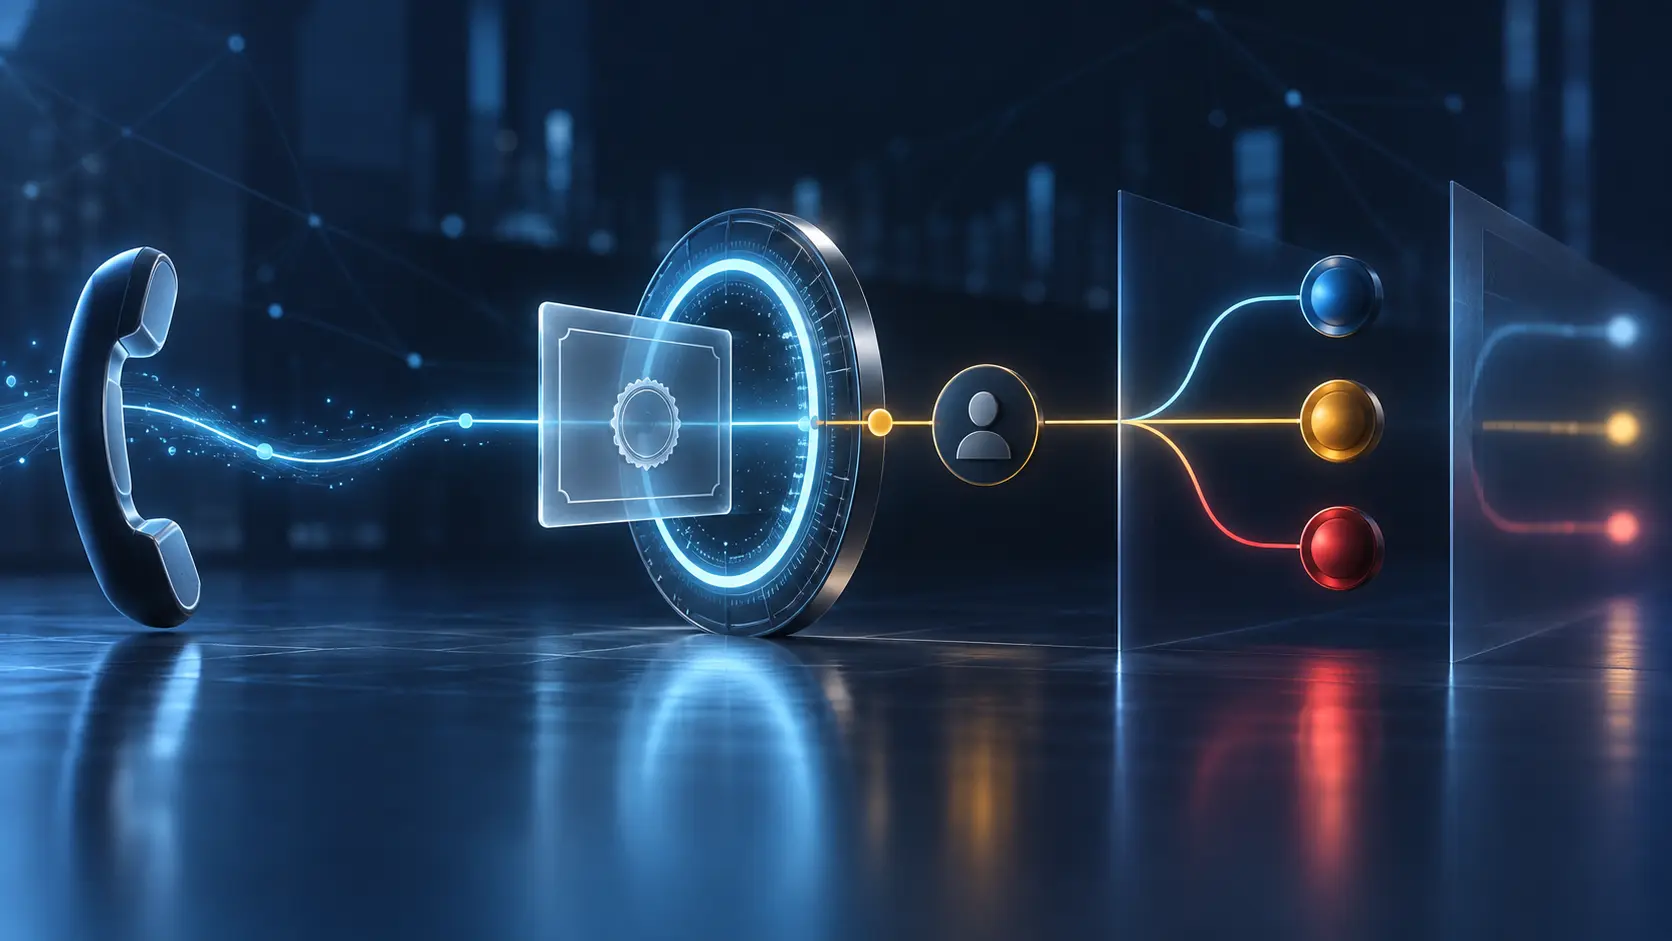
Для динамического набора телефонных номеров общего статуса сертификата недостаточно. Профиль STIR для OCSP уточняет вопрос до одного номера. Тем самым он усиливает доказательство, но не превращает службу статуса в судью намерений звонящего.

Досье
Архив сохранил название SHA3, но переписал доказательство в параметрах
Аналитическая справка о Архив сохранил название SHA3, но переписал доказательство в параметрах объясняет событие, доступные открытые подтверждения, участвующие организации, региональный контекст, рыночные риски и возможные последствия для инфраструктуры. В категории Аналитика…

IETF
Конфликта со стандартами не нашли. Оценки безопасности у заводского ключа всё равно нет
IESG не обнаружила конфликта, который мешал бы публикации таксономии IRTF для установленных производителем ключей и якорей доверия. Это решение о маршруте документа, а не рейтинг пяти методов и не подтверждение тайны ключа на заводе.

IETF
Один получатель расшифровал JWE. Политика получателей всё ещё не была выполнена
JWE для нескольких получателей способен вернуть открытый текст после успеха всего одного пути. Новый профиль HPKE точно описывает этот криптографический результат, но не решает за организацию, кто обязан был получить доступ, какие алгоритмы допустимы и достаточно ли одного…

IETF
После `Commit-Final` отмена уже не спасает: какие доказательства остаются у SATP
Необратимая граница в SATP проходит до последней квитанции. Когда отправляющий шлюз выдал `Commit-Final`, исходный актив уже уничтожен. Поэтому руководителю важно заранее решить, какие записи подтвердят состояние обеих сетей, если финальная стадия пойдёт не по плану.
Досье
Оба журнала сказали «updated». В одном случае встречу отменили, в другом — удалили
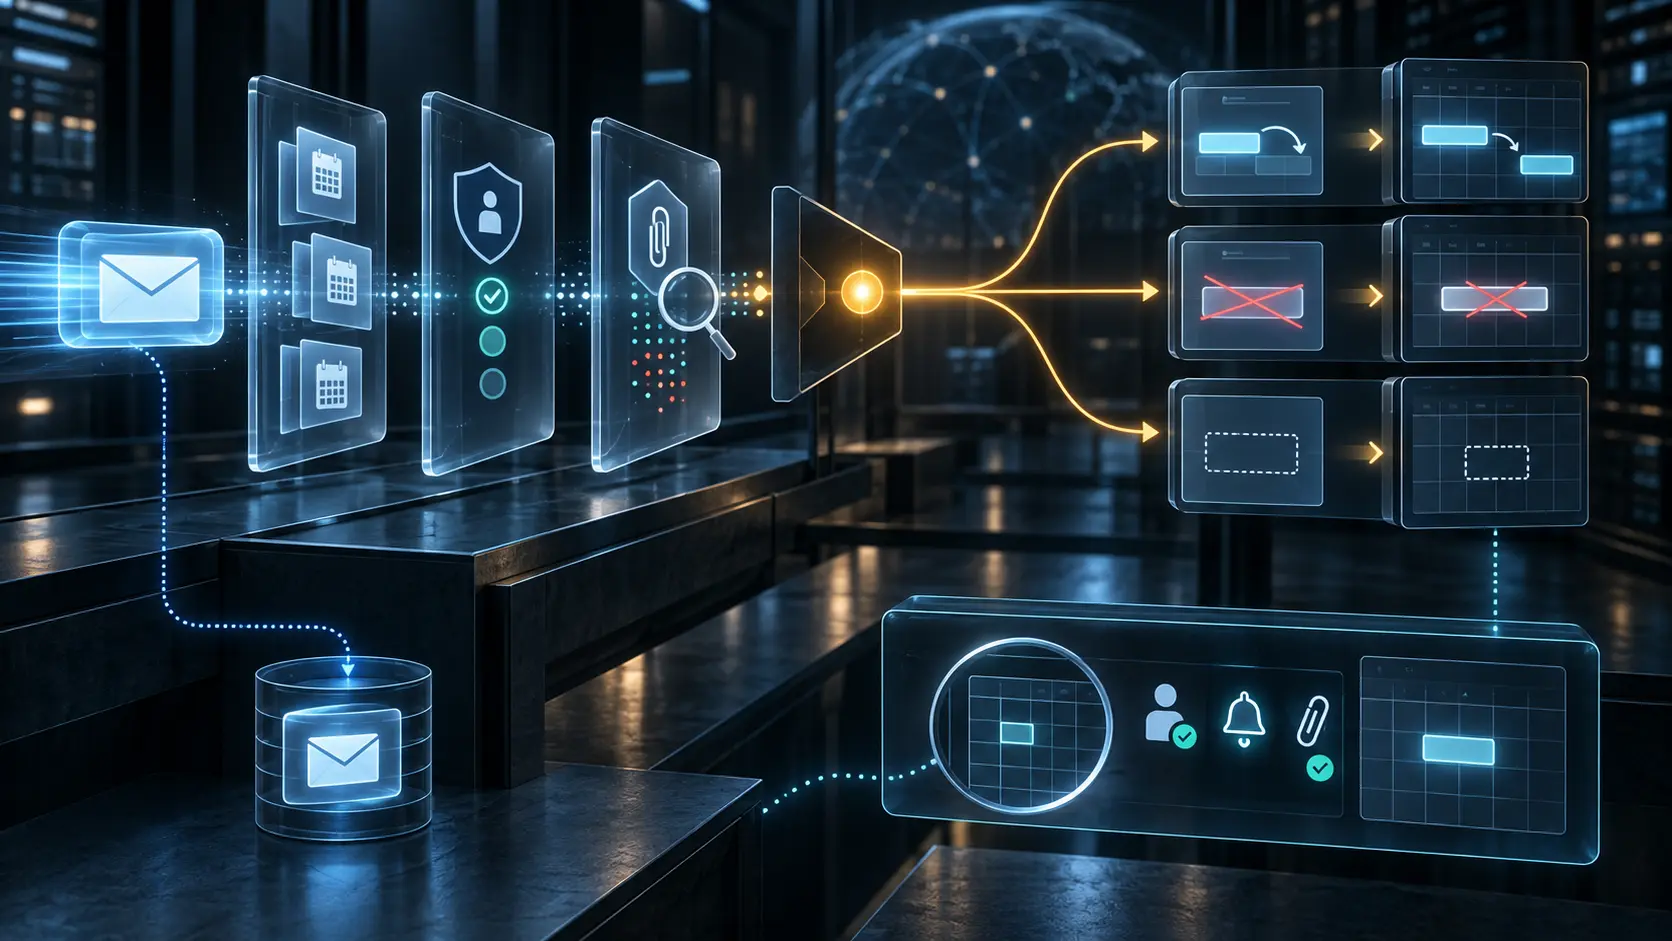
RFC 9671 намеренно объединяет изменение, отмену и удаление календарного объекта в одном результате `updated`. Для сценария Sieve этого достаточно; для управленческого утверждения о конечном состоянии — нет.

Досье
Доступ отозвали на сервере. Офлайн-копия осталась читаемой
RFC 9670 задаёт общую модель совместного доступа JMAP, но её полномочия заканчиваются на живом сервисе. Удалённая запись `shareWith` может закрыть новые операции; она не превращается в приказ уже выгруженным байтам исчезнуть.

Сообщество номерных ресурсов
Настройка 2FA с passkey: инструкция RIPE NCC и след в каталоге
Страница документации RIPE NCC «Setting up 2FA with Passkey» выглядит технической мелочью: несколько шагов в разделе о двухэтапной проверке RIPE NCC Access. Но в ней сходятся три линии: мандат сообщества RIPE на обязательный второй фактор, миграция платформы доступа на Keycloak…
IETF
Сертификат выдан, но доставка ещё не доказана
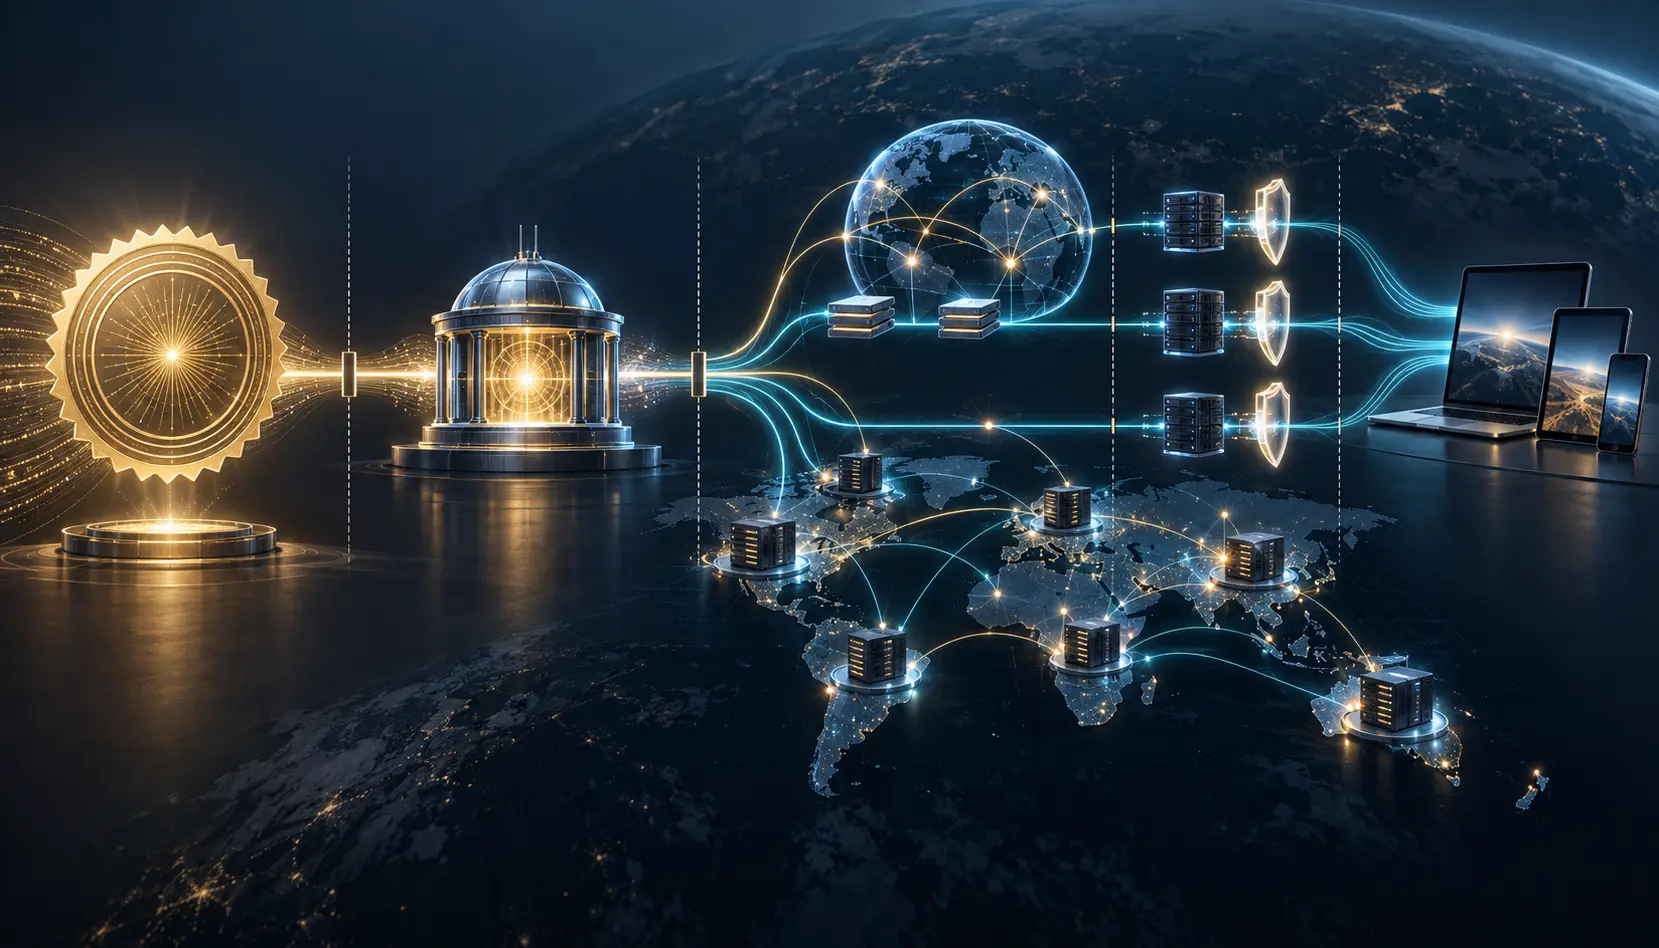
RFC 9538 позволяет нижестоящей CDN получить сертификат на собственной ключевой паре, не забирая долговременный закрытый ключ у вышестоящей CDN. Это подтверждает делегированную выдачу, но не DNS-маршрут, развёртывание на всех узлах и ответ, увиденный пользователем.

Досье
RFC 9646: сброс устройства показал, почему одного журнала CSR недостаточно
После возврата к заводскому состоянию устройство сохранило выданный для эксплуатации сертификат. Журнал уверял, что CSR когда-то был подписан и одобрен, но не мог ответить, где находился закрытый ключ, как сертификат установили и почему пользовательские данные пережили сброс. RFC…

Досье
RFC 9645: дерево политики не показывает, какой путь TLS-аутентификации сработал
Оператор может предъявить безупречное дерево настроек: сертификат, сырой открытый ключ, PSK для TLS 1.2 и внешний PSK для TLS 1.3. Но одно соединение проходит только по одной ветви — либо использует возобновление, где состав доказательств уже иной. Поэтому список разрешённых…

Досье
RFC 9644: доказательство выбора алгоритмов в сеансе SSH
После изменения политики панель сообщает два зелёных статуса: алгоритмы поддерживаются, конфигурация применена. Но на вопрос о конкретном сеансе она не отвечает. Что предложили обе стороны, что было выбрано в каждом направлении, какой ключ предъявил сервер и завершилась ли…

Досье
Конфигурация восстановилась. Полномочие ключей — нет: RFC 9642
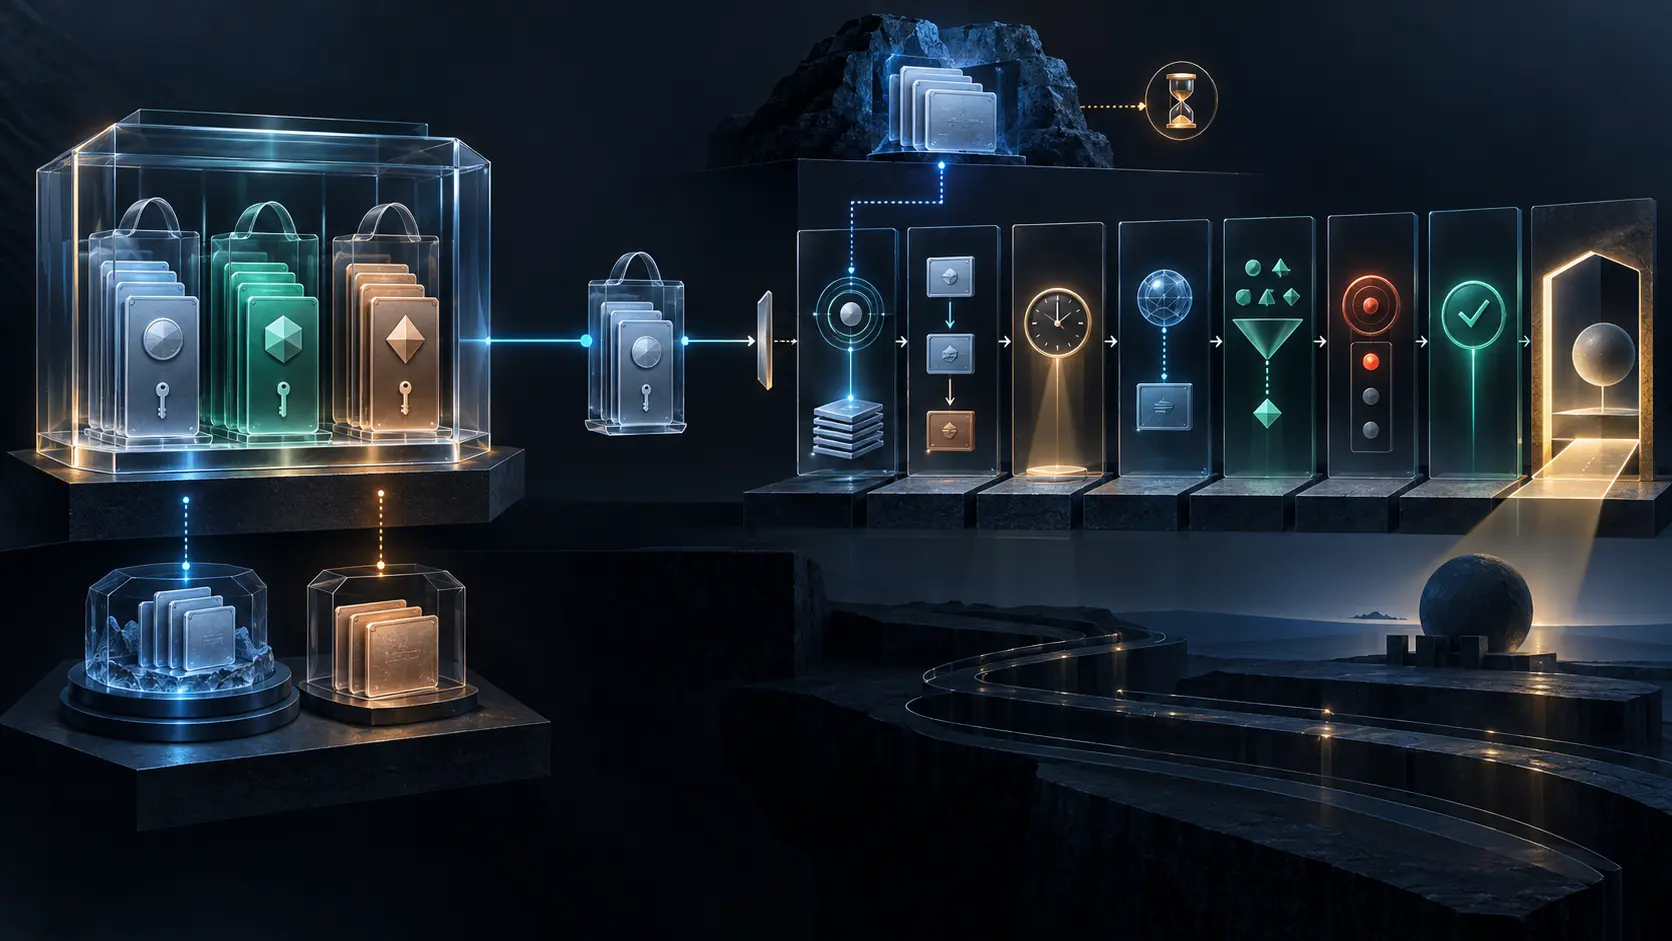
RFC 9642 задаёт общую YANG-модель для центральных и встроенных ключей, сертификатов, шифрованных значений и системных ключей. Совпадение дерева после восстановления не доказывает доступность KEK, привязку к новому устройству, выбор потребителя или успешную криптографическую…
Досье
Цепочка дошла до якоря. Личность и полномочия ещё не доказаны: RFC 9641
RFC 9641 позволяет настроить и повторно использовать якоря доверия, но достижение такого якоря в цепочке сертификатов отвечает только на часть вопроса. Проверяющая сторона ещё должна подтвердить имя сервиса, время, назначение ключа, ограничения, алгоритмы и требуемый статус…

Досье
Проверенная подпись не назначает ответственного за риск
В новой черновой записке W3C разбирает угрозы для проверяемых цифровых удостоверений. Она помогает увидеть, где заканчивается проверка формата и начинаются решения эмитента, программного кошелька и организации, принимающей документ.

Досье
Шифрование сменило наблюдателя, но не устранило наблюдение: RFC 9614
После включения туннеля провайдер доступа перестал видеть прежнюю картину. В отчёте это назвали исчезновением наблюдения. На деле полная связь переместилась к оператору туннеля: он видел вход клиента и дальнейший выход. RFC 9614 предлагает более строгий язык — спрашивать не…

IETF
Защищённый обмен не удался. Резервный путь снова открыл пароль для перебора
RFC 9588 закрывает один путь офлайн-проверки пароля Kerberos, но откат к зашифрованной метке времени после ошибки способен открыть его снова.