
Профиль
Research
Значение «Research» объединяет профили людей, компаний, институтов и других субъектов, упомянутых в материалах BTW.MEDIA. Здесь можно сравнить публичные сведения, связанные события, источники, смену ролей, географию деятельности, участие в управлении, связи с организациями и значение для рынка. Профили отделены от обычной новостной хронологии и показывают, кто или что стоит за заголовком, чем подтверждены сведения и какие изменения требуют дальнейшего наблюдения.

Досье
Сеть уже изменилась, а решение ещё не стало окончательным: NETCONF confirmed commit и право отката
Confirmed commit переводит кандидатную конфигурацию в running до окончательного подтверждения и одновременно обязывает сервер сохранить путь назад. Механизм защищает удалённые изменения, но не отменяет отдельных решений об авторизации, блокировках, startup, реально применённом…

Истории
Двенадцати кандидатам в арбитры RIPE NCC нужны правила отбора на шесть мест
Перенос с мая на октябрь сохранил важную возможность: определить правила до того, как предпочтения станут результатом. Первоначально добровольцам обещали проверку Executive Board, номинацию и одобрение членов. Затем подходящими признали двенадцать человек при шести доступных…

Досье
Запрос изменился. Кэш всё равно ответил: No-Vary-Search и право объявлять URL эквивалентными
Метка рекламной кампании может не менять страницу, но оставаться значимой для журнала, согласия или расчёта. `No-Vary-Search` позволяет источнику сообщить кэшу первую часть этого знания. Вторая никуда не исчезает. Поэтому оптимизация затрагивает не только процент попаданий, но и…

Истории
ARIN утвердил процедуру преемственности лишь как рекомендацию
У раннего согласия и официального избрания разная институциональная цена. Первое помогает Совету заранее понять, кто готов принять нагрузку. Второе наделяет человека должностью. В документах ARIN эта граница появилась не сразу: формальное предложение оставили в декабре, отозвали…

Досье
Ответ ещё не был готов, а браузер уже мог действовать: HTTP 103 Early Hints и право на предположение
Приложение нередко знает вероятный набор ресурсов раньше, чем базовая проверка решит, будет ли итогом страница, перенаправление или ошибка. HTTP 103 позволяет передать это неполное знание заранее. Ускорение возможно именно потому, что сообщение предварительное; поэтому оно не…
Истории
Девять лет в EC APNIC — это порог, а не жесткий потолок
Реформу Исполнительного совета APNIC удобно описывать формулой «три срока, девять лет». Но переходное правило не останавливает полномочия в день девятой годовщины. Для тех, кто будет состоять в EC 1 января 2027 года, сначала подсчитают непрерывный стаж к первой последующей AGM, а…

Досье
Токен был привязан к ключу. Действие всё равно не было разрешено: DPoP и предел полномочий ограничения отправителя
DPoP способен помешать превращению скопированного OAuth-токена в переносной пропуск. Но он не устанавливает, кто управляет ключом, не исправляет audience и scope токена и не решает, допускает ли текущее состояние ресурса запрошенное последствие.
Досье
Ошибка вернулась новым вопросом: DNS Report-Channel и полномочия обратной связи
Авторитетный сервер может исправно выдавать ответы и не видеть, что валидирующий резолвер их отвергает. DNS Error Reporting прокладывает обратный путь: сервер называет агента, резолвер превращает локальный вывод в отдельный DNS-запрос, а получатель решает, насколько эта…

Досье
Подпись прошла проверку, но команда не получила полномочий: HTTP Message Signatures и граница охваченных компонентов
RFC 9421 подтверждает смысл только тех элементов HTTP-сообщения, которые явно вошли в signature base. Право владельца ключа выполнить действие, безопасность пропущенных полей и однократность запроса по-прежнему устанавливает принимающее приложение.

Истории
APNIC заменила «избрание» назначением, но не сменила того, кто решает
В поправках к Уставу APNIC 2026 года Executive Council больше не «избирает», а «назначает» Director General. Смена глагола похожа на передачу полномочия от избирателей узкому органу, однако пояснительный документ фиксирует обратное: EC и раньше принимал решение своим формальным…

Досье
Пакет скрыл точный размер, но ритм продолжил говорить: EDNS Padding и пределы приватности DNS
Шифрование скрывает имя и ответ DNS от наблюдателя на пути, но не обязательно уничтожает силуэт обмена. EDNS Padding добавляет байты, делая этот силуэт грубее. Польза определяется не самим ростом пакета, а тем, сколько разных транзакций стало выглядеть одинаково.

Сообщество номерных ресурсов
Кто вправе менять запись Dunnes в базе RIPE — и чего это не доказывает
Право изменить защищённый объект базы RIPE может влиять на точность публичных сведений, доступность контактов и непрерывность сетевой координации. Но такое право действует внутри определённого механизма авторизации. Оно само по себе не доказывает собственность на адреса…
Досье
Запись связала варианты, но соединение выбрал клиент: власть DNS SVCB и HTTPS
Владелец домена может заранее опубликовать предпочтительный узел, протокол и порт, а DNSSEC — подтвердить эту публикацию. Но только клиент видит свои возможности, прокси, доступный маршрут и сертификат, которым закончится попытка.
Досье
Счётчик достиг предела, а имя файла открыло новую эпоху: манифесты RPKI и полномочия на восстановление
Манифест RPKI может быть правильно подписан, актуален и точен, но оставаться неприемлемым: валидатор помнит предшественника, превзойти которого невозможно. RFC 9981 оставляет узкий выход — сменить имя файла, начать новую эпоху сравнения и сохранить все остальные проверки.

Досье
Фид был подлинным, ответ изменили здесь: DNS RPZ и локальная власть над резолвингом
Подлинность зоны политики отвечает на вопрос, от кого и в какой версии пришли правила. Она не отвечает, когда ошибочную запись успеют отозвать, сколько проживёт NXDOMAIN в кэше и кто разрешил сообщить клиенту, что существующего имени нет.
Досье
Дайджест совпал, а зона осталась неверной: ZONEMD и пределы криптографической целостности
Криптография способна безошибочно подтвердить состояние, которое вообще не следовало публиковать. Поэтому ZONEMD ценен лишь при точной границе: он удостоверяет целостность объекта зоны, но не принимает за оператора решение о его правильности.

Досье
Сигнал был подписан. Делегирование ещё не стало безопасным: CDS/CDNSKEY и полномочие публиковать DS
CDS и CDNSKEY превращают желаемое изменение доверия в машиночитаемое сообщение от дочерней зоны. Подпись подтверждает источник в пределах конкретной цепочки, но не объединяет контроль DNS-оператора, волю владельца, допуск родительского агента, публикацию и результат у валидатора.

Досье
Каталог был корректен. Удаление — нет: DNS Catalog Zones и полномочие на конфигурацию
После аварии журнал трансфера может выглядеть безупречно: известный узел, действующая аутентификация, новый serial, завершённый IXFR. Но если переданный каталог оказался пустым, такой журнал доказывает лишь эффективность доставки. Он не объясняет, почему рабочие зоны исчезли и…

Лидеры
Что Мохамед Аванг-Ла действительно контролировал в MY.NeuTrans
После JARING доктор Мохамед Аванг-Ла сделал проверяемый стратегический выбор: основал поставщика пассивной сетевой инфраструктуры, ориентированного на оптовых клиентов и не претендующего на их конечных пользователей. Публичные материалы подтверждают реализацию этой модели и…
Досье
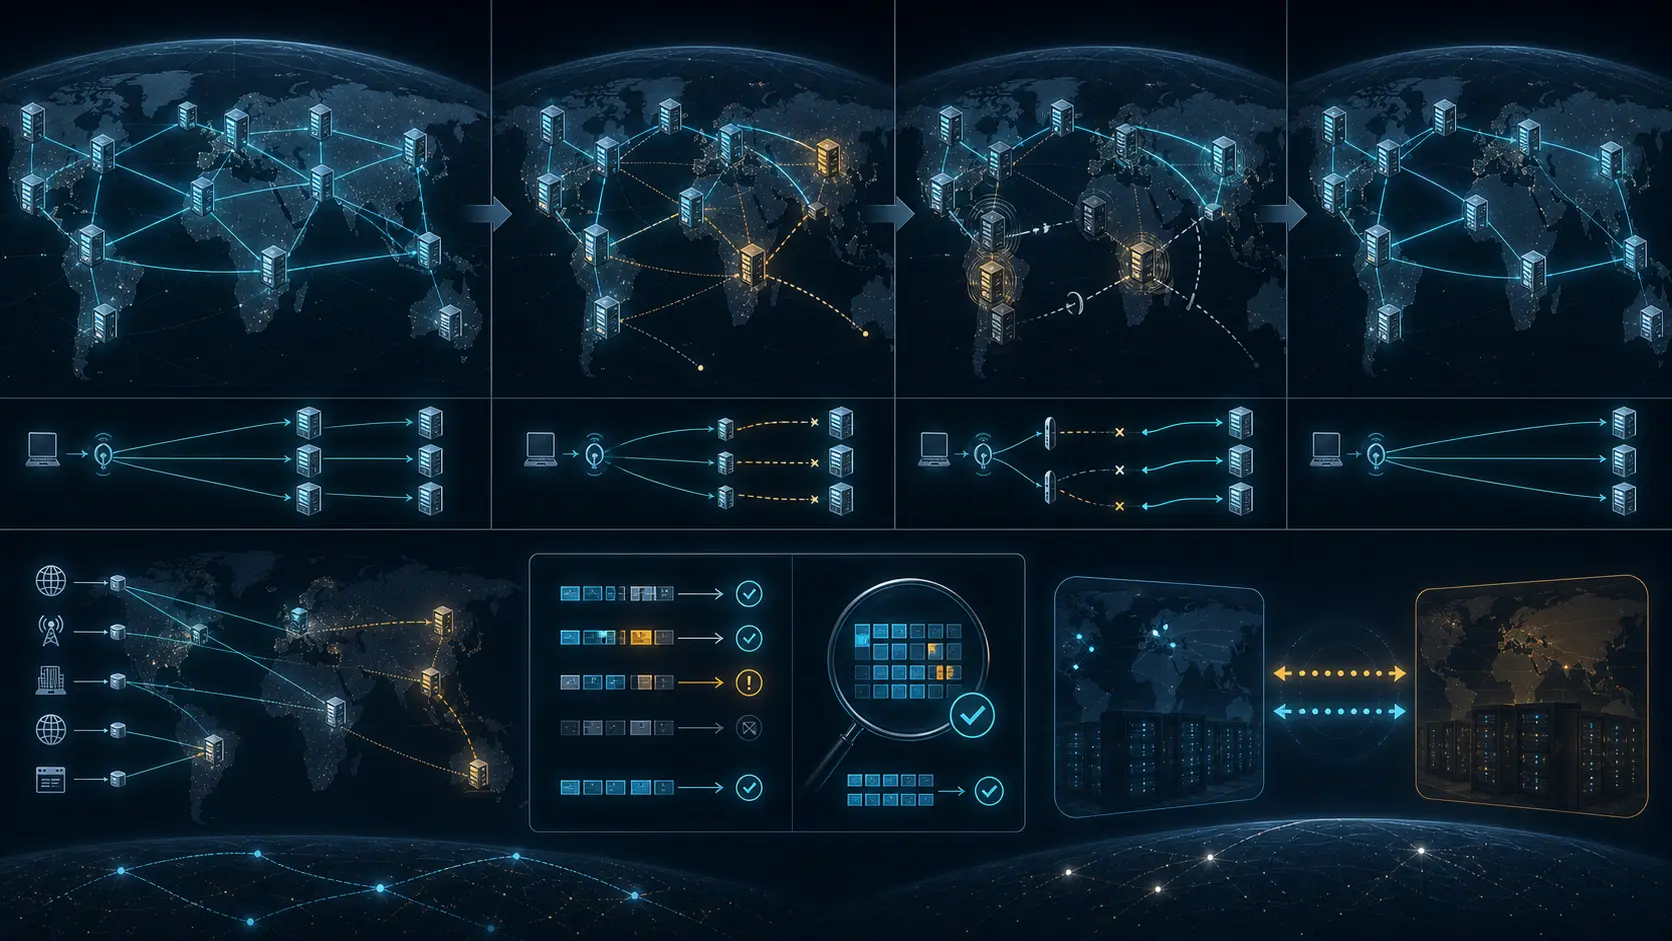
Сбой F-Root: почему резервирование не заменяет проверяемую готовность к отказу
Инцидент 23 января 2020 года показал предел инфраструктурной избыточности: распределённая система может сохранять множество работающих узлов, но всё равно создавать выборочные сбои, если выпуск программного обеспечения, внешнее обнаружение и экстренное отключение затронутых…