
Профиль
Research
Значение «Research» объединяет профили людей, компаний, институтов и других субъектов, упомянутых в материалах BTW.MEDIA. Здесь можно сравнить публичные сведения, связанные события, источники, смену ролей, географию деятельности, участие в управлении, связи с организациями и значение для рынка. Профили отделены от обычной новостной хронологии и показывают, кто или что стоит за заголовком, чем подтверждены сведения и какие изменения требуют дальнейшего наблюдения.

IETF
Заводские настройки могут отрезать путь обратно к управлению
Сетевое устройство способно правильно вернуться к исходной конфигурации и стать недоступным для своего оператора. RFC 8808 разделяет возможность сброса, знание его результата и гарантии удаления данных — хотя в эксплуатационном отчёте всё это легко свести к одному слову.

IETF
Статус cleared не доказывает, какая команда закрыла инцидент
В сетевой системе инцидент уже `cleared`, в тикете он ещё выполняется. За это время два клиента отправили команды разрешения, одна попытка истекла по тайм-ауту, а защита сети переключила трафик самостоятельно. Зелёный статус сообщает о состоянии наблюдения. Он не выбирает автора…

IETF
IPv6 запустили, но старый адресный план сохранил власть
6rd позволяет предложить IPv6 поверх действующей сети доступа IPv4. Быстрый запуск, однако, не отменяет прежние зависимости: адресный план старой сети участвует в выборе размера, срока действия и дальнейшей судьбы новых префиксов.

IETF
Список возможностей ещё не решает судьбу подписки
Оркестратор получает аккуратный ответ: HTTPS, XML или JSON, TLS 1.2 или TLS 1.3. Угадывать больше не нужно, но подписка ещё не создана. Кто-то должен выбрать точное сочетание, применить политику, разрешить получателя, добиться принятия запроса и увидеть первую доставку. Один…

IETF
Соединение осталось, но полномочия нужно выдать заново
Повторное использование соединения IMAP позволяет не создавать защищённый канал для каждого следующего пользователя. Однако вместе с закрытием соединения исчезает удобная граница между пользователями. UNAUTHENTICATE требует заменить её проверяемым завершением старого состояния и…

Истории
RIPE Database 1.124.1 исправила выбор сертификата. Выводу «признаков эксплуатации нет» нужны границы
RIPE NCC обоснованно не стала ждать обычного цикла испытаний, чтобы закрыть сообщённую уязвимость аутентификации. Но после срочного исправления возникает отдельная обязанность: показать, какой период, какие запросы и какая история реестра были проверены перед публичным выводом об…

IETF
Поиск ответил. Кто оплатит его дальнейшую работу?
Корректная выдача не означает, что сервер согласился поддерживать ее в актуальном состоянии. Расширения IMAP показывают, где заканчивается разовый запрос и начинается обязательство, стоимость которого зависит от будущих изменений.

IETF
Ваучер допуска приходит после раскрытия идентификатора устройства
ELA позволяет строго связать допуск ограниченного устройства с конкретным обменом EDHOC. Но решение появляется только после того, как идентификатор уже передан аутентифицированному участнику V и использован сервером W. Отказ остановит подключение, однако не отменит состоявшееся…

IETF
Срок доставки истёк раньше, чем письмо разрешили выпускать
Отложенная отправка передаёт серверу обязанность ждать, а не власть распоряжаться всем будущим маршрутом письма. Если выпуск запрещён до момента, наступающего после срока доставки, правильным результатом может стать отказ принять такую заявку.

IETF
Криптографическое доказательство нарушения само по себе не отзывает доверие
Клиент получает от нескольких серверов подписанные интервалы времени, которые не могут быть истинными в порядке проведённых запросов. Roughtime позволяет сохранить это противоречие так, чтобы его повторно проверил независимый участник. Но доказательство не всегда называет…
IETF
Папка по умолчанию — не резерв на случай любого сбоя
Sieve может выбрать почтовый ящик по его назначению и сохранить в правиле имя обычной папки. Но это имя не разрешает менять место хранения после любой ошибки. Отсутствие нужного ящика и неудачная запись в уже выбранный ящик требуют разных решений.
Истории
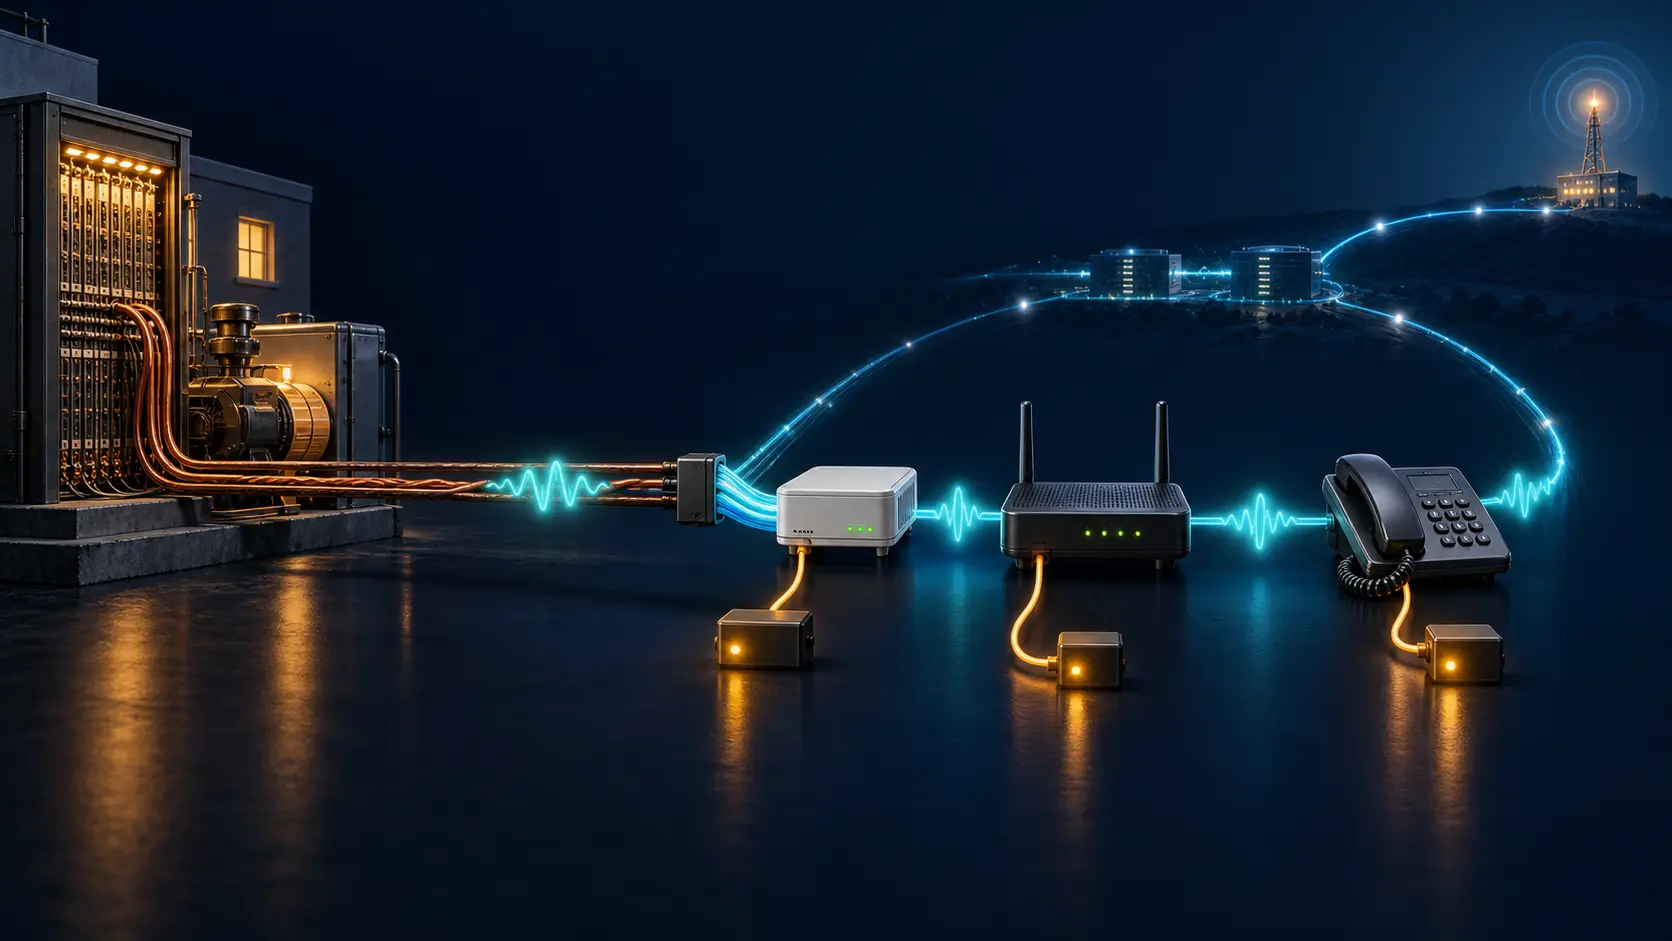
Статья в блоге LACNIC переводит голос в IP, но не назначает ответственного за резервное питание
Переход от обычной телефонии к IP часто описывают как смену протоколов. Для абонента важнее другая перемена: электричество больше не обязательно приходит с линии. Материал в блоге LACNIC точно называет эту зависимость, но оставляет открытым вопрос о владельце всей цепочки…
IETF
Вернувшийся первым клиент не завершает срок восстановления за остальных
В NFSv4.1 окончание восстановления собственных блокировок и разрешение новой работы на сервере — разные решения. Клиент может закрыть свои оставшиеся старые требования. Но этим он не распоряжается возможностью восстановления тех, кто ещё не вернулся.
Истории
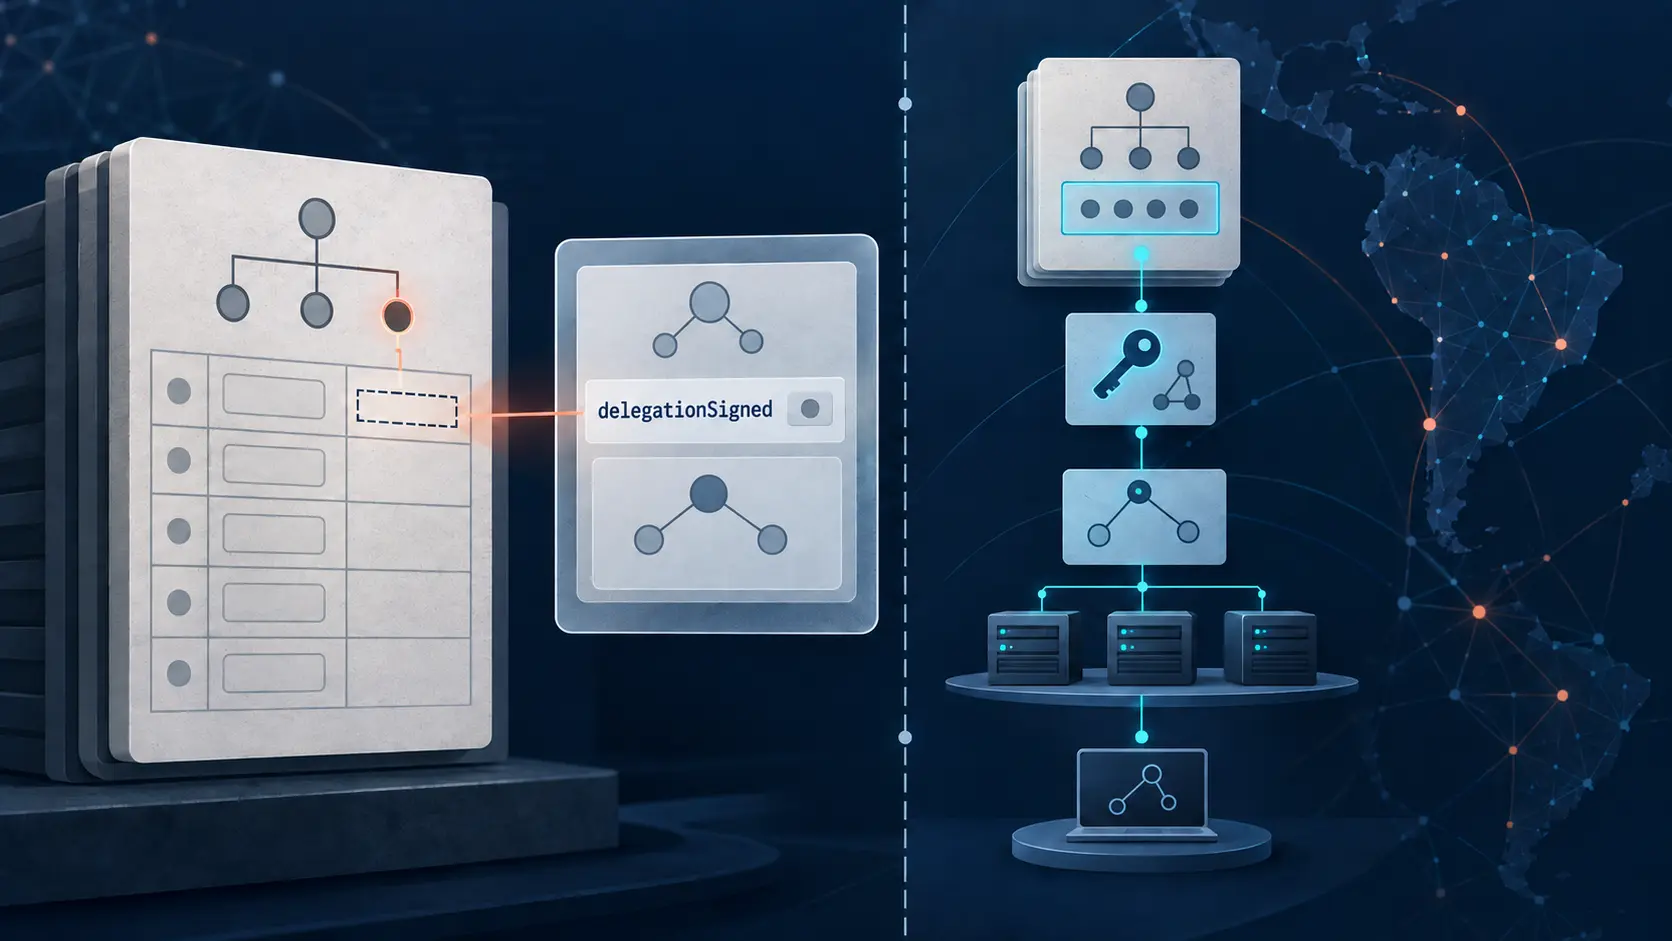
В RDAP LACNIC delegationSigned фиксирует DS у родителя, а не результат проверки DNSSEC
Логическое значение в ответе реестра легко принять за итоговый вердикт о безопасности цепочки DNS. Поле `delegationSigned` в RDAP LACNIC отвечает на более узкий вопрос: сообщает ли регистрационное представление о наличии записей DS в родительской зоне? Оно не запускает резолвер…

Институты: тенденции мира
GRAND в FreeBSD: общий планировщик не означает общие правила для всех пакетов
Уведомление о новом IPv6-адресе может избавить маршрутизатор от запроса перед доставкой первого ответного пакета. Но история реализации в FreeBSD показывает другую важную задачу: такое уведомление не должно смешиваться по правилам учёта и отмены с ответом на уже поступивший…

IETF
Частная конфигурация-кандидат не объясняет, почему победил один замысел
Плановое изменение готовится в отдельной ветке, а аварийная команда тем временем меняет тот же сервис в рабочей конфигурации. Оба участника имеют законные права, и ни один не прихватит чужой незаконченный черновик. Но когда они затрагивают один узел, изоляция лишь сохраняет спор.…
IETF
SCTP: исходный сокет закрыт, отделённая ассоциация работает
Перенос существующей ассоциации в отдельный сокет меняет границы управления. Вместе с изоляцией нагрузки приложение получает самостоятельную обязанность довести эту работу до конца.
IETF
После такого отката MPTCP нужно другое соединение
Бесконечное отображение позволяет продолжить передачу как обычный TCP, но вернуться к MPTCP внутри того же соединения нельзя. Сохранение потока и восстановление возможностей становятся разными решениями.

Дата-центры: тенденции мира
В NSD второй разрешённый сертификат не должен мешать первому
Версия 4.15.2 связывает имя сертификата с адресом и TSIG в одной записи правил передачи зоны DNS. Для приёмки обновления важна работа каждого вторичного сервера, а не только успешное соединение TLS.
Дата-центры: тенденции мира
Исправление FRRouting требует проверять кодировку, а не только номер версии
Августовские выпуски устраняют ошибки обработки больших значений полосы пропускания BGP. Но после обновления один сосед должен получить почти полную сумму, а другой — прежний числовой предел. Это зависит от формата, а не от скорости порта.