
Кратко
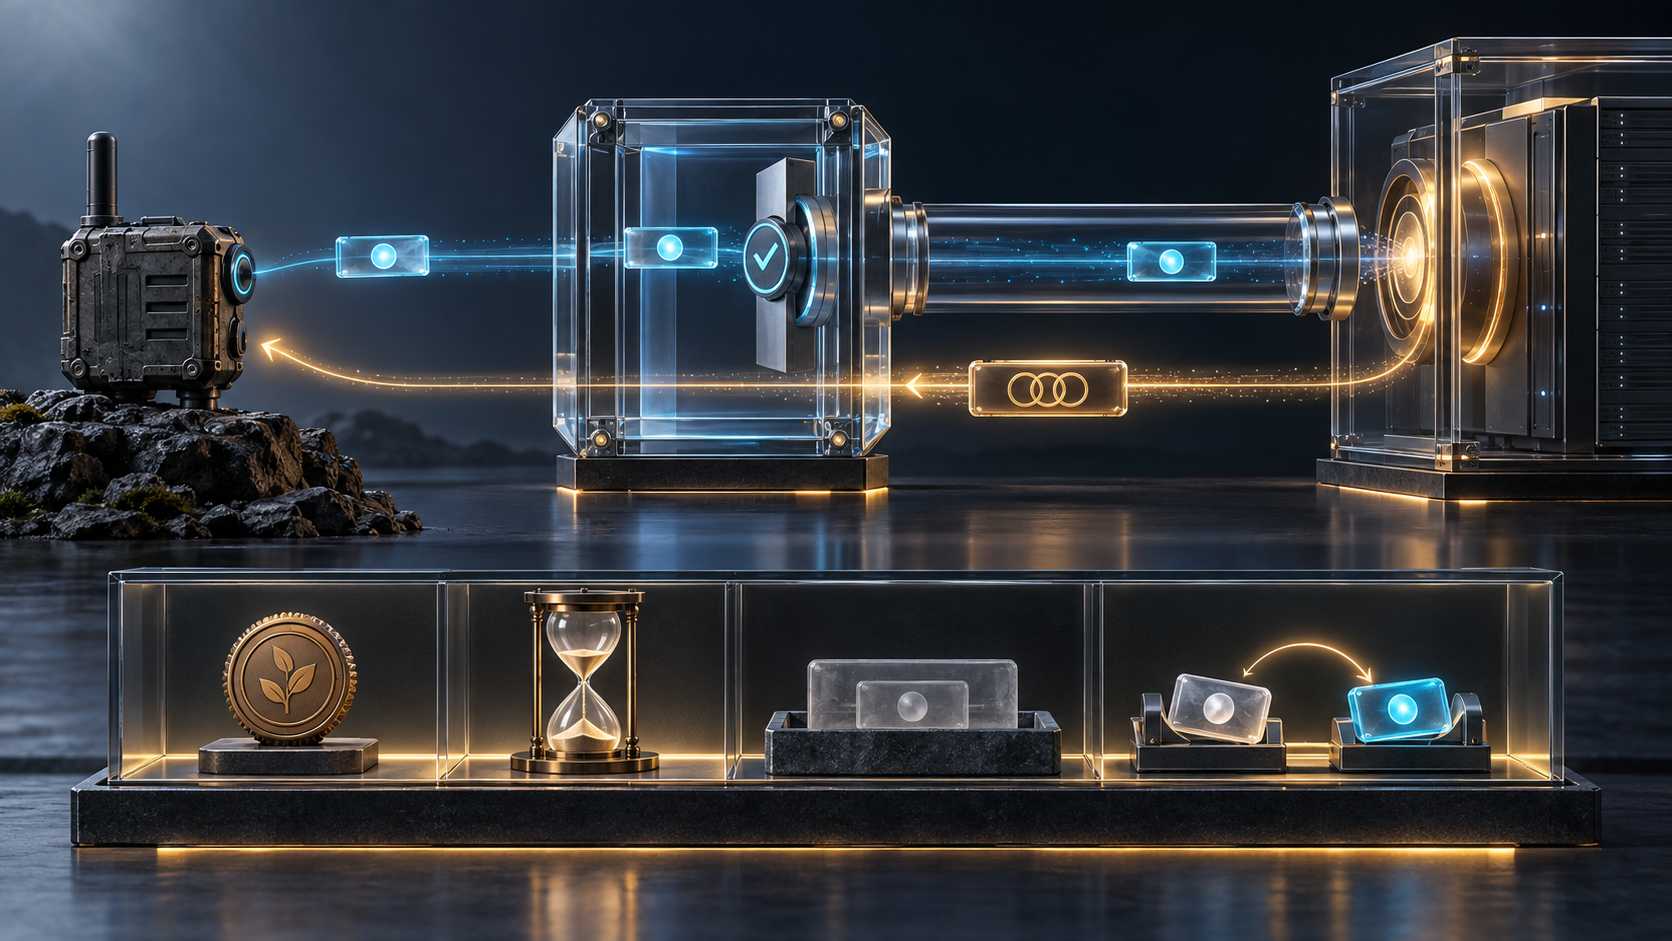
- W оценивает U, V подтверждает перед W владение ключом того же
CRED_V, который показан U, а ваучер связывается сH_12,ID_CRED_Iи учётными данными V. - ELA намеренно раскрывает идентификатор U аутентифицированному V до того, как U узнает об успехе авторизации. Прерванный протокол не равен удалённой записи.
- Квитанция раскрытия идентичности могла бы фиксировать цель, получателей, срок, действия после отказа и включение отдельной рабочей идентичности. Это предложение Daniel Kade, а не поле проекта IETF.
Сначала сведения, затем разрешение
draft-ietf-lake-authz-08 посвящён Lightweight Authorization using EDHOC. 8 сентября 2026 года рабочая группа LAKE перевела документ в состояние In WG Last Call; редакция 08 опубликована 6 июля. Это активный Internet-Draft с предполагаемым статусом Proposed Standard, но не RFC.
Устройство U заранее знает статический открытый ключ PK_W и адрес LOC_W сервера регистрации W. Доменный аутентификатор V хочет принять U. W может принадлежать производителю или другой доверенной стороне, а V — поставщику услуги либо иному сетевому контроллеру.
U начинает EDHOC и применяет ID_CRED_I, однозначно распознаваемый W. V получает идентификатор и использует его в защищённом обмене с W. Одновременно V предъявляет тот же CRED_V, что видел U, и доказывает владение связанным ключом. W по локальной политике решает, разрешить ли U регистрацию через V; содержание политики находится вне рамок проекта.
При успехе к U возвращается ваучер — утверждение W о том, что V авторизован. H_12 связывает его с текущей транскрипцией, ID_CRED_I — с U, CRED_V — с V; возможна непрозрачная область разрешений. Без успешного обмена с W продолжение запрещено, а завершение message_4 означает разрешение взаимодействия U и V.
Конструкция экономит сообщения и препятствует подмене сессии. Но раздел безопасности честно отмечает цену: EDHOC защищает идентичность инициатора от пассивного наблюдения и неаутентифицированных участников в своей модели, тогда как ELA раскрывает её аутентифицированному V до известного результата авторизации.
Проверенный получатель ещё не получил право хранить
Аутентификация V устанавливает контроль ключа. Авторизация V выражает решение W для данных U и сессии. Ни то ни другое не устанавливает срок хранения отклонённой попытки организацией V и не подтверждает справедливость, актуальность или обжалуемость политики W.
Связь с H_12 не даёт ваучеру перейти в другую сессию, но не удаляет журнал. ID_CRED_I помогает W найти правило, но не запрещает объединение с производственными данными. Зашифрованная ошибка может предложить другой V и быть связана с H_12, не доказывая удаление у первого V.
Это не обвинение конкретной реализации. Источники не показывают ни продукта, ни нарушения. Они лишь оставляют организационную задачу за пределами протокола.
Временной идентичности нужен момент окончания
Проект разрешает U использовать отдельную идентичность только при регистрации, а затем другую — в работе. Такая мера снижает связность обычного трафика с данными входа. Однако это MAY, не обязанность; правила смены по доменам и сроки удаления не заданы.
Если один идентификатор повторяется в разных сетях, остаётся в отказах или связывается с рабочей учётной записью, слово «временный» ничего не гарантирует. Новая криптографическая пара не уничтожает прежнюю корреляцию.
До раскрытия следует назвать класс V, выбранный W, цель, последующих получателей и срок. После успеха — зафиксировать включение рабочей идентичности и прекращение полномочий регистрационной. После отказа — выбрать удаление исходного значения, краткосрочный маркер защиты от злоупотреблений или изолированную аудиторскую запись с ограниченным доступом.
Квитанция раскрытия
Предлагаемая квитанция раскрытия идентичности не заменяет ELA-ваучер. Ваучер подтверждает решение W; квитанция описывает условия передачи сведений, без которых это решение не могло появиться.
Она фиксирует версию доверенного якоря U, идентичность и адрес W, отпечаток CRED_V, класс и ротацию регистрационного идентификатора, защищённую ссылку на H_12. Затем — версию политики, целевой домен, цель, допустимых получателей, срок и правило дальнейшей передачи.
Результат разделяется на одобрение, отказ, тайм-аут и ошибку. Для ваучера сохраняются область и срок действия; для отказа — категория причины и доказательство удаления либо карантина. При успехе отмечается переход на рабочую идентичность. Канал исправления позволяет оспорить устаревшее правило без стирания истории.
Полная квитанция не обязана идти по ограниченному каналу. V или W может хранить проверяемый документ, а U — короткую ссылку. Минимизация данных совместима с подотчётностью, если аудит сам не становится новой системой слежения.
Доступность W меняет режим управления
W должен быть доступен во время протокола. Это даёт свежее решение, но создаёт зависимость. Отказ при сбое блокирует регистрацию; очередь продлевает хранение идентификаторов; приём без W меняет модель доверия. Резервный путь должен иметь владельца, срок и явную версию политики.
Сила ELA — в точном обозначении границы. Протокол защищает идентичность от широкой аудитории, аутентифицирует непосредственного получателя и связывает решение с сессией. RFC 9528 также оставляет приложениям проверку доверия к учётным данным. BRSKI и RFC 8366 не превращают подписанный ваучер в полный режим управления якорями и данными.
Ваучер доказывает, что W авторизовал V в данном обмене. Он не доказывает правильность цели предшествующего раскрытия, отсутствие следа после отказа или реальное отделение рабочей идентичности. Эти обещания должна дать проверяемая институция.
Источники
- https://datatracker.ietf.org/doc/draft-ietf-lake-authz/
- https://datatracker.ietf.org/doc/draft-ietf-lake-authz/history/
- https://www.ietf.org/archive/id/draft-ietf-lake-authz-08.html
- https://datatracker.ietf.org/wg/lake/about/
- https://www.rfc-editor.org/rfc/rfc9528.html
- https://www.rfc-editor.org/rfc/rfc8995.html
- https://www.rfc-editor.org/rfc/rfc8366.html
- https://www.rfc-editor.org/rfc/rfc9031.html
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров