
Кратко
- CLOUD ELYON CLOUD LLC связана с AS211405 в публичных сетевых записях. Полезный вопрос не в том, фигурирует ли название в реестре, а в том, соответствует ли эта запись реальному, восстанавливаемому обслуживанию клиентов в США.
- В ходе этой проверки RIPEstat не показал текущих анонсированных префиксов; история RIPEstat в последний раз видела 2a14:7581:fec::/48 17 ноября 2025 года в 08:00. Значит, исторические или реестровые данные не следует считать доказательством текущих размещённых нагрузок.
- Данные о взаимосвязях: по запросу ASN профиль PeeringDB не возвращён. Данные о соседях: в представлении соседей RIPEstat сейчас видимых соседей нет. Эти записи помогают определить операционную поверхность, но не доказывают физическое разнообразие путей или коммерческую независимость транзита.
- Клиентский риск — разрыв между зарегистрированной и реально доступной ёмкостью. «Живой» ASN может отказать из-за одной стойки, одного вышестоящего оператора, одной очереди remote hands, одной блокировки в биллинге или одной миграционной ловушки; «спящий» ASN могут продолжать продавать сверх того, что подтверждают открытые данные.
- Оценка доказательств — слабая. Название компании привязано к AS211405, но текущее публичное наблюдение BGP не показало анонсированных префиксов. Это означает, что любое заявление об арендуемых мощностях остаётся недоказанным, пока оператор не предоставит площадки, префиксы и условия для клиентов.
Облачный счёт всё равно приходит в физическое место
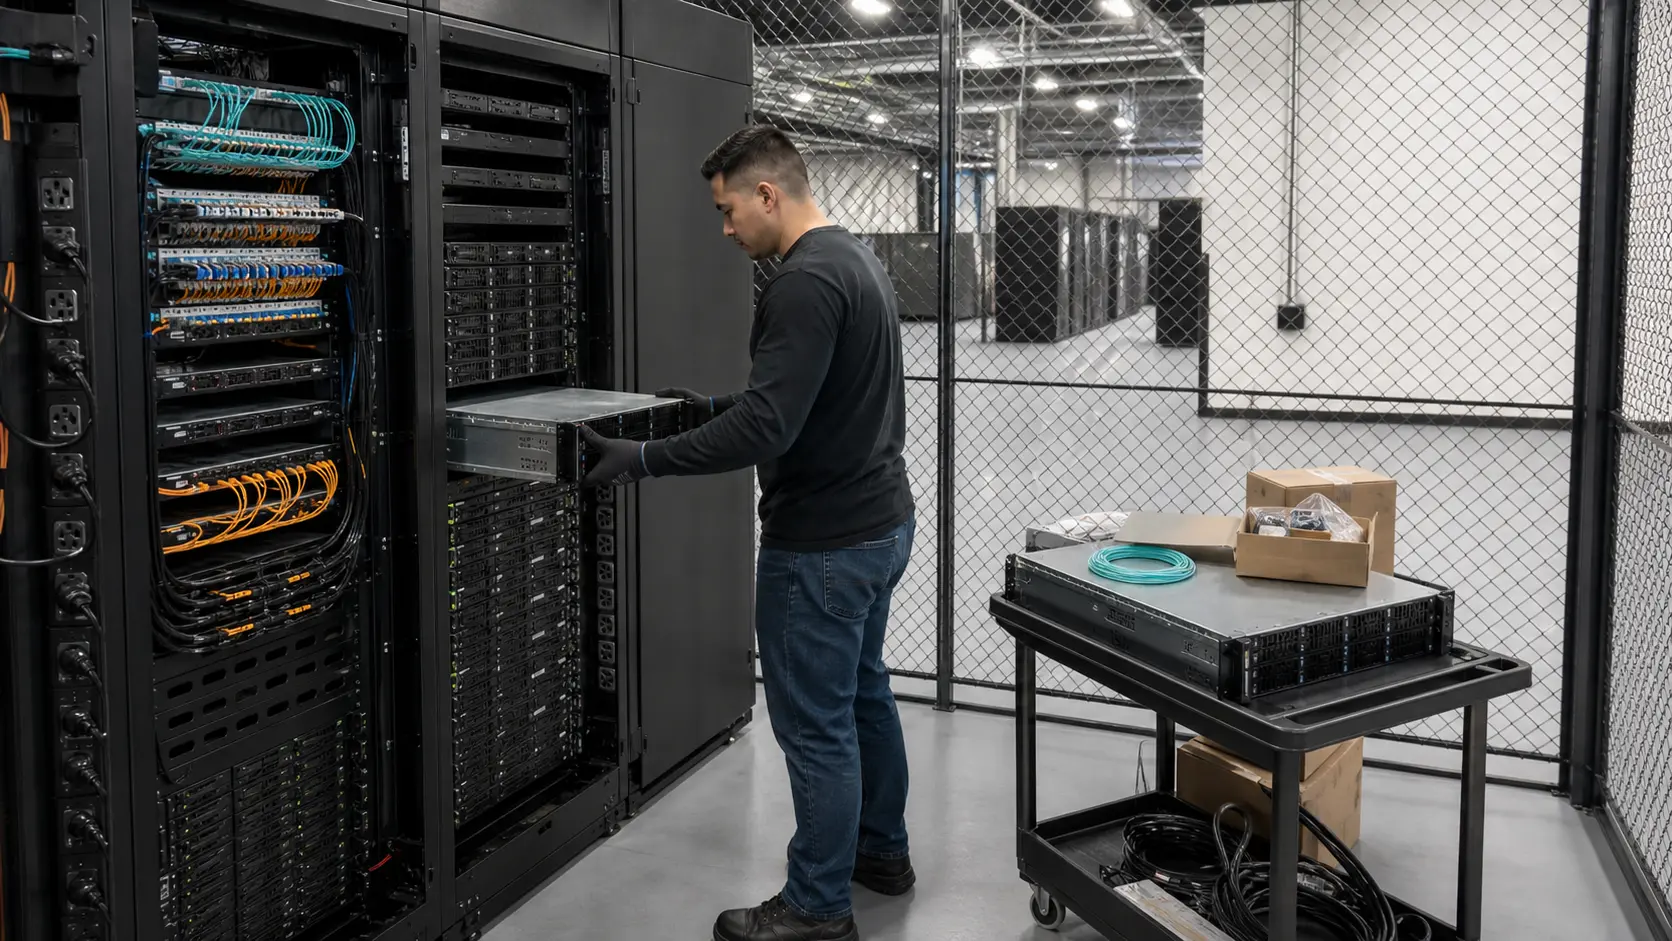
Проще всего неверно понять CLOUD ELYON CLOUD LLC, остановившись на слове «облако». Облачный или хостинговый аккаунт — это коммерческая обёртка вокруг процессоров, памяти, хранилищ, маршрутизаторов, адресных ресурсов, доступа к площадкам и людей, которые могут вмешаться, когда что-то ломается. Публичная таблица маршрутов показывает лишь край плоскости управления этой схемой. Она не показывает кабельные лотки, запертый шкаф, ввод питания, запасной оптический модуль или инженера, который может попасть на объект после полуночи.
Для CLOUD ELYON CLOUD LLC текущий сигнал маршрутов сдержан. В ходе проверки текущих анонсированных префиксов не обнаружено; история RIPEstat в последний раз видела 2a14:7581:fec::/48 17 ноября 2025 года в 08:00. Отсутствие анонса следует считать доказательством, потому что заявление об арендуемых мощностях опирается на текущую доступность, текущую поддержку и текущие операционные обязательства.
Экономическая суть хостинг-услуги в том, что провайдер превращает беспорядочное физическое хозяйство в ежемесячную плату. Клиент получает интерфейс и счёт; провайдер сохраняет план стоек, контракты с операторами связи и план ремонта. Такая сделка может быть рациональной, но она концентрирует суждение в одних руках. Когда CLOUD ELYON CLOUD LLC отвечает за доступность, клиенту приходится спрашивать, что на самом деле останется доступным, когда первый хороший маршрут исчезнет.
Публичные доказательства начинаются сRDAP,обзора RIPEstat,статуса маршрутизации,анонсированных префиксов,соседей,истории маршрутизации,PeeringDB,Cloudflare Radar,BGP.tools,Hurricane Electric,IPinfo,проверки RPKI. Эти записи — не маркетинговый текст. Это механические наблюдения, которые помогают отделить живую маршрутную поверхность от заявлений, требующих договорных доказательств.
Запись об идентичности полезна, но это не сервис
AS211405 идентифицирует границу сети. Он не идентифицирует каждое юридическое лицо, каждого сотрудника, каждый машинный зал или каждый продукт, продаваемый под именем CLOUD ELYON CLOUD LLC. Это различие важно, потому что ответственность может быть разделена. Объект реестра может называть одного держателя, PeeringDB — использовать торговое имя, веб-сайт — описывать более широкий сервис, а клиентский договор может быть подписан другим аффилированным лицом.
В обзоре RIPEstat держателем указано ELYON-CLOUD — ELYON CLOUD LLC. Эта метка помогает связать ASN с субъектом, но это не обещание уровня обслуживания. Она говорит, куда указывают данные о номерном ресурсе. Она не говорит, получает ли клиент выделенные серверы, виртуальные машины, IP-транзит, управляемый сетевой сервис или внутреннюю корпоративную функцию.
Ценность записи столько же отрицательная, сколько положительная: она подсказывает покупателю, чего не следует выводить из одного названия компании. Покупателю стоит разделить три вопроса. Кто контролирует номерной ресурс? Какой сервис, если он есть, сейчас его использует? Кто несёт договорную ответственность, когда сервис отказывает? Открытые данные помогают с первым вопросом. Второй и третий требуют живых технических и коммерческих доказательств.
Это различие особенно важно для брендов с хостинговыми названиями. Хостинговая терминология может сохраняться после того, как серверы переехали, клиенты мигрировали или ASN перестал использоваться. Метка должна запускать проверку, а не заменять её.
Историю маршрутизации не следует переоценивать
Исторические данные о маршрутах полезны, но их нельзя продавать как текущую ёмкость. RIPEstat указал первый наблюдаемый маршрут 2a10:4646:70::/44 8 мая 2021 года в 08:00 и последний наблюдаемый маршрут 2a14:7581:fec::/48 17 ноября 2025 года в 08:00.
История помогает выявить риск непрерывности. Компания может перестать анонсировать префикс, потому что перевела клиентов, сменила вышестоящих операторов, продала активы, передала услуги на аутсорсинг или прекратила сервис. У каждой причины разное значение для клиентов. Без заявления оператора или текущих данных о трафике коллектор маршрутов не может их различить.
Поэтому историю маршрутизации лучше всего использовать как временную шкалу. Она может показать, был ли маршрут коротко протестирован, работал долго, появлялся с перерывами или был отозван после определённого периода. Она не может доказать, где стояли серверы, пострадали ли клиенты и контролирует ли та же организация сервис до сих пор.
Для закупок правило простое: не покупайте сегодняшнюю устойчивость на основе прошлого BGP. Исторические анонсы могут подтвердить идентичность и прошлую эксплуатацию. Они не могут подтвердить текущую ёмкость, резервные пути или реагирование на инциденты.
RPKI помогает с риском происхождения маршрута, но не со всеми сбоями
Валидация происхождения маршрута отвечает на конкретный вопрос: уполномочен ли AS211405 анонсировать данный префикс. Для CLOUD ELYON CLOUD LLC снимок валидации показал, что для проверки происхождения маршрута текущий префикс недоступен. Первый использованный здесь URL валидации —проверка RPKI в RIPEstat.
Данные о валидном происхождении полезны, потому что снижают вероятность отклонения маршрута сетями, применяющими валидацию происхождения маршрута (ROV). Они также показывают, что кто-то с доступом к управлению номерным ресурсом предпринял административный шаг для публикации авторизации. Это лучше, чем неизвестное или недействительное происхождение для того же активного префикса.
RPKI не решает всех сбоев. Он не доказывает, что сервис быстрый, резервированный, локальный, хорошо укомплектован или физически разнообразен. Он не защищает от перерезанного абонентского волокна, перегруженного апстрима, неудачного переключения питания, неверного изменения в файрволе или тикета поддержки, ожидающего remote hands. Он защищает один срез плоскости управления, а не весь сервис.
Более широкий метод описан вRFC 6811и операционных материалахAPNICиARIN. Эти документы объясняют, почему валидация происхождения относится к разговору об устойчивости, и одновременно дают понять, что это лишь один из многих механизмов контроля.
Данные о пиринге и площадках — не аудит ёмкости
Запрос к API PeeringDB по адресуPeeringDBне вернул профиль сети для данного ASN.
PeeringDB ценен тем, что часто раскрывает практический словарь взаимосвязей: политику, число точек обмена, число площадок, примерное число префиксов, а иногда и looking glass. Для CLOUD ELYON CLOUD LLC эти поля помогают понять, выглядит ли публичная поверхность как одиночный маршрутизируемый блок, сеть, подключённая к точкам обмена, или более широкий участник взаимосвязей.
Но PeeringDB — не аудит. Профиль может быть устаревшим, неполным или желаемым. Число площадок не гарантирует, что клиентские нагрузки находятся в этих зданиях. Подключение к точке обмена не доказывает разнообразие платного транзита. Общая политика — открытая, избирательная или ограничительная — не говорит, какие маршруты принимаются, какие сессии способны нести трафик по умолчанию и как обрабатывается перегрузка после сбоя.
Практическое применение — превратить публичный профиль в вопросы. Какая из указанных площадок реально используется для входа клиентов? Есть ли два маршрутизатора, две зоны питания и два ввода волокна? Несёт ли какая-либо сессия через route-server критический трафик, или это только бесплатный пиринг для избранных направлений? Сможет ли провайдер поддерживать сервис, если площадка, точка обмена или один апстрим станут недоступны?
Разнообразие транзита нужно доказывать дважды
Разнообразие транзита нужно доказывать и на уровне маршрутизации, и на физическом уровне. Представление соседей RIPEstat для AS211405 не показало текущих видимых соседей. Это говорит о том, что мог видеть публичный BGP, но не говорит, были ли эти соседи апстримами, пирами, клиентами или путями, узнанными через точку обмена. Оно также не раскрывает каналы и кросс-коннекты под сессиями.
У сети могут быть два логических апстрима, которые разделяют один вход в здание. Могут быть два маршрутизатора, использующие одну розетку питания. Может быть резервный контракт на транзит, слишком малый для трафика в самый загруженный час. Может быть таблица BGP, выглядящая разнообразной, но зависящая от одного коммутатора точки обмена, одной очереди remote hands или одного управляющего jump-хоста.
Поэтому клиентам нужно разделение понятий. Разнообразие маршрутов означает, что у плоскости управления есть альтернативные пути. Разнообразие операторов означает отдельных коммерческих и операционных контрагентов. Физическое разнообразие означает, что пути волокна, входы, стойки и питание не отказывают вместе. Разнообразие ёмкости означает, что оставшийся путь может выдержать критическую нагрузку без сброса трафика.
Здесь полезныMANRSиRFC 7454. Они определяют хорошее поведение маршрутизации и операционную гигиену. Они не подтверждают, что CLOUD ELYON CLOUD LLC купил или протестировал каждый разнообразный путь, который может понадобиться клиенту.
Установленная ёмкость — не то, что клиент может использовать
Установленная и доступная ёмкость быстро расходятся во время сбоя. Установленная ёмкость — это то, что, как кажется, существует: маршрутизируемые префиксы, порты, серверы, хранилища, обязательства по транзиту и контракты с площадками. Доступная ёмкость — это то, что продолжает работать после отказа компонента, начала окна обслуживания или отзыва маршрутов апстримом. Восстанавливаемая ёмкость — это то, что можно вернуть в строй в пределах операционного срока клиента.
Для CLOUD ELYON CLOUD LLC открытые данные могут описать адресное пространство и некоторые намёки на взаимосвязи. Они не могут сказать, сколько гипервизоров включено, как зеркалируется хранилище, есть ли на площадке запасные оптические модули и серверы и сколько клиентских нагрузок можно переместить одновременно. Сеть с валидным маршрутом и публичным профилем может испытывать нехватку восстанавливаемой ёмкости, если резервная площадка недоразмерена или очередь поддержки перегружена.
То же относится к IPv6. Видимый агрегат IPv6 может указывать на техническую зрелость, но не доказывает, что клиентские приложения, мониторинг, инструменты поддержки и сети доступа одинаково готовы. Двухстековая работа повышает устойчивость только тогда, когда оба стека операционно поддерживаются и отказ одного стека не парализует ключевые сервисы.
Покупателю стоит запросить измеренный запас по слоям: клиентский доступ, агрегация, граничная маршрутизация, хранилище, вычисления, резервное копирование и поддержка. Одна средняя цифра утилизации слишком груба. Важно то, что остаётся во время проверенного отказа, а не то, что было в тихий час.
Питание, запчасти и руки решают, как тикают часы ремонта
Физический ремонт — это место, где абстракция сервиса становится конкретной. Если отказывает линейная плата маршрутизатора, кому-то нужна запчасть и полномочия её установить. Если сервер теряет блок питания, кто-то должен войти в помещение. Если отказывает кросс-коннект, оператор площадки может контролировать заявку на работы. Если том облачного хранилища становится несогласованным, провайдеру может понадобиться профильная команда, а не полевой техник.
Публичные записи редко публикуют такие детали, и CLOUD ELYON CLOUD LLC не исключение. Отсутствие — нормально, но его не следует игнорировать. Клиент, покупающий размещённые мощности, покупает и договорённости провайдера о доступе, контракты на обслуживание, отношения с поставщиками и модель штата. Часы отказа начинаются до официального уведомления об инциденте; они начинаются с обнаружения, первичной диагностики и доступа на объект.
Вопрос о ремонте нужно задавать в операционном времени, а не языком брошюры. Сколько времени от сигнала тревоги до ответственного специалиста? Сколько нужно, чтобы добраться до площадки? Какие запчасти хранятся на месте? Какие ремонты требуют тикета третьей стороны? Обслуживаются ли окна изменений теми же людьми, что занимаются аварийным восстановлением? Как уведомляют клиентов, если портал поддержки — часть пострадавшей системы?
Эти вопросы особенно важны для небольших или региональных сетей. Большая площадь может скрывать слабые локальные процессы; небольшая площадь может быть устойчивой при дисциплинированных запчастях, понятной эскалации и честных пределах ёмкости. Публичные данные о маршрутизации этот вопрос не решают.
Локализация данных — вопрос размещения, а не код страны
Локализацию данных часто сводят к коду страны, привязанному к компании или ASN. Это слишком просто. CLOUD ELYON CLOUD LLC здесь связывается с США, но размещённая нагрузка может располагать данные клиентов, логи, резервные копии, управленческий доступ и записи поддержки в разных местах. Страна ASN не автоматически становится страной хранения, страной поддержки или страной договорного права.
Клиентам нужна матрица размещения. Где основной сервис? Где резервная копия? Где хранятся бэкапы? Какие поставщики могут получить доступ к системе? Где живут логи и тикеты? Право какой страны регулирует запросы на доступ и удаление? Сетевой маршрут может пересекать границы незаметно для клиента, а инженер поддержки может получить доступ к системе из другой юрисдикции, чем стойка.
У суверенитета данных есть и аспект восстановления. Если провайдер обанкротится или клиент уйдёт, сможет ли клиент получить полные данные в пригодном формате? Можно ли подготовить выгрузку, пока основной сервис деградирует? Включает ли она файлы, метаданные, логи и конфигурацию, или только выгрузку из базы данных? Как долго длится окно выгрузки после прекращения?
Публичные записи, на которые здесь ссылаются, не могут ответить на эти договорные вопросы. Они могут лишь показать, почему вопросы важны: адресные ресурсы и взаимосвязи — часть поверхности сервиса, но операционная зависимость клиента обычно уходит в хранилище, идентичность, биллинг и процессы поддержки, которые в BGP не видны.
Условия поддержки — часть инфраструктуры
Поддержка — не мягкая надстройка над инфраструктурой. Это механизм, с помощью которого невидимый сбой превращается в отремонтированный сервис. У провайдера могут быть валидные маршруты, и всё равно клиенты останутся одни, если приём тикетов медленный, эскалация неясна или команда, способная внести изменение, недоступна во время инцидента.
Самые важные факты о поддержке измеримы. Кто может объявить крупный инцидент? Какие симптомы дают право на эскалацию по телефону? Независим ли канал статуса от производственной плоскости управления? Разрешено ли клиентам видеть детали инцидентов с маршрутами, площадками или хранилищами, или только общую заметку об отказе? Могут ли сотрудники поддержки сделать выгрузку данных, если обычная консоль недоступна?
Биллинг и состояние аккаунта — тоже инфраструктура. Приостановленный аккаунт, неудачный платёж, истёкший домен, заблокированная панель управления или оспариваемое право на поддержку могут остановить сервис так же верно, как перерезанное волокно. Размещённые мощности зависят от административной непрерывности так же, как от технической.
Для CLOUD ELYON CLOUD LLC публичные сетевые данные достаточны, чтобы оправдать эти вопросы о поддержке, но недостаточны, чтобы ответить на них. Это и есть правильная граница публичного исследования: оно не должно выдумывать уровни обслуживания и не должно позволять отсутствию публичных деталей скрывать операционный риск.
Мониторинг превращает маршрут в операционный сигнал
Практическая ценность AS211405 в том, что за ним можно наблюдать. Клиент может отслеживать набор префиксов, валидацию происхождения маршрута, изменения соседей и базовую доступность из нескольких мест. Это не заменяет мониторинг провайдера, но даёт клиенту независимый способ увидеть, изменился ли публичный край.
Мониторинг должен разделять симптомы. Отзыв маршрута — не то же самое, что отказ сервера. Потеря пакетов на одном международном пути — не то же самое, что отказ площадки. Отказ панели управления — не то же самое, что потеря клиентских нагрузок. Чем лучше покупатель разделяет эти слои до инцидента, тем меньше времени он теряет во время него.
Используемые здесь публичные инструменты полезны тем, что находятся вне собственного рассказа провайдера. RIPEstat, PeeringDB, Cloudflare Radar и публичные агрегаторы BGP видят разные части края. Совпадение их данных повышает уверенность. Расхождение — не автоматический дефект, но оно подсказывает клиенту, где задать следующий вопрос.
У плана мониторинга должен быть владелец. Кто-то должен решать, какое изменение важно, кто звонит провайдеру, какие доказательства фиксируются и когда бизнес переходит на запасной вариант. Без такой операционной привычки публичные данные о маршрутизации остаются интересными, но неиспользуемыми.
Управление изменениями — скрытая зависимость
Размещённые мощности меняются, даже когда клиент их не касается. Маршрутизаторы получают изменения политик, серверы обновляются, сертификаты перевыпускаются, пулы хранилищ расширяются, фильтры корректируются, поставщики проводят обслуживание. Каждое изменение может защитить сервис или внести новый сбой. Клиенты редко видят полный календарь изменений, поэтому им нужны понятные уведомления и ожидания по откату.
Для CLOUD ELYON CLOUD LLC ни одна из рассмотренных здесь публичных записей не публикует политику изменений. Это нормально, но делает договорный язык важным. Клиент должен знать, как одобряются аварийные изменения, анонсируются ли обслуживания, затрагивающие клиентов, тестируются ли изменения сначала на меньшей группе и как провайдер сообщает об откате.
Управление изменениями — также место, где тонкие публичные доказательства становятся рискованными. Если провайдер не может показать текущие маршруты, площадки или границы поддержки, клиент может не знать, какие области изменений существуют. Изменение апстрима, площадки, реселлера или облачного поставщика может повлиять на сервис, даже если бренд в счете не меняется.
Хорошая практика изменений не устраняет инциденты. Она делает инциденты диагностируемыми. Она сохраняет историю того, что изменилось, кто одобрил, что увидел мониторинг и какой шаг восстановления был безопасен. Эта история — часть ёмкости, которую покупает клиент.
Миграция — финальный тест на устойчивость
Последнее испытание размещённых мощностей — может ли клиент уйти. Сервис, который работает, только пока провайдер здоров, даёт клиенту эффективность, но не независимость. Сервис, способный выгрузить полные записи, конфигурации и операционные доказательства, даёт клиенту запасной вариант, даже если основная платформа станет недоступной или коммерчески неприемлемой.
Для CLOUD ELYON CLOUD LLC публичный сетевой слой не может показать пути выгрузки. Он может лишь показать, почему они важны. Если маршрутный край, канал поддержки или биллинговая система провайдера откажут, клиенту может понадобиться в условиях давления перенести DNS, адреса, резервные копии, данные приложений и права доступа. Планирование миграции относится к проверке устойчивости, а не только к пункту о расторжении.
Клиенту стоит спросить, какие данные можно выгрузить без платных сервисов, что требует помощи провайдера, как долго хранятся выгрузки, включены ли логи и вложения и может ли провайдер подготовить выгрузку во время производственного инцидента. Стоит протестировать выгрузку на небольшой, но полной нагрузке, прежде чем полагаться на неё.
Миграция — не угроза провайдеру. Это доказательство того, что провайдер понимает зависимость клиента. Устойчивый хостинг-сервис должен делать клиента более способным во время сбоя, а не более запертым.
Как покупателю проверить заявление
Покупателю стоит начать с доказательства живого сервиса. Спросите, какие клиентские сервисы используют AS211405, какие префиксы закреплены за продуктом и участвуют ли также адреса, назначенные провайдером или облачным оператором. Сравните ответ санонсированными префиксами RIPEstatи независимыми наблюдениями, такими какBGP.toolsилиHurricane Electric.
Затем спросите о модели площадок. Провайдер должен назвать производственную площадку или облачный регион, резервную площадку, место хранения резервных копий и сетевые вводы. Он должен указать, работают ли площадки в режиме active-active, active-standby или только как резервные. Он должен объяснить, что происходит, когда одна площадка изолирована, и как данные клиентов выверяются после восстановления.
В-третьих, попросите результаты испытаний. План устойчивости, который никогда не переключал трафик и не восстанавливал нагрузку, — это гипотеза. Клиент должен увидеть недавние даты учений, измеренное время восстановления, результаты потери данных, примеры коммуникации об инцидентах и зависимости от сторонних remote hands или облачной поддержки.
Наконец, попросите доказательства выхода. Провайдер должен показать, как клиент может получить данные, пересобрать сервис в другом месте и сохранить доступ к ключевым записям, если размещённый сервис деградирует. Без этих доказательств у клиента есть зависимость, но нет практического выхода из неё.
Оценка доказательств
CLOUD ELYON CLOUD LLC получает в этой статье слабую оценку доказательств. Оценка — не суждение о качестве компании. Это суждение о том, что могут подтвердить открытые данные. Здесь полезные публичные факты таковы: AS211405; в ходе этой проверки текущих анонсированных префиксов нет; история RIPEstat в последний раз видела 2a14:7581:fec::/48 17 ноября 2025 года в 08:00; для проверки происхождения маршрута в этом снимке текущий префикс недоступен; по запросу ASN профиль PeeringDB не возвращён; данные о соседях: в представлении соседей RIPEstat сейчас видимых соседей нет.
Факты показывают кандидата на зависимость, а в случаях с текущим маршрутом — операционную поверхность, но не доходят до доказательства устойчивости. Публичная видимость маршрутов может подсказать клиенту, с чего начать проверку; она не может показать каждую стойку, ввод питания, запасную часть, состав поддержки или границы контракта. Этот разрыв и есть причина, по которой закупка размещённых мощностей должна вестись на основе доказательств, а не бренда.
Практический вывод узок и полезен: название компании привязано к AS211405, но текущее публичное наблюдение BGP не показало анонсированных префиксов. Это заставляет любое заявление об арендуемых мощностях оставаться недоказанным, пока оператор не предоставит площадки, префиксы и условия для клиентов. Клиенту стоит рассматривать видимую сетевую поверхность как стартовую карту, а не как готовый отчёт об устойчивости.
Компания важна, потому что сбой не был бы абстрактным. Если размещённый сервис или сетевой край откажет, клиенты могут потерять доступность, управленческий доступ, движение данных, контроль биллинга или возможности миграции. Публичная запись помогает назвать эту зависимость; договор и тесты должны доказать, как она переживается.
Кто чувствует сбой
Самым непосредственным пользователем CLOUD ELYON CLOUD LLC может быть администратор клиента, реселлер, разработчик, удалённый сотрудник или другой оператор сети, зависящий от размещённого края. Но влияние сбоя редко останавливается на человеке, который видит первый таймаут. Отзыв маршрута, сбой хранилища или задержка поддержки могут остановить выделение ресурсов, мониторинг, доступ к счетам, развёртывание ПО, клиентские порталы, резервное копирование или миграцию, которая должна была снизить риск в другом месте.
Именно поэтому небольшие инфраструктурные имена заслуживают внимания. Ограниченный видимый набор префиксов всё равно может нести управленческие сервисы или клиентские конечные точки. Небольшая команда поддержки всё равно может стать разницей между коротким инцидентом и днём импровизированной работы. Скудная публичная запись всё равно может лежать под сервисом, который нижестоящая компания считает рутинным и невидимым, пока он не откажет.
Для клиентов в США разрыв между брендом и инфраструктурой особенно важен. Страна или регион, привязанные к AS211405, не говорят автоматически, где лежат данные, какой путь оператора используется, какой суд или регулятор имеет значение и может ли локальный канал поддержки действовать без ожидания другого поставщика. Сбой носит операционный характер раньше, чем юридический или договорной.
Практический вопрос не в том, что любая зависимость плоха. Размещённые сервисы существуют, потому что общая инфраструктура может быть дешевле, лучше укомплектована и безопаснее многих собственных систем клиента. Практический вопрос в том, знает ли клиент, какую зависимость он принял, и может ли провайдер продемонстрировать восстановление, а не просто описать доступность.
Как открытые данные могут вводить в заблуждение
Открытые сетевые данные сильны тем, что независимы от презентации для продаж. Их также легко переоценить. AS211405 может быть виден, пока клиентский сервис на самом деле работает в другой сети. Префикс может анонсироваться, хотя его использует только управленческий компонент. Профиль PeeringDB может поддерживаться техническим контактом, но не отражать текущий клиентский продукт. Спящий ASN может оставаться в записях спустя долгое время после переезда сервиса.
Самое безопасное чтение — послойное. Реестровые данные подтверждают идентичность. Данные коллекторов маршрутов подтверждают публичную доступность в момент времени. Валидация происхождения маршрута подтверждает одну форму авторизации маршрутизации. PeeringDB поддерживает поиск взаимосвязей. Ни один из этих слоёв сам по себе не доказывает резервирование площадки, доступные вычисления, долговечность хранилища, размещение клиентов, полномочия службы поддержки или готовность к выгрузке.
Такое послойное чтение защищает и CLOUD ELYON CLOUD LLC, и читателя. Оно не обвиняет компанию в слабости только потому, что она не раскрывает детали площадок. Оно также не даёт компании незаслуженные очки устойчивости только потому, что один публичный слой выглядит здоровым. Открытые данные должны делать следующий вопрос острее, а не превращать ответ в лозунг.
Дисциплина — ясно называть неопределённость. Текущий маршрут — это текущий маршрут. Валидное происхождение — это валидное происхождение. Сосед — это наблюдаемый сосед. Число площадок — это поле справочника. Эти термины полезны, потому что они узки. Когда их растягивают до более широких гарантий, читатель теряет ценность доказательств.
Границы поставщиков решают восстановление
Размещённый сервис может отказать в части, которой владеет провайдер, в части, которую он арендует, или в части, которой управляет поставщик. Различие важно, потому что меняется путь ремонта. Маршрутизатор провайдера может починить его собственный инженер. Событие с питанием в колокации может зависеть от персонала здания. Событие с облачной квотой или хранилищем может зависеть от канала поддержки гиперскейлера. Повреждение волокна может зависеть от оператора связи и ремонтной бригады.
Публичные записи вокруг CLOUD ELYON CLOUD LLC не раскрывают эти границы поставщиков. Поэтому покупателям стоит просить карту ответственности, а не общее обещание аптайма. Карта должна называть, кто контролирует площадку, кто контролирует маршрутизатор, кто контролирует хранилище, кто контролирует резервные копии, кто контролирует DNS, кто контролирует идентичность и кто может одобрять аварийные изменения.
Границы поставщиков — это также финансовые границы. Провайдер может обладать сильными техническими навыками, но лишь ограниченным правом на поддержку у площадки или апстрима. Клиент может иметь сильные договорные формулировки с провайдером, но не иметь прямых прав против поставщика, который фактически контролирует отказавший компонент. Восстановление тогда зависит от отношений эскалации, невидимых в публичных данных о маршрутизации.
Самые чистые провайдеры рассматривают эти границы как часть сервиса. Они могут объяснить, что внутреннее, что передано на аутсорсинг, какие обязательства проходят насквозь, какие нет и как они держат клиентов в курсе, когда поставщик становится сдерживающим фактором. Такое объяснение — форма ёмкости, потому что оно сокращает время, потерянное на путаницу во время сбоя.
Восстановление нужно репетировать
План восстановления, который никогда не исполнялся, — это только теория. Учение не обязано быть театральным. Это может быть контролируемое переключение одной клиентской нагрузки, восстановление из резервной копии в изолированную среду, тест отзыва маршрута, учение по эскалации поддержки или репетиция выгрузки данных. Важно, чтобы провайдер измерил время, а клиент увидел, что ломается.
Для CLOUD ELYON CLOUD LLC открытые данные не могут показать результаты учений. Поэтому клиенту стоит запросить их напрямую. Полезные доказательства — недавние, конкретные и скромные: что тестировалось, что отказало, что улучшили, сколько заняло восстановление, какие данные были потеряны или воспроизведены и какие действия требовались от клиента. Глянцевое заявление о высокой доступности менее полезно, чем честный отчёт об учении.
Репетиция также вскрывает скрытую последовательность. Резервная копия может восстановиться быстро, но потребовать изменений DNS. Маршрут может переключиться быстро, но мониторинг останется направленным на старый адрес. Команда поддержки может знать техническое решение, но не иметь полномочий связаться с площадкой. У клиента могут быть данные, но не обученный персонал для работы в деградированном режиме. Это не крайние случаи. Это нормальная фактура восстановления.
Лучшее время найти эти зависимости — до инцидента. Когда клиенты офлайн, каждое отсутствующее разрешение, устаревший контакт и недокументированный шаг становятся дороже. Репетиция превращает устойчивость из обещания в отработанную операционную привычку.
Узкий вывод полезнее широкого
Узкий вывод по CLOUD ELYON CLOUD LLC сильнее широкого, потому что его можно проверить. Открытые данные идентифицируют AS211405, дают базовую линию маршрутов и реестра, показывают, какие данные о взаимосвязях видны или не видны, и формулируют вопросы, на которые нужно ответить, прежде чем клиент сочтёт сервис устойчивыми размещёнными мощностями.
Этот вывод не требует уверенности в скрытых активах. Он не требует угадывать площадку или выдумывать клиента. Он просто признаёт, что современная инфраструктура часто прячет физический слой за ярлыком сервиса, и что публичные сетевые данные могут открыть достаточно этого слоя, чтобы серьёзный покупатель задал осмысленные вопросы.
Оставшаяся работа принадлежит провайдеру и клиенту. Провайдер должен показать текущее размещение сервиса, разнообразие путей, полномочия поддержки, учения по восстановлению и выход данных. Клиент должен решить, какие отказы он может вынести, какие обязан передать по договору и с какими справляться собственным запасным процессом.
Если эти доказательства появятся, оценка доказательств может улучшиться. Если их не будет, публичная запись должна оставаться картой зависимости, а не сертификатом устойчивости. Это не робкий вывод. Это единственный вывод, который уважает и ценность, и пределы доказательств.
За чем следить дальше
Следующие конкретные публичные изменения для CLOUD ELYON CLOUD LLC: новые или отозванные префиксы, другая метка держателя для AS211405, обновление PeeringDB, изменение валидации происхождения маршрута, новый видимый сосед или страница сайта и услуг, называющая производственные площадки и обязанности поддержки. Каждое из них изменит практическое прочтение поверхности.
Покупателю стоит следить и за тишиной. Если профиль остаётся устаревшим, пока провайдер маркетингово заявляет о росте, сам разрыв становится вопросом. Если маршрутизация меняется, а уведомлений клиентам нет, клиенту стоит спросить, было ли перемещение запланировано, протестировано и покрыто соглашением.
Самое сильное будущее доказательство соединило бы публичное и частное: текущий BGP, валидная авторизация происхождения маршрута, поддерживаемые записи взаимосвязей, названные площадки, проверенное восстановление и демонстрация выгрузки данных. Пока эти доказательства не собраны, самая безопасная позиция — дисциплинированное любопытство.
Операционный due diligence простыми словами
Простой тест должной осмотрительности для CLOUD ELYON CLOUD LLC — просить доказательства, которые следуют за зависимостью, а не повторяют бренд. Клиент должен уметь указать на сервис, который он покупает, на адреса или вышестоящий сервис, который его несёт, на место или класс провайдера, который его размещает, на путь поддержки, который его чинит, и на путь выгрузки, который позволяет клиенту уйти. Если хоть одна из этих частей расплывчата, риск просто ушёл из поля зрения.
Тот же тест нужно повторять после существенных изменений. Новый апстрим, другая площадка, пересмотренный план поддержки, новая цель резервного копирования, изменённая биллинговая платформа или изменённое название продукта — всё это может изменить профиль риска, не меняя заголовок сервиса. Клиенты часто обнаруживают такие изменения только во время отключения, когда практический вопрос уже не в том, что обещали, а в том, кто может действовать и как быстро.
Хороший провайдер может ответить, не раскрывая чувствительные схемы публично. Он может поделиться конфиденциальными архитектурными заметками, актуальной матрицей ответственности, недавним учением по восстановлению, дизайном канала статуса и процедурами возврата данных. Он также может объяснить, чего не будет обещать. Такая честность ценна, потому что позволяет клиенту решить, что дублировать, страховать, мониторить или принимать.
Для CLOUD ELYON CLOUD LLC публичные сетевые данные дают стартовую карту. Карта полезна, потому что идентифицирует публичный край и разрывы вокруг него. Она бесполезна, если её считать всей территорией. Публичная запись должна начать практический разговор о видимости маршрутов, размещении площадок, питании, транзите, поддержке и выходе. Она не должна этот разговор заканчивать.