
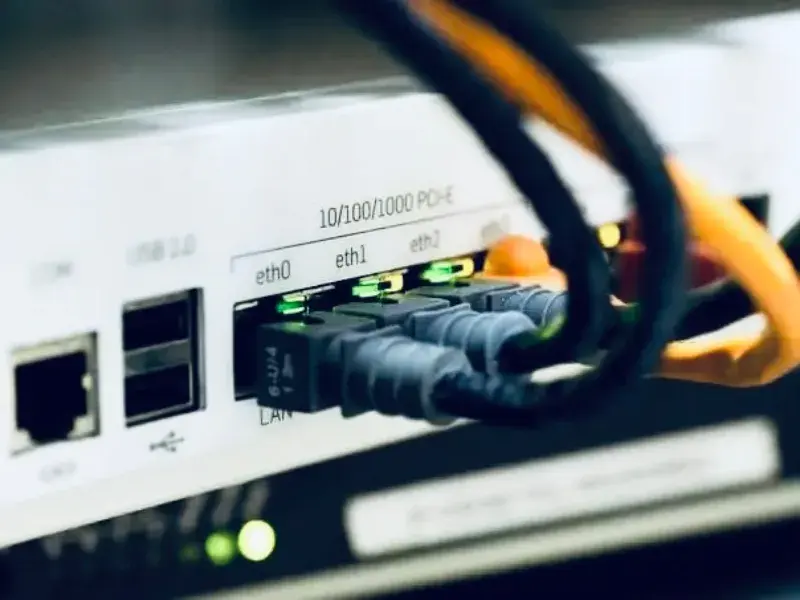
- Порт в компьютерных сетях — это виртуальная контрольная точка, которая направляет входящий и исходящий трафик данных нужной программе или службе на устройстве.
- Сетевые порты — один из ключевых факторов сетевой безопасности и кибербезопасности в целом.
Порты — один из базовых элементов связи и передачи данных. Но что такое порт? Это не только физическое, но и логическое соединение, которое программы используют для обмена информацией. В самом простом смысле порт — это точка начала и завершения коммуникации.
Что такое порт
Порт, также называемый сетевым соединением, служит каналом, по которому взаимодействуют различные компьютерные устройства и приложения. Порт в компьютерных сетях — это виртуальная контрольная точка, которая направляет входящий и исходящий трафик данных нужной программе или службе на устройстве.
Представьте интернет как большой многоквартирный дом со множеством жильцов. Когда приходит доставка, её везут по конкретному номеру квартиры, а не только по адресу дома. Порты выполняют роль номеров квартир: они гарантируют, что данные попадут в нужное приложение на устройстве. Порты обозначаются уникальными номерами от 0 до 65535. Они работают вместе с IP-адресами, которые указывают на конкретное устройство в сети.
Сетевые соединенияразличают разные программы или службы, работающие на устройстве. Диапазон от 0 до 1023 зарезервирован для общеизвестных портов. Диапазон от 1024 до 65535 используется для динамических портов. Такие сетевые соединения также иногда называют частными или эфемерными портами.
Такие соединения делают передачу данных более эффективной. Они позволяют нескольким программам на одном устройстве обмениваться данными одновременно, без конфликтов. В результате информация передаётся плавно и организованно.
Читайте также:Sky Cable Corp, принадлежащая ABS-CBN, объединяется с Converge ICT для улучшения сети
Читайте также:Как IPTP Networks преодолела кабельный кризис в Красном море с помощью наземных решений
Проблемы с портами в компьютерных сетях
Главная проблема виртуальных портов — сетевая безопасность. С ростом киберугроз защищённость портов стала серьёзной задачей. Открытые незащищённые сетевые соединения — это лазейка для злоумышленников. Они проводят сканирование портов и DoS-атаки, чтобы использовать эти уязвимости.
К счастью, для повышения безопасности портов доступен целый ряд практик и инструментов. Межсетевые экраны выступают в роли привратников для программного обеспечения, управляющего неиспользуемыми портами. Регулярное сканирование также помогает выявить уязвимости до того, как произойдёт худшее.
Что касается физических портов, они могут перестать работать по ряду причин. Вот самые распространённые причины неисправности сетевых соединений.
1. Скачки напряжения: устройства, напрямую подключённые к электросети, уязвимы к скачкам напряжения, которые иногда повреждают порты.
2. Попадание воды:воздействие воды или влаги приводит к неисправности портов.
3. Внутренние неисправности:проблемы с самим аппаратным обеспечением порта, например выход из строя компонентов, могут привести к прекращению работы портов.
4. Повреждение контактов кабелем:слишком сильное вставление кабелей может повредить контакты внутри порта.
Когда порт выходит из строя, простого визуального осмотра оборудования может быть недостаточно, чтобы выявить причину проблемы. Также важно отметить: если на многопортовом устройстве отказывает один порт, остальные, как правило, продолжают работать нормально. Каждое сетевое соединение действует независимо.
Как сетевые порты влияют на кибербезопасность
Сетевые порты — один из ключевых факторов сетевой безопасности и кибербезопасности в целом. Межсетевые экраны учитывают номер порта, когда решают, разрешить или заблокировать соединение. Они настроены так, чтобы разрешать обмен данными только через порты, необходимые для конкретной службы, и блокировать остальные неиспользуемые порты, чтобы их нельзя было использовать в атаках.
Когда компания хочет разместить в интернете веб-сайт, электронную почту и службу безопасной передачи файлов, её межсетевой экран разрешает входящие подключения к портам 80 и 443 для веб-трафика, порту 25 для входящей электронной почты и порту 22 для Secure Shell FTP (SFTP). Эти порты перенаправляются на соответствующие серверы для каждого типа службы. Все остальные порты межсетевой экран блокирует.
Поэтому, если сотрудник по ошибке попытается использовать FTP на порту 21 вместо SFTP, такое подключение будет заблокировано. Или, например, если злоумышленник попытается подключиться к порту 3389 для удалённого рабочего стола Windows, чтобы получить контроль над сервером, межсетевой экран заблокирует соединение.