
Resumo
- O RFC 5328 registra o NID
dvb, mas os nomes individuais são atribuídos pelo processo de padronização DVB e por autoridades designadas. A pertença ao catálogo confirma essa atribuição, não a origem do recurso retornado. - Receptores diferentes usam caminhos de resolução diferentes. A autenticação do nome ou do recurso deve acompanhar o URN como informação separada; recuperação, renderização e resultado aplicativo vêm depois.
O catálogo tinha autoridade sobre o nome
O operador encontrou a cadeia no catálogo correto. A consulta fechou uma pergunta importante: aquele nome havia sido reconhecido pelo sistema de atribuição observado naquela versão.
Em seguida, o painel marcou a própria imagem recuperada como autêntica. Nenhum mecanismo de autenticação tinha sido registrado. O sistema transferiu a autoridade do catálogo sobre nomes para um objeto servido por outro componente.
RFC 5328 impede esse salto. Quando o nome é traduzido para uma localização e o recurso é acessado, pode ser necessário autenticar o nome ou o recurso. Essa informação deve viajar separadamente com o URN, não dentro dele.
Um catálogo válido e um objeto autêntico podem se relacionar. Não são o mesmo recibo.
O prefixo não cria cada objeto
A estrutura declarada é urn:dvb:<NSS>. A IANA registra o identificador de namespace dvb; a DVB atribui nomes individuais por seu processo de padrões e pode delegar partes do espaço a autoridades designadas.
Portanto, reconhecer o NID não prova que uma cadeia particular foi atribuída. O RFC 8141 torna a diferença explícita: correção sintática não basta; o NID deve estar registrado e a parte atribuída precisa obedecer às regras do namespace.
O recibo de validade preserva a entrada literal, a forma normalizada, a versão do registro NID, a regra DVB, o atribuidor, a delegação, o catálogo, a versão e o resultado de pertença.
Sem esses campos, valid=true não informa quem aceitou o nome nem quando.
Persistência não é disponibilidade contínua
A DVB se compromete a não reutilizar uma cadeia atribuída e a manter a acessibilidade e persistência de recursos oficialmente nomeados. Isso estabiliza identidade e governança.
Não é uma medição contínua de cada servidor, grupo multicast, registro DNS ou fluxo de broadcast. Um nome independente de localização deve sobreviver à substituição do localizador. Um caminho pode falhar enquanto o nome e outros caminhos continuam válidos.
Tratar a indisponibilidade de um endpoint antigo como morte do URN prende o nome à localização que deveria poder mudar. Tratar a validade do URN como prova de uptime comete o erro inverso.
Nome, catálogo, resolução e acesso precisam de relógios distintos.
Receptores não compartilham uma única rede
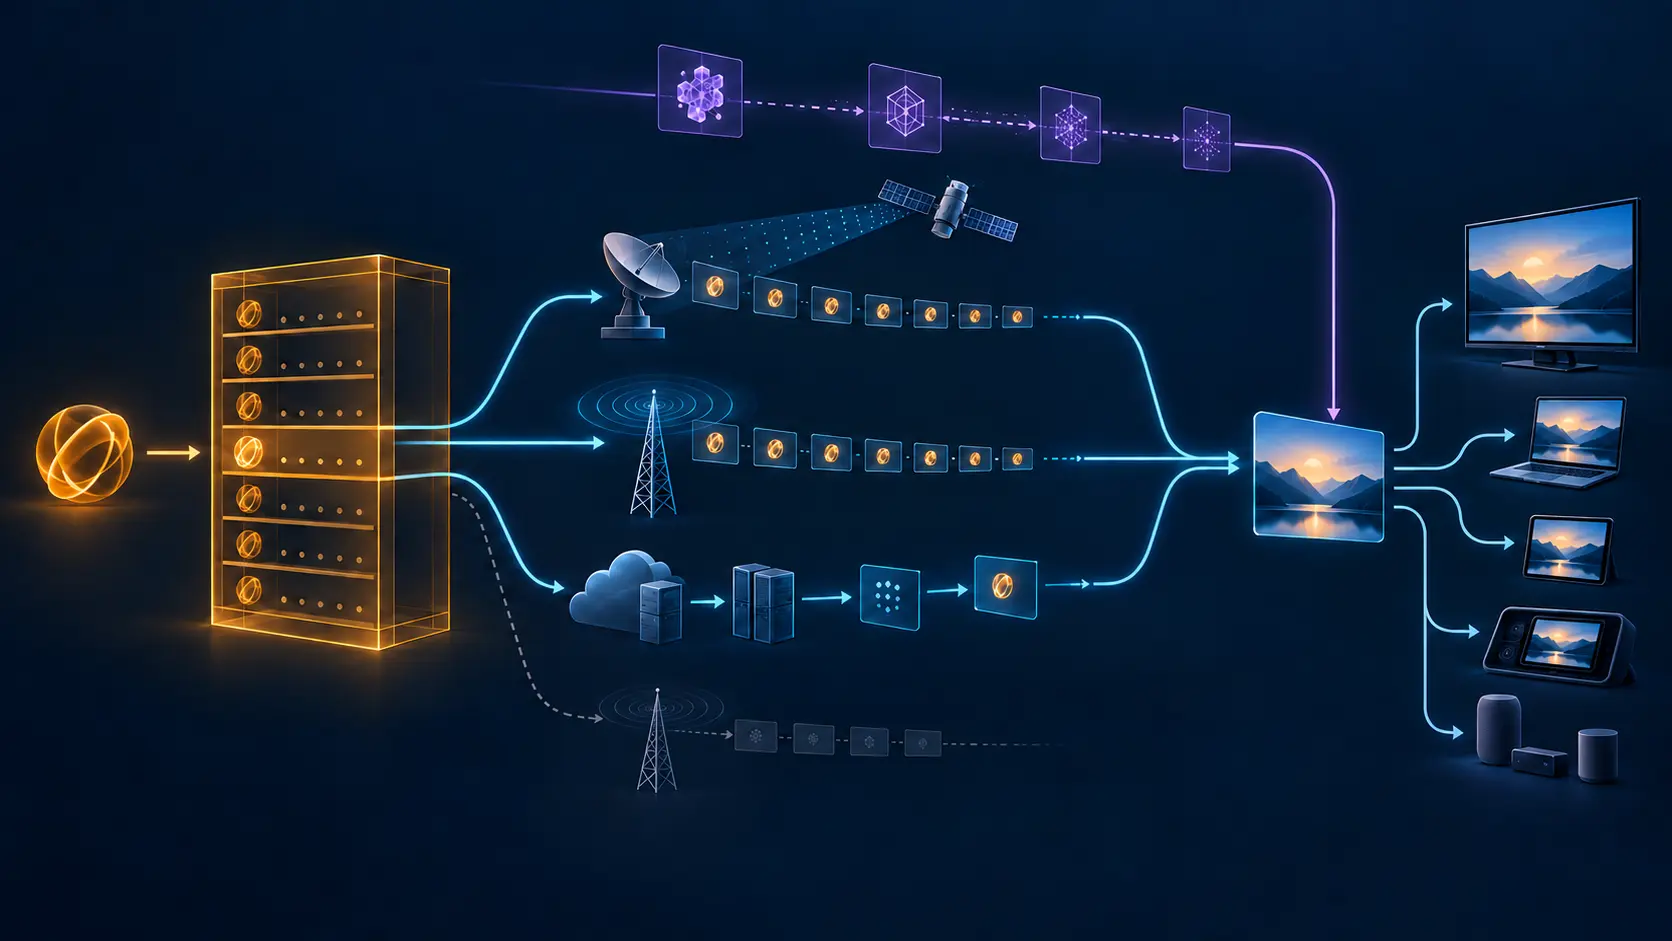
O RFC 5328 evita um único mecanismo de resolução porque os clientes previstos têm capacidades diferentes.
Um set-top box somente receptor obtém informações no service discovery do fluxo de broadcast. Um dispositivo de rede doméstica pode usar conectividade IP por um gateway. O documento descreve RAR e RR repetidos ciclicamente em transmissões, RR multicast repetidos por DVBSTP e RR unicast retornados a GET /dvb/sdns.
Uma sonda HTTP central não observa o carousel recebido pelo aparelho. Uma captura multicast não prova que outro segmento aderiu ao grupo. O recebimento de um RR não prova que o localizador foi acessado.
A disponibilidade deve ser medida por classe de receptor, canal, versão do registro e instante. Uma média única pode esconder a população que usa o caminho não testado.
Descobrir o ponto de entrada ainda não resolve o nome
O cliente precisa localizar Service Discovery and Selection. O RFC descreve o serviço dvbservdsc, TCP ou UDP, porta 3937, endereços multicast registrados e descoberta de entradas não padrão por DNS SRV sob services.dvb.org.
Esses são pontos de coordenação. Um registro IANA prova o significado de um nome ou número, não um processo escutando. Um endereço multicast registrado não prova rota, adesão ou recepção. Um SRV pode apontar para um alvo sem provar conexão, autoridade ou dado atual.
O recibo de bootstrap termina no ponto de entrada observado. Depois vêm conexão, seleção da autoridade, Resolution Record e localizador.
O RFC 8553 posteriormente alinhou nomes DNS sublinhados usados pelo RFC 5328 ao modelo integrado de registro. Registrar o rótulo _dvbservdsc não cria um RR nem coloca um serviço no ar.
A resolução também precisa de época
Dois resolvedores podem aceitar o mesmo URN e devolver localizadores diferentes. Um pode usar cache antigo; outro, um catálogo novo. A persistência do nome não decide qual projeção representa a política atual.
Registrar apenas o URL final remove a autoridade e a época. Registrar apenas o catálogo remove o caminho real do receptor. O recibo precisa ligar fonte de descoberta, autoridade selecionada, versão de política, idade do cache e conjunto de localizadores.
Uma migração correta pode trocar o localizador sem trocar o nome. Uma divergência não documentada pode manter o mesmo nome enquanto entrega recursos diferentes. O hash do conteúdo e a evidência de autenticação separam os casos.
A cadeia não carrega confiança embutida
O RFC deixa fora de seu escopo consequências de segurança decorrentes de significados especiais que especificações DVB atribuam aos caracteres do NSS. Um parser genérico não pode inferir autorização da aparência hierárquica do nome.
Nem o prefixo dvb, nem a pertença ao catálogo, nem DNS, multicast, HTTP ou renderização estabelecem por si só a origem. O recibo de autenticação precisa dizer qual objeto foi verificado, por qual mecanismo, contra qual âncora, sob qual política e em qual momento.
Autenticidade também não prova compatibilidade ou autorização de uso. Um objeto legítimo pode estar em formato não suportado. Um objeto exibido pode não ter autoridade comprovada. São decisões independentes.
Atualizar o contato não atualiza o serviço
O RFC 7354 substituiu dados de registro e do registrante, adotando um endereço baseado em função. Declarou que todos os demais campos permaneciam como no RFC 5328.
Esse é um comprovante administrativo delimitado. Não mede catálogo, resolver, DNS, multicast, HTTP ou dispositivo. Usar a data do contato como indicador de saúde concede ao registro uma observação que ele não fez.
Contato atual e endpoint indisponível podem coexistir. Serviço acessível e contato desatualizado também. Cada um exige outro responsável e outra correção.
Exemplos não pertencem ao inventário
Os dois URNs do RFC são pedagógicos e não têm existência garantida. Extraí-los automaticamente para um inventário criaria recursos a partir de uma amostra de sintaxe.
Para entrar no inventário, o nome precisa de atribuição e catálogo. Para entrar no monitoramento, precisa ainda de autoridade de resolução, escopo e responsabilidade operacional. O NID real não torna reais todas as cadeias possíveis sob ele.
Obter bytes ainda não prova uso
Uma resolução pode retornar localizador, metadata ou representação. Depois seguem recuperação, autenticação, frescor, parsing, transformação, renderização, autorização e resultado.
A diversidade de dispositivos torna o intervalo decisivo. Uma representação útil num portal pode exigir transformação em outro terminal. Metadata correta pode descrever conteúdo inacessível. Uma tela pode renderizar sem que a interação termine.
Preservar hash, resultado do parser, renderização e outcome impede que uma resposta de transporte seja promovida a sucesso do serviço.
Recibo mínimo
Guardar URN literal e normalizado; registro NID; regras DVB; atribuidor e delegação; identidade, versão e pertença do catálogo; classe do receptor; canal; bootstrap; observações RAR/RR/DVBSTP/HTTP/DNS; autoridade escolhida; localizadores; autenticação externa; hash e frescor; parser, renderer, autorização e resultado.
O URN une esses recibos. Não assina nenhum deles.
Fontes
- https://www.rfc-editor.org/rfc/rfc5328.html
- https://www.rfc-editor.org/rfc/rfc5328.txt
- https://www.rfc-editor.org/info/rfc5328/
- https://datatracker.ietf.org/doc/rfc5328/
- https://datatracker.ietf.org/doc/rfc5328/history/
- https://datatracker.ietf.org/doc/rfc5328/references/
- https://datatracker.ietf.org/doc/rfc5328/referencedby/
- https://www.rfc-editor.org/errata/rfc5328
- https://www.rfc-editor.org/rfc/rfc7354.html
- https://www.rfc-editor.org/rfc/rfc8553.html
- https://www.rfc-editor.org/rfc/rfc8141.html
- https://www.rfc-editor.org/rfc/rfc3406.html
- https://www.rfc-editor.org/rfc/rfc1737.html
- https://www.rfc-editor.org/rfc/rfc2276.html
- https://www.iana.org/assignments/urn-namespaces/urn-namespaces.xhtml
- https://www.iana.org/assignments/service-names-port-numbers/service-names-port-numbers.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance