
Resumo
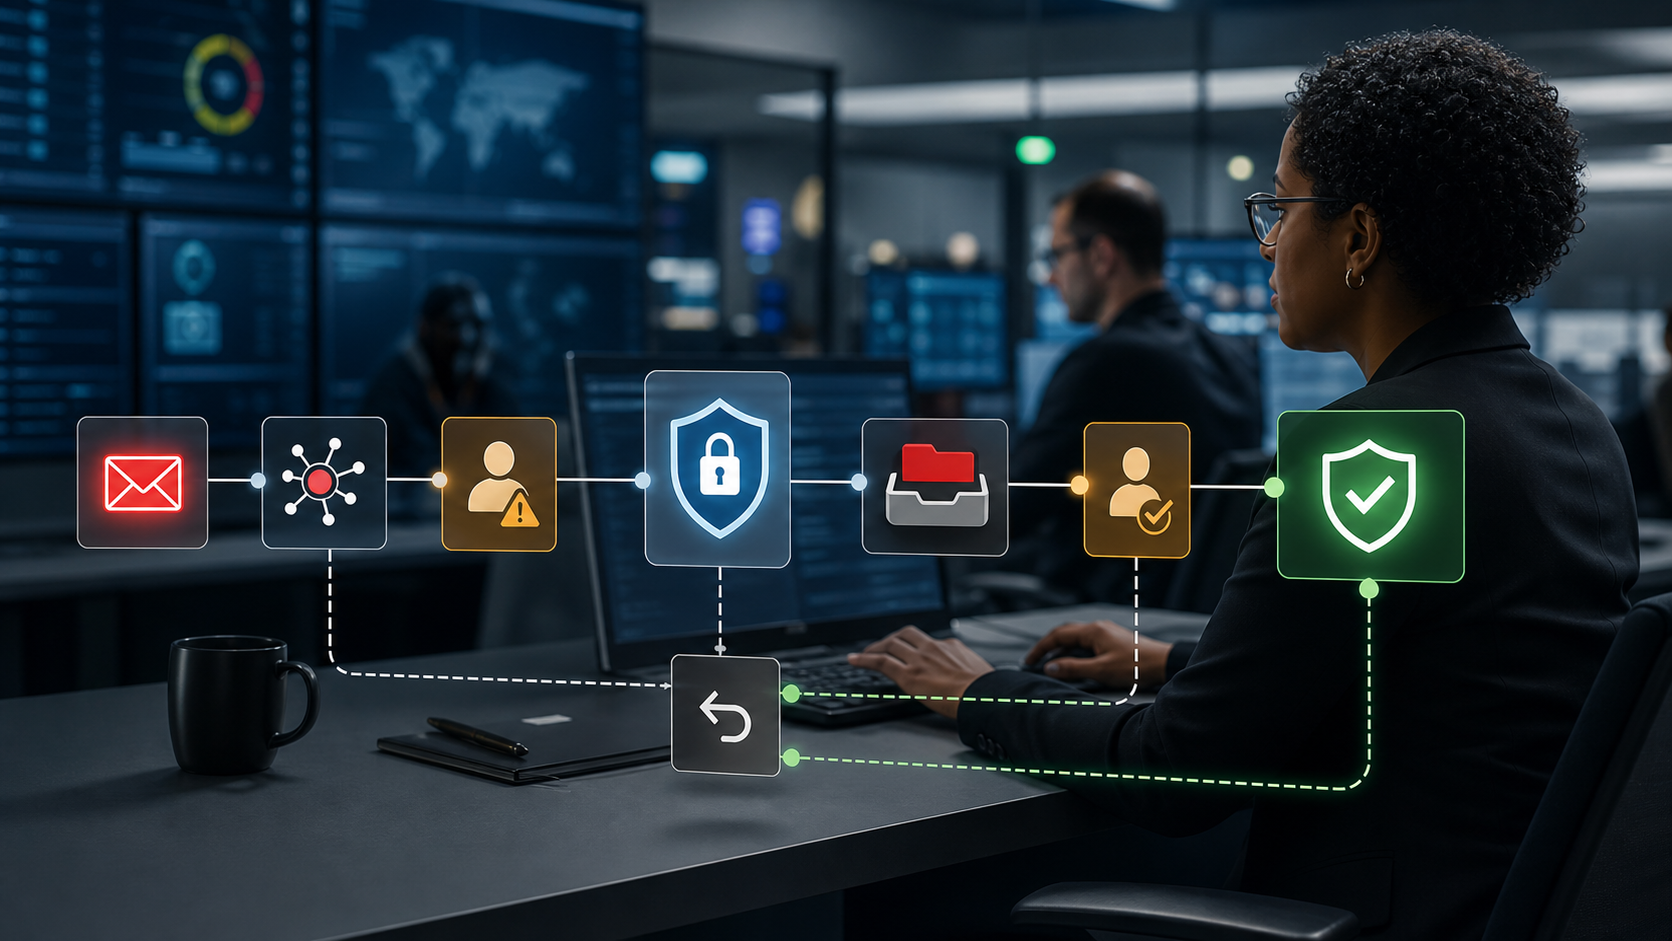
- O valor da Proofpoint fica mais claro quando ela transforma sinais de e-mail, movimentação de dados e risco do usuário em ações revisáveis com contexto, registro e um caminho para desfazer erros.
- As evidências públicas apoiam uma plataforma de segurança ampla e madura, mas não comprovam uma taxa de detecção universal; os compradores ainda precisam de testes locais, ajustes de políticas e medição de falsos positivos, ameaças perdidas, atrito do usuário e carga de trabalho do analista.
Contagens de mensagens bloqueadas não são a unidade de valor correta
A Proofpoint é frequentemente descrita como uma empresa de segurança de e-mail, e esse rótulo ainda é útil. O e-mail continua sendo a área onde a empresa tem a história pública mais profunda: implantação de gateway de e-mail seguro, proteção baseada em API para Microsoft 365 e Google Workspace, análise de URL e anexos, recolhimento pós-entrega, triagem de caixa de correio de abuso, DLP de e-mail, criptografia, fluxos de trabalho de conscientização de segurança e relatórios. Mas um comprador que para a avaliação em "quantas ameaças o filtro bloqueou?" está medindo a parte mais fácil do problema.
A unidade mais difícil é a decisão de segurança aceita. Uma mensagem suspeita chega. Um link é reescrito ou permitido. Uma mensagem de phishing reportada cai em uma fila. Uma fatura benigna é presa por uma política agressiva. Um funcionário que está saindo move arquivos sensíveis. Uma identidade privilegiada cria um caminho inesperado para os dados. Um usuário recebe um aviso e decide se continua. A questão relevante é se a Proofpoint pode combinar esses sinais em uma decisão com a qual a equipe de segurança, o proprietário da empresa e um auditor possam conviver.
Essa distinção é importante porque as ferramentas de segurança podem parecer impressionantes quando avaliadas pelo volume bruto. Gateways de alto volume podem bloquear spam, malware e phishing conhecido em escala. Uma ferramenta de proteção de dados pode gerar muitos alertas. Um painel de risco do usuário pode classificar pessoas por perigo. Nenhuma dessas saídas é automaticamente valiosa se a equipe tiver que passar o dia liberando e-mails legítimos, explicando bloqueios opacos, reabrindo casos de phishing perdidos ou discutindo com unidades de negócios que a segurança quebrou o trabalho normal.
O valor econômico real vem quando o sistema reduz a exposição prejudicial sem aumentar o trabalho de exceção mais rápido do que a equipe pode absorver.
Os materiais públicos da Proofpoint mostram que a empresa entende essa superfície operacional. Suas páginas de produto enfatizam implantação flexível, bancadas de trabalho de ameaças, mapas, feeds de SIEM, APIs de relatórios executivos, quarentena pós-entrega, avisos contextuais e fluxos de trabalho de investigação de DLP. Sua linguagem de plataforma agora vincula e-mail, colaboração, dados, uso de IA e contexto de identidade em um único quadro centrado no ser humano. Essa é a direção certa para o mercado. Ataques modernos raramente se encaixam perfeitamente em um ponto de controle.
Um phishing de credenciais pode começar por e-mail, continuar com um clique do usuário, levar a uma tomada de conta na nuvem e terminar em exposição de dados. Um vazamento de dados pode parecer um e-mail mal direcionado, um compartilhamento na nuvem, um upload arriscado ou um evento interno. Uma equipe de segurança precisa de uma cadeia de evidências, não de uma pilha de alertas desconectados.
Ainda assim, "plataforma" não é um veredito. É uma promessa que o cliente precisa operacionalizar. A Proofpoint pode fornecer controles, inteligência e automação. O cliente ainda escolhe a arquitetura de fluxo de e-mail, integração de diretório, políticas de DLP, regras de escalonamento, listas de permissão, cadência de simulação, funções de administrador, configurações de retenção e padrões de revisão. A melhor implantação da Proofpoint não é, portanto, aquela com o maior gráfico de mensagens bloqueadas.
É aquela em que os analistas podem ver por que uma mensagem, clique, movimentação de dados ou sinal de usuário está sendo tratado como arriscado, podem agir rapidamente, podem reverter uma ação equivocada e documentar o resultado sem transformar cada caso em um projeto forense.
O centro de gravidade da plataforma é o ponto de decisão voltado para o ser humano
A alegação estratégica da Proofpoint é que as pessoas são tanto o alvo quanto a superfície operacional. Isso não é apenas linguagem de marketing. Reflete como os controles de e-mail, colaboração e dados realmente falham nas empresas. Os usuários clicam, encaminham, endereçam errado, fazem upload, colam, reutilizam credenciais e aceitam sinais de urgência. As equipes de segurança respondem por meio de uma mistura de controles automatizados e revisão humana. A questão interessante é se a Proofpoint pode tornar essa interação menos frágil.
A página de proteção de e-mail da empresa apresenta o Core Email Protection como implantável por meio de um gateway de e-mail seguro ou modelo de API, com inteligência de ameaças, aprendizado de máquina, análise comportamental e visibilidade para ambientes Microsoft e Google. Essa flexibilidade é comercialmente importante. Alguns clientes ainda querem controle de gateway porque valorizam profundidade de política, autoridade de fluxo de e-mail e manuseio maduro de quarentena. Outros preferem implantação baseada em API porque desejam menor interrupção, implantação mais rápida e alinhamento mais próximo com plataformas de e-mail em nuvem.
A postura atual da Proofpoint é evitar forçar um modelo a todos os clientes. A desvantagem é que a implantação híbrida ou multimodo pode aumentar a complexidade administrativa se os controles, as evidências e os relatórios não parecerem unificados para os operadores que os utilizam.
A página de plataforma mais ampla da empresa adiciona outra camada: o mesmo modelo de risco deve se estender do e-mail para colaboração, segurança de dados e trabalho na era da IA. Isso é sensato porque a decisão suspeita nem sempre começa com uma mensagem recebida. Pode começar com um usuário fazendo upload repetido de arquivos sensíveis, uma conta com permissões excessivas, um repositório de nuvem exposto a muitas pessoas ou uma ferramenta que lida com entradas e saídas sensíveis de IA. As aquisições da Proofpoint apoiam essa expansão. A Illusive trouxe recursos de detecção e resposta de ameaças de identidade.
A Tessian adicionou proteção comportamental de e-mail e prevenção de e-mails mal direcionados. A Normalyze fortaleceu o gerenciamento de postura de segurança de dados. A Hornetsecurity expandiu o alcance da Proofpoint para canais de provedores de serviços gerenciados e clientes de pequeno e médio porte. Esses movimentos ampliam a superfície abordável, mas também elevam a barreira de integração.
O centro de gravidade permanece a decisão. Uma plataforma mais ampla pode ajudar se o mesmo usuário, destinatário, arquivo, mensagem e contexto de acesso convergirem em um fluxo de revisão. Pode prejudicar se o cliente obtiver mais consoles, mais políticas sobrepostas e mais lugares onde uma exceção precisa ser tratada duas vezes.
Os compradores devem pedir à Proofpoint que mostre não apenas a amplitude do produto, mas o fluxo de trabalho exato pelo qual um item suspeito se torna uma ação: quem o vê, quais evidências aparecem, quais sinais são correlacionados, o que é automático, o que requer aprovação, como um falso positivo é liberado, como uma ameaça perdida é realimentada, como uma ação é registrada e como o próximo evento semelhante muda.
É também aqui que a linguagem "centrada no ser humano" da Proofpoint se torna testável. Se a plataforma apenas classifica os usuários como arriscados, pode adicionar pressão sem reduzir a carga de trabalho. Se explica o comportamento, exibe evidências relevantes, aplica treinamento direcionado e ajuda os analistas a separar a atividade comercial comum de um comprometimento genuíno ou perda de dados, então a estrutura tem valor prático. A diferença é visível em casos extremos.
Um usuário sênior de finanças enviando uma grande planilha para um novo destinatário externo pode estar fazendo um trabalho normal de final de trimestre, pode estar cometendo um erro ou pode estar comprometido. Uma ferramenta útil ajuda a equipe de segurança a decidir qual dessas histórias é mais plausível, com detalhes suficientes para agir de forma proporcional.
A proteção de e-mail começa a cadeia, mas a resposta pós-entrega decide muitos resultados
A superfície legada mais forte da Proofpoint é a segurança de e-mail de entrada e interno. A empresa afirma publicamente ter uma detecção extremamente alta para ameaças avançadas de e-mail, incluindo phishing, comprometimento de e-mail comercial, ransomware e tomada de conta. Ela descreve defesas de URL e anexos, sandboxing, gráficos de relacionamento, análise de linguagem, análise de domínios semelhantes, bancadas de trabalho de ameaças e avisos para o usuário. Essas capacidades estão alinhadas direcionalmente com o que as equipes de segurança precisam.
Os ataques de e-mail são adaptativos, e muitos dos mais prejudiciais não dependem de um único arquivo malicioso óbvio. Eles dependem de tempo, personificação, contas comprometidas, domínios externos que parecem legítimos ou links que mudam de comportamento após a entrega.
Esse último ponto é por que a resposta pós-entrega é importante. Mesmo um forte filtro pré-entrega não pode ser tratado como a resposta completa. URLs podem ser armados após uma varredura inicial. Anexos podem escapar da detecção precoce. Uma campanha pode ser reconhecida somente depois que as mensagens já chegaram. Um usuário pode relatar uma mensagem que foi inicialmente permitida.
O produto Threat Response Auto-Pull da Proofpoint é relevante porque é construído para esse estado intermediário confuso: analisar mensagens entregues, seguir encaminhamentos e expansão de listas de distribuição, mover mensagens maliciosas ou indesejadas para quarentena após a entrega e criar um rastro de atividade.
A questão prática não é apenas "a ferramenta pode puxar e-mails?" É "a equipe pode confiar na decisão de recolhimento?" Remover uma mensagem de uma caixa de correio é fácil comparado a remover uma campanha encaminhada de muitos destinatários sem interromper tópicos legítimos. Uma equipe de segurança precisa saber quem a recebeu, quem a leu, se foi encaminhada, se existem mensagens semelhantes, por que a classificação mudou e se a ação foi bem-sucedida ou falhou. Também precisa de um caminho de reversão quando o item se prova benigno posteriormente.
A descrição pública da Proofpoint sobre quarentena pós-entrega, processamento de caixa de correio de abuso e rastros de atividade auditáveis aborda as necessidades corretas, mas os clientes devem testar esses detalhes em seu próprio ambiente de e-mail.
Falsos positivos não são uma questão secundária. Eles são um custo central. A própria Proofpoint publicou material sobre o problema de classificações maliciosas, suspeitas e seguras, observando que uma visão binária do e-mail pode expor organizações ou colocar em quarentena o trabalho legítimo. Páginas de revisão pública também revelam o custo operacional de falsos positivos, interfaces complexas, troca de portais e liberação manual. Essas revisões não são testes controlados, e as experiências individuais variam, mas apontam para a questão de diligência correta.
Uma ferramenta que bloqueia mais pode ser pior para uma empresa específica se forçar os administradores a gastar muito tempo em liberações, reclamações de usuários e exceções de lista de permissão.
Falsos negativos carregam o risco oposto. Um phishing de credenciais perdido ou uma mensagem de comprometimento de e-mail comercial pode produzir perda direta, exposição de dados ou tomada de conta. O fluxo de trabalho de decisão deve, portanto, suportar ambas as direções de erro. As equipes precisam de canais de relato rápidos para os usuários, classificação automatizada de e-mails relatados, capacidade de pesquisar mensagens relacionadas, telemetria de cliques, exportação de evidências para SIEM e ciclos de feedback que melhorem a classificação posterior.
A API SIEM e a API de relatórios da Proofpoint mostram que os dados de eventos e eficácia podem ser recuperados programaticamente, mas o acesso requer credenciais do cliente e está sujeito a restrições de formato, intervalo e limite de taxa. Os compradores devem incluir essas restrições em seu modelo operacional, especialmente se pretendem criar painéis ou alimentar um fluxo de trabalho de detecção gerenciada.
A melhor implantação de e-mail da Proofpoint será medida em quatro números locais: mensagens prejudiciais que chegaram aos usuários, mensagens legítimas interrompidas incorretamente, tempo do relato à decisão e tempo da decisão à remediação verificada. As alegações de detecção em todo o fornecedor podem informar a lista de pré-seleção, mas esses números locais decidem se o produto está funcionando dentro de um cliente específico.
A prevenção contra perda de dados muda a pergunta de segurança da mensagem para intenção comercial
A segurança de e-mail pergunta se uma mensagem é perigosa para o destinatário. A prevenção contra perda de dados pergunta se o remetente, destinatário, conteúdo e contexto tornam uma movimentação de dados aceitável. Este é um julgamento mais difícil porque a mesma ação pode ser legítima ou arriscada dependendo do relacionamento e do momento. Uma lista de clientes enviada a um escritório de advocacia aprovado pode ser normal. O mesmo arquivo enviado para um endereço pessoal pode ser uma violação. Uma planilha anexada a um fornecedor conhecido pode ser esperada.
A mesma planilha anexada a um domínio semelhante pode ser uma violação em andamento.
A página de DLP Adaptativo de E-mail da Proofpoint foca em e-mail mal direcionado, anexos errados, contas não autorizadas e exfiltração oculta. A empresa diz que seu gráfico de relacionamento usa dados de e-mail para entender relacionamentos de trabalho e reduzir interrupções, com avisos contextuais que permitem que os usuários corrijam erros antes que se tornem incidentes. Esse é o alvo de design correto. Regras puras podem capturar padrões óbvios, mas frequentemente criam uma grande carga de revisão porque não entendem se um destinatário é normal para o remetente.
O contexto comportamental é valioso se reduz interrupções desnecessárias enquanto ainda captura riscos reais.
O produto de DLP de E-mail e Criptografia baseado em regras da Proofpoint estende o quadro. Ele descreve políticas de criptografia dinâmicas e granulares, detecção de dados sensíveis em arquivos do Microsoft 365, PDFs, imagens e outros conteúdos não estruturados, identificadores de dados integrados, dicionários, classes de dados e controles de política. O DLP Empresarial vai além, abrangendo e-mail, nuvem e endpoints, com triagem, investigações e resposta em um console unificado.
O Gerenciamento de Ameaças Internas adiciona cronogramas de atividade, capturas de tela opcionais, controles de privacidade, prevenção baseada em risco e treinamento no momento. O Gerenciamento de Postura de Segurança de Dados adiciona descoberta, classificação, risco de acesso e remediação em ambientes de dados de nuvem e híbridos.
Juntos, esses controles mostram por que a Proofpoint quer ser avaliada como uma plataforma de risco de dados em vez de um filtro de e-mail. O problema do cliente não é simplesmente que os dados saem por e-mail. Os dados também estão em repositórios esquecidos, pastas de nuvem excessivamente compartilhadas, espaços de colaboração e sistemas conectados a ferramentas de IA. Um programa maduro de DLP precisa de política, classificação, identidade, localização de dados, comportamento do usuário e evidências de revisão para trabalhar juntos.
A história pública da Proofpoint cobre esses ingredientes, mas o comprador ainda deve ser cauteloso ao assumir operação perfeita em todos os canais.
O DLP é notoriamente sensível a condições locais. Termos do setor, nomes de clientes, modelos de contrato, dados regulamentados, regras de privacidade regionais, exceções executivas e fluxos de trabalho de unidades de negócios diferem de uma empresa para outra. Um fornecedor pode fornecer detectores, classificadores e políticas recomendadas, mas a organização tem que decidir o que é sensível, quem pode enviar, quais ações exigem treinamento versus bloqueio e quando a segurança pode inspecionar o conteúdo.
A linguagem de privacidade por design da Proofpoint para Gerenciamento de Ameaças Internas é importante porque monitorar o comportamento do usuário pode criar problemas legais, trabalhistas e de confiança. A ferramenta pode suportar controles de privacidade, mas a governança ainda é responsabilidade do cliente.
A decisão aceita em DLP também é mais sutil do que "permitir" ou "bloquear". Pode ser "avisar o usuário e registrar a escolha", "criptografar automaticamente", "encaminhar para revisão legal", "notificar o proprietário dos dados", "revogar acesso excessivo", "colocar um anexo em quarentena", "abrir uma investigação de risco interno" ou "fechar como atividade comercial esperada". O valor da Proofpoint aumenta quando essas ações são proporcionais e bem documentadas.
Diminui quando as políticas são tão contundentes que os usuários aprendem a contorná-las, ou quando os alertas são tão amplos que os analistas param de tratá-los como significativos.
Os compradores devem testar o DLP com exemplos internos reais, não slogans sintéticos. Use fluxos de trabalho comerciais benignos conhecidos, violações de política conhecidas, cenários comuns de e-mail mal endereçado, exceções de usuário privilegiado e tipos de arquivo confusos. Meça o número de interrupções, a clareza dos avisos, a qualidade das evidências, o tempo para fechar e a reação dos negócios. Uma plataforma que pode preservar o trabalho normal enquanto interrompe as poucas ações perigosas é muito mais valiosa do que uma plataforma que meramente detecta muitas violações teóricas.
O contexto de identidade pode melhorar o julgamento apenas se permanecer conectado à ação
A aquisição da Illusive pela Proofpoint e seus materiais de Defesa contra Ameaças de Identidade mostram um movimento deliberado para o risco de identidade. A razão é direta: muitos eventos de e-mail e dados se tornam mais significativos quando ligados à exposição de identidade. Uma mensagem enviada de uma conta interna comprometida é diferente de uma mensagem enviada por um ator externo desconhecido. Um usuário com privilégios excessivos, autorizações obsoletas ou caminhos de acesso arriscados cria um perfil de risco diferente de um usuário com escopo restrito.
Uma movimentação de dados de uma conta com atividade suspeita merece tratamento diferente de um fluxo de trabalho comum.
O contexto de identidade pode ajudar a reduzir tanto falsos negativos quanto falsos positivos. Se o sistema sabe que um usuário mostrou recentemente sinais de comprometimento, uma mensagem ou ação de dados limítrofe pode merecer uma intervenção mais forte. Se sabe que um relacionamento de destinatário está estabelecido, uma mensagem semelhante pode merecer menos atrito. Se pode mapear caminhos privilegiados para dados sensíveis, a equipe pode priorizar a remediação antes de uma violação em vez de depois.
A linguagem pública da plataforma da Proofpoint combina cada vez mais atividade de identidade, sensibilidade de dados, padrões de acesso, sinais de DLP e indicadores de risco em uma visão comportamental.
O perigo é que o risco de identidade se torne outro painel em vez de uma entrada operacional. Uma lista de identidades vulneráveis é útil apenas se as equipes puderem corrigi-las. Uma análise de caminho é útil apenas se levar a uma remediação priorizada. Uma pontuação de risco é útil apenas se os controles downstream puderem ajustar a política ou a prioridade de revisão. Os materiais da Proofpoint discutem descoberta, priorização e remediação de vulnerabilidades de identidade, e a empresa vinculou a governança de acesso a dados a fluxos de trabalho de remediação automatizados.
Essas são as alegações certas a serem examinadas, mas os compradores devem insistir em ver o fluxo de trabalho em sua própria pilha de identidade.
As integrações de identidade também podem se desviar. Diretórios de nuvem, sistemas de logon único, ferramentas de acesso privilegiado, sistemas de RH, controles de endpoint e sistemas de e-mail mudam. Novos grupos aparecem. Papéis são copiados. O acesso temporário se torna permanente. Fusões e reestruturações adicionam complexidade. Se a Proofpoint depende do contexto de identidade para melhorar as decisões de segurança, o cliente deve manter a precisão desse contexto. Caso contrário, a ferramenta pode tomar decisões confiantes com base em suposições desatualizadas.
O valor mais forte da identidade vem quando a Proofpoint ajuda a responder a uma pergunta prática: "O que devemos fazer agora?" Se um usuário arriscado recebe uma mensagem suspeita, a mensagem deve ser colocada em quarentena, isolada, relatada ou simplesmente marcada? Se um usuário privilegiado tenta enviar dados sensíveis externamente, o sistema deve avisar, bloquear, criptografar, notificar um gerente ou escalar para a segurança? Se uma ferramenta de IA pode acessar arquivos sensíveis por meio de uma conta com permissões excessivas, o acesso deve ser revogado automaticamente ou direcionado ao proprietário dos dados?
Esses são problemas de decisão, não apenas problemas de visibilidade.
Por essa razão, o contexto de identidade deve ser avaliado juntamente com os registros de remediação. Os compradores devem pedir à Proofpoint que mostre como o risco de identidade altera o manuseio de mensagens, a priorização de DLP, a gravidade do alerta e os relatórios. Eles também devem testar o que acontece quando o sinal de identidade está errado. Um administrador pode substituir a pontuação? A substituição é registrada? O modelo aprende com a correção? Os proprietários de negócios podem entender por que um usuário foi interrompido? Sem esses controles, o contexto de identidade pode adicionar sofisticação sem responsabilidade suficiente.
A automação ajuda apenas quando a supervisão e a reversão são incorporadas ao design
A direção do produto da Proofpoint inclui mais revisão automatizada de e-mails suspeitos, alertas de DLP e ações de risco de dados. Isso é esperado. As equipes de segurança enfrentam muitos relatos de usuários, alertas e eventos de política para processamento manual apenas. O caso econômico para uma plataforma melhora se ela puder triar casos de rotina, priorizar os poucos perigosos e preparar evidências para o analista, em vez de pedir ao analista para reconstruir a história a partir de logs.
Mas a automação em segurança é valiosa apenas quando a equipe pode supervisioná-la. Uma ação de quarentena pode interromper um processo de negócios. Um bloqueio de DLP pode atrasar uma resposta ao cliente. Um aviso ao usuário pode treinar os funcionários a evitar comportamentos arriscados, ou pode treiná-los a clicar em avisos reflexivamente. Uma remediação de acesso a dados pode reduzir a exposição, ou pode quebrar um fluxo de trabalho se a propriedade for mal compreendida. O modelo operacional deve, portanto, incluir limites, aprovações, caminhos de exceção, opções de reversão e revisão pós-ação.
Os materiais públicos da Proofpoint incluem várias peças desse modelo de supervisão. O TRAP descreve rastros de atividade auditáveis e tentativas de quarentena. A API SIEM expõe cliques bloqueados e permitidos, mensagens bloqueadas e entregues e endpoints de problemas. A API de relatórios inclui categorias de relatórios executivos, de eficácia, de pessoas e de ameaças, com autenticação e limites de taxa. O DLP de E-mail e o DLP Empresarial enfatizam visualizações de investigação, resposta a incidentes e gerenciamento de políticas. O Gerenciamento de Ameaças Internas enfatiza cronogramas e evidências.
Esses recursos apontam para a revisabilidade, que é essencial.
Revisabilidade não é o mesmo que revisão fácil. Um cliente deve saber por quanto tempo os logs estão disponíveis, quais eventos são retidos, se as evidências são exportáveis, se os carimbos de data/hora são consistentes, se os eventos de e-mail e eventos de DLP podem ser correlacionados e se os analistas podem reconstruir uma decisão sem depender da memória. A documentação pública da API SIEM, por exemplo, observa limites de janela de tempo e retenção para certas consultas de eventos. Isso não torna a API fraca; significa simplesmente que o cliente deve projetar a coleta e o armazenamento antes que um incidente ocorra.
Se uma equipe começa a puxar logs apenas após um evento importante, ela pode já ter perdido evidências úteis.
A reversão é igualmente importante. Se a Proofpoint remove mensagens após a entrega e a campanha depois se prova benigna, a empresa precisa de um caminho limpo para restaurar ou liberar e-mails e explicar o que aconteceu. Se uma política de DLP bloqueia o trabalho legítimo, os administradores precisam de um tratamento rápido de exceção que não enfraqueça permanentemente a política. Se o treinamento do usuário for muito agressivo, as equipes precisam de uma maneira de ajustá-lo sem desabilitar a proteção útil. Uma decisão de segurança se torna aceita quando a organização pode corrigi-la sem drama.
É aqui que a maturidade do cliente é importante. A Proofpoint pode fornecer controles, mas os clientes devem atribuir proprietários. Administradores de e-mail, operações de segurança, equipes de identidade, líderes de conformidade e proprietários de dados tocam o fluxo de trabalho. Se ninguém for dono das exceções, os usuários culparão a ferramenta. Se ninguém for dono do ajuste, a fila crescerá. Se ninguém for dono da retenção de evidências, as investigações serão fracas. Se ninguém for dono da comunicação com o usuário, os avisos se tornarão ruído. O sucesso da plataforma é, portanto, tanto sobre governança quanto sobre detecção.
O alvo certo da automação não é "remover humanos". É "usar revisão humana onde ela muda o resultado". Spam de rotina pode ser bloqueado. Campanhas maliciosas conhecidas podem ser puxadas. Violações óbvias de política podem ser interrompidas. E-mails executivos ambíguos, comunicação incomum, mas plausível, com fornecedores, movimentação de dados sensíveis e eventos de usuário privilegiado devem permanecer explicáveis e contestáveis. A plataforma da Proofpoint é mais credível quando usada como um sistema de suporte a decisões e remediação, não como uma substituição inquestionável do julgamento.
O caso comercial é redução de exposição menos custo operacional
A Proofpoint vende em um mercado onde a dor é real. Os ataques de e-mail continuam comuns. O comprometimento de e-mail comercial é caro. O phishing de credenciais pode criar comprometimento na nuvem. A perda de dados pode desencadear custos regulatórios, legais e de clientes. Eventos internos são difíceis de investigar. As ferramentas de IA criam novas questões de governança de dados. Uma plataforma que reduz esses riscos enquanto se encaixa nas operações normais pode justificar um prêmio.
O caso comercial, no entanto, deve ser escrito como um problema de subtração. Comece com a redução esperada em violação, fraude, tomada de conta e exposição a perda de dados. Subtraia licenciamento, integração, ajuste de políticas, tempo do administrador, revisão do analista, interrupção do usuário, escalonamento de suporte, armazenamento, relatórios, treinamento e o custo de manter dependências de Microsoft, Google, provedores de identidade, ferramentas de SIEM e plataformas de dados em nuvem. O resultado, não o gráfico de mensagens bloqueadas do fornecedor, é o valor.
A Proofpoint tem vários argumentos a seu favor. É um fornecedor de segurança maduro com raízes profundas em e-mail, reconhecimento público de analistas, uma grande base de clientes empresariais e um portfólio amplo que agora abrange segurança de colaboração, segurança de dados, risco de identidade e controles de dados relacionados à IA. Sua propriedade de private equity sob a Thoma Bravo deu a ela espaço para se expandir por meio de aquisição e integração de plataforma fora do escrutínio trimestral do mercado público. A transação da Hornetsecurity também lhe dá uma história mais forte de canal de pequenas empresas e serviços gerenciados.
Para grandes empresas, a amplitude pode reduzir a proliferação de fornecedores se a Proofpoint puder substituir ferramentas separadas para e-mail seguro, processamento de caixa de correio de abuso, DLP de e-mail, treinamento de conscientização, risco interno e partes da governança de dados.
A mesma amplitude pode se tornar custo se o comprador adotar muito de uma vez. Mais módulos significam mais políticas, mais funções administrativas, mais conectores de dados, mais complexidade de renovação e mais treinamento. Um cliente que precisa apenas de filtragem de e-mail pode não se beneficiar de toda a plataforma. Um cliente que já tem DLP forte, governança de identidade e fluxos de trabalho de SIEM pode achar a Proofpoint valiosa em e-mail, mas redundante em outros lugares. Um cliente com equipe de segurança limitada pode gostar da automação, mas ter dificuldades com ajustes e tratamento de exceções.
A economia unitária deve ser medida por fluxo de trabalho, não por módulo. Para processamento de caixa de correio de abuso, conte relatos por semana, fechamentos automáticos, toques do analista, casos reabertos e relatos maliciosos perdidos. Para resposta pós-entrega, conte o tempo desde a detecção até a remoção da mensagem, recolhimentos falhos, encaminhamentos descobertos e falsos recolhimentos. Para DLP, conte incidentes, avisos ao usuário, bloqueios, substituições, escalonamentos de negócios e eventos confirmados de perda de dados. Para risco de identidade, conte exposições remediadas, descobertas repetidas e tempo para fechar.
Para treinamento do usuário, conte se o risco diminui sem fadiga. Esses números são mais úteis do que um slide genérico de retorno sobre o investimento da plataforma.
Os sinais de revisão pública da Proofpoint sugerem que os clientes valorizam detecção, amplitude e relatórios, enquanto alguns relatam complexidade, falsos positivos, problemas de interface, atrasos no suporte ou fragmentação de portais. Essa mistura é acreditável para uma ferramenta empresarial madura. Isso não desqualifica o produto, mas diz aos compradores onde focar a diligência. A proposta de valor é mais forte quando a Proofpoint substitui o trabalho manual e os controles fragmentados. É mais fraca quando o cliente adiciona a Proofpoint sobre ferramentas existentes sem aposentar nada, ajustar fluxos de trabalho ou atribuir propriedade.
A questão comercial do comprador não é, portanto, "a Proofpoint é boa?" É "em quais decisões da Proofpoint confiaremos o suficiente para automatizar, e qual trabalho manual desaparecerá por causa dessa confiança?" Se a resposta for vaga, a plataforma pode se tornar outra fonte cara de alertas. Se a resposta for específica, a empresa pode medir se a redução da exposição e a eficiência do analista excedem o custo total de operação do sistema.
As evidências públicas apoiam a maturidade, não um veredito universal de eficácia
As evidências públicas disponíveis são fortes em amplitude e mais fracas em eficácia independentemente reproduzível. As próprias páginas da Proofpoint fornecem descrições detalhadas do escopo do produto, direção da arquitetura, interfaces de relatórios, postura de confiança e inovação recente. Páginas de relatórios de analistas afirmam que a Proofpoint foi reconhecida em grandes avaliações de segurança de e-mail de 2025. Sites de revisão pública mostram muitos clientes usando e avaliando o produto, com comentários operacionais positivos e negativos. Rastreadores públicos de status e interrupções fornecem sinais parciais de confiabilidade.
Páginas de confiança e certificação mostram a postura de conformidade para serviços selecionados.
O que o registro público não fornece é um teste controlado, atual e independentemente reproduzível mostrando a taxa de detecção, taxa de falsos positivos, latência, precisão de DLP, precisão de risco de identidade ou sucesso de remediação da Proofpoint em ambientes de clientes representativos. A Proofpoint publica alegações de detecção muito altas, e alguns materiais da empresa discutem taxas de falsos positivos e falsos negativos, mas esses números devem ser tratados como afirmações do fornecedor, a menos que um comprador tenha acesso à metodologia subjacente, população, definições e validação independente.
Isso não é exclusivo da Proofpoint. A segurança de e-mail é difícil de comparar porque os ataques mudam, as políticas dos clientes diferem e a verdade fundamental é difícil de estabelecer em escala.
As revisões públicas são úteis, mas limitadas. Comentários do G2 e TrustRadius apontam para temas operacionais reais: proteção, facilidade de uso para alguns clientes, relatórios fortes, falsos positivos, interfaces complexas, múltiplos portais e experiências de suporte. Mas as páginas de revisão são auto-selecionadas, podem incluir entradas incentivadas e não controlam o tamanho do cliente, configuração, exposição a ameaças ou habilidade do administrador. Elas devem ser tratadas como sinais de mercado, não como medições.
O reconhecimento de analistas também é útil, mas limitado. As avaliações da Gartner e da Forrester podem indicar maturidade do fornecedor, presença no mercado, direção do produto e capacidade comparativa. Elas não substituem uma prova de conceito do cliente. Um produto pode ser líder em um relatório de analista e ainda assim ser mal adequado para a arquitetura de fluxo de e-mail, modelo de governança de dados ou nível de pessoal de uma empresa específica. Por outro lado, um produto complexo pode ter baixo desempenho em uma implantação pequena, mas ser excelente para uma empresa global com operações disciplinadas.
As evidências de confiabilidade são igualmente parciais. A Proofpoint publicou um blog alegando fluxo de e-mail seguro contínuo para clientes de gateway de e-mail seguro durante uma grande interrupção da AWS, citando infraestrutura distribuída. O StatusGator lista incidentes detectados relacionados à Proofpoint em 2025 e 2026, incluindo entrega de e-mail atrasada ou com falha e problemas no site de administração. Nenhuma das fontes é uma auditoria completa de confiabilidade.
Juntas, elas lembram os compradores de examinar a dependência de serviço, o design de roteamento, o comportamento de continuidade, a comunicação de interrupção e o acesso administrativo durante incidentes. Para uma plataforma de segurança de e-mail, a confiabilidade não é um recurso secundário. Se o ponto de controle atrasa ou roteia mal o e-mail, o produto de segurança se torna um risco de continuidade de negócios.
A conclusão certa não é confiança cega nem rejeição. A Proofpoint parece ser uma plataforma madura, ampla e estrategicamente relevante. Suas evidências públicas apoiam levá-la a sério para segurança de e-mail empresarial, remediação pós-entrega, DLP, risco interno, contexto de identidade e fluxos de trabalho de governança de dados. Mas as evidências não permitem que um observador externo declare que ela alcançará uma taxa específica de detecção ou falsos positivos para cada cliente. A validação local permanece obrigatória.
O melhor teste do comprador é um exercício de decisão repetível
Uma avaliação da Proofpoint deve ser construída em torno de exercícios de decisão repetidos. O comprador não deve apenas pedir uma demonstração de painéis. Deve encenar casos realistas e pontuar o caminho do sinal à ação.
O primeiro exercício é uma mensagem suspeita recebida. Inclua URLs maliciosos conhecidos, mensagens comerciais suspeitas, mas benignas, tentativas de personificação de fornecedores, domínios semelhantes, padrões de phishing de credenciais e mensagens que se tornam perigosas após a entrega. Meça a classificação inicial, aviso ao usuário, manuseio de cliques, relato, contexto do analista, exportação para SIEM e remediação pós-entrega. A questão principal é se os analistas podem explicar a decisão final e se os usuários experimentam o nível certo de atrito.
O segundo exercício é o processamento de caixa de correio de abuso. Alimente mensagens relatadas por usuários que incluem spam, phishing simulado, amostras reais de phishing, graymail, boletins internos e falsos alarmes. Meça a classificação automática, tempo de revisão manual, agrupamento de campanhas, tratamento de duplicatas, itens maliciosos perdidos e falsos fechamentos. O objetivo não é eliminar a revisão do analista. É tornar a revisão escassa, focada e defensável.
O terceiro exercício é o DLP. Use modelos e tipos de arquivo reais da empresa, com dados sanitizados quando necessário. Teste e-mail mal direcionado, anexo errado, encaminhamento de conta pessoal, colaboração externa aprovada, dados regulamentados, exceções executivas e entrega criptografada. Meça a clareza do aviso, precisão do bloqueio, fluxo de trabalho de liberação, caminho de escalonamento e qualidade das evidências. Inclua usuários de negócios na avaliação, porque a falha de DLP geralmente aparece como soluções alternativas do usuário em vez de tickets de segurança.
O quarto exercício é identidade e risco do usuário. Teste se um usuário de alto risco altera o manuseio de mensagens ou a priorização de DLP. Teste privilégios obsoletos, grupos excessivamente amplos e acesso incomum a repositórios sensíveis. Meça se o sistema recomenda remediação prática, se os proprietários podem aprová-la ou rejeitá-la e se a ação é registrada. Não aceite uma pontuação de risco sem um caminho de ação.
O quinto exercício é estresse operacional. Pergunte o que acontece durante interrupção de fluxo de e-mail, limitação de API, mudanças de diretório, interrupção de SIEM, escalonamento de suporte, reversão de política e rotatividade de administrador. Os produtos de segurança não são avaliados apenas em dias ensolarados. Uma implantação forte da Proofpoint deve permanecer compreensível quando algo quebra.
Cada exercício deve produzir métricas locais: itens prejudiciais verdadeiros interrompidos, itens prejudiciais perdidos, trabalho legítimo interrompido, minutos do analista por caso, tempo para remediação, número de reclamações de usuários, número de exceções adicionadas e completude das evidências. Essas métricas devem ser revisadas após 30, 60 e 90 dias, porque a primeira semana de uma implantação geralmente reflete novidade em vez de operação em estado estacionário.
Esse tipo de teste também esclarece o escopo do contrato. Se a Proofpoint tem bom desempenho apenas quando um módulo premium está incluído, o comprador deve saber disso antes da negociação. Se a implantação de API não tem um controle que o modelo de gateway fornece, o comprador deve saber a compensação. Se o DLP precisa de suporte de serviços para ser bem ajustado, esse custo deve ser incluído. Se as APIs de relatórios exigem design de coleta para evitar lacunas de retenção, esse trabalho deve ser planejado. O exercício de decisão transforma a história da plataforma em um plano operacional.
Onde a Proofpoint é mais forte
A Proofpoint é mais atraente para organizações que tratam e-mail, dados e risco do usuário como fluxos de trabalho conectados. Grandes empresas com Microsoft 365 ou Google Workspace, operações de segurança maduras, dados sensíveis, comunicações regulamentadas e um alto volume de mensagens relatadas por usuários são candidatas naturais. Os pontos fortes do produto provavelmente aparecerão quando o cliente precisar de defesa de e-mail em camadas, remediação pós-entrega, automação de caixa de correio de abuso, DLP, treinamento do usuário, visibilidade de risco de dados e relatórios de SIEM em um programa de segurança.
A empresa também é atraente onde o e-mail continua sendo um risco no nível do conselho. O comprometimento de e-mail comercial, roubo de credenciais e personificação de fornecedores não são resolvidos apenas pela segurança de endpoint. Uma plataforma que vê o conteúdo da mensagem, relacionamentos do remetente, cliques do usuário e comportamento de campanha pós-entrega tem uma vantagem natural nesse ponto de controle.
A longa história da Proofpoint em segurança de e-mail é importante porque o domínio está cheio de casos extremos: encaminhamento, listas de distribuição, roteamento de e-mail, comportamento de resumo de quarentena, liberação do usuário, controles de falsificação, personificação executiva e exceções de negócios.
A expansão de DLP e segurança de dados da Proofpoint é mais forte onde os clientes desejam ir além das regras estáticas. DLP de e-mail com reconhecimento de relacionamento, avisos contextuais, cronogramas de risco do usuário, cobertura de nuvem e endpoint, descoberta de dados e remediação de acesso abordam fraquezas conhecidas em programas de DLP mais antigos. Se a Proofpoint puder integrar essas peças de forma limpa, pode ajudar as equipes de segurança a passar da revisão reativa de perda de dados para a redução contínua de riscos.
Sua postura de confiança também é importante. Páginas de certificação pública, disponibilidade de relatório SOC 2 para serviços selecionados, declarações ISO 27001 e referências FedRAMP dão aos compradores um ponto de partida para a revisão de risco do fornecedor. Isso não prova a eficácia do produto, mas ajuda a responder se o provedor pode ser avaliado como um fornecedor sério de serviços empresariais. Para ferramentas de segurança que processam e-mails sensíveis, dados e sinais de identidade, a confiança no fornecedor faz parte do produto.
A adequação mais fraca da plataforma é um cliente que deseja um filtro de e-mail leve, barato, quase invisível e com administração mínima. A Proofpoint pode atender organizações menores por meio de canal e ofertas adquiridas, mas a história empresarial completa pressupõe propriedade de política, ajustes e revisão. Também é uma adequação mais fraca se um cliente se recusa a medir falsos positivos e atrito do usuário. Nesse caso, a ferramenta pode parecer bem-sucedida enquanto danifica silenciosamente os fluxos de trabalho de negócios.
A Proofpoint é mais forte quando o cliente está pronto para definir o que significa "decisão aceita". Quais mensagens podem ser removidas automaticamente? Quais eventos de DLP exigem aviso em vez de bloqueio? Quais riscos de identidade exigem remediação imediata? Quais grupos de usuários precisam de limites diferentes? Quais evidências devem ser retidas? Quais exceções expiram? Quais métricas decidem a renovação? Um comprador que pode responder a essas perguntas pode obter mais da plataforma do que um comprador que simplesmente compra um pacote e espera que os painéis provem valor.
A cautela restante é a dívida de integração
O risco da Proofpoint não é falta de ambição. É dívida de integração. A empresa agora abrange modelos de gateway de e-mail e API, resposta pós-entrega, relato de usuário, treinamento de conscientização, DLP, risco interno, defesa contra ameaças de identidade, gerenciamento de postura de dados, controles de dados de IA, canais de MSP e ofertas para pequenas empresas. Grande parte dessa amplitude chegou por meio de aquisição. A lógica estratégica é clara, mas os clientes experimentam a estratégia por meio de consoles, políticas, logs, filas de suporte, documentação e termos de renovação.
A dívida de integração aparece de maneiras pequenas antes de aparecer em diagramas de arquitetura. Os administradores podem precisar se mover entre portais. Uma política pode se aplicar em um canal, mas não em outro. Um relatório pode contar eventos de forma diferente do feed de SIEM. Um processo de liberação pode ser óbvio para quarentena de entrada, mas menos óbvio para DLP. Uma equipe de suporte pode precisar de tempo para direcionar um caso ao grupo de produto certo. Um revisor pode ver o mesmo risco de usuário em dois lugares com terminologia diferente.
Comentários de revisão pública sobre múltiplos portais, configuração complexa e liberação manual não provam falha sistêmica, mas identificam os casos de teste do comprador.
Outra cautela é a dependência da plataforma. O valor da Proofpoint geralmente depende de integrações com Microsoft, Google, provedores de identidade, plataformas de SIEM, repositórios de nuvem e ambientes de endpoint. Essas dependências são normais, mas exigem manutenção. Microsoft e Google alteram APIs e recursos de segurança nativos. As estruturas de diretório mudam. Os esquemas de SIEM mudam. Os armazenamentos de dados em nuvem se multiplicam. Um cliente que não mantém essas conexões perderá gradualmente a fidelidade.
Há também uma questão de dependência. Depois que uma empresa roteia e-mail, política de DLP, relato de usuário, treinamento, contexto de identidade e fluxos de trabalho de risco de dados por meio de um provedor, a substituição se torna mais difícil. Isso pode ser aceitável se a plataforma reduzir o risco e o custo operacional. Torna-se perigoso se o cliente não puder exportar evidências, comparar desempenho ou separar módulos na renovação. Os compradores devem negociar acesso a dados, exportação de logs, retenção, funções administrativas e suporte a rescisão antes que a dependência se torne muito profunda.
A direção pública da Proofpoint para governança de dados de IA aumenta a importância desse ponto. Monitorar entradas, uploads, saídas, acesso a dados sensíveis e uso de ferramentas de IA pode se tornar valioso, mas também cria telemetria sensível. Os clientes devem examinar o que é coletado, onde é armazenado, como é retido, quem pode vê-lo, como funcionam os controles de privacidade e como as evidências podem ser exportadas. Um controle útil de dados de IA pode rapidamente se tornar um problema de governança se for implantado sem política, aviso ao usuário e disciplina de acesso.
A cautela, então, não é que a Proofpoint seja ampla demais para funcionar. Plataformas amplas podem funcionar bem quando a integração é real. A cautela é que os compradores devem forçar a questão da integração até as operações diárias. Um slide que diz que e-mail, dados e identidade estão conectados não é suficiente. O comprador precisa ver a mesma conexão em um alerta, uma ação de quarentena, uma revisão de DLP, um evento de SIEM, um relatório, um aviso ao usuário e uma reversão.
O julgamento defensável
A Proofpoint deve ser julgada como uma plataforma de decisão de segurança com e-mail em seu núcleo. Seu conjunto de produtos públicos é amplo e relevante. Seu reconhecimento de mercado e sinais de clientes apoiam a maturidade. Suas aquisições expandiram a superfície da filtragem de e-mail para proteção de dados, risco de identidade, canais de serviços gerenciados e governança na era da IA. A empresa está tentando resolver o problema empresarial certo: ataques e perda de dados frequentemente passam por pessoas, e as pessoas precisam de controles que entendam o contexto, em vez de simplesmente bloquear tudo que é incomum.
O artigo de fé mais forte na história da Proofpoint é que mais contexto pode produzir melhores decisões. Conteúdo do e-mail, relacionamento do remetente, comportamento de URL, análise de anexos, relatos de usuários, política de DLP, exposição de identidade, sensibilidade de dados, padrão de acesso e treinamento do usuário podem se tornar um sinal combinado mais forte do que qualquer controle individual. Se a Proofpoint entregar essa combinação com evidências claras e fluxos de trabalho gerenciáveis, pode reduzir a exposição e a carga do analista ao mesmo tempo.
A suposição mais fraca seria que a eficácia reivindicada da plataforma se transfere automaticamente para todos os ambientes de clientes. Não vai. Roteamento de e-mail, configuração de nuvem, comportamento do usuário, exceções de negócios, taxonomia de dados, higiene de identidade e pessoal determinam o resultado. Alegações públicas e reconhecimento de analistas podem justificar a avaliação, mas apenas exercícios de decisão local podem justificar a confiança.
Para os compradores, a recomendação prática é simples: defina as decisões antes de comprar os módulos. Decida quais mensagens suspeitas devem ser colocadas em quarentena automaticamente, quais devem ser encaminhadas para revisão, quais avisos ao usuário são aceitáveis, quais ações de DLP são bloqueadas, quais proprietários de dados aprovam exceções, quais descobertas de identidade exigem remediação e quais métricas provam valor. Em seguida, peça à Proofpoint que demonstre essas decisões repetidamente, com evidências, reversão e relatórios.
Se a Proofpoint passar nesse teste, seu valor pode exceder o custo de integração e licenciamento, pois reduz tanto a exposição prejudicial quanto a revisão manual. Se falhar, o comprador ainda pode obter um filtro de e-mail capaz, mas não o resultado de plataforma mais ampla que está sendo vendido. A diferença não é visível em um contador de mensagens bloqueadas. É visível no momento em que uma equipe pode dizer, com confiança, por que agiu com base em um sinal suspeito e o que aconteceu em seguida.