
Summary
- A queda da Yandex Search refletiu sobretudo o desaparecimento de rastreadores verificados. A amostra da Yandex.Cloud reunia aplicações comuns e automação com sinais de ataque.
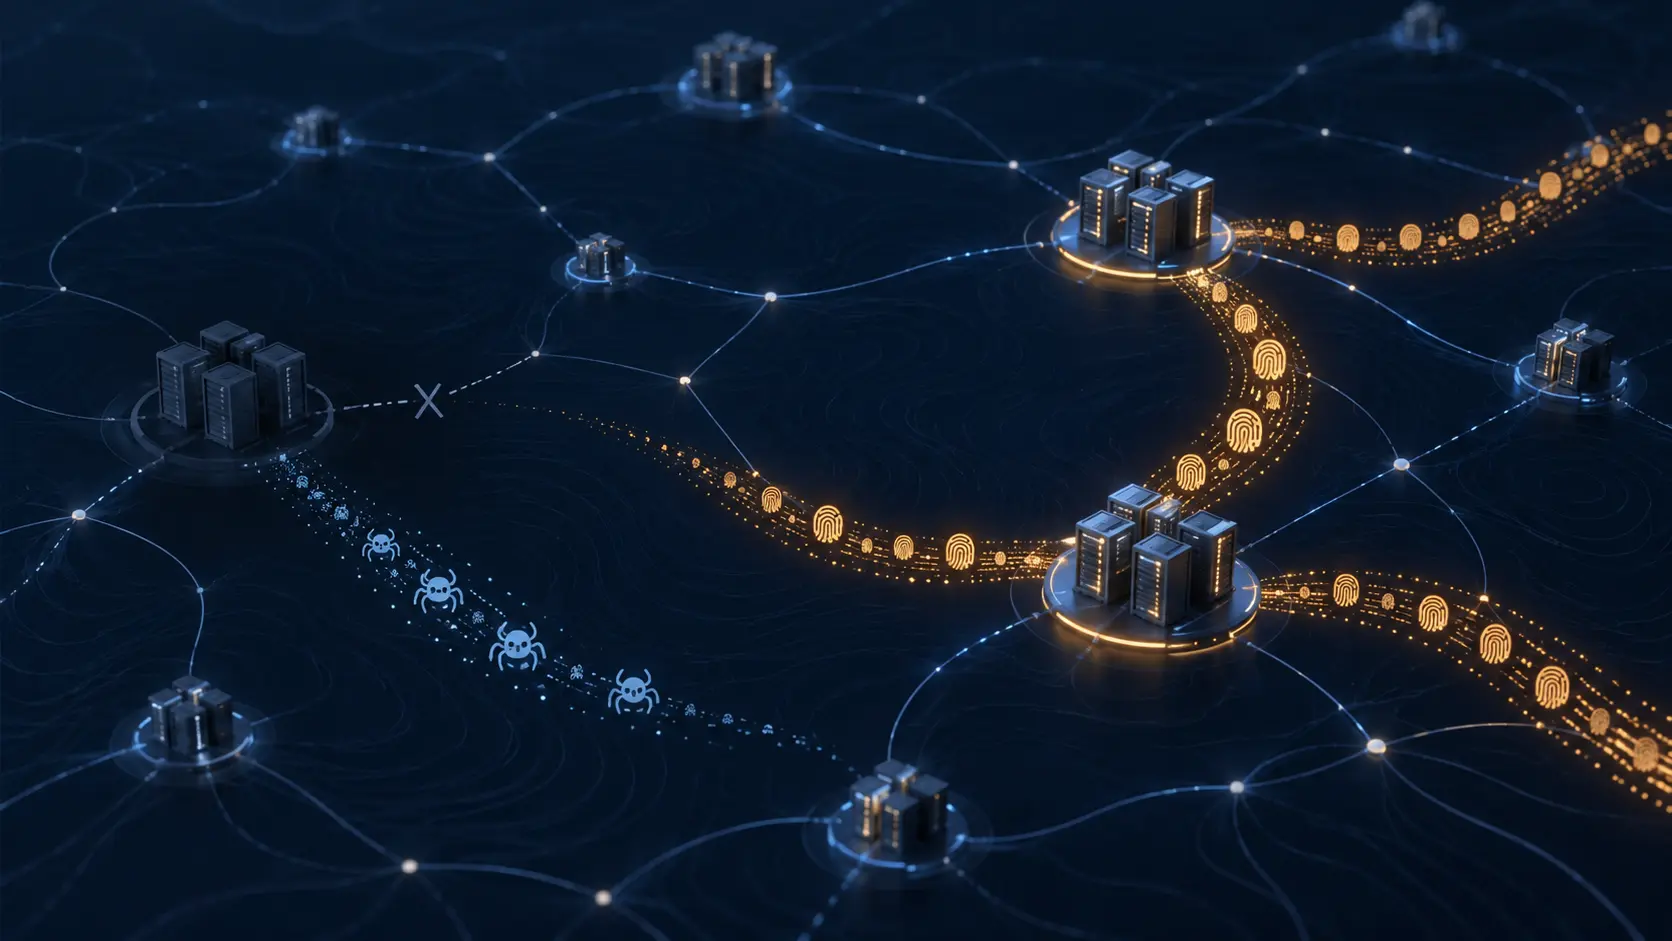
- Depois que as solicitações de uma conta específica deixaram de vir do AS200350, pedidos com as mesmas impressões JA4, caminhos, cabeçalhos e agentes de usuário apareceram em outros ASNs russos. Isso sustenta a migração daquele fluxo observado, sem identificar quem o operava ou representar toda a Internet.
Um número de sistema autônomo (ASN) aponta a rede de onde veio uma solicitação. Sozinho, não informa o que ela fazia, quem a controlava nem se continuou em outra rede. A interrupção de outubro envolvendo a Yandex torna essa diferença visível: tanto a rede de busca quanto a de hospedagem em nuvem perderam tráfego, mas a automação que passava por cada uma tinha funções diferentes e deixou evidências distintas.
Em 14 de outubro, a Cloudflare publicou uma análise baseada no Radar e no Bot Management de sua própria rede. A empresa informou que, no dia 11, o tráfego estava 99% abaixo da referência na Yandex Search (AS13238) e 90% abaixo na Yandex.Cloud (AS200350). Em 13 de outubro, ambas permaneciam 86% a 90% abaixo do normal; às 18h UTC de 14 de outubro, a medição da Cloudflare registrava 85% do nível habitual. São medidas de um provedor, não um censo da Internet russa.
A origem da interrupção também exige atribuição cuidadosa. A Yandex descreveu publicamente danos e interrupções de serviço em instalações de Sasovo, Kaluga e Vladimir; a Cloudflare situa os ataques relatados entre 7 e 11 de outubro. O evento físico ajuda a explicar a perda de capacidade. Não identifica quem controlava cada solicitação antes hospedada nessas redes, nem demonstra que a própria Yandex operava o tráfego encontrado depois em outros provedores.
O AS13238 oferece o quadro mais simples. A Cloudflare classificou 99,5% das solicitações observadas nesse ASN como automatizadas e 93,6% dessas solicitações de bots como verificadas. A amostra incluía YandexBot, YandexRenderResourcesBot e YandexImages, compatíveis com indexação e renderização de páginas. Segundo a Cloudflare, cerca de 90% do tráfego anterior à interrupção desse ASN para sites de notícias era o YandexBot indexando artigos. Quando a rota caiu, diminuíram a rastreabilidade e a descoberta de conteúdo na busca da Yandex. Nesse caso, “bot” descrevia em grande parte um buscador executando sua função, não um ataque.
A amostra da Yandex.Cloud era mais heterogênea. A Cloudflare diz que aproximadamente 95% das solicitações pontuadas eram bots, mas nenhuma solicitação de bot observada era verificada por seu sistema. Isso não torna cada solicitação maliciosa. Quase dois terços enviavam dados a sites; softwares e integrações tinham peso importante, e a maioria dos pedidos do setor de software retornava HTTP 200 antes e durante o evento. Um ASN de nuvem hospeda cargas de trabalho de clientes. O rótulo da rede não substitui a avaliação do comportamento de cada carga.
A Cloudflare também observou quedas em classes específicas com aparência de ataque: o tráfego de bots vindo do AS200350 caiu cerca de 40%; a sondagem de plugins do WordPress, 90%; as solicitações identificadas como scanners, 93%; e os bloqueios de clientes sobre tráfego da Yandex.Cloud, 70%. Dentro da área observada pela empresa, a atividade proveniente daquele ASN sofreu uma interrupção real. Isso ainda não responde se determinada operação parou.
Para investigar essa questão, o relatório acompanhou as solicitações até a conta de um cliente do setor de apostas. Quase todo o tráfego de bots da Yandex.Cloud nesse segmento se dirigia a essa conta, entre seus diferentes hostnames. Depois da interrupção de 8 de outubro, as solicitações do AS200350 para a conta caíram a zero. Ao mesmo tempo, a Cloudflare encontrou em outros ASNs russos de hospedagem, incluindo Radist e Selectel, pedidos com a mesma impressão TLS JA4, caminhos e cabeçalhos incomuns e agentes de usuário personalizados.
O tráfego de bots russos direcionado a contas de apostas na amostra passou de 167,7 milhões de solicitações antes do evento para 170,1 milhões durante ele, alta de 1,4%.
Essa comparação dá evidência de continuidade mais específica que uma curva nacional: várias características das solicitações reapareceram na mesma fronteira de cliente quando o ASN anterior deixou de aparecer. O achado sustenta a interpretação da Cloudflare de que aquele fluxo observado migrou. O alcance, porém, é limitado. Não mostra que todos os bots foram transferidos, não identifica um operador, não prova intenção a partir de uma impressão isolada nem mede sites fora da Cloudflare. JA4 é um indício de continuidade técnica, não a identidade de uma pessoa.
A empresa afirma que dados externos à sua rede seriam necessários para avaliar uma eventual relação com manipulação de redes sociais.
Os números agregados também pedem denominadores explícitos. A Cloudflare relata que solicitações automatizadas corresponderam a 39,4% do volume global de HTTP entre 1º e 6 de outubro e a 39,5% nos dias 11 e 13. Nas solicitações originadas na Rússia, a participação caiu de 50,4% para 42,2% no dia 11 e 42,1% no dia 13. São proporções das solicitações observadas, não quantidades absolutas de bots ou pessoas. Uma participação global estável pode coexistir com queda regional, colapso de um ASN e migração de um fluxo para uma única conta.
A lição operacional depende de separar as perguntas. Primeiro: a rota do provedor caiu? Depois: o comportamento preocupante cessou, mudou de destino ou passou para outra hospedagem? A segunda resposta exige uma linha de base alinhada no tempo e evidências ligadas a destinos e características das solicitações, não apenas o total de um ASN. A queda de uma rede de origem pode prejudicar a descoberta de conteúdo e clientes legítimos de nuvem mesmo quando um fluxo suspeito continua em outro lugar.
A Nota 65 de Heng Lu, “Running-Code Primacy”, entra aqui apenas como lente editorial: avaliar um sistema pelo que seus componentes implantados realmente fazem, e não por rótulos que substituem o comportamento. Não é evidência sobre Yandex, Cloudflare ou o incidente. A aplicação é restrita: o gráfico por ASN localiza uma rota; os dados de solicitação ajudam a avaliar o que passou por ela e o que ocorreu após sua interrupção.
Fontes: análise da Cloudflare; declaração da Yandex de 9 de outubro; comunicado a investidores da Yandex de 11 de outubro; documentação da Cloudflare sobre bots verificados; Nota 65 de Heng Lu; a visualização de tráfego do Cloudflare Radar.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance