Summary
- O campo
Refererdo HTTP/1.0, descrito em 1996, permitia ao servidor saber o URI da página de onde veio uma visita. A RFC o indicava para referências e registros, e já alertava que a origem de um link podia ser privada. - A Referrer Policy deu ao autor da página opções para reduzir esse endereço. Com
strict-origin-when-cross-origin, um pedido entre sites seguros leva só a origem; de HTTPS para HTTP não leva referrer algum.
O navegador chega a outro site com um recado no bolso: “vim daqui”. A RFC 1945 de maio de 1996, que descreveu o HTTP/1.0, batizou o recado de Referer. O erro de grafia virou uma peça fixa da internet. O servidor podia montar listas de links recebidos, examinar registros, otimizar cache e descobrir endereços mal escritos. O dono do site sabia quem mandava visitantes. Quem clicava talvez não soubesse que a página anterior tinha viajado junto.
O texto de 1996 enxergava o incômodo. A fonte do link podia ser informação particular; recomendava que a pessoa tivesse escolha sobre enviar o campo. Um endereço digitado diretamente não tinha página de origem, e o fragmento depois de # ficava de fora. Ainda assim, a lógica do cartão era sedutora. Quanto mais exata a página anterior, melhor a contagem de referências; quanto mais exata, mais nítido o rastro do que alguém leu. A mesma precisão servia a propósitos bem diferentes.
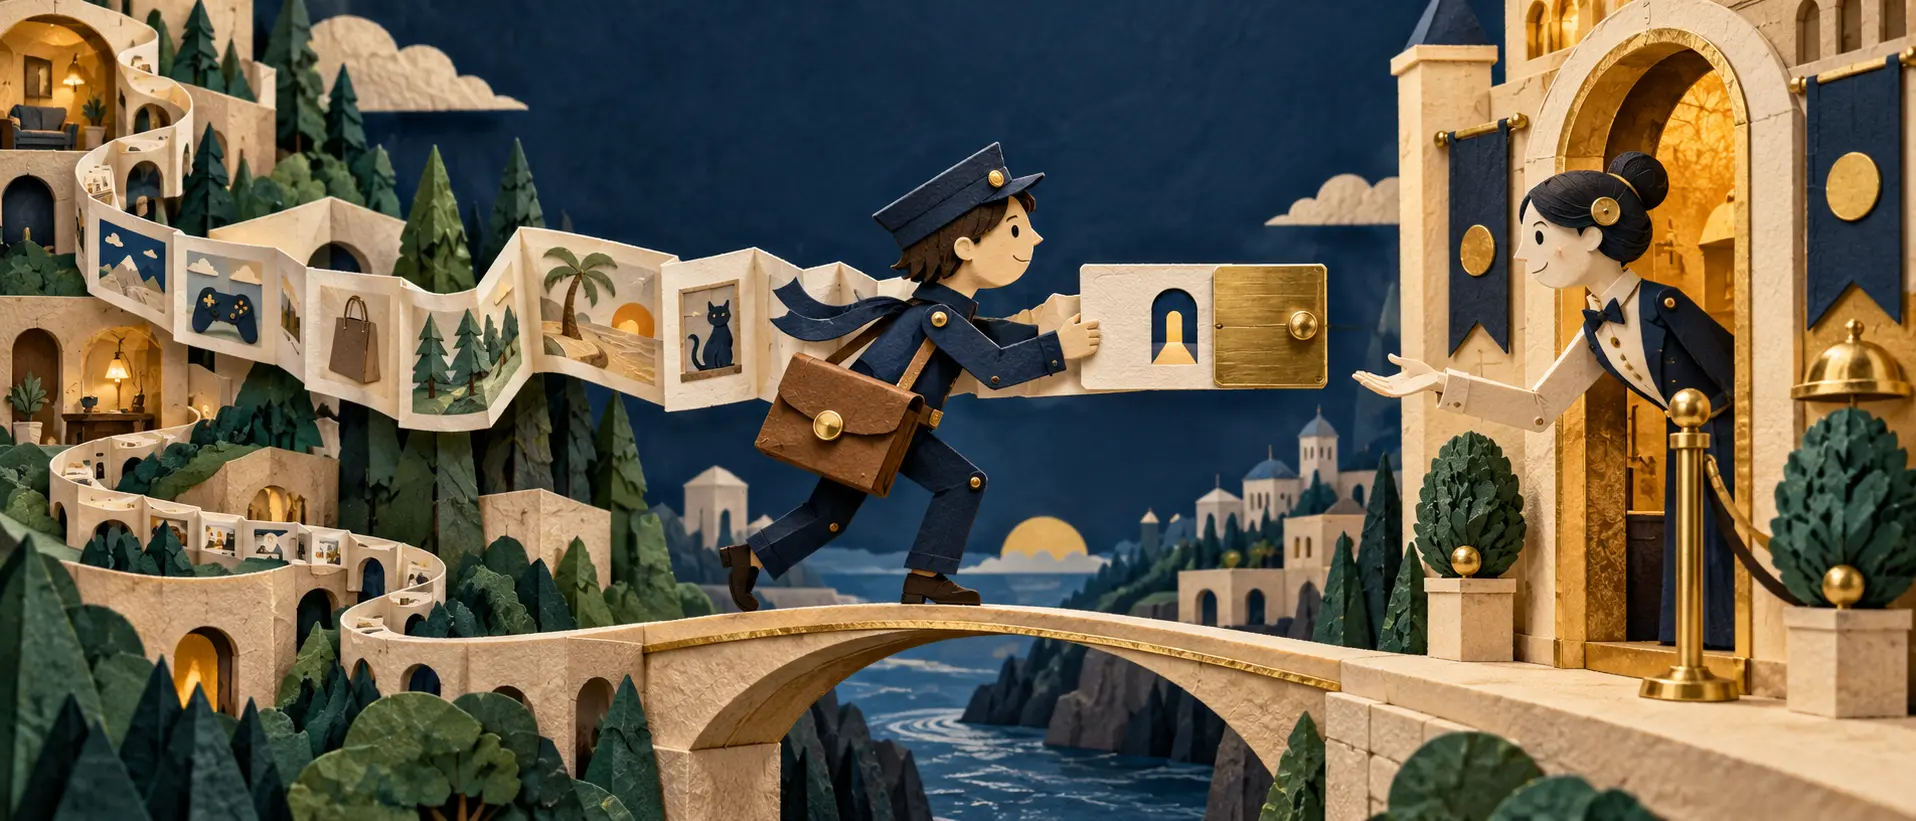
O W3C escolheu depois uma cena menos abstrata. Uma pessoa põe no perfil de uma rede social um link para sua banda favorita. Outra pessoa clica. O site da banda pode querer saber que ganhou tráfego daquela rede; a URL completa do perfil pode revelar quem é seu dono. A Candidate Recommendation da Referrer Policy, de janeiro de 2017, usa esse caso para explicar a medida do cabeçalho. Uma apresentação útil e um endereço particular cabiam no mesmo envelope.
A política trouxe modos de dobrar a carta. no-referrer não entrega cartão. origin conta apenas protocolo, host e porta, sem o caminho até uma página específica. strict-origin-when-cross-origin envia o URL completo, depurado, dentro da mesma origem; a outro site seguro, só a origem. Quando uma página HTTPS aponta para HTTP, não envia o referrer. Mesmo o nome do site poderia viajar exposto por uma conexão sem criptografia. O autor da página pode definir esse comportamento num cabeçalho de resposta e nos outros meios descritos pela especificação.
Mudou quem participa da apresentação. O campo original permitia ao navegador dizer ao destino onde o link começou. A política permitiu que a página de partida decidisse quanto contar. Uma rede social pode se apresentar ao site da banda sem entregar o caminho do perfil de um membro. O servidor ainda recebe uma indicação de referência; a porta pessoal permanece dobrada dentro do cartão.
A RFC 9110 de junho de 2022, sobre a semântica do HTTP, conserva o nome Referer e descreve as duas faces da ideia. O campo continua útil para análise, registros e manutenção. Também pode mostrar o contexto da navegação ou um nome de conta escrito na URL. A regra remove fragmentos e informações de usuário, permite cortar o endereço além da origem e proíbe enviar o referrer de uma página HTTPS num pedido HTTP inseguro. O velho cartão de 1996 continua em circulação; agora há maneiras melhores de decidir quanto dele aparece.
O histórico de publicações do W3C começa no primeiro rascunho público de 2014 e chega ao texto candidato de 2017. A consequência cabe num clique: a pessoa sai do perfil e chega à banda. A banda pode conhecer a rua. Não precisa receber o número da casa.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance