
Resumo
- O
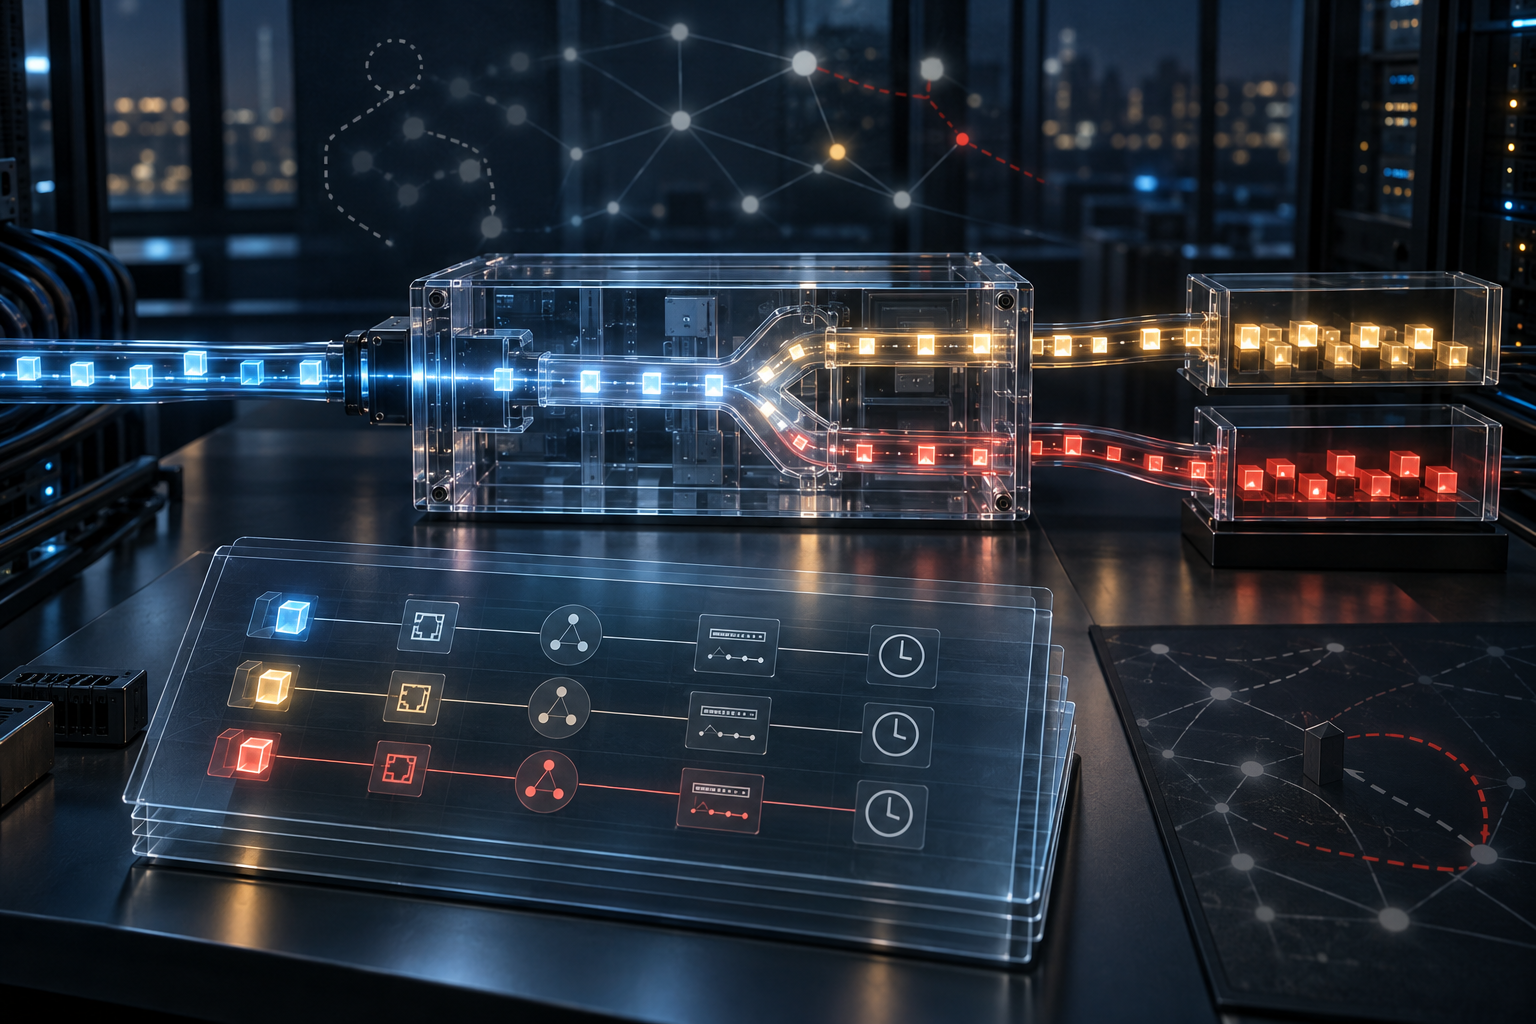
draft-ietf-bmwg-savnet-sav-benchmarking-04manda identificar, em cada teste de precisão, os pacotes legítimos e os forjados, além de registrar o motivo da classificação. - A taxa de falso positivo usa o universo legítimo; a de falso negativo usa o universo forjado. Uma etiqueta incorreta altera o denominador e o significado do resultado.
- O texto descreve medição em laboratório, não certificação de conformidade, novo protocolo SAV, recomendação operacional ou avaliação de produto.
Um pacote bloqueado não vem acompanhado de um veredito. Se a origem foi forjada, o bloqueio demonstra o controle desejado. Se a origem pertencia a um prefixo autorizado que o laboratório não conseguia enxergar, o mesmo bloqueio interrompe tráfego válido. O contador observa a ação do equipamento; a legitimidade depende da qualidade da referência montada por quem conduz o teste.
Essa referência ganhou destaque na revisão publicada em 14 de setembro de 2026. O projeto determina que cada relatório de precisão identifique quais pacotes são legítimos, quais são forjados e a razão para cada escolha. A versão 04 também deixa claro que a metodologia registra bloqueios e permissões indevidos. Ela não converte essas ocorrências em um selo de aprovação ou reprovação.
As duas taxas não são versões invertidas da mesma conta. Falso positivo significa pacote legítimo bloqueado de forma imprópria, dividido por todos os pacotes legítimos enviados. Falso negativo significa pacote forjado permitido de forma imprópria, dividido por todos os pacotes forjados enviados. Uma mede o dano causado a comunicações autorizadas; a outra mede a passagem de tráfego que o controle deveria rejeitar.
A autorização não cabe em uma tabela de rotas
A aceitabilidade de um endereço de origem em uma interface depende de contexto. Importam a posição da interface na topologia, a relação comercial que ela representa, as informações de roteamento e SAV disponíveis naquele momento, a configuração local e o cenário de teste. O projeto pede que o relatório conserve esse ambiente, para que outra pessoa possa revisar a classificação antes de comparar percentuais.
Prefixos ocultos e prefixos de propagação limitada mostram o problema. Eles podem transportar tráfego autorizado sem aparecer em uma visão BGP global. Uma arquitetura de retorno direto do servidor também pode produzir respostas legítimas que não seguem uma suposição simples de caminho simétrico. Interfaces de cliente, provedor, par e servidor de rotas carregam expectativas diferentes sobre as origens possíveis.
Por isso, o inventário do teste precisa ir além do nome do equipamento. O relatório deve registrar versão, forma de implantação e topologia do dispositivo, interface e relação testadas, configuração, fontes de informações de roteamento ou SAV e momento das atualizações. Perfil de tráfego, horários, repetições e tratamento estatístico completam o contexto.
O dispositivo sob teste pode ser um roteador físico ou de software, uma máquina virtual ou um contêiner. A abordagem é de caixa-preta: observa encaminhamento e bloqueio sem exigir arquitetura interna. Essa neutralidade permite avaliar implementações diferentes, mas transfere ainda mais peso para a referência externa usada como verdade.
Nem toda ausência de entrega é uma decisão SAV. Congestionamento, falha no encaminhamento ou filtro alheio ao teste podem derrubar um pacote. No sentido inverso, bloquear deliberadamente um pacote forjado não deve inflar uma medida genérica de perda. Testes com tráfego misto precisam separar a entrega legítima para que uma falha de rede não se passe por acurácia de segurança.
O que a revisão não entrega
A versão 04 é um Internet-Draft ativo do grupo BMWG, com publicação Informational como destino pretendido. Não é RFC, não foi aprovada pelo IETF e não contém resultados de produtos. O marco atual do grupo aponta para envio ao IESG em janeiro de 2027. Trata-se de um plano de trabalho, não de garantia de publicação ou adoção.
O documento tampouco define uma taxa de erro aceitável para todos os ambientes. Dois laboratórios podem aplicar o método e obter números diferentes porque usaram dispositivos, topologias, informações, configurações ou populações de tráfego distintas. O método é útil quando torna essas diferenças examináveis, não quando as transforma em uma classificação universal.
SAVNET e BMWG têm papéis complementares. Os documentos de SAVNET descrevem os problemas intra e interdomínio que os mecanismos de validação precisam enfrentar. O trabalho de BMWG organiza a medição controlada. O benchmark não cria extensão de protocolo e não decide qual mecanismo uma rede deve implantar.
Fontes
- https://www.ietf.org/archive/id/draft-ietf-bmwg-savnet-sav-benchmarking-04.txt
- https://www.ietf.org/archive/id/draft-ietf-bmwg-savnet-sav-benchmarking-03.txt
- https://author-tools.ietf.org/iddiff?url1=draft-ietf-bmwg-savnet-sav-benchmarking-03&url2=draft-ietf-bmwg-savnet-sav-benchmarking-04
- https://datatracker.ietf.org/doc/draft-ietf-bmwg-savnet-sav-benchmarking/
- https://datatracker.ietf.org/doc/draft-ietf-bmwg-savnet-sav-benchmarking/history/
- https://datatracker.ietf.org/group/bmwg/about/
- https://datatracker.ietf.org/group/savnet/about/
- https://www.ietf.org/archive/id/draft-ietf-savnet-intra-domain-problem-statement-26.txt
- https://www.ietf.org/archive/id/draft-ietf-savnet-inter-domain-problem-statement-21.txt
- https://www.rfc-editor.org/rfc/rfc2544.html
- https://www.rfc-editor.org/rfc/rfc8704.html
- https://www.rfc-editor.org/rfc/rfc2827.html
- https://heng.lu/the-policy-mirror/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance