
Tópico
Poder de delegação do DNS
Na faceta Tópico, a inteligência do tópico Poder de delegação do DNS conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

Arquivo de Caso
O intervalo era válido; a delegação continuava no registro
Em uma zona pai muito grande, NSEC3 Opt-Out pode evitar que cada delegação insegura gere um nó próprio na cadeia assinada. Essa escolha reduz trabalho de assinatura, mas não transforma o intervalo em prova de vazio. O inventário completo continua pertencendo ao operador, não ao…

IETF
A minimização QNAME mostra a cada delegação DNS só o necessário
Um servidor raiz não precisa do nome completo de um host para indicar a próxima delegação. A minimização QNAME transforma isso em política de divulgação: revelar um limite por vez, medir o fallback e não confundir menor exposição upstream com privacidade diante do resolvedor…

ICANN
O UA Day fez 17 demonstrações; a prontidão de produção exige uma revisita
Uma demonstração técnica termina quando o último teste passa e a sala começa a ser desmontada. Um serviço de produção começa justamente aí. O relatório do UA Day 2026 registra 17 eventos de adoção ou demonstração com domínios internacionalizados e endereços de e-mail de exemplo…

História
O erro que explicava a causa sem mudar a resposta
Uma consulta volta com `SERVFAIL`. O aplicativo pode repetir, trocar de resolvedor ou simplesmente desistir, mas o código não informa se faltou caminho até a autoridade ou se uma assinatura que deveria validar falhou. Extended DNS Error colocou essa diferença no pacote sem…

IETF
Um assento do CCG indicado pela IETF não dá titularidade sobre a IANA
Em 11 de agosto de 2026, o Internet Architecture Board reconduziu Tim Wicinski ao Community Coordination Group. A notícia trata de uma escolha institucional importante, mas muito mais estreita do que a sigla IANA pode sugerir: um integrante entre nove, em um colegiado que…
Arquivo de Caso
O serial conferia. A zona, não
Uma transferência concluída prova que um processo terminou. Um serial SOA esperado prova que o publicador deu certo número à geração. Nenhum dos dois fatos prova que o arquivo prestes a entrar em serviço contém exatamente a zona publicada. O ZONEMD cria esse recibo de conteúdo…
História
O nome que gastou suas maiúsculas: como o DNS fez da caixa um desafio de resposta
O DNS decidiu cedo que a capitalização não dividiria um nome em identidades diferentes. Mesmo assim, a forma recebida costumava atravessar a pergunta e voltar na resposta. Em 2008, uma proposta tentou cobrar valor dessa sobra: o servidor ignoraria o desenho, enquanto o resolvedor…

ICANN
O nome de domínio virou réu: Porsche.net e a via in rem da ACPA
Uma ação que começou com 128 nomes de domínio no polo passivo revelou um problema jurídico e operacional preciso: quando a demanda pessoal comum não alcança o titular, o que permite a um tribunal federal assumir autoridade sobre o registro e quando se torna tarde demais para…

História
A política mudou, mas a resposta ainda estava na memória
Mudar a configuração de um servidor DNS não apaga de imediato as respostas que outros sistemas guardaram. Essa diferença entre a decisão local e sua duração distribuída fazia parte do cálculo das respostas mínimas a ANY. Uma pequena ficha HINFO podia poupar novas consultas…

Serviços em Nuvem da América do Norte
O xerife não podia leiloar o serviço do registrador: Network Solutions contra Umbro
Um portfólio de domínios parecia um ativo que o xerife poderia vender. A Suprema Corte da Virgínia concentrou-se no elo ausente: o arrematante ainda precisava que a Network Solutions aceitasse uma nova relação de registro e mantivesse os nomes operacionais.

ICANN
O pedido de retirada não virou sentença: Petroliam Nasional contra GoDaddy
O Nono Circuito não disse que todo registrador é passivo nem que uma notificação de marca é inútil. A decisão traçou uma fronteira mais precisa: a capacidade de manter e redirecionar um domínio não cria, por si só, uma ação de cybersquatting contributivo que o texto do ACPA não…

IETF
Como o DNSSEC aprendeu a provar que um nome não existe
Uma assinatura autentica um registro que está presente. O problema mais difícil é autenticar o espaço vazio em que um invasor poderia esconder um nome, inventá-lo ou trocar um “não” verdadeiro por uma ausência forjada.

História
Um equipamento pequeno podia ocupar uma grande dúvida
No registro LOC, tamanho e precisão não eram sinônimos. O DNS podia descrever um objeto de um metro e, ao mesmo tempo, situá-lo apenas dentro de uma faixa de incerteza muito maior. Essa distinção explica por que transformar uma resposta em um alfinete no mapa podia perder…
ICANN
Quando a consulta pública virou uma máquina privada de prospecção: Register.com v. Verio
Uma lista diária de domínios recém-registrados parecia infraestrutura pública até ser conectada por Verio a consultas WHOIS automatizadas e contatos comerciais rápidos. O caso mostra que dever de publicação, acesso por máquina, reutilização e autoridade para contestar uma regra…

ICANN
Quando uma denúncia de abuso de DNS se torna acionável — e o que o contrato ainda não ordena
O momento decisivo no regime contratual da ICANN não é a chegada de uma acusação. Ele ocorre quando as informações disponíveis sustentam uma conclusão razoável; a partir daí, registrador ou registro precisa agir prontamente, mas ainda deve escolher uma medida adequada ao seu…

Arquivo de Caso
Os certificados não venceram: o corte do Chrome transformou a confiança da Entrust em licença operacional
A data de validade gravada no certificado TLS deixou de contar toda a história. Também importava quando ele entrou no registro de transparência e se, naquele instante, o Chrome ainda aceitava a autoridade emissora por padrão.

História
A pista que precisava ser substituída por uma resposta: o priming da raiz DNS
Um resolvedor recursivo começa com um conhecimento desconfortável: possui endereços suficientes para alcançar a raiz do DNS, mas ainda não tem dados atuais sobre ela no cache. O priming transforma essa pista herdada em uma resposta autoritativa e sujeita a expiração.
IETF
O nome secreto ainda precisa de uma porta pública: a nova fronteira de privacidade do ECH
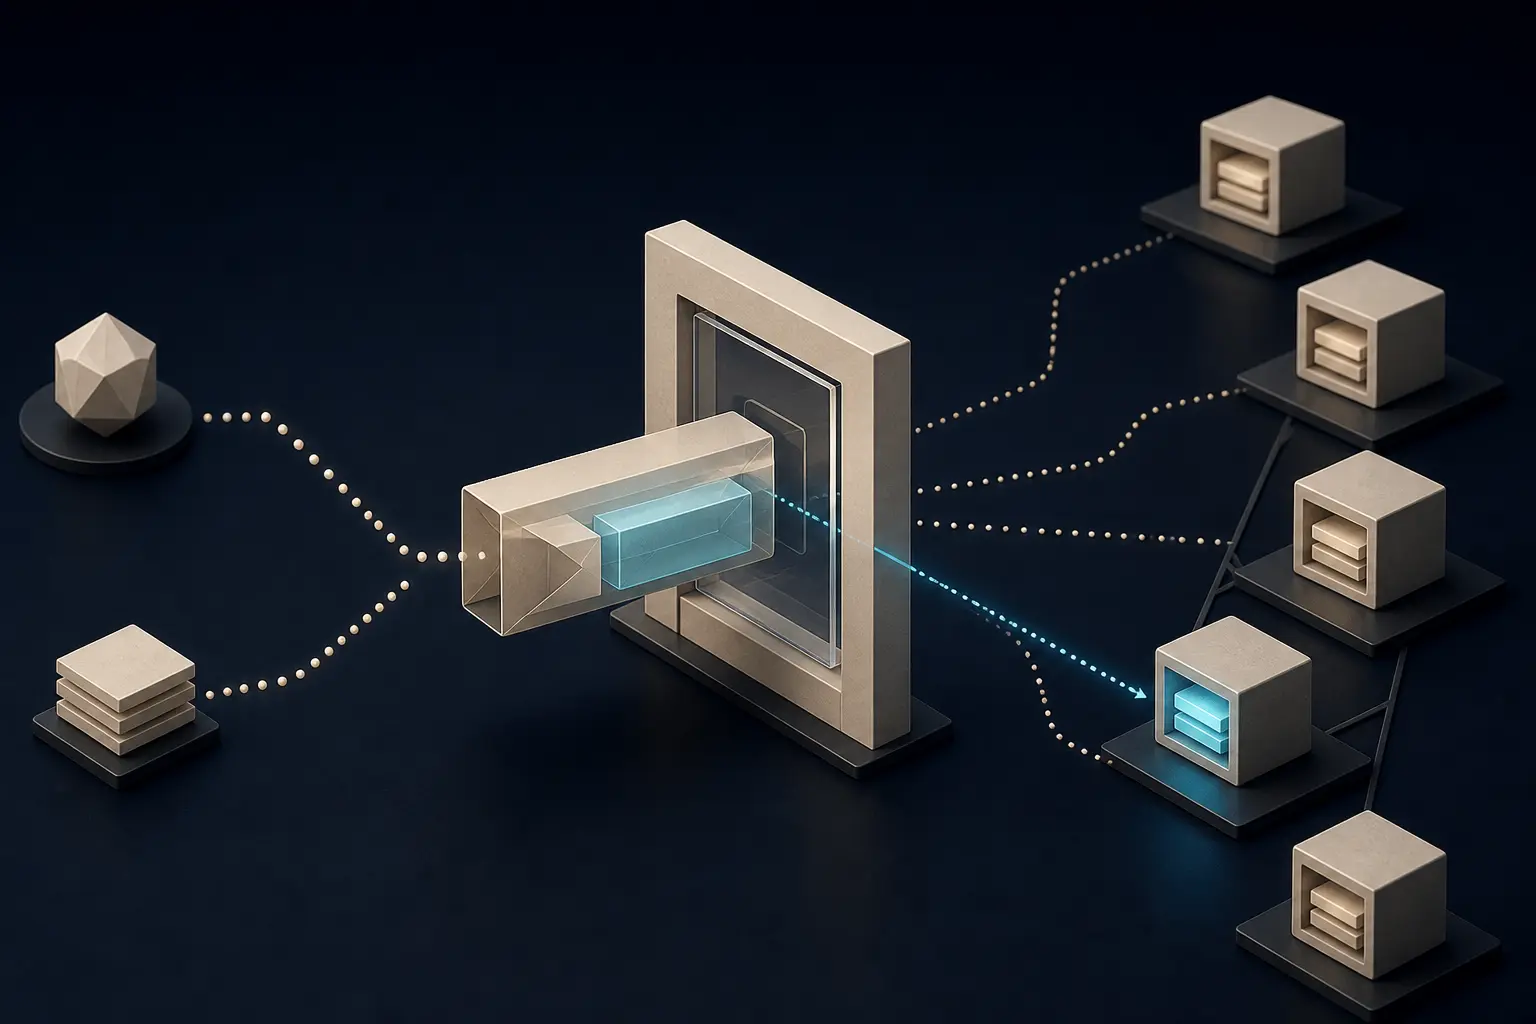
O cliente quer esconder o destino no primeiro cumprimento TLS, mas precisa descobrir antes qual chave usar e qual porta pública pode abri-lo. O ECH resolve a exposição do `ClientHello` criando um envelope interno; ao mesmo tempo, transfere parte da garantia para o DNS, para o…

ICANN
Um portal, nenhum prazo: quem realmente autoriza o acesso aos arquivos de zona?
O CZDS reúne pedidos destinados a muitos registros de domínios genéricos. A experiência parece unificada, mas o poder continua dividido entre verificação central, decisão do operador, fiscalização contratual e deveres do usuário.

ICANN
A carta forjada que transferiu Sex.com: Kremen v. Cohen e Network Solutions
O caso nasceu de uma alteração de cadastro capaz de mudar o controle real de um nome. Ao separar a carta, a decisão do registrador e o estado autoritativo, a disputa mostra onde a responsabilidade operacional começa.