
Resumo
- O Chrome preservou certificados anteriores ao limite de SCT e retirou a confiança padrão das emissões posteriores ligadas às raízes Entrust e AffirmTrust indicadas.
- A medida separou validade técnica de distribuição: uma autoridade certificadora pode emitir, mas não pode obrigar navegadores a manter a confiança pública.
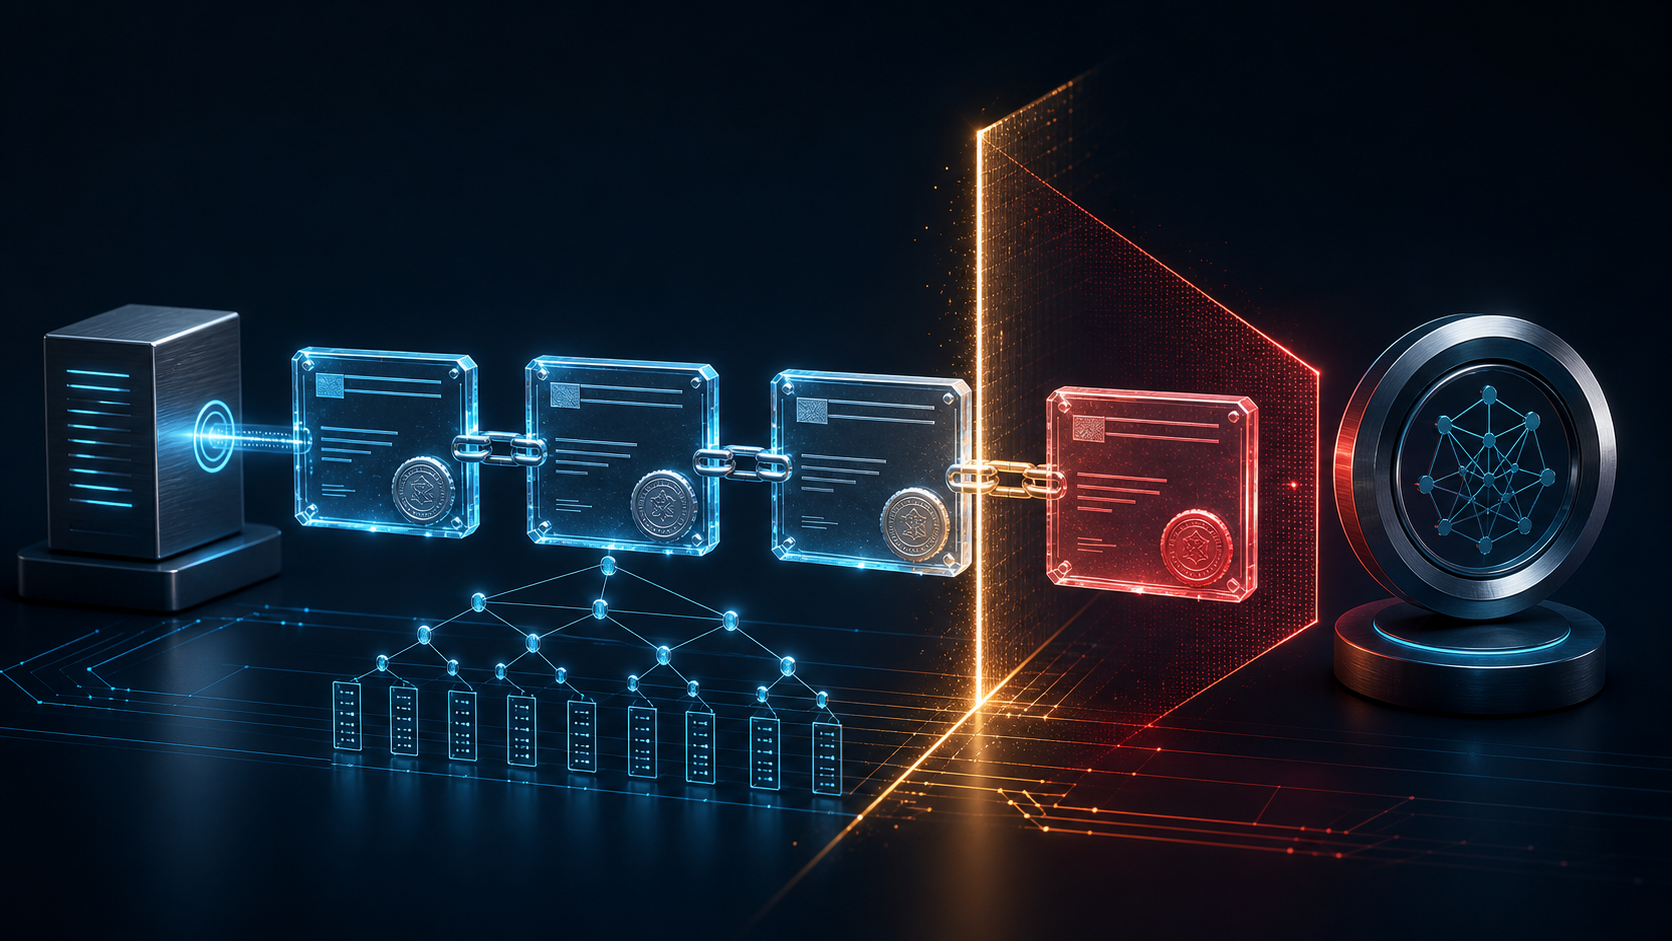
Dois certificados com a mesma criptografia e o mesmo vencimento podiam produzir resultados opostos. Se o primeiro Signed Certificate Timestamp estivesse até 11 de novembro de 2024, 23:59:59 UTC, a ação anunciada não o afetaria. Um SCT posterior ao corte poderia levar o Chrome 131 ou mais recente a exibir uma página inteira de alerta.
O certificado não havia necessariamente expirado. A permissão operacional que o tornava confiável para o público havia mudado.
Uma retirada voltada para o futuro
Remover uma raiz de imediato poderia quebrar todas as cadeias existentes. O Chrome escolheu uma condição observável em Certificate Transparency, preservando a base instalada e restringindo novas emissões. Isso deu tempo aos operadores, mas colocou um prazo em cada renovação futura.
O desenho também revelou quem controlava o quê. A Entrust controlava emissão, validação, revogação, interpretação de conformidade e resposta a incidentes. Os sites controlavam compra, implantação e migração. O Chrome controlava a confiança padrão em seu armazenamento de raízes. Nenhuma parte podia executar unilateralmente a decisão das demais.
Em ambientes corporativos, um administrador podia instalar explicitamente uma raiz afetada como confiança local em plataformas compatíveis. A organização passava a aceitar o risco em seus próprios dispositivos; não restaurava confiança pública para todos os usuários.
O histórico operacional tornou-se o produto
O Chrome afirmou ter observado, ao longo de seis anos, falhas de conformidade, compromissos de melhoria não cumpridos e falta de progresso tangível em relatórios públicos. Essa é a avaliação do programa do Chrome, não uma decisão judicial. Ela mostra, porém, que o julgamento não se limitou a um certificado mal emitido. Estava em causa o sistema para descobrir, divulgar, revogar, corrigir e comprovar o encerramento de incidentes.
A resposta da Entrust expôs o incentivo comercial. A empresa disse que episódios recentes nasceram de interpretação equivocada das exigências do CA/Browser Forum e reconheceu ter concedido extensões e atrasos de revogação não permitidos pelas regras, buscando flexibilidade para clientes.
O adiamento pode evitar a indisponibilidade imediata de quem paga pelo serviço. Também mantém risco para usuários e terceiros que não participaram da negociação. A confiança pública exige que a conveniência de CA e assinante não decida sozinha quanto tempo os demais permanecerão expostos.
A Entrust anunciou realocação da conformidade para equipes mais amplas de operações, conselhos de controle e revisão técnica de mudanças, mais automação, melhor acompanhamento de compromissos e revisão da resposta pública a incidentes. São controles pertinentes. As fontes públicas examinadas não provam sua eficácia duradoura.
A CA não possuía o canal de confiança
O valor econômico de um certificado depende de navegadores e sistemas já distribuídos reconhecerem sua cadeia. Programas de raízes concedem esse canal segundo políticas, requisitos comuns e evidências públicas. A autoridade certificadora não o detém como propriedade permanente.
Por isso, conformidade não é papelada posterior ao produto. Divulgar incidentes, executar revogações e entregar correções prometidas são funções de produção. Uma falha persistente pode preservar a capacidade técnica de emitir e, ao mesmo tempo, eliminar a distribuição que torna a emissão valiosa.
O navegador também deve prestar contas, pois sua sanção transfere custos de migração. O Chrome publicou raízes, horário, mecanismo SCT, versões, plataformas, teste e exceção local. A precisão não evitou o custo, mas permitiu planejamento.
Não há, nas fontes, contagem completa de clientes afetados, perdas ou comprovação independente das reformas. A decisão do Chrome tampouco representa todos os programas de raízes. A conclusão segura é específica: quando o responsável pelo armazenamento não considera mais confiável o controle operacional da CA, a confiança padrão pode ser retirada por uma regra técnica verificável.
Fontes
- Google Chrome Security Team, “Sustaining Digital Certificate Security — Entrust Certificate Distrust”.
- Entrust Corporation, “Thoughts on the Google Chrome Announcement”.
- CA/Browser Forum, “About the Baseline Requirements”.
- Chromium, “Chrome Root Program Policy”.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance