
Perfil
Research
A inteligência de perfil Research conecta cobertura de pessoas, empresas, instituições e outras entidades para leitores que comparam os assuntos por trás das reportagens da BTW.MEDIA. A página ajuda a comparar perfis públicos, eventos relacionados, pacotes de evidências, mudanças de cargo, áreas de atuação, exposição à governança, vínculos organizacionais e relevância de mercado, mantendo registros de organizações e pessoas distintos da cronologia de notícias comum. Os leitores podem entender o assunto por trás do título, as evidências que sustentam esse perfil e as relações de infraestrutura ou mercado que tornam o perfil relevante. Eles podem ver quem ou o que o perfil representa, quais fontes públicas o sustentam, como ele se conecta a empresas, mercados, órgãos de governança ou eventos, e quais mudanças podem merecer atenção contínua à medida que o assunto evolui.

IETF
Neal Cardwell e o detector de perdas que confiou no tempo, não em ACKs duplicados
No fim de uma transferência TCP, o silêncio é ambíguo. O último segmento pode ter sumido, pode estar apenas atrasado ou pode ter chegado sem produzir feedback suficiente. Contar três ACKs duplicados não resolve um caso em que já não há três pacotes seguintes. O RFC 8985 troca a…
Institucional Global
Quando o software de infraestrutura vira dependência operacional
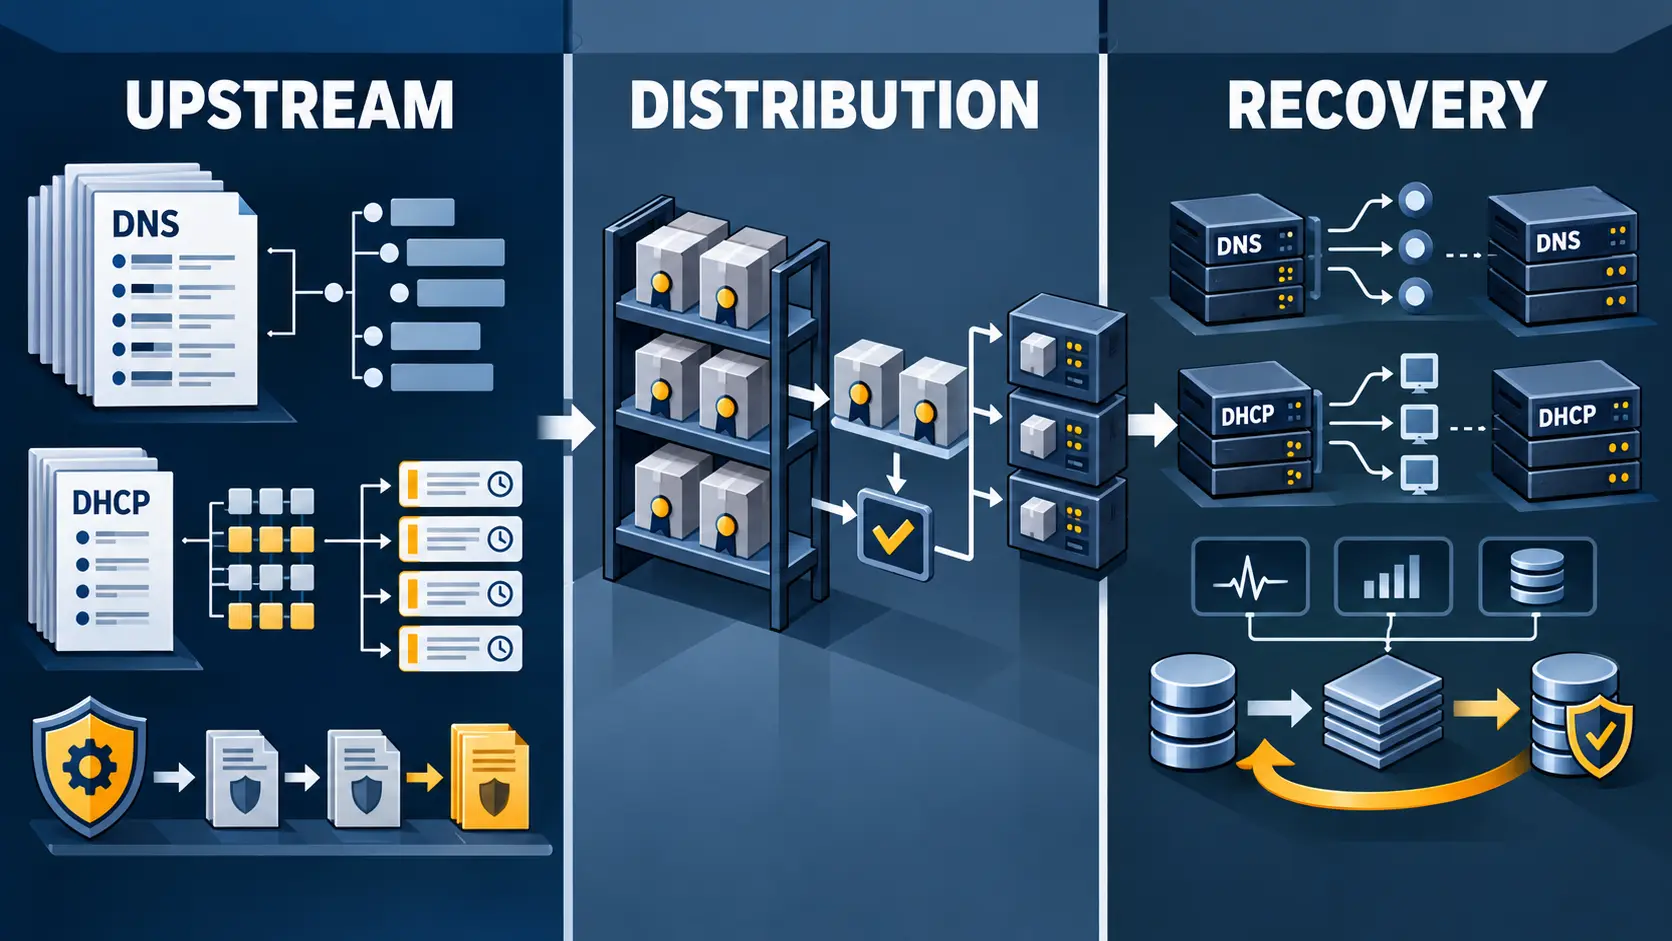
A ISC mantém softwares essenciais para DNS e DHCP, mas a cadeia entre uma versão publicada e um serviço efetivamente recuperado passa por distribuidores, configurações, dados, chaves, APIs, bancos de dados e testes operacionais. O ponto decisivo não é apenas quem corrige o…

ISP Regional Global
INFINITYWIFI: três planos de controle que não provam continuidade do serviço
Registros de autorização, rotas observadas na internet e acesso efetivo do assinante descrevem partes diferentes de uma rede. Confundi-los pode transformar sinais públicos de operação em uma certeza que os dados não sustentam.
ICANN
De onde vem a autoridade da ICANN — e onde ela pode ser contestada
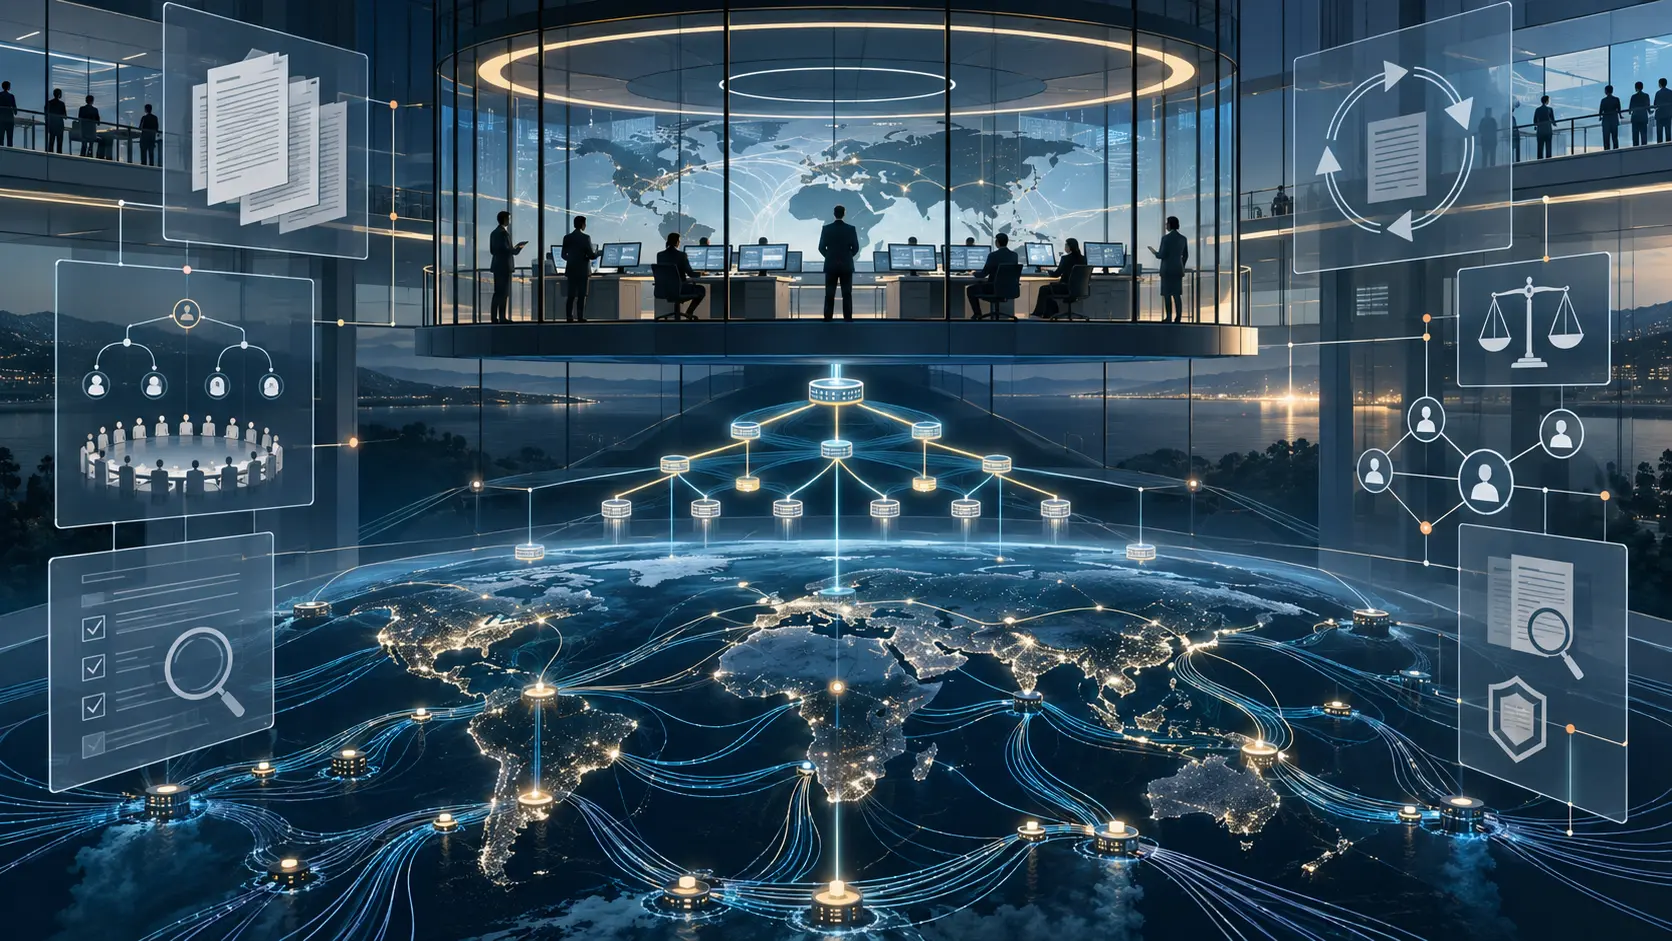
A ICANN não recebeu um único mandato público para governar a Internet. Sua capacidade prática de produzir efeitos resulta de uma combinação mais estreita e mais complexa: uma pessoa jurídica sem fins lucrativos da Califórnia, estatuto e bylaws, processos de formulação de…
Institucional Global
DFINFRA e AS210860: o que os registros públicos podem — e não podem — provar
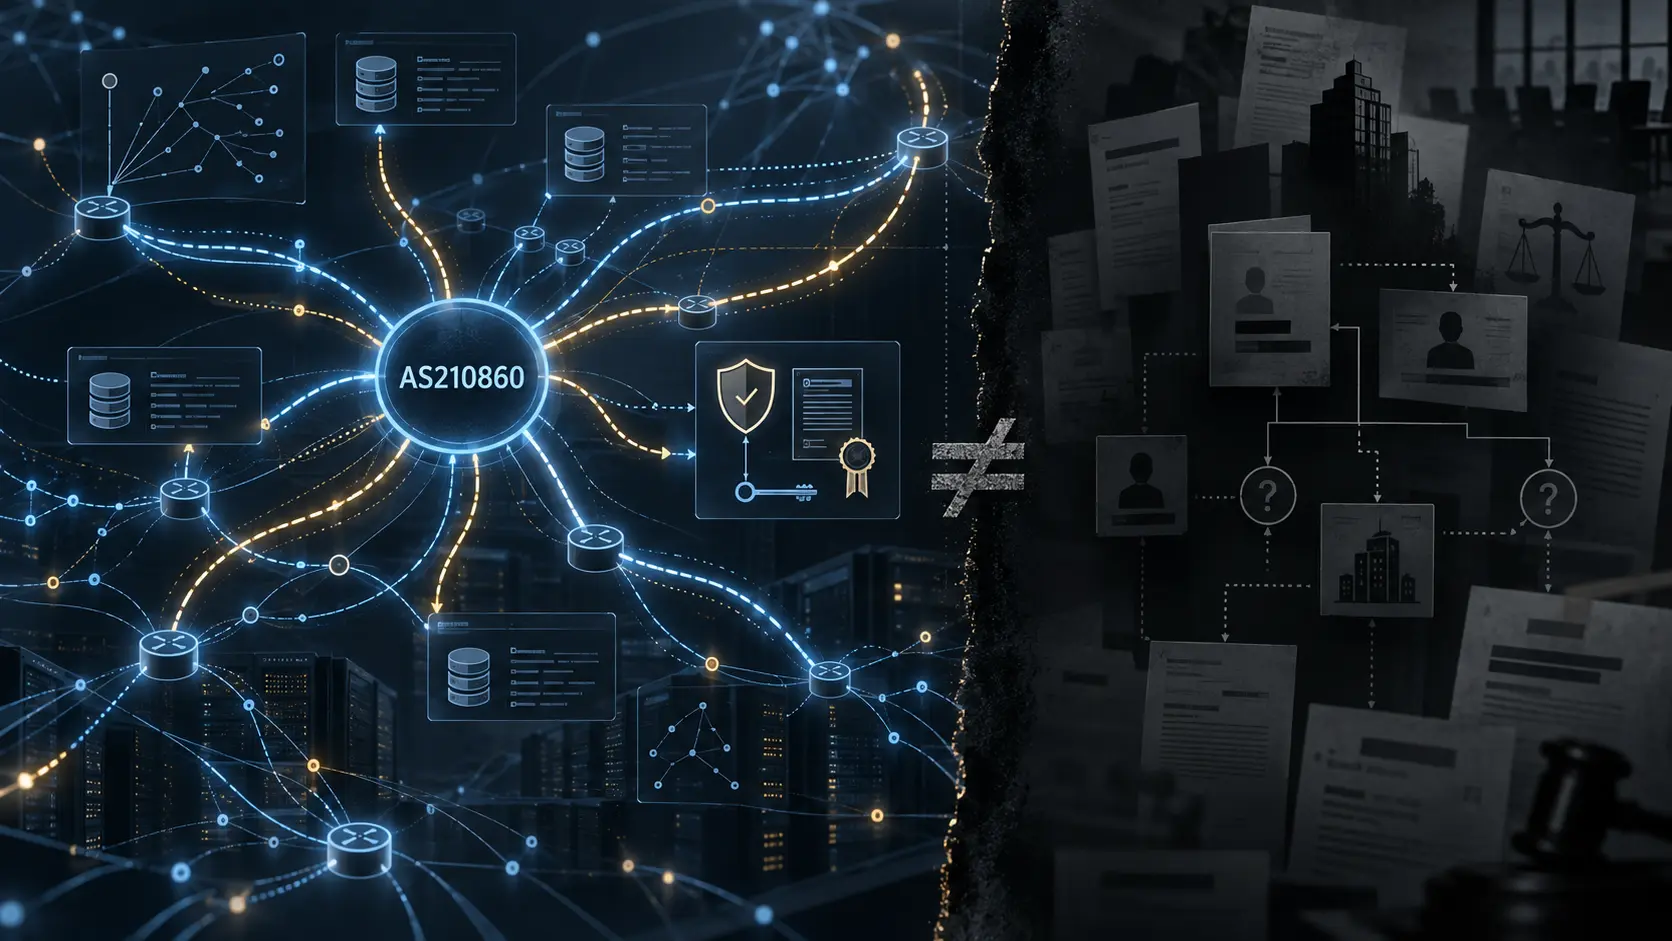
O resumo de inteligência sobre DFINFRA e AS210860: o que os registros públicos podem — e não podem — provar explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

IETF
Um agendamento YANG válido não prova que sua ação ainda está autorizada
Às duas da manhã, uma rotina criada meses antes chega à sétima execução. A recorrência está habilitada, a versão confere, o relógio está sincronizado e não há conflito de janela. Só que a equipe mudou, a conta técnica migrou de domínio e o alvo passou a ter outra criticidade. O…

IETF
Shumon Huque e o pin que prometia evidência, não DANE para sempre
Uma transição de confiança só é segura quando o estado novo pode ser provado. O RFC 9102 permite que um serviço deixe de publicar TLSA e até abandone uma delegação segura, mas não permite transformar essa mudança em simples silêncio enquanto houver um pin ativo. A obrigação é…

Tendências dos ISPs regionais da Europa e do Oriente Médio
Poyraz Hosting e AS210574: quando a identidade do registro não prova uma rede em operação
O resumo de inteligência sobre Poyraz Hosting e AS210574: quando a identidade do registro não prova uma rede em operação explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…

ICANN
A cadeia de autoridade e recurso da ICANN: coordenação, contratos e limites de controle
A autoridade da ICANN sobre identificadores da Internet não funciona como um poder governamental único. Ela é construída por uma sequência de instrumentos institucionais, contratos, responsabilidades delegadas e procedimentos de prestação de contas. O ponto decisivo é saber qual…

IETF
O diff foi classificado. O upgrade ainda não foi provado
A revisão 09 do rascunho de comparação de esquemas YANG transforma mudanças entre revisões em um registro auditável. Os rótulos editorial, retrocompatível e não retrocompatível ajudam a governar uma versão. Eles não substituem a evidência de que dados, permissões, implementações…
Institucional Global
DFINFRA e o AS210860: o registro não prova quem controla a rota
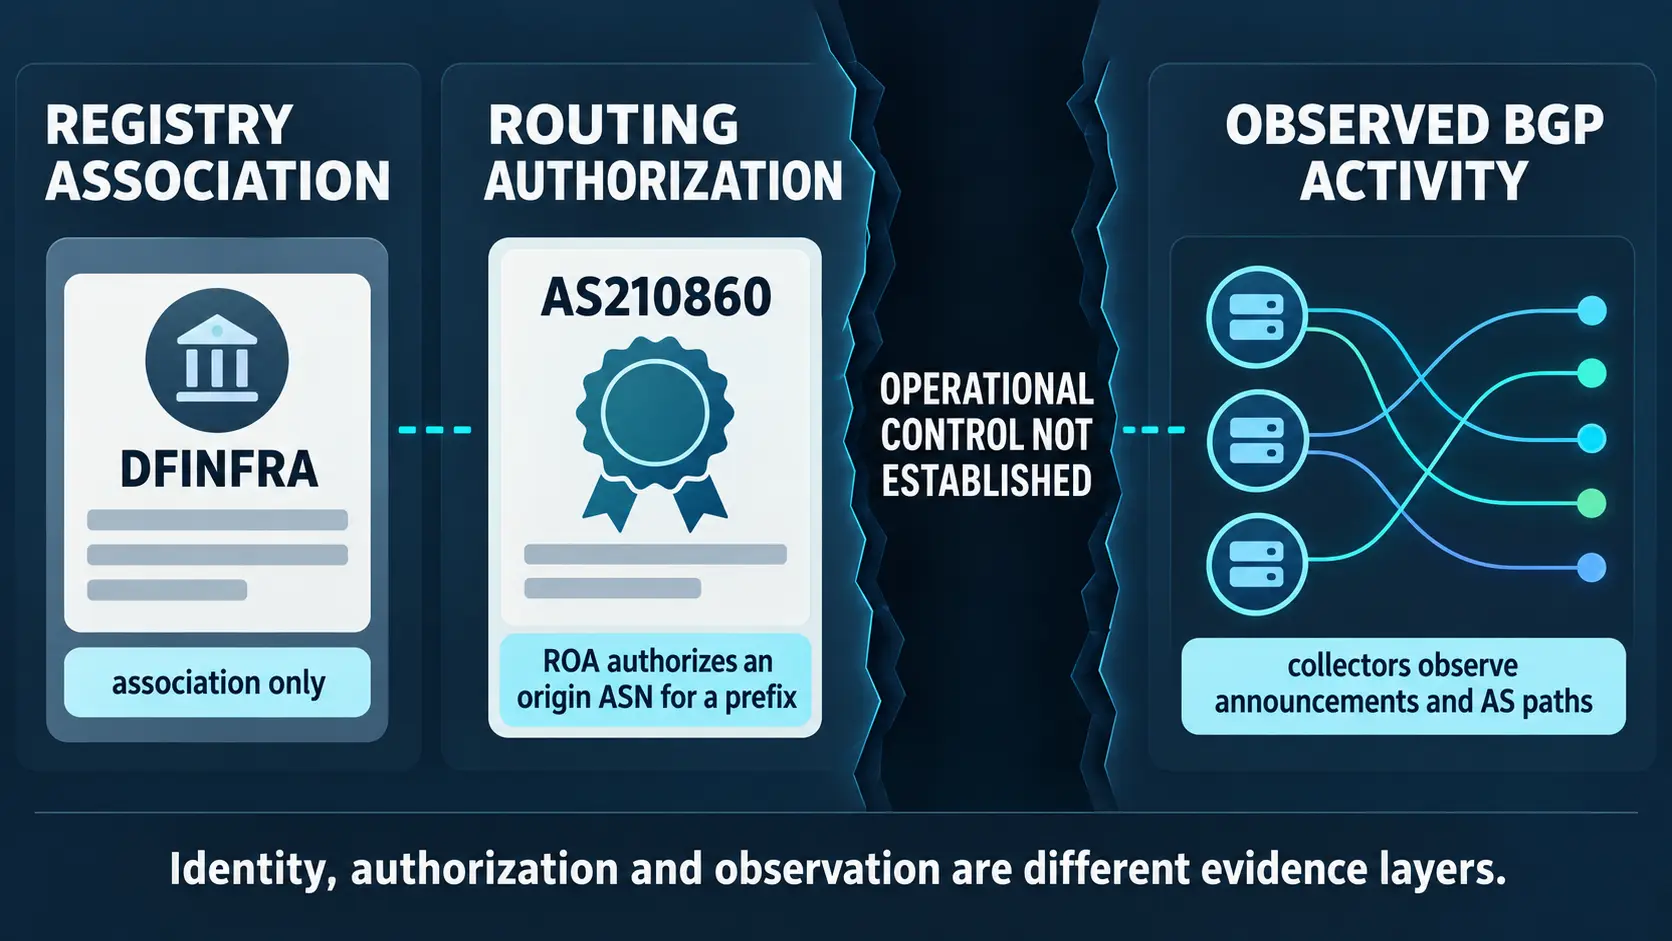
O resumo de inteligência sobre DFINFRA e o AS210860: o registro não prova quem controla a rota explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de…

IETF
Um modelo de serviço YANG pode coincidir e divergir no ciclo de vida
Às 18h, termina a janela contratada de uma conexão. O BSS encerra o pedido, o orquestrador inicia a desmontagem, um controlador ainda vê serviço ativo e a garantia mostra saúde com telemetria anterior à mudança. Os dados são válidos. “Terminou” é que não significa o mesmo evento…
ISP regional da Europa e do Oriente Médio
Quem controla a continuidade da rede da Vorboss?
O resumo de inteligência sobre Quem controla a continuidade da rede da Vorboss? explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de infraestrutura. O…
IETF
Tim Bruijnzeels e a sobredeclaração RPKI que deixou de invalidar toda a subárvore
Uma falha administrativa pode ser minúscula na origem e enorme na hierarquia. Na validação RPKI original, um único recurso declarado além do que a autoridade certificadora possuía podia tornar inútil o certificado inteiro e tudo o que dependia dele. O RFC 8360, escrito por Tim…

Arquivo de Caso
Quando um patch não prova a recuperação: a cadeia de reparo do BIND diante do KeyTrap e da recursão excessiva
As vulnerabilidades CVE-2023-3341 e CVE-2023-50387 mostram um limite recorrente da segurança operacional do DNS: publicar uma correção encerra a divulgação técnica, mas não demonstra que os operadores encontraram sua exposição, instalaram o reparo ou recuperaram a resiliência do…

IETF
Um endpoint Company-Certs não prova quem aprovou a rotação da âncora
Duas cadeias privadas estão válidas na mesma manhã. O aplicativo consulta o endpoint HTTPS da empresa, autentica o servidor, lê o JSON e escolhe a cadeia cujo `valid_from` é mais recente. O comportamento segue o Internet-Draft. Mesmo assim, nenhuma dessas verificações registra…

Líderes
Noor Helmi e o que a evidência permite dizer sobre seu controle na IX Telecom
A trajetória de Noor Helmi na IX Telecom pode ser descrita com segurança como a de um fundador e CEO associado a uma operação de conectividade empresarial que depende de várias camadas externas. O ponto mais difícil — e mais importante — é outro: o que, exatamente, estava sob seu…
IETF
O cursor sabia a posição, não o momento
Uma paginação YANG pode preservar filtro, campo de ordenação, localidade, direção e ponto de retomada. Isso torna a pergunta auditável. Não transforma páginas obtidas em momentos diferentes em uma fotografia única e completa.

IETF
Michael Tüxen e o checksum SCTP zero que ainda exigia detecção de erros
O pacote pode carregar zero; a rede, porém, não ganha licença para errar em silêncio. A RFC 9653 transforma a possibilidade de omitir o CRC32c correto em uma exceção negociada, vinculada a uma associação e sustentada por outro método de detecção. No trabalho de Michael Tüxen, o…

IETF
Uma credencial de carga de trabalho pode durar além da decisão de atestação
O sistema legado recebe uma credencial dentro da validade, confere a assinatura e reconhece a chave. Para ele, a decisão de aceitar está correta. Só que a carga de trabalho, atestada quando estava na Alemanha, já foi migrada para a França. A criptografia continua íntegra; uma…