
Resumo
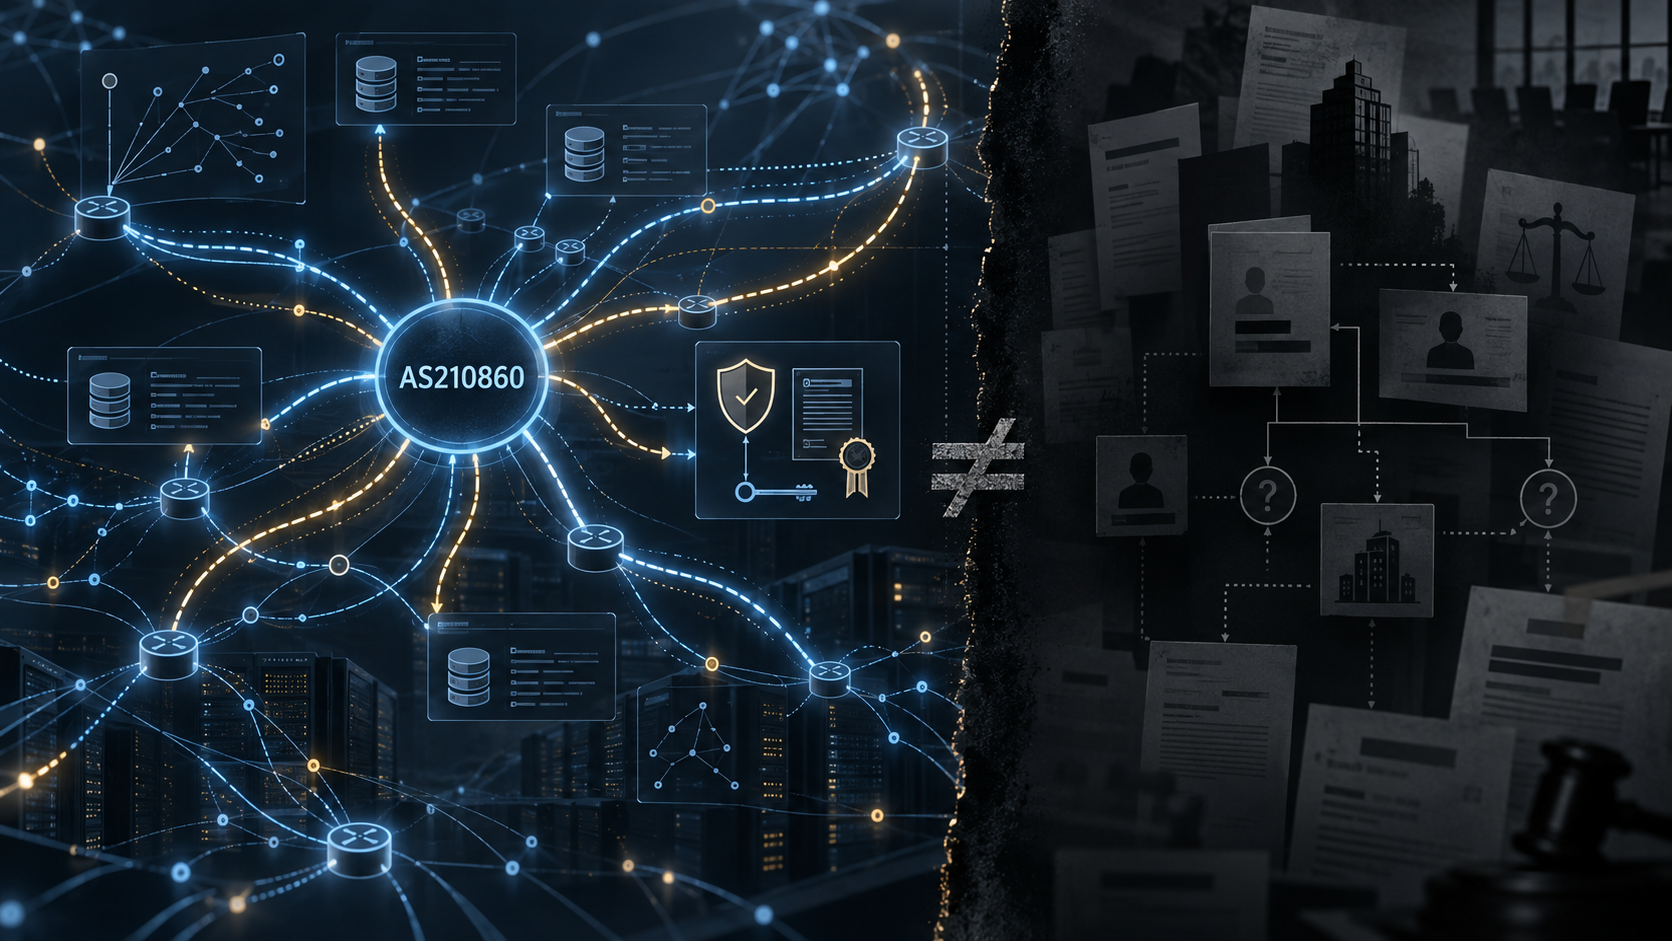
- A associação de DFINFRA com o AS210860 é uma pista registral, não uma prova isolada de propriedade, operação ou controle comercial.
- O teste relevante combina identidade no registro, autoridade de manutenção, objetos IRR, anúncios BGP, autorização RPKI, conectividade persistente e uma ligação verificável com uma entidade operacional.
- Esta investigação não obteve conteúdo atual dos endpoints listados. Portanto, nenhum anúncio, prefixo, vizinho, ROA, registro empresarial ou relação comercial atual deve ser tratado como verificado.
A pergunta útil sobre DFINFRA e AS210860 não é simplesmente “quem aparece associado ao ASN?”. É: que ator identificável consegue originar, manter, alterar ou retirar rotas — e que efeito mensurável isso produz sobre clientes, continuidade, preços ou fluxo de caixa?
Essa formulação muda o objeto da investigação. Um nome em um objeto de banco de dados pode estabelecer uma associação administrativa. Não estabelece, por si só, quem opera os roteadores, quem contrata o trânsito, quem controla endereços IP, quem presta serviços a clientes ou quem se beneficia economicamente da infraestrutura.
O registro primário a examinar é o objeto aut-num do AS210860 no RIPE Database. Ele pode mostrar o nome registrado, a organização vinculada, contatos, mantenedores, política de roteamento e datas do objeto. O próprio objeto é o ponto de partida para investigar a identidade pública do ASN, não o ponto final da atribuição de controle (objeto aut-num do RIPE).
A distinção é importante porque diferentes camadas do ecossistema de Internet respondem a perguntas diferentes. A base de dados do registro informa o que foi declarado e quem possui autoridade para manter determinados objetos. A IRR informa quais rotas foram registradas como pretendidas. O BGP mostra o que coletores observaram sendo anunciado. O RPKI mostra se existe uma autorização criptográfica para um ASN originar determinado prefixo. Nenhuma dessas camadas, isoladamente, identifica necessariamente o proprietário econômico ou o operador físico.
O primeiro teste: identidade registral
Uma busca ampla por DFINFRA no RIPE Database pode localizar organizações, pessoas, mantenedores, blocos de endereços, objetos route e route6 ou referências textuais relacionadas (busca por DFINFRA no RIPE Database). O valor investigativo dessa busca depende da consistência dos identificadores.
Um resultado nominal é fraco quando só repete a mesma palavra em objetos diferentes. Ele se torna mais informativo quando vários registros compartilham um identificador de organização, endereço, telefone, domínio de e-mail ou mantenedor, e quando esses atributos coincidem com uma fonte primária empresarial ou com um serviço controlado pelo mesmo ator.
Ainda assim, um mantenedor pode ser um provedor de serviços, um registrador local ou um consultor autorizado a administrar dados para outra organização. A autoridade para atualizar uma entrada não equivale automaticamente à autoridade para operar a rede. Essa é a primeira quebra possível na cadeia causal: a identidade administrativa pode ser real, mas o controle operacional pode estar em outro lugar.
O que a IRR acrescenta — e o que deixa em aberto
A busca inversa por origem pode identificar objetos route ou route6 que nomeiam o AS210860 como origem pretendida e também expor os atributos de manutenção desses objetos (busca inversa por origem do AS210860). Isso permite perguntar quem declarou determinada relação entre prefixo e ASN e quem pode alterar a declaração.
Um objeto IRR, porém, pode estar desatualizado. Ele pode permanecer publicado sem que exista um anúncio BGP atual. Também pode refletir uma autorização administrativa que não corresponde à propriedade legal do prefixo nem ao controle físico dos roteadores. A documentação do RIPE sobre proteção do espaço de objetos explica a mecânica de autorização e manutenção, mas não transforma essa mecânica em prova de propriedade comercial (documentação do RIPE sobre objetos route).
O teste correto é comparar três estados: o que está registrado na IRR, o que foi observado no BGP e o que está autorizado no RPKI. Uma coincidência entre os três seria mais forte do que qualquer um deles sozinho. Mesmo assim, ela provaria sobretudo uma relação técnica de autorização e origem; ainda faltaria demonstrar quem contrata, opera e monetiza a infraestrutura.
BGP mede atividade observada, não identidade econômica
Os endpoints do RIPEstat podem ser usados para examinar se o AS210860 aparece anunciado, quais prefixos foram observados, quais sistemas autônomos aparecem como vizinhos e como a visibilidade mudou ao longo do tempo (visão geral do ASN no RIPEstat; prefixos anunciados; estado de roteamento). O histórico pode ajudar a distinguir uma presença recorrente de um evento isolado (histórico de roteamento).
Mas observação de BGP é uma medida dependente de coletores. Ela não equivale à visibilidade universal da Internet. Um anúncio pode ser temporário, resultado de erro de configuração, vazamento de rota ou incidente de segurança. A ausência em um coletor também não prova que o ASN esteja inativo em todos os lugares.
Os agregadores independentes podem oferecer verificações cruzadas. O perfil do bgp.tools e o BGP Toolkit da Hurricane Electric podem mostrar prefixos, adjacências e histórico observado (bgp.tools; Hurricane Electric BGP Toolkit). Os dados de vizinhança do RIPEstat podem complementar a análise (vizinhos do AS210860 no RIPEstat). Dados do BGPView, do CAIDA AS Rank e do Cloudflare Radar podem acrescentar inferências sobre upstreams, relações e visibilidade (BGPView; CAIDA AS Rank; Cloudflare Radar). IPinfo e Censys também podem oferecer pistas sobre a presença associada ao ASN (IPinfo para AS210860; Censys para hosts no AS210860).
A convergência temporal entre fontes seria relevante: os mesmos prefixos, vizinhos e mudanças aparecendo em mais de um sistema e persistindo durante um intervalo definido. Ainda assim, uma adjacência AS-path não identifica automaticamente um contrato de trânsito pago, uma sessão de peering, uma relação cliente-provedor ou uma relação direta com DFINFRA. Pode ser uma rota refletida por um route server ou uma relação inferida a partir de dados incompletos.
RPKI responde à autorização de origem
Uma ROA pode autorizar um ASN a originar determinado prefixo e comprimento máximo. O conjunto de VRPs do RPKI permite comparar essa autorização com anúncios observados e classificá-los como válidos, inválidos ou não encontrados (exportação de VRPs do Cloudflare RPKI). A especificação do mecanismo deixa claro que a autorização de origem não identifica quem opera os roteadores nem quem detém os contratos de upstream (RFC 6482).
Esse limite é central para a investigação. Uma ROA correspondente ao AS210860 fortaleceria a afirmação de que algum titular de recursos autorizou aquele ASN a originar um prefixo. Não provaria que DFINFRA possui a empresa que opera o ASN, que administra a rede física ou que vende capacidade a clientes.
O resultado contrário também precisa ser interpretado com cuidado. A ausência de uma VRP produz normalmente um estado “NotFound”, e não uma prova de que o anúncio é ilegítimo. Diferentes repositórios e validadores podem apresentar atrasos de sincronização. A evidência RPKI precisa, portanto, ser datada e comparada com o anúncio e com os registros de recursos relevantes.
A ponte entre rede e negócio
A parte mais difícil da investigação é sair da atividade técnica e demonstrar controle comercial. Um registro no PeeringDB que associasse explicitamente DFINFRA ao AS210860 poderia fornecer uma declaração operacional do próprio participante, incluindo site, tipo de rede, política de peering, instalações e participação em pontos de troca (busca do PeeringDB para o ASN 210860). Como todo dado autodeclarado, ele ainda exigiria verificação de atualidade.
Um site controlado pelo operador que nomeasse simultaneamente DFINFRA e AS210860 seria uma evidência diferente de uma etiqueta herdada de registro. Documentação de trânsito, presença em uma instalação, contratos publicados, uma oferta comercial ou um serviço voltado a clientes poderiam demonstrar que a rede não existe apenas como configuração administrativa.
A pesquisa empresarial deve seguir a mesma disciplina. Uma busca agregada por DFINFRA pode produzir candidatos, mas semelhança nominal não é identificação jurídica (OpenCorporates). O vínculo só se torna material quando endereço, número de registro, administradores, domínio, telefone ou outros identificadores coincidem com o objeto registral e, de preferência, com o registro empresarial primário da jurisdição relevante.
Mesmo uma empresa correspondente não provaria automaticamente que ela opera o AS210860. O que fecharia a cadeia seria a convergência: a entidade legal coincide com a organização registral; os mesmos contatos ou domínio aparecem em registros de rede; o ASN anuncia prefixos de modo persistente; IRR e RPKI apresentam autorizações compatíveis; e há evidência de infraestrutura, clientes ou capacidade vendida.
O que esta investigação pode afirmar agora
Esta investigação não obteve o conteúdo atual dos endpoints listados. As fontes são candidatos públicos de alto valor para verificação, mas não foram consultadas ao vivo nesta execução. Portanto, não é possível afirmar quantos prefixos o AS210860 anuncia hoje, quem são seus vizinhos atuais, se existem VRPs correspondentes, se há um registro ativo no PeeringDB, qual entidade jurídica corresponde a DFINFRA ou que serviço comercial depende dessa infraestrutura.
Esse limite não torna a investigação inútil. Ele define o resultado que pode ser sustentado: existe um teste replicável para separar associação registral, autoridade de manutenção, autorização de origem, atividade de roteamento, operação física e controle econômico. O resultado atual não fecha a cadeia porque os valores necessários para cada etapa ainda não foram verificados.
A conclusão mais forte sem ultrapassar a evidência é negativa e metodológica: não se deve converter a associação entre DFINFRA e AS210860 em prova de propriedade, operação ou impacto de mercado. Ao mesmo tempo, não se deve concluir que não existe relação operacional apenas porque os registros públicos ainda não foram conectados em uma única sequência temporal.
A próxima condição observável
A evidência decisiva seria um conjunto datado no qual o mesmo operador identificável aparecesse ligado ao objeto aut-num e aos objetos de registro relacionados, enquanto anúncios BGP persistentes coincidissem com objetos IRR e autorizações RPKI. Essa sequência precisaria ser acompanhada por conectividade observável e por um site, serviço, registro empresarial primário, documentação de instalação ou evidência comercial controlada pelo mesmo ator.
O resultado que enfraqueceria a tese seria igualmente importante: roteamento ativo com registrante, mantenedor, contatos, operador de serviço e entidade jurídica não relacionados entre si. Nesse caso, DFINFRA poderia ser uma associação histórica, administrativa ou de infraestrutura terceirizada sem controle econômico demonstrável.
Até que uma dessas duas configurações seja observada, a pergunta permanece aberta. O que os registros públicos permitem fazer é transformar uma suspeita nominal em uma investigação falsificável. Eles podem mostrar onde a cadeia começa, onde ela se rompe e qual documento ou observação precisa aparecer para que uma afirmação sobre controle de rede se torne também uma afirmação sobre atividade empresarial.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance