
Domínio principal
Infraestrutura de Internet
Na faceta Domínio principal, Infraestrutura de Internet grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.
História
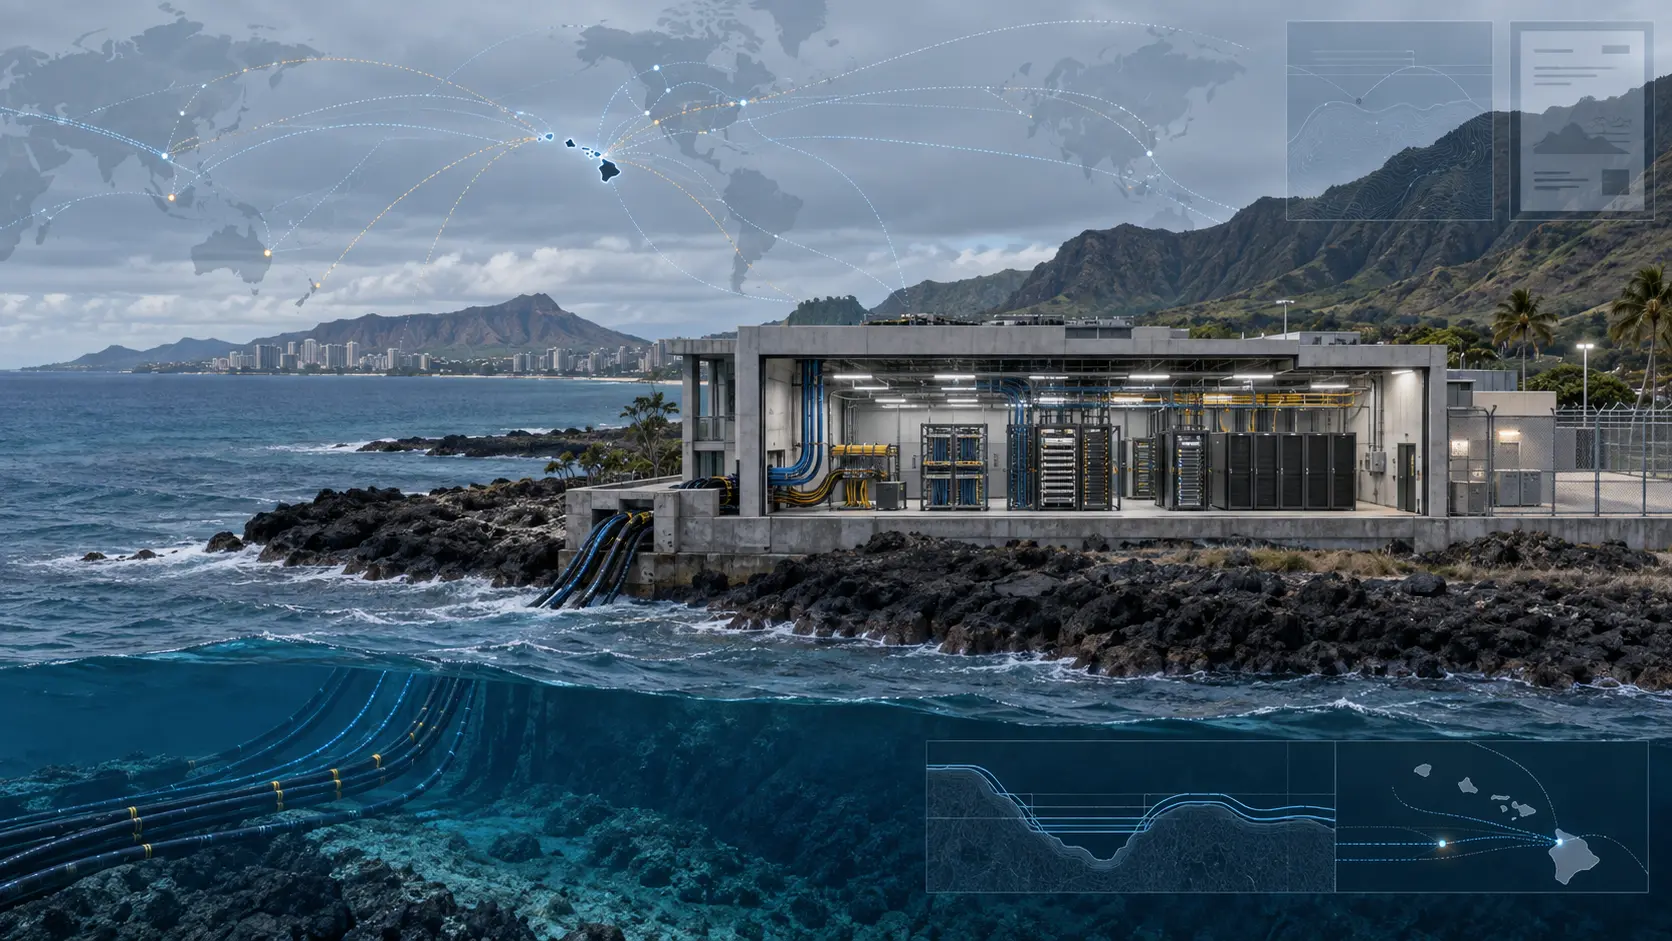
Quando a continuidade de uma ilha não pode ser inferida de uma listagem
O caso do Hawaii Internet Exchange mostra por que a resiliência de uma rede insular não deve ser deduzida de um único registro público. Identidade registral, relações de interconexão e visibilidade BGP são camadas diferentes de evidência — e, neste caso, os corpos de resposta…
História
O terceiro ACK repetido não era uma certeza: a contabilidade provisória da RFC 2001
A RFC 2001 transformou três ACKs duplicados em uma autorização limitada para agir. O emissor retransmitia o segmento aparentemente ausente, mantinha o relógio de ACKs com uma expansão temporária da janela e retirava esse crédito assim que um ACK cobrisse dados novos.

IETF
Leslie Daigle e o espaço de nomes URN que precisava de gestor, não de resolvedor
Um endereço responde à pergunta “onde?”. Um nome persistente precisa resistir a uma pergunta mais difícil: “continua sendo a mesma coisa?”. Ao estruturar com seus coautores o registro de espaços URN, Leslie Daigle ajudou a tirar essa resposta do atalho técnico e colocá-la sob…

IETF
Rapid Reset: quando corrigir o protocolo não encerra a falha operacional
O ataque HTTP/2 Rapid Reset expôs uma diferença decisiva entre publicar uma correção e demonstrar que uma infraestrutura distribuída deixou de estar vulnerável. A falha nasceu da interação entre criação e cancelamento de streams, atravessou implementações e produtos de vários…
História
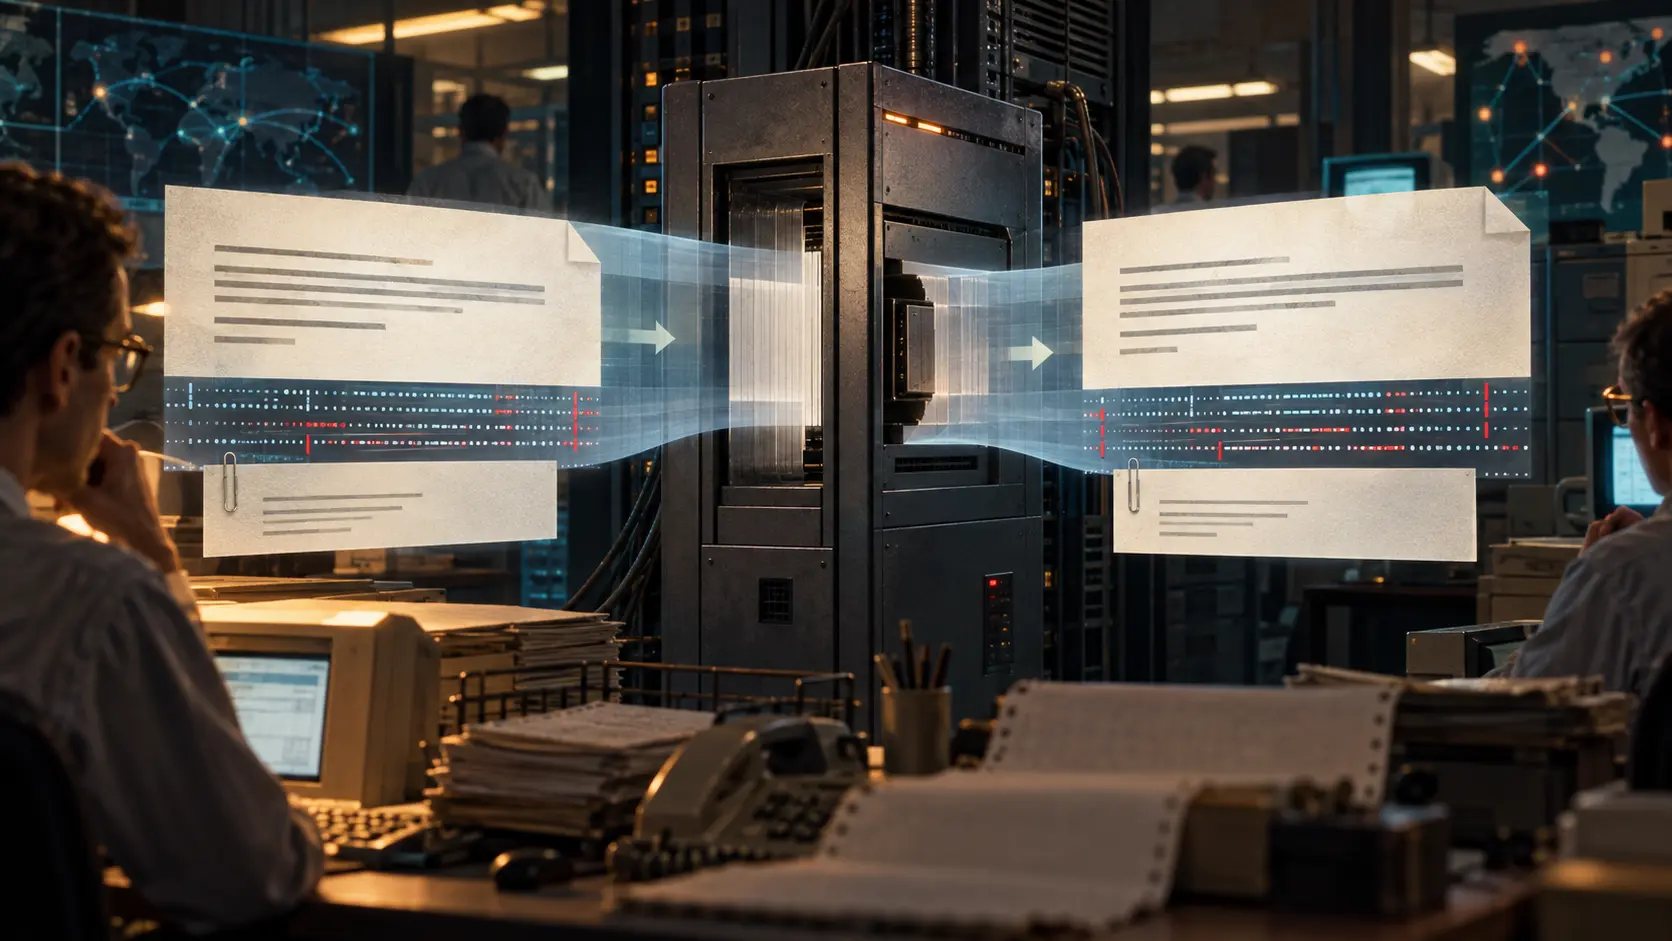
Antes de assinar o e-mail, o gateway precisava parar de reescrevê-lo: RFC 2015
Um gateway podia preservar cada frase visível e ainda invalidar a assinatura. A RFC 2015 tratou essa diferença como parte do desenho do PGP/MIME: a prova abrangia uma entidade MIME exata — cabeçalhos de conteúdo, codificação de transporte, espaços e terminações de linha — e não…

Institucional Global
DFINFRA e AS210860: associação registral não é prova de controle de rede
O resumo de inteligência sobre DFINFRA e AS210860: associação registral não é prova de controle de rede explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências…

IETF
Neal Cardwell e o detector de perdas que confiou no tempo, não em ACKs duplicados
No fim de uma transferência TCP, o silêncio é ambíguo. O último segmento pode ter sumido, pode estar apenas atrasado ou pode ter chegado sem produzir feedback suficiente. Contar três ACKs duplicados não resolve um caso em que já não há três pacotes seguintes. O RFC 8985 troca a…
Institucional Global
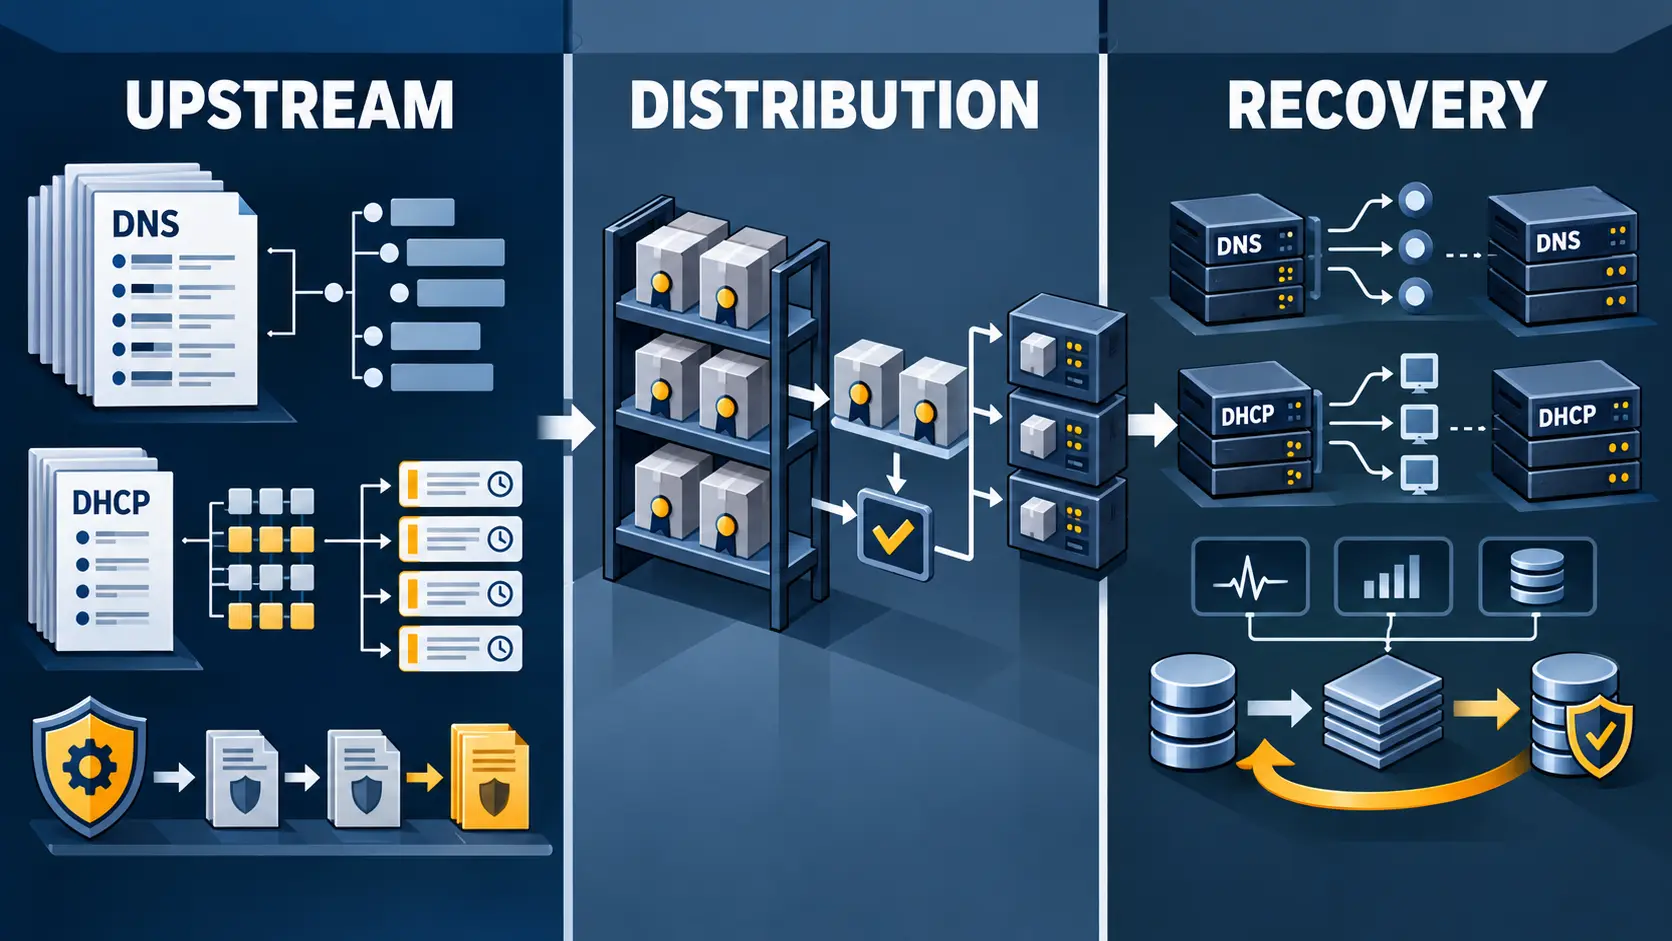
Quando o software de infraestrutura vira dependência operacional
A ISC mantém softwares essenciais para DNS e DHCP, mas a cadeia entre uma versão publicada e um serviço efetivamente recuperado passa por distribuidores, configurações, dados, chaves, APIs, bancos de dados e testes operacionais. O ponto decisivo não é apenas quem corrige o…
História
A lista expirava em 16 de junho: os dois eixos da RFC 2000
O cabeçalho dizia Internet Standard; o corpo dizia para abandonar aquela edição em poucos meses. A RFC 2000 não estava diminuindo sua autoridade, mas definindo a unidade correta de confiança: uma classificação oficial, datada e substituível.

ISP Regional Global
INFINITYWIFI: três planos de controle que não provam continuidade do serviço
Registros de autorização, rotas observadas na internet e acesso efetivo do assinante descrevem partes diferentes de uma rede. Confundi-los pode transformar sinais públicos de operação em uma certeza que os dados não sustentam.
Institucional Global
DFINFRA e AS210860: o que os registros públicos podem — e não podem — provar
O resumo de inteligência sobre DFINFRA e AS210860: o que os registros públicos podem — e não podem — provar explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

IETF
Shumon Huque e o pin que prometia evidência, não DANE para sempre
Uma transição de confiança só é segura quando o estado novo pode ser provado. O RFC 9102 permite que um serviço deixe de publicar TLSA e até abandone uma delegação segura, mas não permite transformar essa mudança em simples silêncio enquanto houver um pin ativo. A obrigação é…
Arquivo de Caso
O grupo do underlay foi solicitado; os receptores não foram comprovados: RFC 9798
Um Receiver RLOC multicast pode acionar estado e replicação no ITR raiz, mas não funciona como lista de receptores. RFC 9798 distribui as responsabilidades de modo mais cuidadoso: o ETR receptor escolhe localmente um grupo que consegue ingressar; o ITR contabiliza cada mapeamento…

Tendências dos ISPs regionais da Europa e do Oriente Médio
Poyraz Hosting e AS210574: quando a identidade do registro não prova uma rede em operação
O resumo de inteligência sobre Poyraz Hosting e AS210574: quando a identidade do registro não prova uma rede em operação explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…

Institucional Global
Kea: mecanismos de controle não são prova de operação em escala
O Kea, servidor DHCPv4 e DHCPv6 de código aberto mantido pelo Internet Systems Consortium (ISC), foi desenhado para ser controlado por software: pares de servidores podem coordenar leases, agentes externos podem enviar comandos HTTP em JSON, configurações podem ser testadas e…

IETF
O diff foi classificado. O upgrade ainda não foi provado
A revisão 09 do rascunho de comparação de esquemas YANG transforma mudanças entre revisões em um registro auditável. Os rótulos editorial, retrocompatível e não retrocompatível ajudam a governar uma versão. Eles não substituem a evidência de que dados, permissões, implementações…
Institucional Global
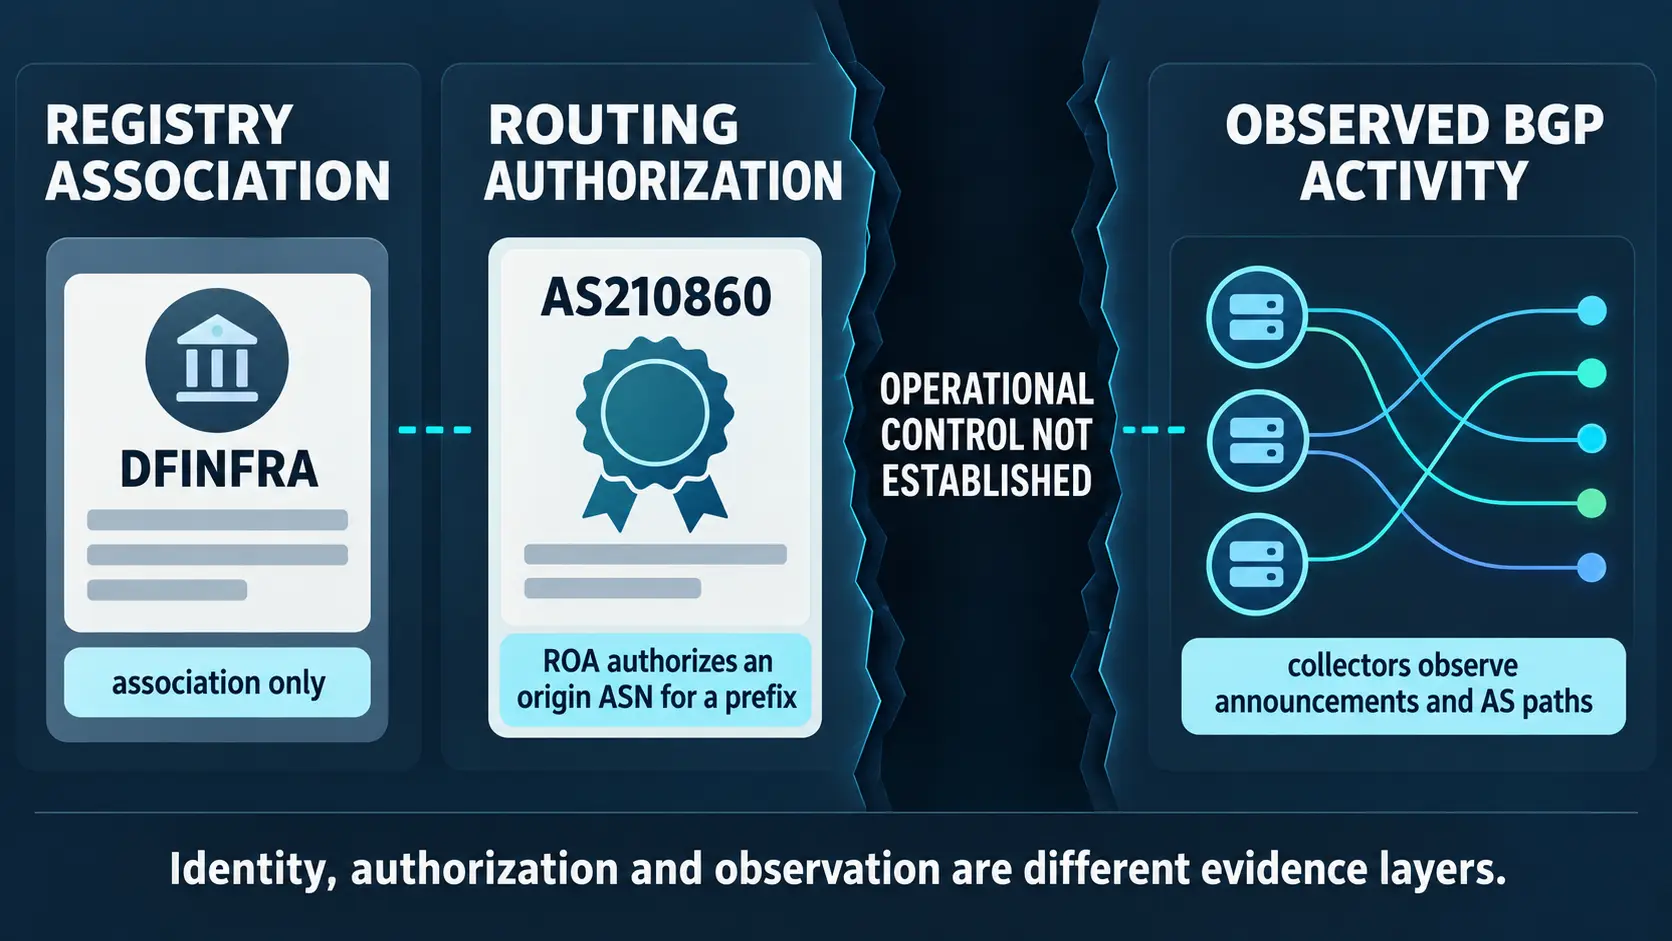
DFINFRA e o AS210860: o registro não prova quem controla a rota
O resumo de inteligência sobre DFINFRA e o AS210860: o registro não prova quem controla a rota explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de…
História
O UDP-MIB conhecia a porta, não a conversa: RFC 2013
O painel de RFC 2013 sabia quantos datagramas atravessavam quatro limites do motor UDP e quais endereços e portas locais estavam ouvindo. Era informação operacional real. Ainda assim, faltavam o interlocutor remoto, o processo responsável e o recibo de que a aplicação entregara…
História
O Success do CHAP provava uma comparação, não a conexão: RFC 1994
O CHAP escondia o segredo da linha, mas não escondia os limites do resultado. A RFC 1994 fez de cada desafio uma pergunta nova, controlada pelo autenticador e válida apenas naquele sentido.
ISP regional da Europa e do Oriente Médio
Quem controla a continuidade da rede da Vorboss?
O resumo de inteligência sobre Quem controla a continuidade da rede da Vorboss? explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de infraestrutura. O…