Resumo
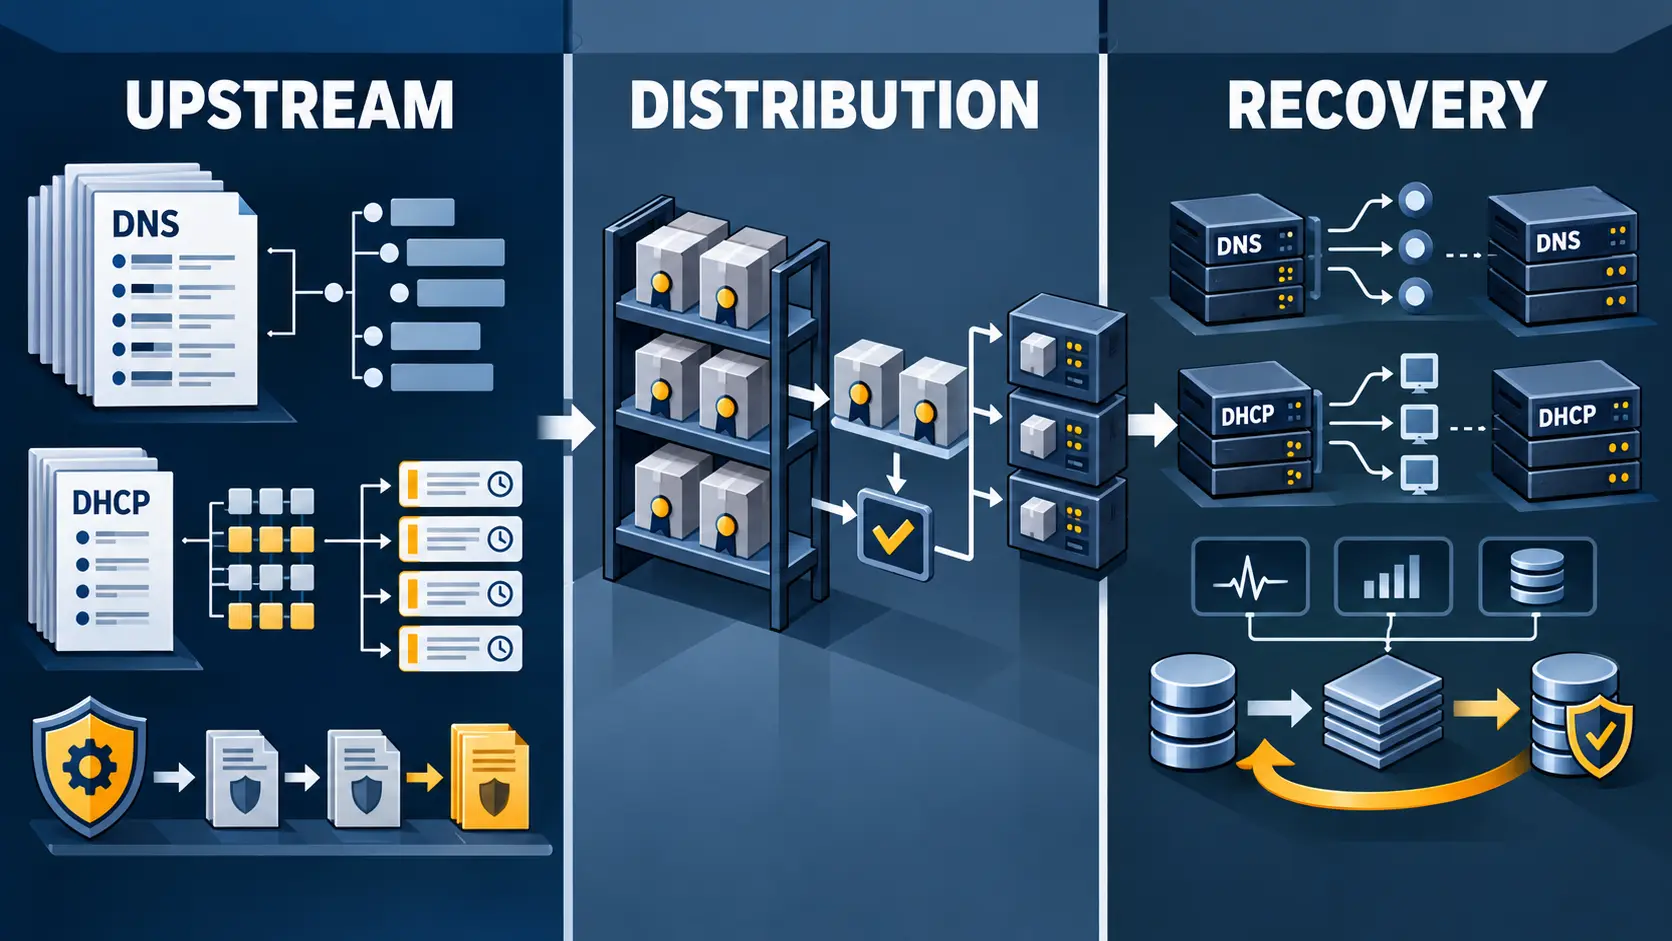
- A documentação do ISC descreve uma superfície operacional específica: alta disponibilidade por hook, coordenação entre pares, agente de controle HTTP/JSON, configuração em tempo de execução e DHCP-DDNS.
- A adoção documentada em pfSense e OPNsense confirma integração em plataformas downstream, mas o conjunto público analisado não mede prevalência de implantação, tempo de recuperação, disponibilidade ou economia administrativa.
O ponto central do Kea não é apenas substituir um servidor DHCP antigo. É deslocar partes da operação para interfaces que outros sistemas podem chamar, validar e encadear. Essa diferença importa: uma interface automatizável pode ser uma base para controle operacional, mas não é o mesmo que um sistema de automação completo nem que um resultado comprovado em produção.
O que o Kea automatiza
O ISC apresenta o Kea como um servidor DHCPv4 e DHCPv6 modular, com mecanismos de extensão, interfaces programáticas, alta disponibilidade, integração com bancos de dados e recursos de gerenciamento centralizado (página do Kea do ISC). A documentação técnica detalha como essas peças funcionam, mas também delimita o que fica fora do daemon.
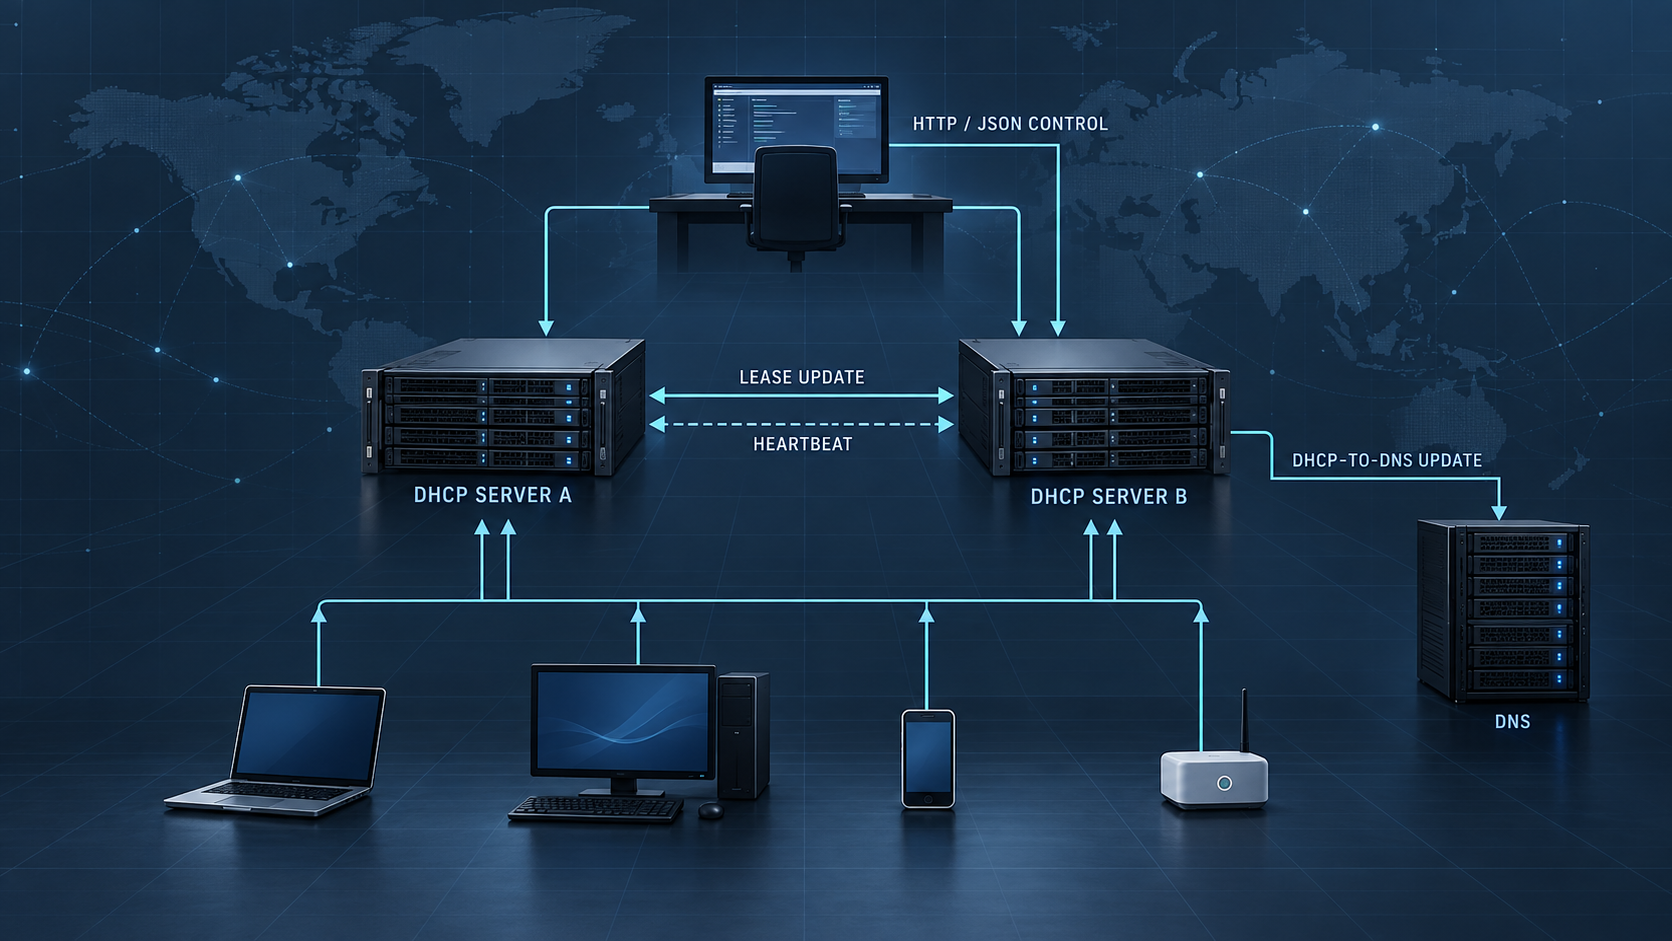
Na alta disponibilidade, o mecanismo é implementado pela biblioteca libdhcp_ha. Os modos documentados incluem balanceamento de carga e hot standby (guia de alta disponibilidade do Kea; manual de hooks do Kea). Servidores cooperantes trocam atualizações de leases por HTTP, usam heartbeats e transitam por estados definidos. URLs dos pares, papéis dos servidores e limites de tempo fazem parte da configuração (manual de hooks do Kea).
Isso é uma coordenação de serviço, não uma garantia estatística de disponibilidade. A documentação mostra a máquina de estados e os parâmetros que participam da detecção de problemas; não fornece, neste conjunto de fontes, uma medição independente de quanto tempo um ambiente real leva para detectar uma falha, assumir o atendimento e estabilizar a sincronização. Também não demonstra que uma configuração específica continuará correta sob todas as condições de rede, banco de dados, carga e manutenção.
Alta disponibilidade como dependência operacional
O desenho de HA do Kea exige mais do que dois processos ativos. O operador precisa definir papéis, endereços, limites de atraso, comportamento de recuperação e a relação entre os dados replicados e os demais componentes do serviço. O guia do ISC descreve a configuração pretendida e seus modos de operação (guia de alta disponibilidade do Kea). O manual de referência acrescenta os mecanismos de comunicação, sincronização e transição de estados (manual de hooks do Kea).
A consequência prática é que a disponibilidade passa a depender de uma cadeia de decisões operacionais. É preciso saber qual servidor é a fonte de verdade em cada estado, como mudanças são reconciliadas, como alertas chegam ao operador e como a recuperação é verificada. Sem registros de implantação ou testes publicados, não é possível transformar a existência desses controles em uma afirmação sobre disponibilidade alcançada.
Essa fronteira é relevante para equipes que avaliam uma migração. Um produto pode oferecer os controles necessários para um desenho resiliente sem executar sozinho inventário, aprovação, reconciliação de estado desejado, rotação de credenciais, auditoria ou rollback. Essas funções podem ser construídas ao redor do Kea, mas continuam sendo responsabilidades da arquitetura de operação.
API não é orquestração
O Kea Control Agent expõe uma interface de gerenciamento baseada em HTTP e JSON. Ele recebe comandos e os encaminha aos daemons configurados; não aloca leases por conta própria (manual do Control Agent). Essa separação é tecnicamente importante. O agente funciona como intermediário de controle, não como um plano de automação autônomo.
O canal de controle documenta operações como config-get, config-test, config-set e config-reload (manual do canal de controle). Elas permitem consultar, testar, substituir ou recarregar configurações em fluxos compatíveis. Mas um fluxo operacional ainda precisa decidir qual configuração é desejada, validar dependências, ordenar alterações, tratar erros e preservar uma cópia auditável do estado anterior.
A configuração estruturada em JSON facilita a integração com geradores e sistemas de automação (manual de configuração do Kea). Ela não elimina a distinção entre configuração do serviço, dados de leases e dados de hosts ou reservas. O banco usado para uma dessas finalidades não deve ser presumido como fonte completa para as demais (manual de configuração do Kea).
O mesmo limite aparece no DHCP-DDNS. O componente D2 pode processar solicitações de mudança produzidas pelo DHCP e automatizar registros diretos e reversos quando há autorização e infraestrutura DNS autoritativa compatíveis (manual de DHCP-DDNS). Isso reduz a necessidade de manutenção manual registro por registro, mas depende de configuração, permissões e de um servidor DNS autoritativo preparado para aceitar as atualizações.
O que a adoção downstream demonstra
O Kea não está restrito à documentação do ISC. A Netgate anunciou sua inclusão como opção de servidor DHCP no pfSense (anúncio da Netgate) e mantém documentação operacional para o uso do Kea nessa plataforma (documentação da Netgate). A OPNsense também mantém documentação voltada ao usuário para sua integração com o Kea (documentação da OPNsense).
Esses registros são evidência de integração em produtos downstream de rede. Também indicam um caminho prático para organizações que procuram migrar do antigo ISC DHCP, cuja substituição se tornou uma questão de ciclo de vida. O repositório público do Kea fornece ainda evidência primária de que o projeto, seus hooks e o Control Agent são desenvolvidos como software de código aberto (repositório do Kea).
Mas integração não equivale a prevalência. A documentação da Netgate não mostra quantas instalações ativaram o Kea, quantas usam alta disponibilidade ou qual foi o resultado de uma migração em produção (documentação da Netgate). A documentação da OPNsense igualmente demonstra exposição do recurso na plataforma, não uma taxa de adoção ou um desempenho operacional medido (documentação da OPNsense).
A lacuna que ainda precisa ser medida
O conjunto público analisado não identificou um estudo independente com números sobre disponibilidade do Kea, tempo de failover, prevalência de implantação, redução de trabalho administrativo ou resultados em escala. Essa é uma limitação da pesquisa, não uma prova de que nenhum operador tenha produzido tais dados.
Para passar de mecanismo disponível a resultado demonstrado, seriam necessários registros de versões e topologias implantadas, testes de falha reproduzíveis, tempos de detecção e recuperação, métricas de sincronização de leases e evidência sobre a operação do DHCP-DDNS. Também seriam úteis dados sobre mudanças de configuração: quantas foram automatizadas, quantas falharam nos testes, como foram revertidas e quem aprovou cada alteração.
A pergunta para um comprador ou operador, portanto, não deve ser apenas “o Kea tem HA?” ou “há uma API?”. Deve ser: quais controles existem no ambiente específico, quem os governa, quais estados são observados e como a equipe demonstra que a recuperação funcionou depois de uma mudança ou falha? A resposta dependerá do desenho local, das versões, dos hooks instalados e da plataforma que envolve o daemon.
O Kea oferece uma superfície técnica coerente para transformar operações DHCP em fluxos programáveis. Netgate e OPNsense mostram que essa superfície chegou a plataformas de rede utilizadas por terceiros. A evidência disponível, porém, termina antes da prova de escala e de resultado. Para líderes técnicos, essa não é uma objeção à arquitetura; é a definição do trabalho restante: ligar interfaces documentadas a inventário, governança, observabilidade, testes e evidência de recuperação no ambiente real.
Fontes
- Kea DHCP — ISC
- Kea High Availability Quickstart Guide
- Kea Administrator Reference Manual: Hook Libraries
- Kea Administrator Reference Manual: The Kea Control Agent
- Kea Administrator Reference Manual: Control Channel
- Kea Administrator Reference Manual: Configuration
- Kea Administrator Reference Manual: DHCP-DDNS
- Kea source repository
- Kea DHCP added to pfSense software — Netgate
- Kea DHCP Server — Netgate documentation
- Kea DHCP — OPNsense
Para consultar a ficha institucional do ISC, veja o registro do Internet Systems Consortium.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance