
Domínio principal
Infraestrutura
Na faceta Domínio principal, Infraestrutura grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Serviços de nuvem da Ásia-Pacífico
A pane da IDCF expôs quem controla a recuperação
O ataque de ransomware contra a IDC Frontier não prova que o serviço IDCF Cloud Backup tenha falhado. Ele expõe uma pergunta mais precisa para quem contrata nuvem: quando o console habitual é desligado, quem consegue encontrar uma cópia, autorizar a restauração e oferecer…

História
Uma conexão valia um ponto: como a RFC 1025 testou a interoperabilidade do TCP/IP
Antes que a compatibilidade pudesse ser presumida, era preciso demonstrá-la entre implementações reais. A RFC 1025 transformou essa prática dos primeiros anos da Internet em uma tabela de pontos: começa com uma conexão e acrescenta pares, gateways, pacotes alterados e…
Acadêmicos
David J. Farber e Interesting People: debate visível não é representação
Uma nota de 1993 do moderador combina o convite a contribuições com um filtro editorial sob seu controle. O arquivo permite examinar argumentos selecionados, mas não medir a opinião dos usuários da Internet.

Líderes
Alan Greenberg e o pedido que abriu uma pauta no GNSO
Em maio de 2007, Alan Greenberg levou ao GNSO uma decisão do ALAC: pedir que a equipe da ICANN examinasse o domain tasting. O pedido abriu um caminho formal de análise; não definiu a política nem deu aos participantes um mandato para falar por todos os usuários da Internet.

Líderes
Tina Dam e o teste da raiz que não podia aprovar um nome
Antes de acrescentar um domínio de primeiro nível internacionalizado à raiz, a ICANN fez uma pergunta deliberadamente restrita: rótulos codificados afetariam os servidores e resolvedores que encaminham consultas DNS? O teste de laboratório respondeu apenas dentro do ambiente…
Acadêmicos
Lorrie Cranor: do código ao rótulo de privacidade
O trabalho sobre a seção Data safety do Google Play traz uma pergunta prática: o desenvolvedor consegue ligar cada declaração da loja ao código e ao comportamento dos SDKs? A pesquisa de Lorrie Cranor sobre privacidade utilizável coloca esse problema de tradução dentro do fluxo…

Líderes
A volta de Rebecca MacKinnon expõe duas formas de cobrar responsabilidade
Quando Rebecca MacKinnon voltou à Global Network Initiative (GNI), em agosto de 2026, sua trajetória aproximou duas instituições que avaliam responsabilidade digital por caminhos diferentes. A Ranking Digital Rights (RDR), fundada por ela, comparava políticas divulgadas pelas…
Líderes
O marco de Anriette Esterhuysen mediu a capacidade pelo que as instituições sustentam
O relatório do IGF de 2021 contabiliza bolsas, pessoas apoiadas e oficinas. O marco que Anriette Esterhuysen preparou antes propunha um horizonte maior: depois do encontro, pessoas e instituições ainda conseguiam definir e alcançar seus próprios objetivos de política para a…
História
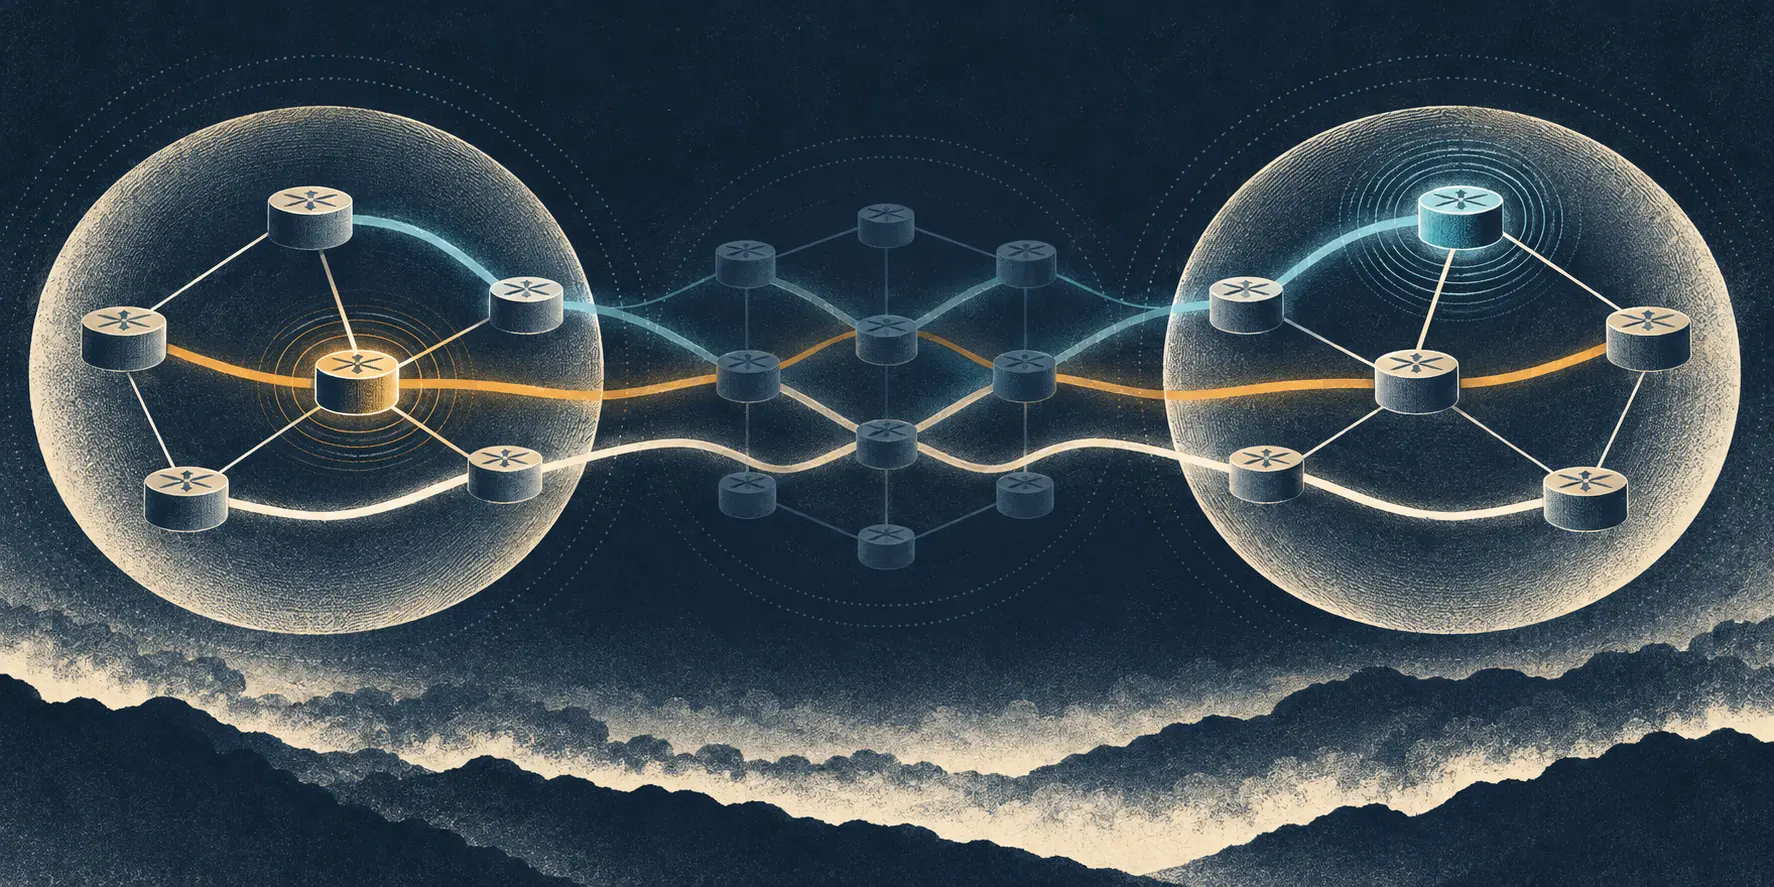
A melhor rota não era uma resposta estável: RFC 3345
Um roteador podia escolher a melhor rota de sua tabela e, ainda assim, ajudar a criar um ciclo que mudaria a escolha seguinte. A RFC 3345 mostrou como a visibilidade parcial das saídas transforma decisões BGP localmente coerentes em oscilação persistente.

História
O bit AD informava a validação, não uma resposta assinada: RFC 3655
Um único bit no cabeçalho DNS pode levar até a aplicação o resultado de uma avaliação feita pelo resolvedor. Em 2003, a RFC 3655 estreitou o significado desse sinal e deixou claro que ele só era útil quando o consumidor confiava no resolvedor e no caminho da resposta.

História
A rota parou de oscilar. A penalidade ainda não: RFC 2439
Uma rota BGP pode voltar a estar alcançável antes de o roteador esquecer sua instabilidade. A RFC 2439 transformou o histórico recente em uma penalidade temporária: a redução gradual podia liberar uma rota suprimida, mas só quando sua pontuação cruzasse um limiar distinto de…

História
Quando o controle perdeu a associação, o encaminhamento ainda precisava de uma regra: RFC 3654
Um elemento de encaminhamento pode continuar movendo pacotes mesmo depois de perder a associação com o componente que o programa. A RFC 3654 tratou esse intervalo como uma escolha de arquitetura: detectar a perda, definir o que o elemento fará e planejar como controle e estado…

História
O envelope Handle ficava fora da credencial da mensagem: RFC 3652
Uma mensagem Handle precisava cumprir duas tarefas: levar uma operação que pudesse ser autenticada e permitir que o cliente recompusesse partes recebidas separadamente. A RFC 3652 traçou limites diferentes para cada função. Como ambas estavam dentro da mesma mensagem, essa…

História
O registro global mantinha o mapa de serviços: RFC 3650
No Handle System, “global” não significava que todo valor de recurso ficaria guardado em um banco central. A RFC 3650 colocou um registro no topo de uma hierarquia de serviços: o cliente descobria quem atendia uma autoridade de nomes e, em seguida, consultava esse serviço.

História
A consulta cruzou o IPv4; a resposta ainda podia apontar para IPv6: RFC 3596
O DNS não precisava trafegar por IPv6 para perguntar por um endereço IPv6. A RFC 3596 separou o pacote que leva a pergunta do registro solicitado — uma fronteira pequena que permitiu a um único espaço de nomes atravessar uma Internet com versões diferentes.

História
O TCP entregou o trap, mas não confirmou a operação: RFC 3430
O TCP pode entregar todos os bytes de uma mensagem SNMP em ordem sem responder à pergunta relevante: a aplicação de gerenciamento recebeu, processou ou colocou a operação em fila? A RFC 3430 tornou esse limite explícito. Ela abriu um fluxo confiável para grandes trocas de…
História
Depois do PHP, o rótulo OAM chegava ao destino — se o LSR soubesse interpretá-lo: RFC 3429
O PHP reduz o trabalho do roteador de saída: o LSR anterior retira o rótulo de topo antes de encaminhar o pacote. Mas essa otimização só ajuda a operação se o destino ainda conseguir reconhecer uma mensagem de manutenção. Em 2002, o RFC 3429 reservou um valor MPLS para essa…

História
O primeiro perfil AAL2 comum ainda precisava de um mapa de serviços: RFC 3441
Dois gateways podiam chegar a uma lista comum de perfis AAL2 sem decidir quais linhas do perfil transportariam voz, dados de faixa vocal ou fax. A RFC 3441 mantém distintas a interseção dos perfis, as preferências de serviço, a configuração do bearer ATM e a chamada concluída.
Tendências de Telecomunicações nacionais da Europa e Oriente Médio
A meta de 500 Tbps da e& exige rotas verificáveis, não só escala
e& quer elevar sua capacidade de conectividade internacional de 20 Tbps para mais de 500 até 2030. Sua rede e seus serviços de atacado dão uma base operacional à meta; financiamento específico, capacidade comercializável e independência física das rotas ainda não foram…

Tendências de serviços em nuvem na Europa e no Oriente Médio
SAP compra um mapa do trabalho; o ativo mais difícil é a confiança nas evidências
O plano de incorporar a inteligência de tarefas da TechWolf ao SuccessFactors vem acompanhado de uma promessa: manter o acesso para clientes fora do SAP. A aquisição, porém, ainda não foi concluída; preço, direitos sobre dados e garantias operacionais não foram divulgados.