
Domínio principal
Infraestrutura
Na faceta Domínio principal, Infraestrutura grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Tendências de Data Center da América do Norte
Dois B300 da PDN, dois riscos para recuperar o principal
A Professional Diversity Network comprometeu cerca de US$ 1,18 milhão em dois sistemas NVIDIA B300, mas os contratos não oferecem uma única rota de volta para esse capital. Um sistema gera aluguel independente da receita de computação, porém o contrato pode terminar antes e deixa…

Tendências de Data Center da América do Norte
Axe fica com as GPUs; Duos mantém o data center — e o relógio do refinanciamento
A venda em Columbus separa os servidores do campus que os abriga. A economia do negócio depende de um saldo devido ao vendedor que pode vencer antes do prazo se o novo dono financiar o equipamento como garantia.

Serviços de Nuvem Globais
A identidade apresentada e a rede observada: auditoria de coerência do almazcloud.network
O resumo de inteligência sobre A identidade apresentada e a rede observada: auditoria de coerência do almazcloud.network explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…
Institucional Global
A licença que expira sozinha: o prazo de 6 de abril de 2027 que amarra o compute soberano de IA dos Emirados ao destino corporativo da G42
A G42 conquistou acesso sem licença a itens avançados de computação dos Estados Unidos — mas com uma cláusula de caducidade automática que transforma a autorização em um prazo de reestruturação corporativa.

História
O REGISTER terminava; a rota ficava para depois: RFC 3327
Um proxy não deveria acrescentar Path por hábito: primeiro, o UA precisava anunciar `Supported: path`. Esse detalhe transforma a negociação de capacidade em parte central da história da RFC 3327. Uma vez autorizado pelo suporte declarado, o vetor podia acompanhar o registro e…

História
No TLS, AES chegou em doze combinações, não como uma cifra única: RFC 3268
Em 2002, o TLS passou a oferecer AES sem redesenhar o handshake. A novidade veio em doze suítes: a cifra de dados era só uma parte das escolhas de troca de chaves e autenticação.

História
A chave aleatória não recuperava nada. Ela impedia a falha de falar: RFC 3218
Um destinatário CMS podia rejeitar uma mensagem antes de tocar no conteúdo. Explicar exatamente o motivo parecia uma qualidade de engenharia, até que um atacante passou a fazer a mesma pergunta milhares de vezes. A resposta da RFC 3218 foi deliberadamente estranha: se o…
História
A URL deixou de ser uma caixa separada: RFC 3305
Nos primeiros anos da Web, a divisão parecia simples: uma URL indicava aonde ir; uma URN nomeava algo sem depender do lugar onde estava. Em 2002, um grupo de planejamento conjunto de W3C e IETF argumentou, na RFC 3305, que essa separação tão arrumada estava atrapalhando a…

História
A confirmação dizia que o NAK foi ouvido, não que o reparo chegou: RFC 3208
O PGM trocou recibos positivos de cada receptor por evidência seletiva de perda. Quem via uma lacuna enviava um NAK; os roteadores confirmavam e agregavam pedidos; o estado de reparo delimitava os ramos que receberiam RDATA. A economia tornou o multicast escalável, mas nunca…

História
Um bilhão de usuários ainda deixaria a maioria de fora: RFC 3271
Em 2002, Vint Cerf projetou que haveria mais de um bilhão de usuários da Internet até o fim de 2005 — e observou logo em seguida que isso corresponderia a apenas cerca de 16% da população mundial. Esse contraste transforma “a Internet é para todos” de um lema de crescimento em um…

História
O IPsec autenticava cada pacote, mas não necessariamente o usuário no túnel: RFC 3193
O RFC 3193 desmontou uma aparência confortável. Um pacote podia chegar íntegro, protegido contra repetição e ligado a uma identidade IKE — e ainda assim não provar qual usuário do computador o enviara. Antes disso, L2TP e IPsec já precisavam resolver outro desencontro: o túnel…
História
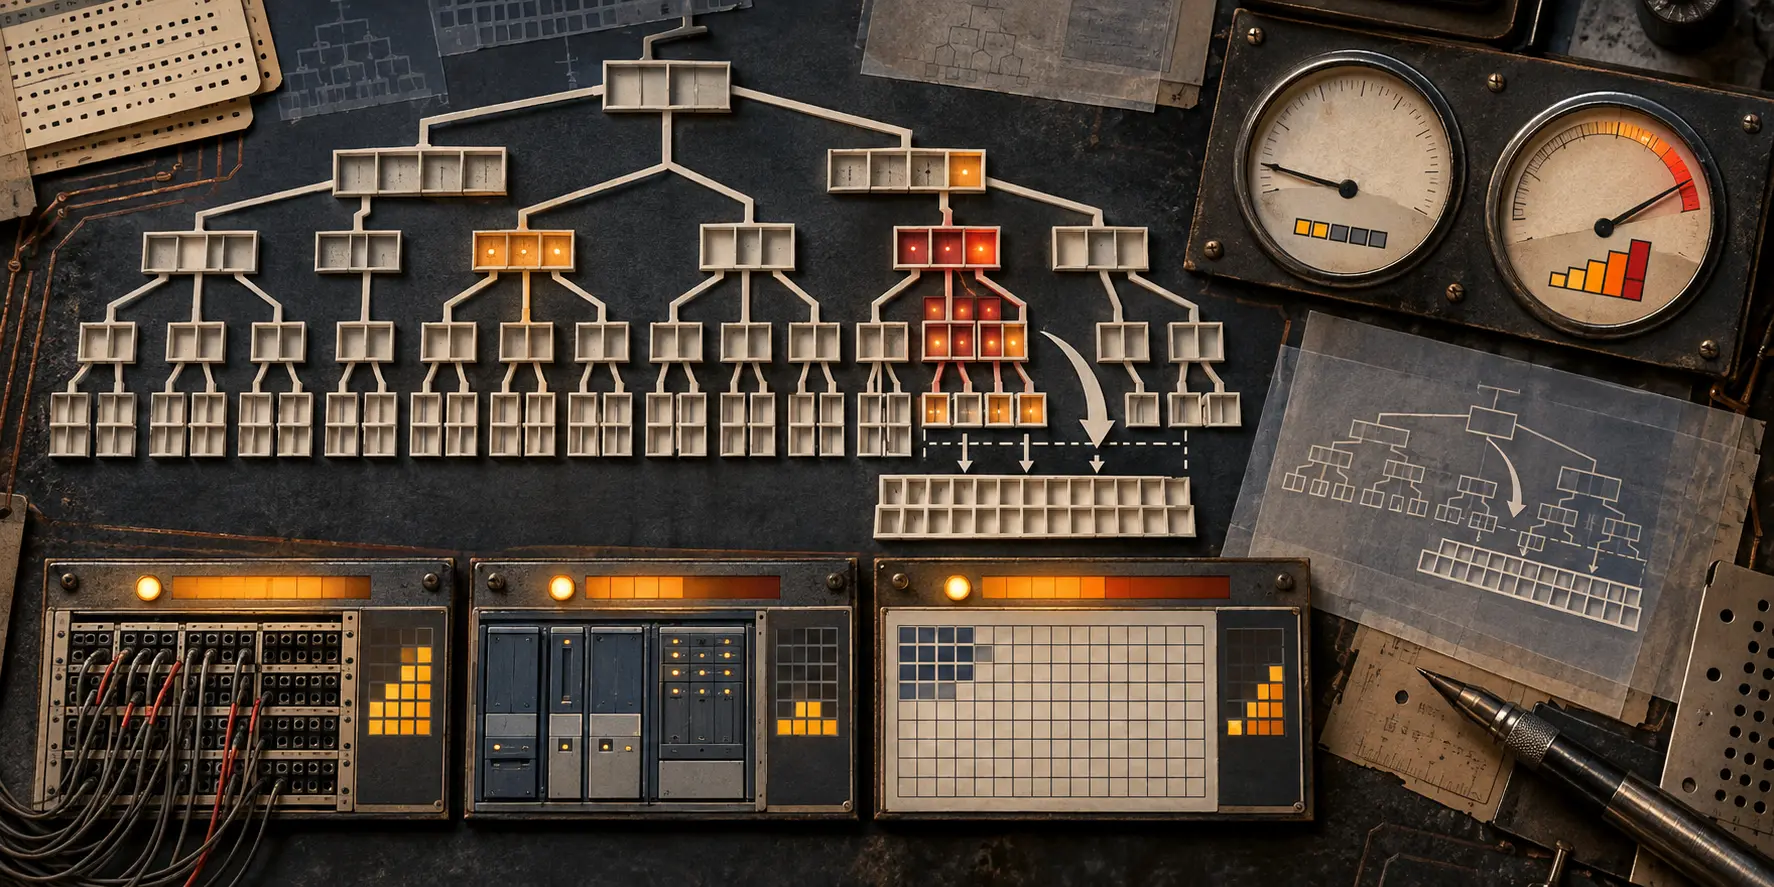
Blocos reutilizáveis ainda podiam falhar juntos: RFC 3269
O multicast confiável precisava de mais do que peças reutilizáveis. A RFC 3269 exigiu que cada bloco de RMT declarasse seus limites e dependências, e que o protocolo completo explicasse como as peças se encaixavam.
História
O plano estava 87% cheio enquanto quase todos os endereços seguiam vazios: RFC 3194
O percentual do RFC 3194 não era uma contagem de casas ocupadas. Ele localizava uma quantidade numa escala logarítmica entre um objeto e o máximo de um plano hierárquico. Por isso, 87% de Host Density num espaço de 32 bits correspondia a cerca de 240 milhões de objetos, apenas…

História
O número de telefone só virou endereço de e-mail na passagem pelo gateway: RFC 3191
Uma sequência com aparência telefônica podia viajar pelo correio, mas não autorizava todo servidor no caminho a discá-la. O RFC 3191 colocou serviço, número e qualificadores no lado esquerdo e fez o domínio do lado direito escolher o intérprete. O envelope era comum; a…

História
A amostra mais negativa era som no RTP e falha no DV: RFC 3190
O valor atravessava a ponte intacto, mas sua autoridade mudava no caminho. Em RTP, podia ser áudio legítimo. Num equipamento DV, o mesmo padrão dizia que a fita não havia entregue amostra alguma.
História
O autor recebeu o nome. O documento talvez nunca chegasse ao catálogo: RFC 3188
Um gerador podia entregar ao autor um NBN para uma página ainda fora da biblioteca. Sem obrigação de depósito, o nome existia, mas a bibliografia nacional podia nunca ver o documento. RFC 3188 tornou esse risco explícito: atribuição, captura, catálogo, preservação e resolução…

História
O formato mudou, portanto o ISBN também deveria mudar: RFC 3187
O mesmo título podia chegar ao leitor em capa dura, PDF e outro formato eletrônico. Isso não transformava três manifestações em um único objeto de rede. No modelo que RFC 3187 levou aos URNs, a persistência começava por uma decisão editorial: cada formato digital deveria receber…

História
A linha parecia privada. A capacidade continuava compartilhada: RFC 3186
Para o equipamento do cliente, havia uma conexão PPP ponto a ponto. Para a operadora, havia portas, um par de endereços, rotas internas, filas e um banco de caminhos sobre uma rede compartilhada. RFC 3186 aproximou essas duas realidades com reescrita de cabeçalho — sem fingir que…
História
O contador chegou ao fim. As cópias da chave não desapareceram: RFC 3185
`CEKMaxDecrypts` podia dizer quantas mensagens futuras usariam uma chave referenciada. O número orientava retenção, mas não apagava segredo algum a distância. Quando o contador terminava, RFC 3185 não conseguia provar que todos os destinatários tinham eliminado suas cópias — e…
História
O texto claro reapareceu na autoridade do domínio: RFC 3183
O envelope criptografado chegou à organização destinatária, mas não necessariamente ao computador da pessoa ainda fechado. Em RFC 3183, uma autoridade de confidencialidade do domínio podia abrir esse envelope em nome do usuário. Nesse instante o texto claro reaparecia, a custódia…