
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

História
Andrew S. Tanenbaum e a capability do Amoeba que autorizava um objeto, não uma pessoa
O Amoeba condensou em 128 bits o endereço de um serviço, o nome de um objeto, as operações permitidas e uma verificação contra falsificação. A capability podia circular com o código do usuário sem um cadastro central de portadores. Ainda assim, um token válido não revelava por si…
Líderes
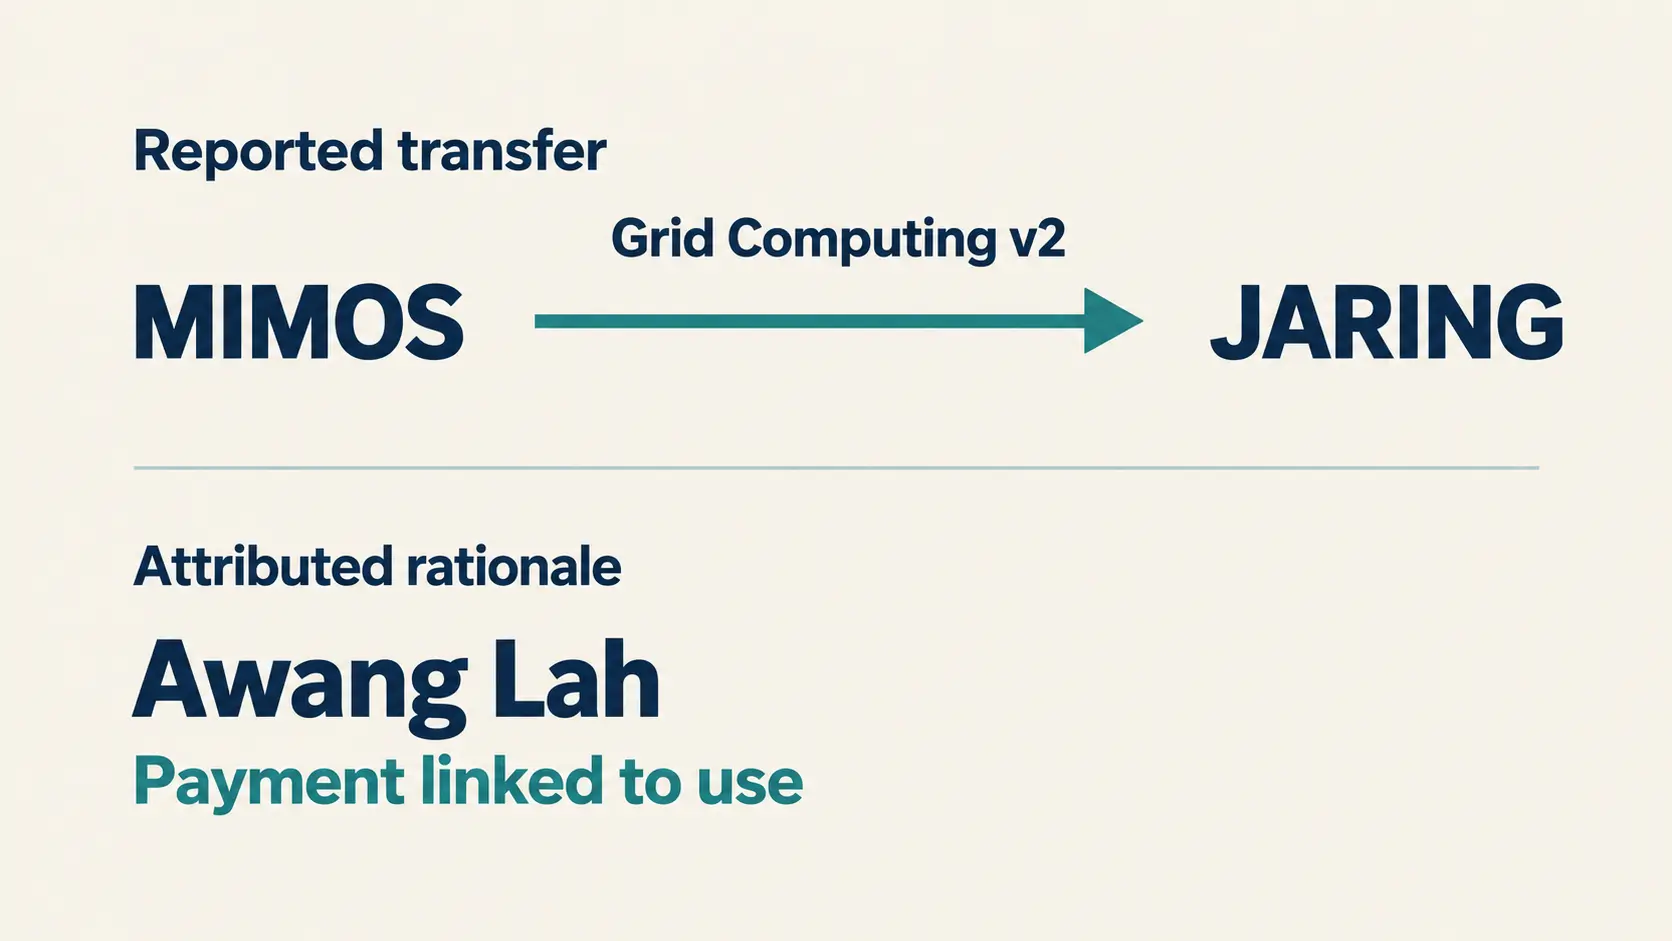
Awang Lah e a JARING: a proposta de pagar apenas pelo uso
Para avaliar a atuação de Mohamed Awang Lah na computação em grade, é preciso separar a transferência entre organizações, o argumento de cobrança e o resultado para quem usaria o serviço.

Serviços de Nuvem Globais
Cloudflare R2: o preço de sair não cabe na tarifa de egress
A cobrança zero pela transferência de saída é uma vantagem concreta. Mas o custo de recuperar objetos, executar operações e colocar uma aplicação para funcionar em outro destino exige uma conta separada — e um teste que a tabela de preços não substitui.

Institucional Global
De ISC DHCP a Kea: o arquivo convertido ainda não é a rede migrada
O keama reduz o trabalho de converter configurações de ISC DHCP para o formato do Kea. Mas o arquivo resultante não demonstra, sozinho, que concessões, políticas de atendimento, alta disponibilidade, atualizações de DNS e extensões funcionarão como a operação exige. A fronteira…

ICANN
ICANN: qual regra obriga e qual recurso protege a operação?
Entre uma política publicada e uma obrigação exigível existe uma cadeia de instrumentos. Entre o direito de contestar uma decisão e a preservação da operação durante a disputa existe outra. Os documentos públicos da ICANN ajudam a localizar essas duas cadeias, mas não autorizam…

IETF
Quem pode decidir pelo IETF — e quem pode contestar a decisão?
As decisões do IETF não recebem autoridade de uma votação simples nem de uma licença estatal. Elas ganham força por uma cadeia institucional de mandatos, procedimentos de consenso, supervisão técnica e vias graduais de recurso. Essa arquitetura pode produzir padrões amplamente…

Líderes
Mohamed Awang Lah: o que a infraestrutura da Internet malaia revela — e o que não revela
A história inicial da Internet na Malásia costuma ser contada como uma história de pioneirismo individual. Mohamed Awang Lah aparece nessa narrativa associado à construção de redes nacionais, ao projeto RangKom e à JARING, iniciativas que ajudaram a transformar conectividade…

ISP Regional Global
AS210837: o que a evidência pública pode provar sobre a operação da ROYA
O resumo de inteligência sobre AS210837: o que a evidência pública pode provar sobre a operação da ROYA explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências…
Serviços de Nuvem Globais
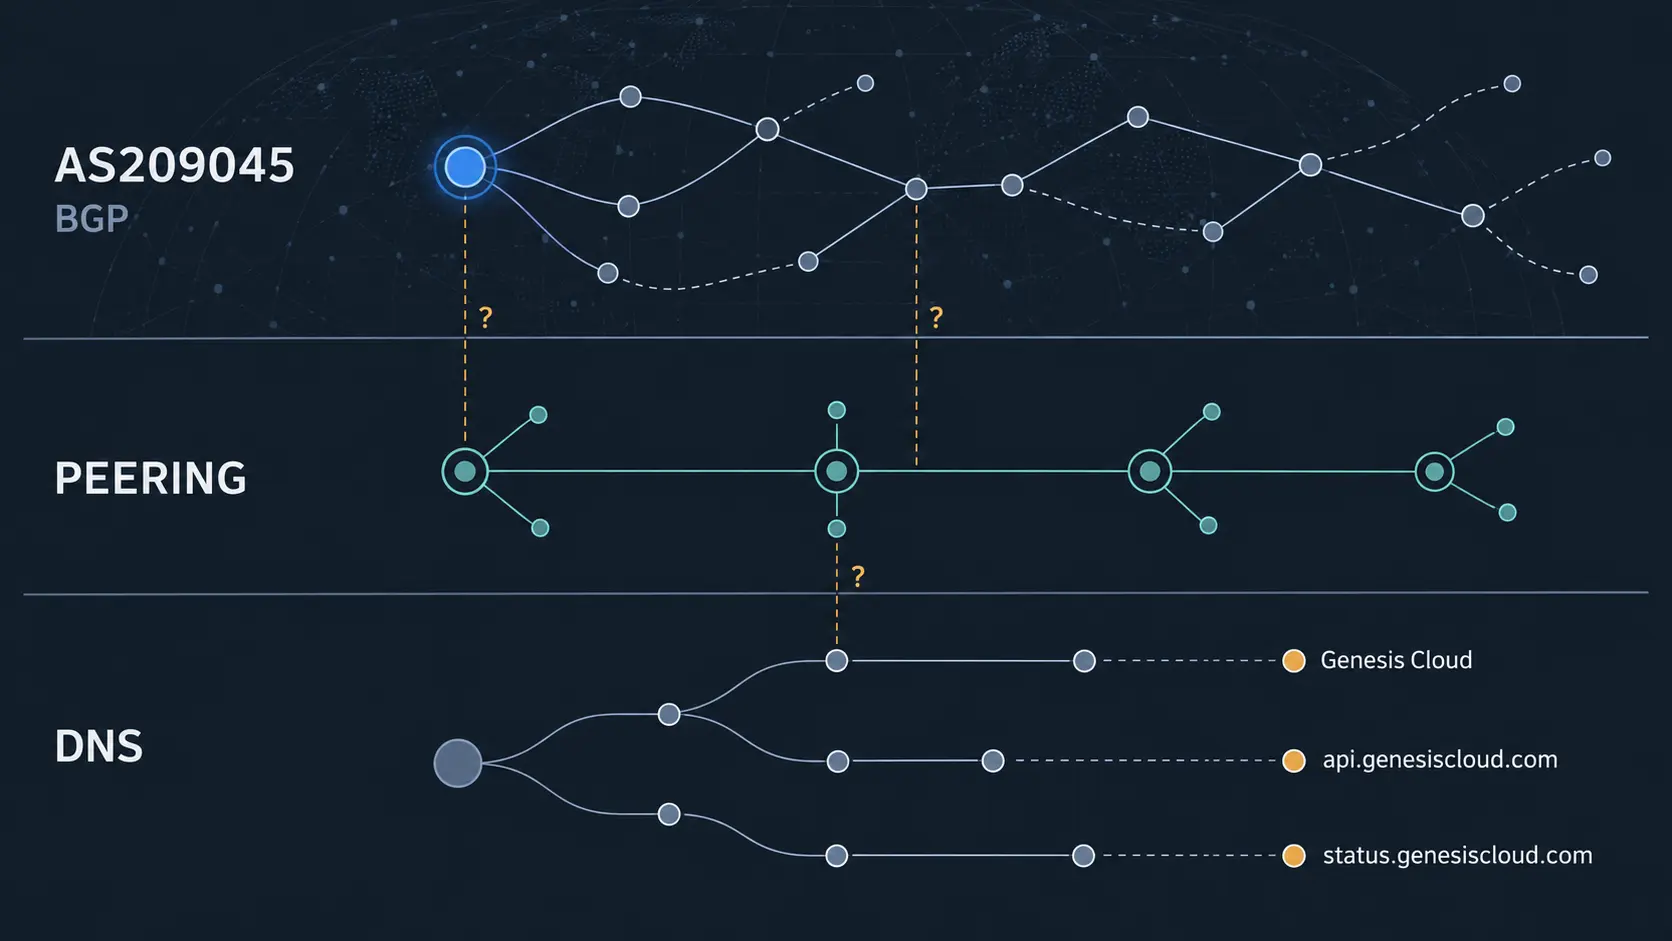
Genesis Cloud: a visibilidade da rota não prova continuidade operacional
O resumo de inteligência sobre Genesis Cloud: a visibilidade da rota não prova continuidade operacional explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências…
Arquivo de Caso
A contagem de SHA-1 do RFC 9919 não é um recibo de retirada
Uma linha zerada no log de um respondedor OCSP é um sinal útil, mas incompleto. O desenho de escala do próprio RFC 9919 faz com que cache, stapling e rotas alternativas escondam parte da população que ainda pode depender de `CertID` com SHA-1.

História
Antes da tela havia uma fronteira: o contrato de decodificação do RFC 2070
Um servidor podia trocar a codificação externa de um arquivo HTML sem trocar o caractere indicado por uma referência numérica. Essa estabilidade dependia de uma separação precisa. No RFC 2070, `charset` dizia como converter octetos do recurso concreto, enquanto o HTML mantinha um…

História
O servidor economizou memória e perdeu a prova do primeiro uso: o limite do nonce no RFC 2069
Um nonce que carrega endereço, horário e uma assinatura do servidor parece resolver dois problemas ao mesmo tempo: expira sozinho e pode ser verificado por qualquer nó sem consulta central. Essa eficiência, porém, compra apenas uma janela válida. Se o servidor não registra o que…

IETF
A EVPN pode selecionar uma fonte multicast, não certificar a redundância
Em uma transmissão ao vivo, dois codificadores podem enviar o que a operação chama de mesmo programa e, ainda assim, o receptor mostrar uma única cópia limpa. A RFC 9856 explica como a EVPN descarta a cópia excedente. Ela não comprova equivalência de conteúdo, saúde da fonte nem…
História
Ned Freed e o nome de arquivo que precisa ser remontado sem ganhar confiança
Um anexo pode exibir um único nome embora esse valor tenha cruzado a rede em várias partes. A RFC 2231 define como remontar as partes e interpretar caracteres internacionais; ela não transforma o resultado em caminho seguro, identidade comprovada ou autorização para agir.
História
O número mudou no proxy: o que o RFC 2068 realmente prometia com HTTP/1.1
Uma mesma solicitação podia aparecer como HTTP/1.0 em um trecho da rota e HTTP/1.1 no trecho seguinte. Isso não fazia do número uma etiqueta defeituosa; revelava sua unidade correta. Cada aplicação que construía uma mensagem respondia pela versão anunciada ao vizinho imediato. O…

IETF
A resposta cruzou três domínios. A prova, não
O RFC 9716 dá a uma resposta SR-MPLS um caminho de volta quando a conectividade IP comum termina na fronteira de um domínio. A pilha reversa pode vir pronta ou ser construída em etapas. Uma resposta recebida comprova aquela troca e as decisões que permitiram seu retorno, não a…

História
RFC 2067: três formatos desapareceram para o padrão avançar
O salto de maturidade do IP sobre HIPPI veio acompanhado de uma poda. O RFC 2067 eliminou três variações de pacote admitidas pelo RFC 1374 porque nenhuma implementação em operação as usava. Também recusou transformar uma configuração conhecida em promessa universal: a…

IETF
Um teste de retorno DTLS não é um comprovante de migração
Um datagrama protegido traz o Connection ID correto, mas chega de um novo endereço de origem. A criptografia localiza o contexto DTLS existente; ainda falta decidir se esse contexto deve ser movido, se dados da aplicação podem ser liberados para o novo endereço, como observar o…

História
Ward Christensen e o acordo de 128 bytes que deixou as pontas livres
O XMODEM circulou porque não quis administrar toda a comunicação. Ward Christensen colocou na linha apenas um acordo pequeno sobre ordem, verificação e repetição; discagem, armazenamento, nomes de arquivo, interface e evolução continuaram nas duas pontas.

IETF
A órbita disse que o enlace estava pronto. A rede ainda não tinha confirmado
O RFC 9717 transforma previsibilidade orbital em vantagem de roteamento sem confundir previsão com observação. Um cronograma permite preparar decisões, mas cronograma, lista de SIDs e recibo de instalação continuam sendo fatos diferentes de uma adjacência óptica ativa e do…