
Resumo
- Os registros públicos identificam o AS209045 e oferecem sinais sobre anúncios de prefixos, vizinhanças BGP, DNS e endpoints da Genesis Cloud, mas cada fonte observa apenas uma camada diferente da infraestrutura.
- A consequência econômica depende de uma condição ainda não estabelecida: se a mesma cadeia de controle sustenta simultaneamente a conectividade de rede, a resolução de nomes, a hospedagem dos endpoints e a resposta operacional aos clientes.
A diferença entre declarar uma rede e operar um serviço
Para um provedor de infraestrutura em nuvem, um número de sistema autônomo é mais do que uma etiqueta técnica. Ele pode indicar uma posição no sistema de roteamento da Internet, ajudar parceiros a identificar anúncios de prefixos e oferecer uma superfície pública para investigar políticas de interconexão. Mas a existência de um ASN, por si só, não estabelece que todos os serviços de uma empresa passam por ele.
A evidência disponível para a Genesis Cloud deve ser lida dessa forma. O conjunto de registros consultado inclui o RDAP do AS209045, dados do RIPE Database, estatísticas de anúncios e histórico de roteamento, informações do PeeringDB e observações de coletores independentes. Também inclui registros do domínio genesiscloud.com, consultas DNS para o domínio e subdomínios, endpoints de API e status, documentação de desenvolvedores, um provedor Terraform e certificados públicos.
Essas fontes podem responder perguntas diferentes. O RDAP e o banco regional descrevem a identidade registrada. As estatísticas de roteamento mostram o que determinados coletores observaram. O PeeringDB registra declarações de presença e interconexão. O DNS mostra delegação, servidores autoritativos e respostas publicadas. Uma API ou uma página de status pode mostrar que um nome resolve ou que uma aplicação responde em determinado momento. Nenhuma dessas observações, isoladamente, prova controle operacional contínuo sobre todas as camadas.
O registro de recursos do AS209045 é, portanto, um ponto de partida, não uma prova final de alcance. A documentação de registro e a visão geral do ASN identificam a entidade ou o recurso associado ao sistema autônomo, mas não substituem uma observação operacional de cada prefixo, caminho e serviço. O mesmo vale para os dados de prefixos anunciados e para o histórico de rotas: eles são amostras condicionadas ao tempo, aos coletores e às perspectivas de medição. RDAP do AS209045 e dados do RIPE Database registram a identidade e os objetos de rede; não certificam, sozinhos, a continuidade comercial do serviço.
O caminho causal passa por quatro camadas
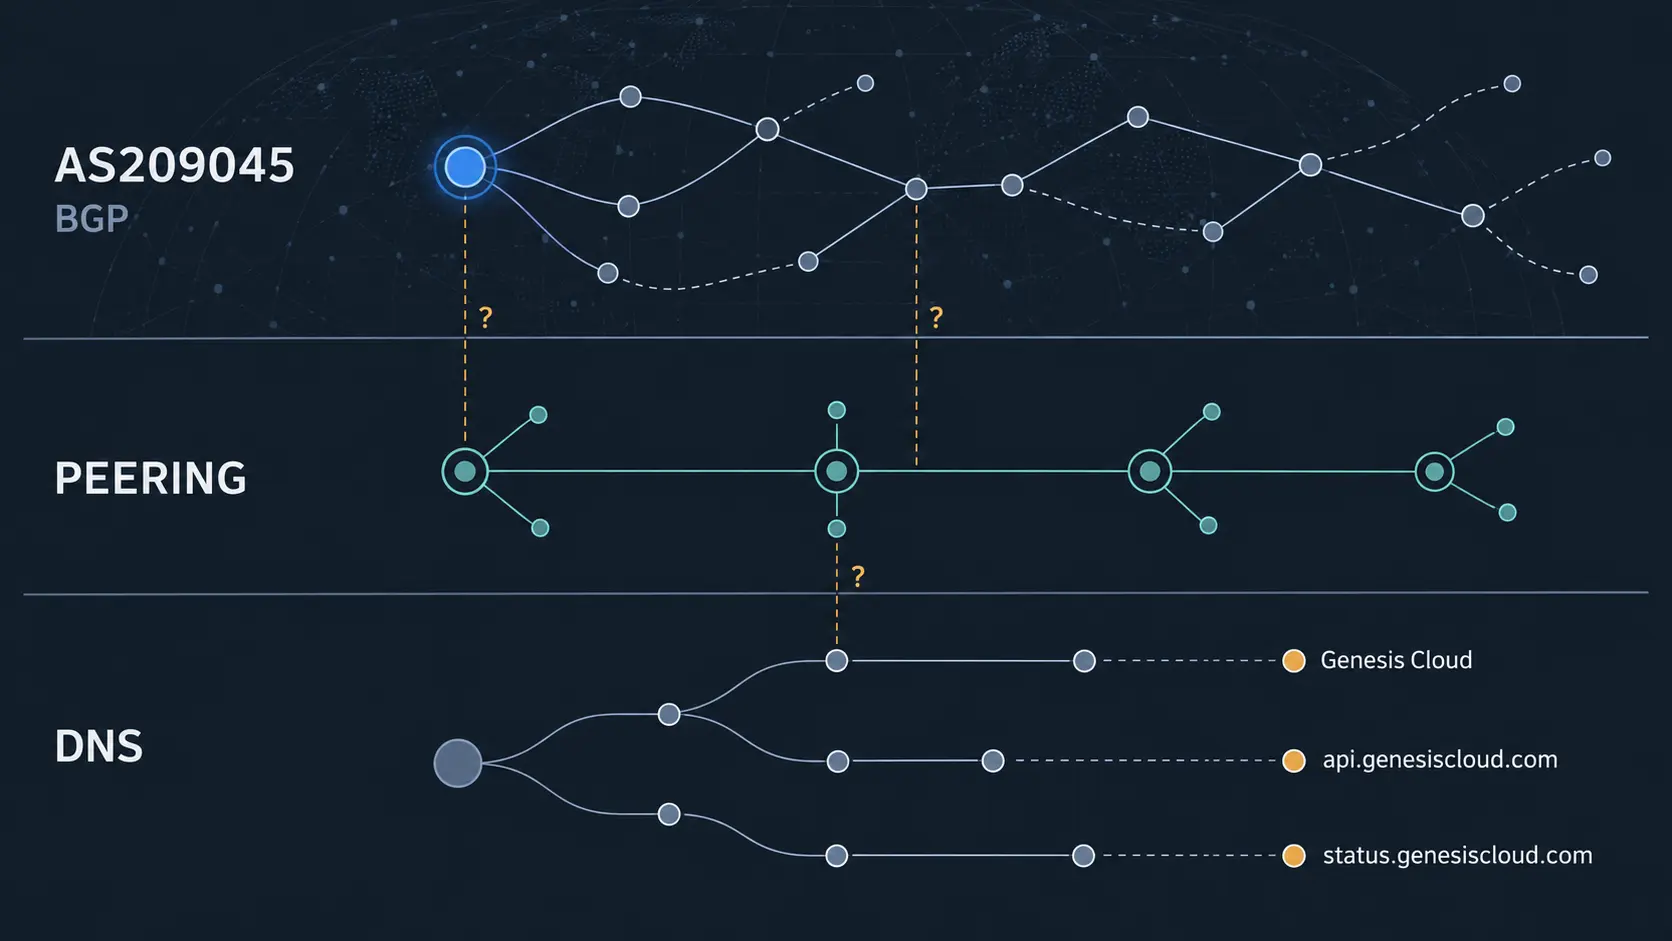
A questão relevante para clientes não é apenas se o AS209045 aparece na Internet. É se uma alteração em sua operação poderia interromper a capacidade de um cliente acessar, administrar ou monitorar recursos contratados. Para chegar a essa conclusão, é preciso seguir quatro elos: anúncio de rota, trânsito e peering, resolução DNS e comportamento da aplicação.
O primeiro elo é a visibilidade dos prefixos. A consulta de visão geral do ASN, os dados de prefixos anunciados e o histórico de roteamento podem indicar se prefixos associados ao AS209045 foram observados e em que períodos. A informação de vizinhanças pode mostrar quais outros sistemas autônomos apareceram próximos ao ASN nas perspectivas consultadas. A busca de rotas originadas no RIPE Database pode acrescentar uma camada de consistência entre objetos registrados e anúncios observados. A visão geral do AS209045, os prefixos anunciados, o histórico de roteamento, as vizinhanças e as rotas registradas devem ser comparados, não fundidos em uma única afirmação.
O segundo elo é a interconexão. Um registro no PeeringDB pode declarar uma rede, uma política, uma instalação ou uma relação de interconexão. Isso é útil para entender como a empresa pretende se apresentar a pares e provedores de trânsito. Entretanto, um registro declarativo não equivale necessariamente a uma sessão BGP bilateral ativa, nem informa se a sessão transporta o tráfego de todos os serviços ou apenas de uma parte da operação. Os dados de rede e de pontos de troca do PeeringDB e do PeeringDB NetIXLAN ajudam a formular essa hipótese, mas não demonstram alcance global.
O terceiro elo é o DNS. O domínio principal pode delegar sua autoridade a servidores específicos, enquanto subdomínios como api.genesiscloud.com e status.genesiscloud.com podem resolver para endereços, provedores ou arquiteturas diferentes. Essa separação pode ser uma escolha deliberada de resiliência, uma herança operacional ou simplesmente uma consequência da forma como serviços terceirizados são usados. O ponto econômico é que a continuidade de um serviço depende da possibilidade de manter a resolução correta e de alterar registros quando a infraestrutura muda.
Os dados públicos do RDAP de .com, as consultas de servidores autoritativos e SOA e as respostas A e AAAA fornecem indícios sobre essa camada. O RDAP do domínio, a delegação NS e o registro SOA descrevem a autoridade publicada. A resposta A para genesiscloud.com, a resposta A para api.genesiscloud.com e a resposta AAAA para api.genesiscloud.com mostram respostas DNS observáveis nas consultas realizadas. Elas não identificam as credenciais da conta DNS, o controlador beneficiário nem a capacidade de uma equipe específica alterar a configuração sob pressão.
O quarto elo é a aplicação. O endereço de uma API não basta para provar que a API está saudável, que autenticação e faturamento funcionam ou que os recursos dos clientes continuam acessíveis. O endpoint de status pode comunicar incidentes, mas uma página de status também é uma camada separada da aplicação principal. A documentação de desenvolvedores e o provedor Terraform podem explicar como clientes integram a plataforma, mas não constituem evidência independente de disponibilidade ou de controle de rede.
As fontes públicas consultadas para o endpoint de status, o resumo de incidentes, a documentação de desenvolvedores, a API de computação e o provedor Terraform permitem mapear essa superfície de dependência. O que elas não estabelecem é que uma mudança no roteamento do ASN produziria, necessariamente, uma mudança simultânea no comportamento da API ou no painel de status.
Por que os vizinhos BGP importam, mas não encerram a análise
Se os vizinhos observados do AS209045 coincidirem com as interconexões declaradas no PeeringDB, isso aumentará a consistência entre a intenção publicada e uma parcela da visibilidade de roteamento. Ainda assim, a coincidência não prova que o caminho observado seja usado por todos os clientes, em todas as regiões ou em todos os momentos.
A Internet é observada por pontos de medição incompletos. Um prefixo visível em um coletor pode estar invisível em outro; um caminho pode mudar sem que a aplicação fique indisponível; e uma aplicação pode permanecer alcançável por uma rede de entrega ou um provedor independente mesmo quando o ASN da empresa deixa de aparecer em parte do caminho. Os dados do bgp.tools, do RIPE RIS e do RouteViews podem ser usados para comparar perspectivas, mas não transformam cobertura parcial em alcançabilidade global.
Essa distinção é especialmente importante para a avaliação de risco de clientes corporativos. Uma rota retirada pode afetar a administração de instâncias, a ingestão de dados ou o acesso a um painel sem interromper imediatamente os workloads já executados. Em outro cenário, um problema de DNS pode impedir novos logins e chamadas de API enquanto máquinas continuam processando cargas. O impacto depende da topologia, da dependência de controle e da existência de caminhos alternativos, não apenas da presença do ASN em uma tabela de roteamento.
A cadeia de DNS pode ser independente da cadeia de computação
Os registros para o domínio principal e para os subdomínios podem apontar para infraestruturas diferentes. Isso é comum em serviços digitais e pode reduzir a concentração de risco: o provedor da API, o sistema de status e a hospedagem da página principal não precisam compartilhar o mesmo operador de rede. Também pode criar uma nova dependência, porque a empresa precisa coordenar vários fornecedores para publicar mudanças, responder a incidentes e preservar certificados e nomes.
Os certificados observados para subdomínios de genesiscloud.com ampliam essa leitura. A busca de certificados públicos mostra nomes que apareceram no ecossistema de certificados, mas não prova que cada nome esteja ativo, que pertença ao mesmo ambiente de produção ou que seja administrado pela mesma equipe. Da mesma maneira, os históricos de DNS de SecurityTrails para genesiscloud.com e de api.genesiscloud.com podem revelar mudanças de endereçamento ou delegação ao longo do tempo, mas não explicam a causa, a titularidade econômica ou a intenção operacional de cada mudança.
O resultado é uma fronteira clara. Há evidência suficiente para investigar uma arquitetura em camadas; não há, no pacote disponível, uma observação independente que ligue cada camada por uma relação comprovada de controle. Dizer que os domínios usam um provedor diferente do ASN exigiria respostas atuais e verificadas, além de atribuição segura dos endereços. Dizer que a mesma equipe controla todos os componentes exigiria ainda mais: documentação operacional, registros de conta ou evidência direta de administração.
O que converteria sinais públicos em risco de continuidade
A hipótese se tornaria materialmente mais forte se três condições fossem observadas em conjunto. Primeiro, prefixos relevantes precisariam aparecer de forma consistente em múltiplos coletores independentes, com origem e caminhos compatíveis ao longo do tempo. Segundo, os endereços dos serviços críticos precisariam ser associados de maneira verificável à mesma infraestrutura ou a contratos de trânsito cuja interrupção afetasse a operação. Terceiro, uma alteração de rota ou DNS precisaria coincidir com uma mudança mensurável no comportamento da API, na autenticação, no painel ou no acesso aos recursos.
O inverso também é informativo. Se a API e o status permanecerem acessíveis quando um prefixo do AS209045 desaparecer de determinados coletores, isso indicará que a cadeia de aplicação pode estar desacoplada da visibilidade daquele ASN. Se o DNS mudar sem alteração de disponibilidade, a troca poderá ter sido planejada ou absorvida por redundância. Se os caminhos divergirem entre regiões, a exposição dos clientes poderá depender de sua localização e do provedor de trânsito usado.
A validação de RPKI é outra condição técnica relevante. Uma origem inválida pode ser filtrada por redes que aplicam políticas de validação, reduzindo a propagação de um prefixo mesmo quando alguns coletores ainda o veem. Porém, não se deve afirmar que esse mecanismo afetou um prefixo específico sem um ROA correspondente, a origem observada, o comprimento do prefixo e a confirmação de como os coletores classificaram o anúncio. A ausência de uma conclusão no material disponível não é prova de que exista ou não filtragem seletiva.
A consequência para compradores é uma pergunta de dependência
Para clientes, a pergunta prática não é “a Genesis Cloud possui um ASN?” nem “o domínio resolve?”. É: quais ações críticas dependem de cada camada e qual caminho alternativo existe se ela falhar?
Um comprador que avalia continuidade deve separar o plano de dados do plano de controle. Máquinas e cargas podem continuar funcionando enquanto o acesso à API é interrompido. Backups, credenciais, quotas, faturamento e suporte podem depender de endpoints diferentes. O DNS pode resolver corretamente e ainda assim entregar uma aplicação indisponível; o status pode permanecer online e não refletir uma falha específica do cliente.
A análise também deve distinguir registros da empresa de observação independente. Declarações de interconexão, documentação e configurações de código são úteis para entender a oferta e a portabilidade, mas não substituem testes de recuperação, exportação de dados, contatos de emergência, caminhos de administração fora de banda e confirmação contratual sobre obrigações de continuidade.
No estado atual, o achado é limitado, mas relevante: a identidade de rede, a conectividade declarada, o DNS e os serviços de aplicação podem ser mapeados como superfícies relacionadas, porém não como uma cadeia operacional única já comprovada. O risco de continuidade aparece apenas quando uma dependência compartilhada é demonstrada e quando a falha nessa dependência produz um efeito observável sobre clientes.
A próxima condição observável é uma comparação repetida entre anúncios de rota, vizinhos, respostas DNS e comportamento dos endpoints em múltiplos pontos de medição. Até que essa comparação exista, qualquer conclusão sobre alcance global, controle comum ou interrupção iminente ultrapassa a evidência pública disponível.
Fontes
- RDAP do AS209045
- RIPE Database do AS209045
- Visão geral do ASN
- Prefixos anunciados
- Histórico de roteamento
- Vizinhanças do ASN
- Rotas originadas registradas
- PeeringDB — rede
- PeeringDB — NetIXLAN
- bgp.tools
- RIPE RIS
- RouteViews
- RDAP do domínio
- DNS NS
- DNS SOA
- DNS A do domínio
- DNS A da API
- DNS AAAA da API
- DNS A do status
- Resumo de status
- Incidentes
- Documentação de desenvolvedores
- API de computação
- Provedor Terraform
- Certificados públicos
- Histórico DNS do domínio
- Histórico DNS da API
- Entrada do diretório da Genesis Cloud
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance