
Resumo
- A associação administrativa entre a ROYA e o AS210837 precisa ser separada de qualquer afirmação sobre anúncios BGP atuais, alcance, clientes ou controle operacional.
- Registros, objetos IRR, coletores BGP, RPKI, PeeringDB e sinais de disponibilidade respondem a perguntas diferentes; nenhum deles, isoladamente, demonstra continuidade de serviço ou reparo durável.
A primeira distinção: identidade não é operação
A primeira fonte a consultar seria o objeto de sistema autônomo no RIPE Database, complementado pelo registro RDAP do AS210837. Esses serviços são apropriados para investigar status registral, organização associada, mantenedores, eventos e referências administrativas. Nesta pesquisa, porém, as respostas atuais desses endpoints não foram recuperadas. Portanto, não é possível apresentar neste artigo como fato atual qualquer campo específico que dependeria dessa consulta.
O que se pode dizer com segurança é mais limitado: material de pesquisa público associa a ROYA Communications and Internet Services Company Ltd ao AS210837, mas essa associação permanece uma hipótese administrativa a ser confirmada em uma recuperação atualizada. Mesmo quando um registro confirma o vínculo, ele responde à pergunta “a quem o identificador está associado?” — não às perguntas “quem opera a rede agora?”, “quais rotas são anunciadas?” ou “quem pode alterar a configuração?”.
Essa diferença evita um erro recorrente em investigações de infraestrutura. Um identificador pode permanecer registrado depois que uma operação mudou, foi suspensa, passou a depender de terceiros ou deixou de ter visibilidade pública. A data de criação ou modificação de um objeto registra mudança documental, não disponibilidade da rede. Um contato administrativo demonstra um canal declarado, não necessariamente autoridade operacional efetiva.
Intenção declarada e comportamento observado
A busca por objetos route e route6 no RIPE Database pode mostrar quais prefixos e origens foram declarados na Internet Routing Registry. Esses objetos são úteis para entender intenção de roteamento e podem contribuir para gerar filtros preventivos. Eles não provam que uma sessão BGP está ativa, que um prefixo está sendo anunciado ou que a origem é autorizada por RPKI.
A segunda camada é a observação independente. As APIs do RIPEstat para visão geral do AS, prefixos anunciados, estado BGP e vizinhos podem, quando consultadas, mostrar o que os coletores da RIPE RIS observaram em determinado momento. Os endpoints de atualizações BGP, histórico de roteamento e BGPlay podem ajudar a construir uma linha do tempo de anúncios, retiradas e mudanças de caminho.
Mas uma observação de coletor tem limites próprios. Ela representa visibilidade a partir de determinados pontos, em uma janela temporal específica. Um prefixo ausente de uma resposta pode estar invisível para aquele conjunto de coletores sem estar ausente de toda a Internet. Uma rota restaurada demonstra recuperação do plano de controle; não demonstra que os pacotes chegaram aos usuários, que os sistemas internos estavam funcionando ou que o serviço comercial havia retornado.
Por isso, uma afirmação como “o AS210837 estava online” exige especificação. Online em qual horário? Visível para quais coletores? Com quais prefixos? Com qual origem? Por quanto tempo? Houve confirmação a partir de redes independentes? Sem essas respostas, “online” transforma uma observação estreita em uma conclusão ampla demais.
RPKI autoriza uma relação, não toda a cadeia
A validação RPKI deve ser analisada por par prefixo-origem. A documentação do RFC 6482 descreve o papel dos ROAs, enquanto o RFC 6811 explica a validação de origem de rota. Uma resposta Valid apoia a autorização de que determinado ASN origine determinado prefixo dentro dos limites publicados. Ela não autentica todo o caminho AS, não prova que os provedores rejeitam rotas inválidas e não demonstra disponibilidade do serviço.
O histórico RPKI do RIPEstat e a visão da Cloudflare RPKI poderiam ser comparados para cada par prefixo-AS210837. O resultado deveria ser registrado com horário de coleta, prefixo, origem, ROA abrangente e estado observado. “Valid” é uma propriedade da relação examinada naquele momento; não é um selo permanente sobre a empresa ou sobre o ASN inteiro.
Também é importante separar prevenção de recuperação. Uma ROA correta pode reduzir o risco de uma origem não autorizada ser aceita por redes que aplicam validação. Ela não revela se a sessão BGP está protegida contra vazamento, se o caminho foi manipulado, se o provedor tem redundância ou se a equipe consegue restaurar o serviço depois de uma falha física ou administrativa.
Peering, trânsito e o problema das inferências
O PeeringDB pode fornecer informações mantidas por operadores sobre rede, instalações, pontos de troca e política de peering, caso exista um registro correspondente. A presença de uma entrada não prova que uma sessão está ativa hoje. A ausência de uma entrada não prova que não existam relações de trânsito ou peering, especialmente quando conexões privadas ou dados incompletos não aparecem no diretório.
Serviços como BGPView, suas listas de upstreams e peers, o bgp.tools, o CAIDA AS Rank e o BGP HE podem oferecer visões secundárias de prefixos, adjacências e relacionamentos inferidos. Esses produtos são úteis para comparação, mas rótulos como “upstream” ou “peer” não estabelecem um contrato comercial, a propriedade de uma infraestrutura ou a disponibilidade de uma sessão.
Além disso, fontes aparentemente independentes podem compartilhar coletores ou dados subjacentes. Uma lista que aparece em vários painéis não se torna automaticamente uma confirmação independente. O investigador deve registrar a origem metodológica, o horário e a diferença entre uma adjacência observada e uma relação comercial interpretada.
Continuidade exige mais que uma rota
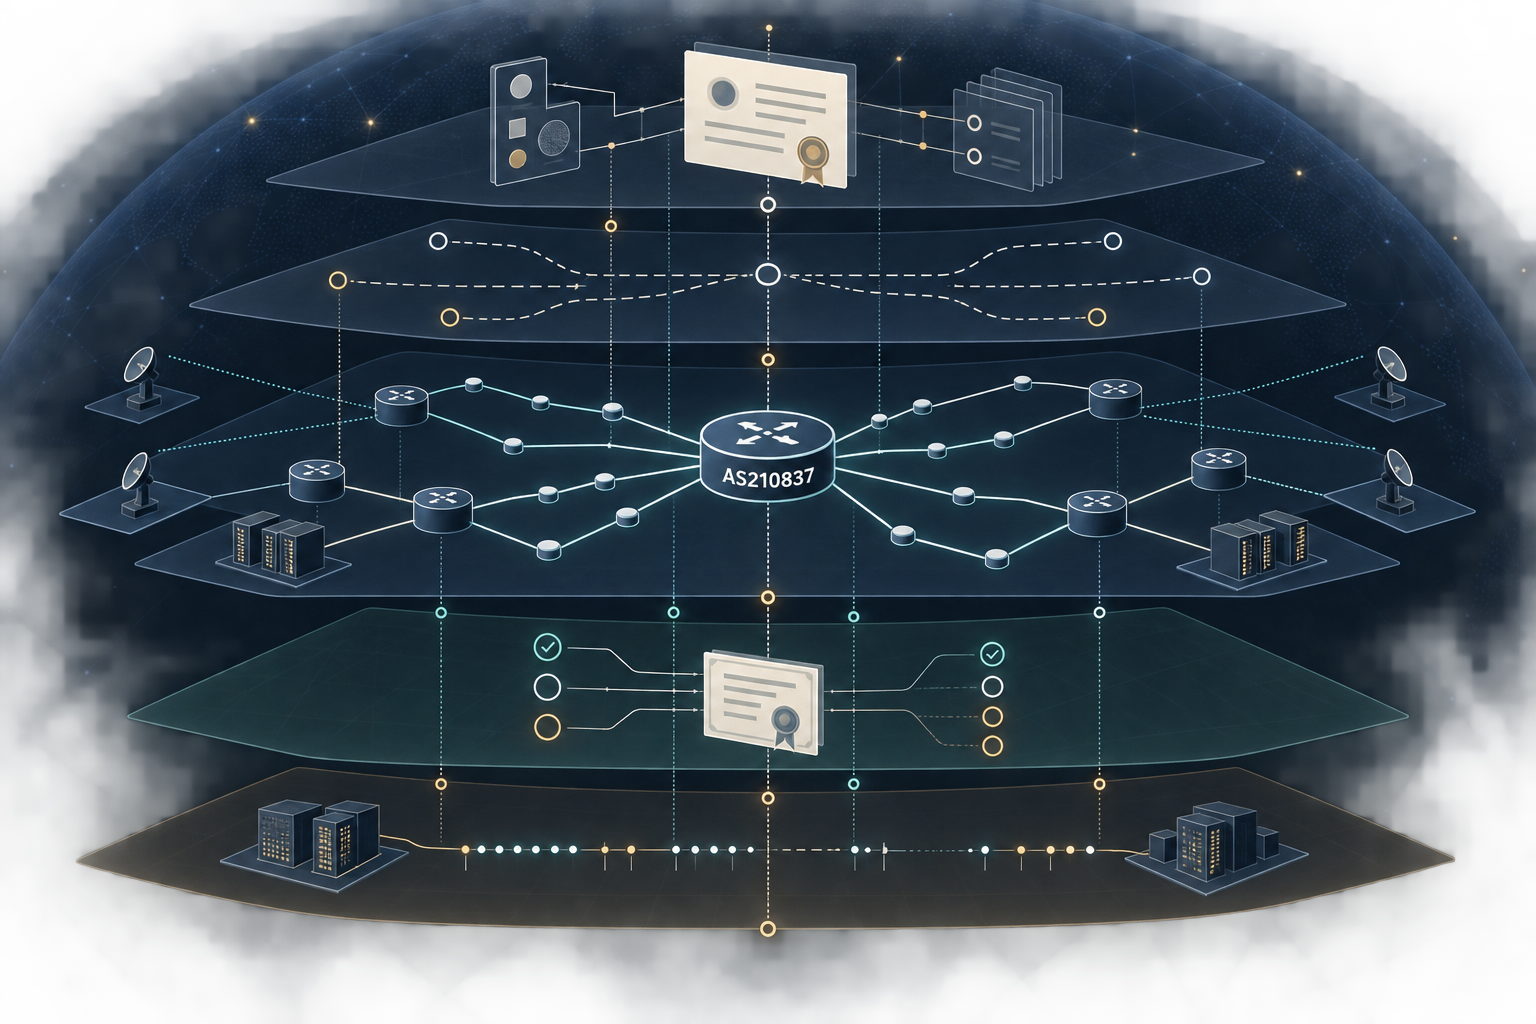
A continuidade de uma rede é uma sequência de controles, não uma fotografia única. A camada preventiva inclui registros coerentes, objetos IRR revisados, ROAs adequadas, filtros de origem e controle de acesso às alterações. A camada de detecção exige monitoramento de anúncios, retiradas, mudanças de caminho, alcance e sinais de indisponibilidade. A camada de resposta precisa ligar um evento a uma decisão operacional identificável. A camada de recuperação precisa mostrar que o serviço voltou e que o mecanismo usado pode ser repetido.
O IODA e os dados de roteamento da Cloudflare Radar poderiam complementar a análise com sinais de interrupção ou mudança de visibilidade. Nenhum sinal deve ser tratado como prova isolada de causa. Uma queda de anúncios pode coincidir com uma falha de energia, uma alteração deliberada, uma mudança de provedor ou uma perda de visibilidade do coletor. Da mesma forma, a estabilidade de uma rota não prova que o plano de dados esteja entregando tráfego normalmente.
Para a ROYA e o AS210837, uma conclusão defensável sobre continuidade exigiria pelo menos: confirmação registral atual; lista de prefixos e origens observadas com horários; comparação entre vários coletores; avaliação RPKI por prefixo; evidência de alcance a partir de pontos independentes; identificação prudente das dependências; registros de mudanças ou decisões operacionais; e observações repetidas de recuperação após um evento. O conjunto precisa ser temporalmente coerente. Misturar uma entrada registral de uma data com uma rota observada em outra, sem explicar o intervalo, pode produzir uma narrativa falsa de estabilidade.
O que ainda não pode ser afirmado
A pesquisa atual não recuperou respostas vivas dos endpoints. Por isso, não permite afirmar quais prefixos o AS210837 anuncia, quais são seus vizinhos atuais, se existem ROAs válidas, quem fornece trânsito, se a rede está alcançável, se houve interrupção ou se uma reparação foi concluída. Também não permite atribuir falha, negligência ou controle operacional à ROYA além da associação administrativa que precisa ser confirmada.
Essa limitação não torna a investigação inútil. Ela define o próximo passo verificável. Uma apuração responsável deve transformar cada hipótese em uma consulta datada e cada consulta em uma afirmação proporcional ao que o resultado realmente mostra. O resultado mais valioso pode ser um registro de incerteza bem delimitado: “a identidade está associada, mas a operação atual ainda não foi demonstrada”.
A diferença importa para operadores, reguladores, investigadores e comunidades afetadas. Confundir registro com operação pode gerar acusações injustas ou decisões técnicas erradas. Confundir uma rota observada com serviço contínuo pode esconder dependências frágeis. Confundir uma ROA válida com segurança completa pode deixar vazamentos e interrupções fora do campo de visão.
A cadeia de evidências, portanto, deve terminar onde os dados terminam. Para o AS210837, a pergunta permanece aberta, mas agora pode ser testada em etapas: quem está registrado, o que foi declarado, o que foi observado, quem depende de quem, que decisão alterou o estado e se a recuperação se manteve ao longo do tempo.
A organização investigada também possui uma entrada no diretório da BTW. Essa referência identifica o objeto da análise, sem comprovar sua operação atual.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance