
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

História
Duas passagens de hash tornaram o MAC reutilizável, não a decisão de confiança: RFC 2104
O RFC 2104 organizou funções hash iterativas já disponíveis em duas passagens com chave: uma interna e outra externa. A composição podia receber outro hash sem perder sua forma. O resultado válido, porém, continuava sendo uma evidência limitada aos bytes, à chave, ao algoritmo e…

IETF
O orçamento invisível da observabilidade IPv6
Uma decisão orçamentária aparentemente simples pode determinar a qualidade de toda investigação futura: ampliar a coleta de registros ou preservar por mais tempo o contexto necessário para interpretar os dados já disponíveis? No IPv6, comprar mais capacidade sem assegurar…

História
O enlace estava aberto. Cada nome ainda precisava ser admitido: RFC 2097
O PPP podia levar uma máquina remota até a borda de uma rede NetBIOS Frames, mas o RFC 2097 não confundia enlace ativo com alcance operacional. O NBFCP negociava quais nomes de dezesseis octetos seriam projetados, quais falhariam, que classe de par estava do outro lado, como o…

História
O contador passou pela janela de um receptor sem identificar o emissor: RFC 2085
O RFC 2085 inseriu um contador antirreplay de 64 bits em uma transformação HMAC-MD5 do Authentication Header, mas apenas quando a associação de segurança o selecionava. Cada receptor podia aceitar números inéditos dentro da própria janela de reordenação. Isso era evidência local…
História
A quarta letra decidia o que o editor podia preservar: RFC 2083
Uma imagem PNG pode continuar convincente depois de ter todos os pixels alterados e ainda carregar um bloco desconhecido que descrevia a versão anterior. O RFC 2083 não chamou esse bloco de verdadeiro. Ele codificou uma decisão mais estreita nas maiúsculas e minúsculas de quatro…

História
O diretório guardou dois links, mas não sabia o que significavam: RFC 2079
Uma entrada podia exibir dois endereços com aparência oficial: “registro vigente” e “serviço atual”. O RFC 2079 dizia como armazenar ambos e separar a URI do rótulo humano. Não dizia se eram recursos diferentes, locais alternativos, conteúdo antigo ou fonte autorizada. A forma…

História
O cabeçalho existia; sua jurisdição, não: o mapa do RFC 2076
Um analisador podia confirmar a linha `Apparently-To`. Isso não provava que ela fosse uma instrução padrão de correio, segura para divulgação ou capaz de obrigar o destinatário. O RFC 2076 manteve nome, protocolo, status e restrições juntos para impedir que frequência virasse…
ICANN
O bloqueio de autistici.org tem data, mas não tem recibo público
O RDAP da PIR mostra o `serverHold` e o instante em que o domínio mudou. O que ele não mostra é quem transformou a designação dos Estados Unidos numa medida de registro, qual fundamento foi usado, por que a ação veio antes do fim da licença de encerramento e como foram avaliadas…

IETF
A RFC 9806 corrige o rótulo, não comprova a implantação
O registro de padrões agora dá um nome inequívoco aos metadados de gravação SIPREC: application/rs-metadata+xml. A conclusão liga duas RFCs de 2016, uma errata, uma atualização Standards Track e um registro da IANA. Ainda assim, ela não demonstra que clientes, servidores e…

IETF
RFC 10050: o perfil identifica o subconjunto, não autoriza o protocolo
Uma ficha JSContact pode cumprir dois perfis ao mesmo tempo. Também pode cumprir um perfil e ser recusada pelo protocolo que a transporta. A contribuição operacional do RFC 10050 é impedir que identidade, conformidade e autorização sejam tratadas como o mesmo fato.
IETF
O backup era válido. O estado de assinatura, não: RFC 10033
Uma chave de assinatura baseada em hash com estado não é apenas um segredo armazenado. Ela inclui a memória mutável de quais chaves de uso único já foram expostas. O RFC 10033 mostra por que restaurar um backup autêntico, porém antigo, pode reabrir uma capacidade de assinatura…

História
Barbara Liskov e Argus: o commit parava na fronteira do guardian
Argus levou a falha para o nível da linguagem: guardians mantinham objetos recuperáveis, handlers atravessavam nós e actions confirmavam ou abortavam uma mudança distribuída. A maior força do modelo inclui um limite. O commit resolvia o estado Argus participante; não certificava…
IETF
Um código AEGIS não é um recibo de negociação
Os seis identificadores publicados para AEGIS resolvem um problema de nomenclatura. Eles não contam se dois pares ofereceram a mesma opção, concordaram com o mesmo tamanho de tag ou executaram o caminho esperado ao proteger tráfego real. Entre o registro e a sessão existe uma…

História
Anita Borg e Systers: entrar em uma sala governada não provava que a igualdade havia chegado
Uma mensagem entrava no Systers porque associação, endereço e regras de distribuição lhe abriam uma sala profissional privada. Essa entrega aproximava mulheres da computação que estavam dispersas; não verificava toda identidade, não garantia oportunidade de carreira e não…

IETF
Uma concessão DHCP não é um recibo da topologia de relay
Um equipamento IPv4 antigo pode receber configuração por uma infraestrutura IPv6 sem saber que um relay converteu a troca. A RFC 9928 torna essa compatibilidade interoperável. Ela não transforma o lease concluído em prova de que a política de alocação recebeu a porta física…

História
Andrew S. Tanenbaum e a capability do Amoeba que autorizava um objeto, não uma pessoa
O Amoeba condensou em 128 bits o endereço de um serviço, o nome de um objeto, as operações permitidas e uma verificação contra falsificação. A capability podia circular com o código do usuário sem um cadastro central de portadores. Ainda assim, um token válido não revelava por si…
Líderes
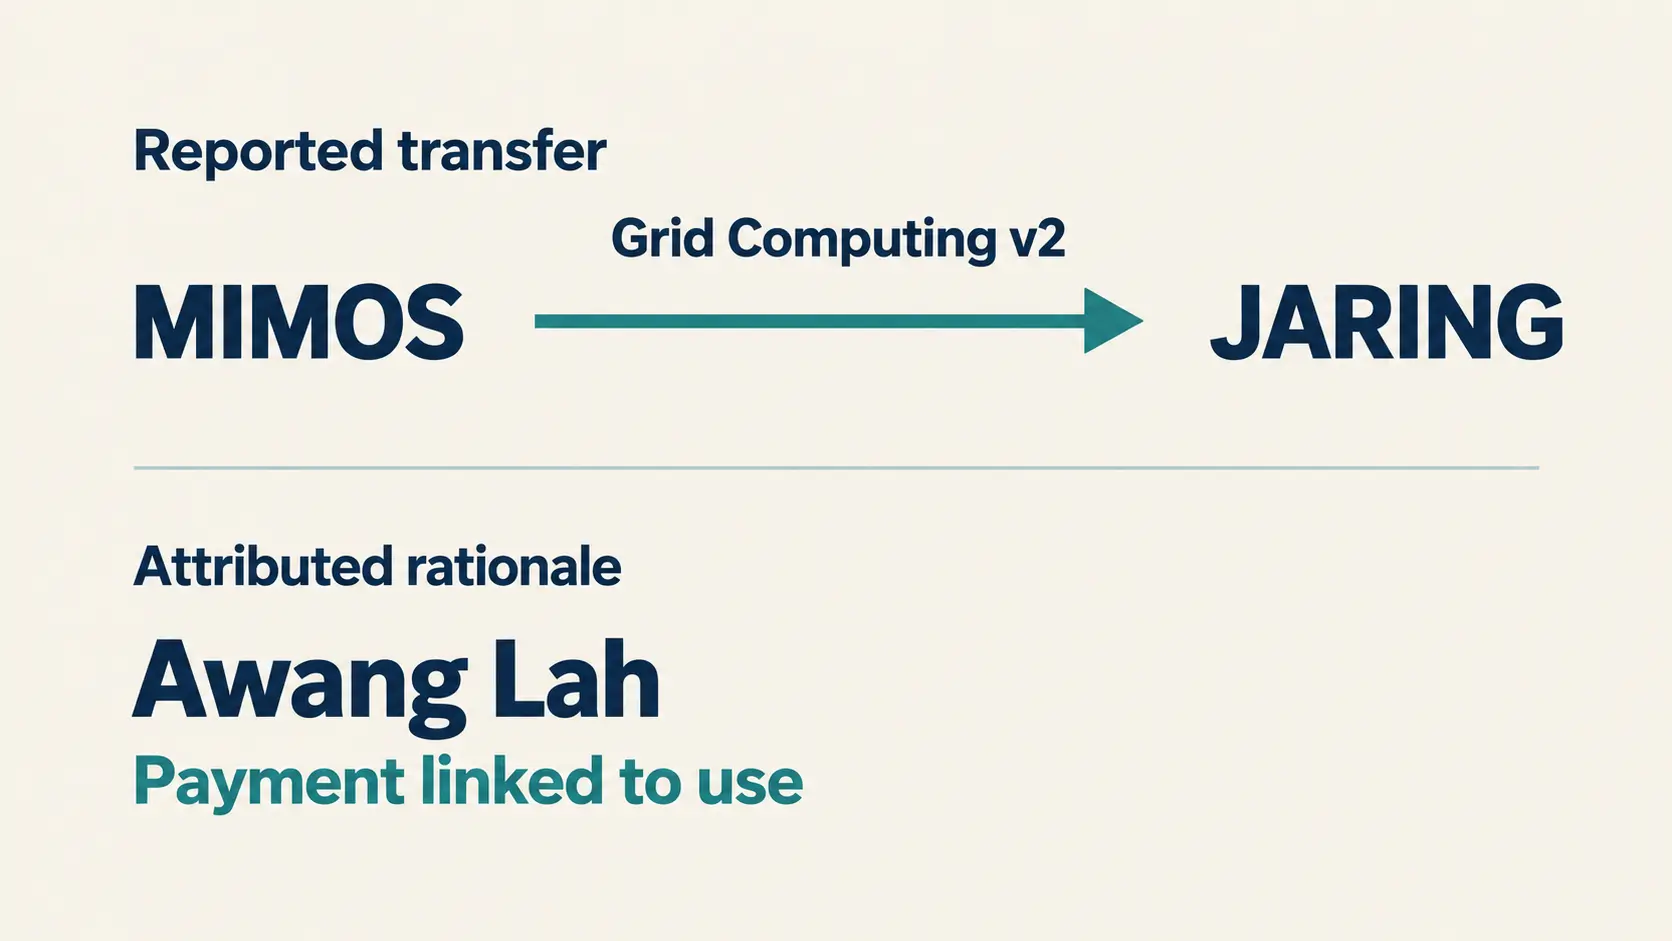
Awang Lah e a JARING: a proposta de pagar apenas pelo uso
Para avaliar a atuação de Mohamed Awang Lah na computação em grade, é preciso separar a transferência entre organizações, o argumento de cobrança e o resultado para quem usaria o serviço.

Serviços de Nuvem Globais
Cloudflare R2: o preço de sair não cabe na tarifa de egress
A cobrança zero pela transferência de saída é uma vantagem concreta. Mas o custo de recuperar objetos, executar operações e colocar uma aplicação para funcionar em outro destino exige uma conta separada — e um teste que a tabela de preços não substitui.

Institucional Global
De ISC DHCP a Kea: o arquivo convertido ainda não é a rede migrada
O keama reduz o trabalho de converter configurações de ISC DHCP para o formato do Kea. Mas o arquivo resultante não demonstra, sozinho, que concessões, políticas de atendimento, alta disponibilidade, atualizações de DNS e extensões funcionarão como a operação exige. A fronteira…

ICANN
ICANN: qual regra obriga e qual recurso protege a operação?
Entre uma política publicada e uma obrigação exigível existe uma cadeia de instrumentos. Entre o direito de contestar uma decisão e a preservação da operação durante a disputa existe outra. Os documentos públicos da ICANN ajudam a localizar essas duas cadeias, mas não autorizam…