
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.
História
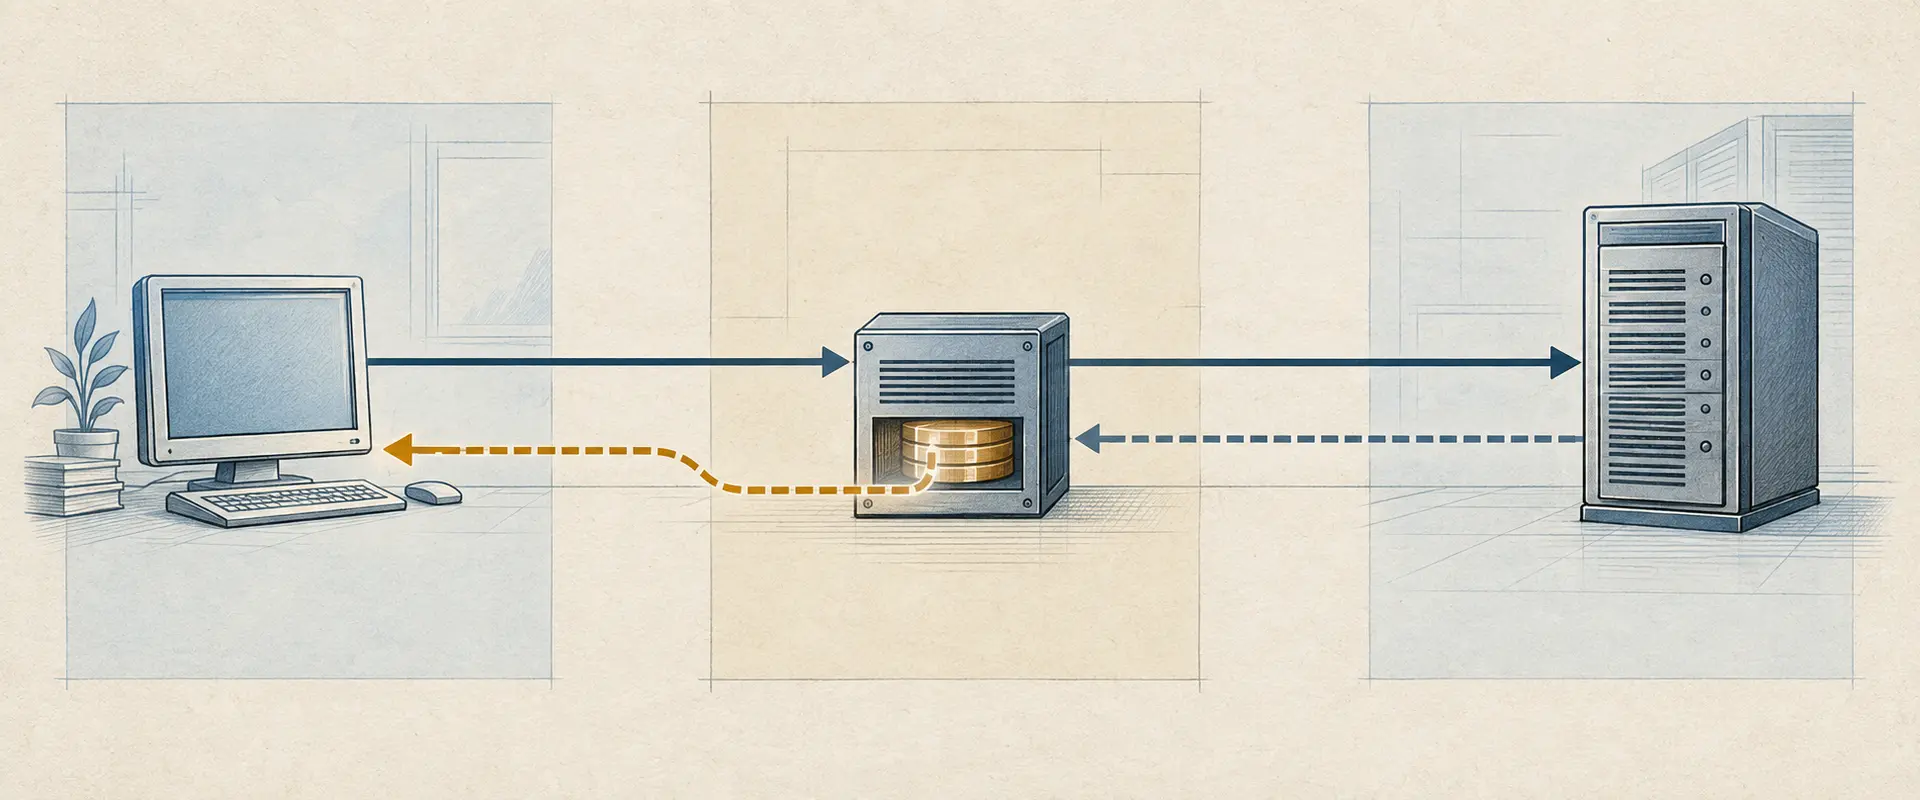
Reutilizar uma biblioteca HTTP não garantia interoperabilidade: RFC 3205
Em 2002, os projetistas de protocolos tinham motivos para aproveitar HTTP: os navegadores já o conheciam, havia bibliotecas e servidores prontos, e o tráfego costumava atravessar as fronteiras de rede existentes. A RFC 3205 não rejeitou esse caminho. Ela alertou que o código…

História
O formato mudou, portanto o ISBN também deveria mudar: RFC 3187
O mesmo título podia chegar ao leitor em capa dura, PDF e outro formato eletrônico. Isso não transformava três manifestações em um único objeto de rede. No modelo que RFC 3187 levou aos URNs, a persistência começava por uma decisão editorial: cada formato digital deveria receber…
IETF
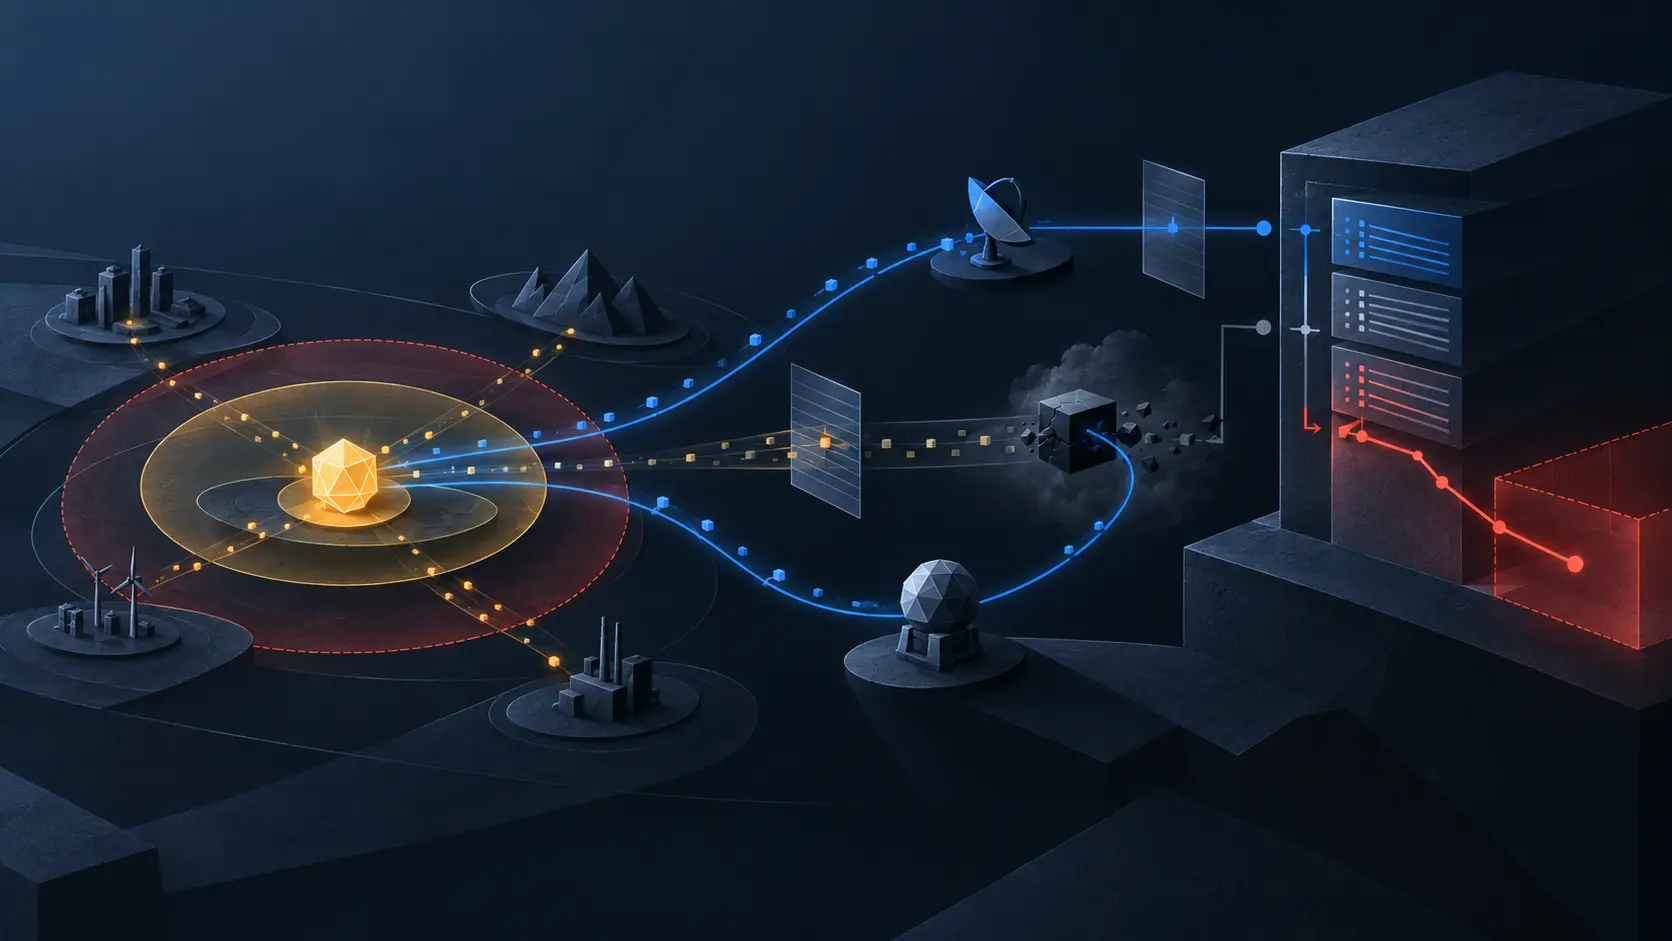
O agente ficou em silêncio. A nota puniu o que o verificador não conseguiu ver.
O NBTP propõe transformar heartbeat ausente, janela de oráculo perdida e silêncio em mais de um contexto em decaimento de confiança. A automação pode ser útil, desde que a ausência continue ligada ao observador e não seja promovida a verdade sobre o agente.

História
A RFC 1180 explicou o TCP/IP e depois remeteu o leitor às normas
Em janeiro de 1991, T.J. Socolofsky e C.J. Kale ofereceram a profissionais de redes um caminho concreto para acompanhar um datagrama IP de um host a outro, passando por um roteador. Também traçaram um limite nítido: o memorando explicava o TCP/IP, mas não o definia.

História
A linha parecia privada. A capacidade continuava compartilhada: RFC 3186
Para o equipamento do cliente, havia uma conexão PPP ponto a ponto. Para a operadora, havia portas, um par de endereços, rotas internas, filas e um banco de caminhos sobre uma rede compartilhada. RFC 3186 aproximou essas duas realidades com reescrita de cabeçalho — sem fingir que…
História
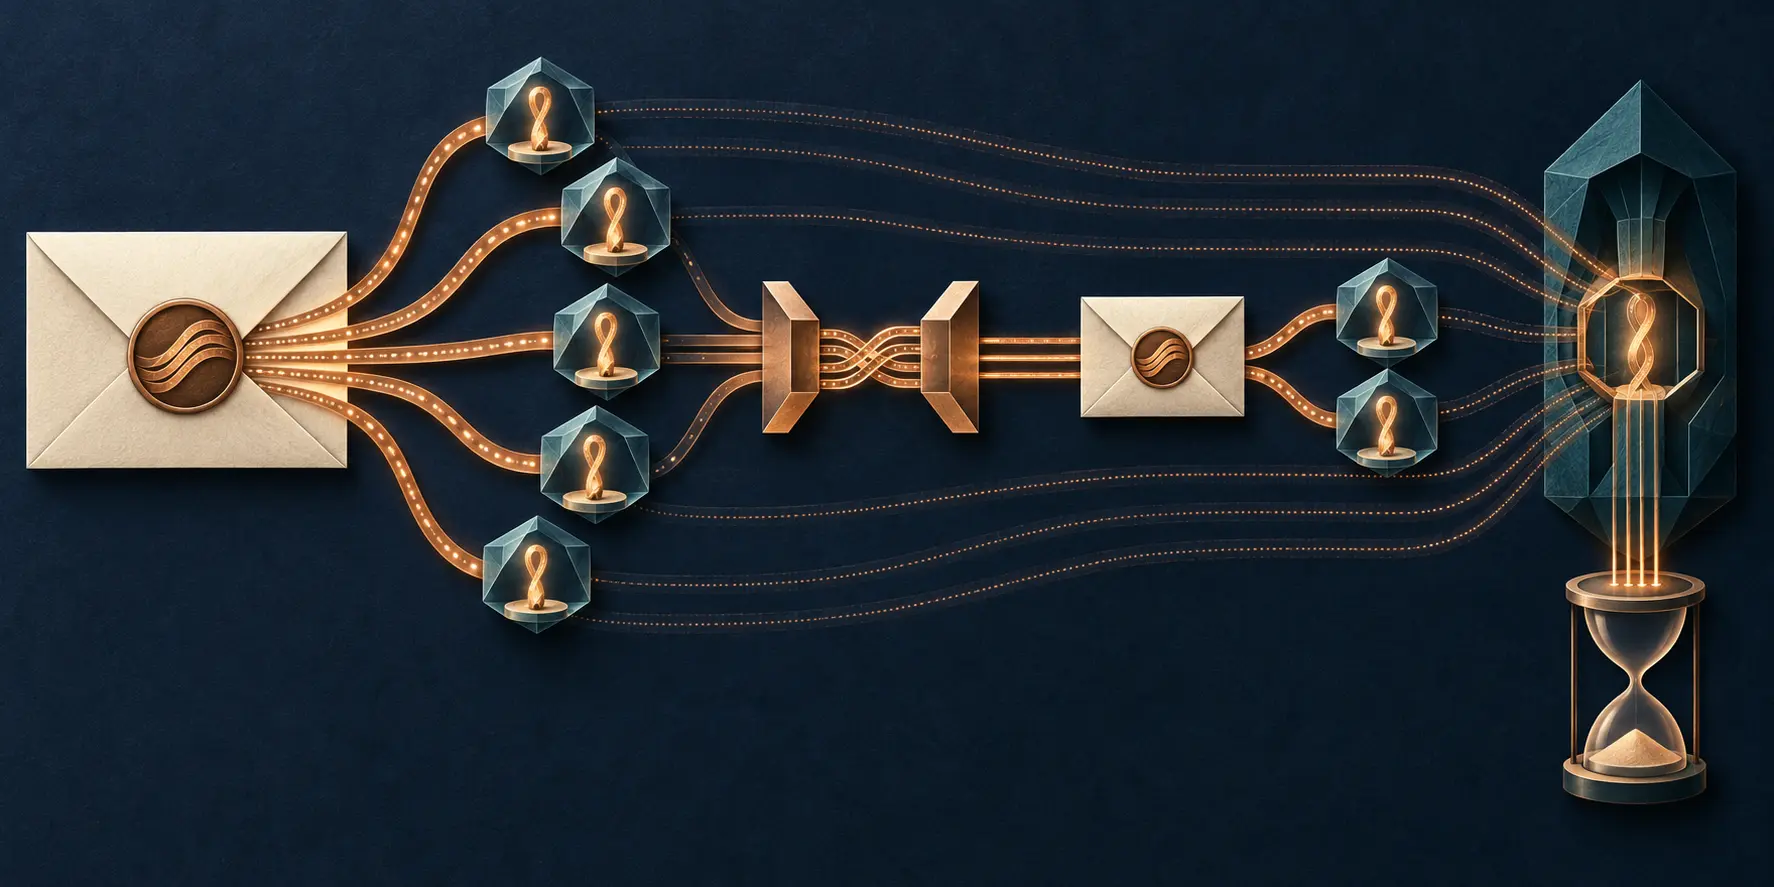
O contador chegou ao fim. As cópias da chave não desapareceram: RFC 3185
`CEKMaxDecrypts` podia dizer quantas mensagens futuras usariam uma chave referenciada. O número orientava retenção, mas não apagava segredo algum a distância. Quando o contador terminava, RFC 3185 não conseguia provar que todos os destinatários tinham eliminado suas cópias — e…

IETF
A chave mudou. A continuidade da instância ainda dependia de um livro-razão.
Uma atestação OAuth pode demonstrar posse de uma chave atual, mas não traz dentro dela a história que transforma uma chave sucessora na mesma instância de cliente. Essa continuidade nasce de um cadastro mantido pelo atestador, de regras de ciclo de vida e de uma decisão…
História
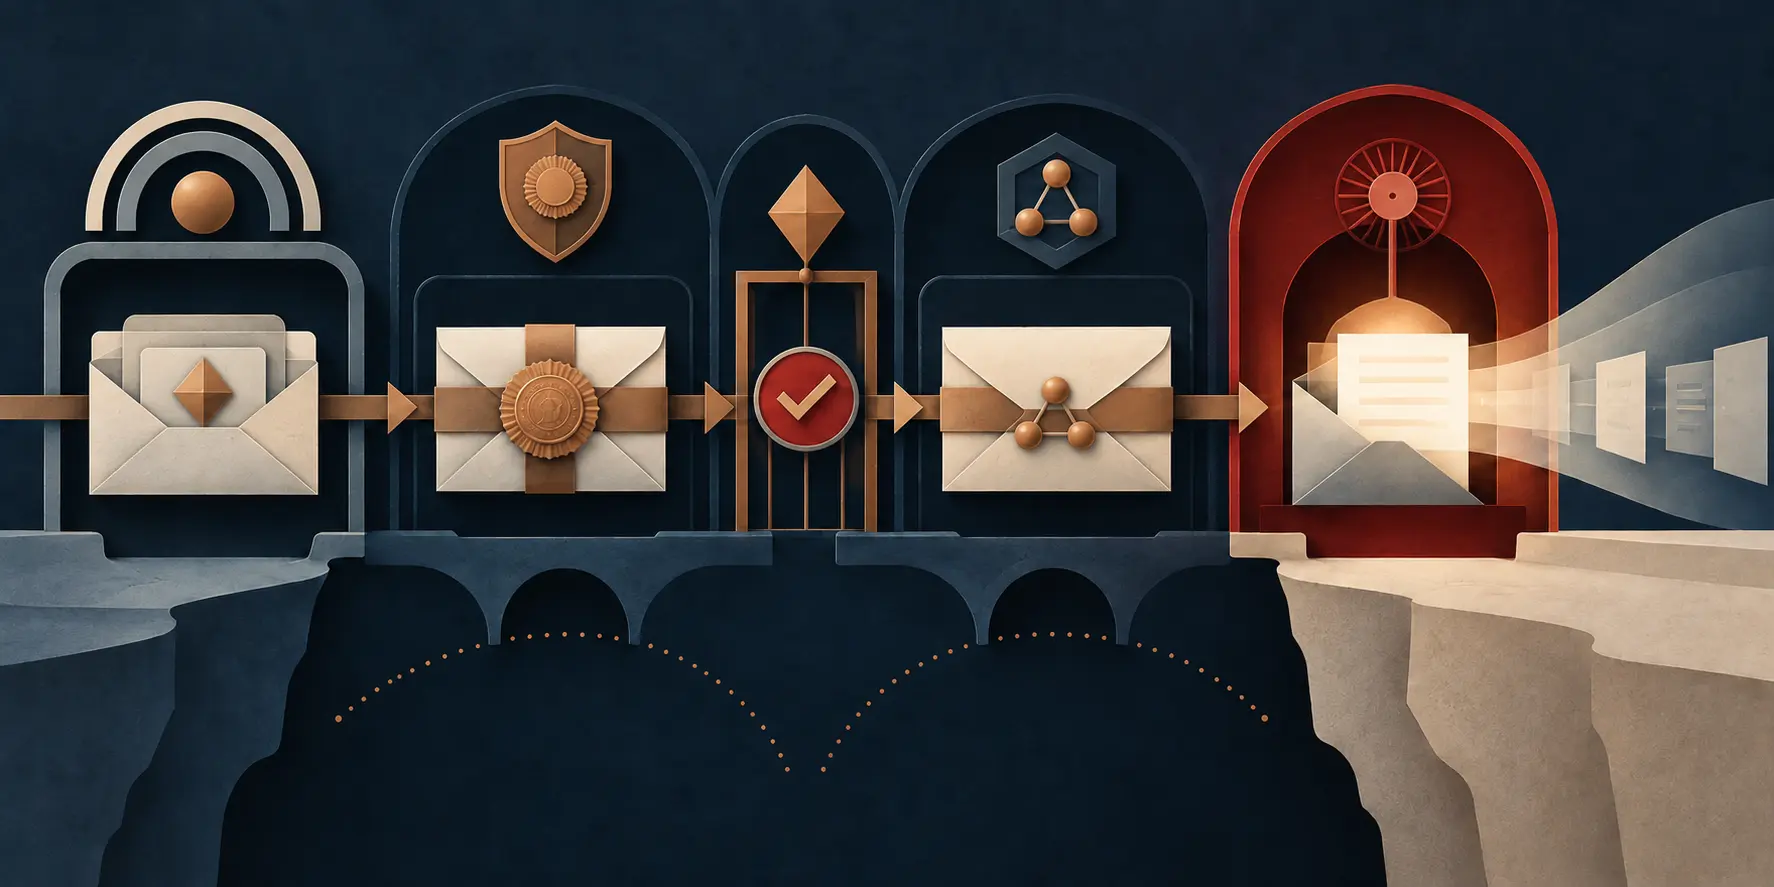
O texto claro reapareceu na autoridade do domínio: RFC 3183
O envelope criptografado chegou à organização destinatária, mas não necessariamente ao computador da pessoa ainda fechado. Em RFC 3183, uma autoridade de confidencialidade do domínio podia abrir esse envelope em nome do usuário. Nesse instante o texto claro reaparecia, a custódia…
História
O firewall podia negar o acesso — não devia quebrar a conversa: RFC 2979
Em outubro de 2000, um RFC Informativo traçou uma linha que filtros de pacotes muitas vezes confundiam: uma organização podia recusar tráfego por segurança, mas um firewall não devia fazer falhar por acidente um uso legítimo e conforme aos padrões. Quando o intermediário causava…

IETF
O ICV era válido. O relato do caminho ainda podia ser falso.
A cadeia de integridade do IOAM responde se determinados campos protegidos chegaram sem alteração detectável sob chaves, identidades e estado de replay específicos. Ela não responde se o registro está completo, se cada nó foi sincero ou se a ação tomada preservou o serviço.

História
A identidade entrou no RSVP. A autoridade ainda precisava decidir o que ela significava: RFC 3182
Um roteador podia receber um nome, um ticket Kerberos ou um certificado junto com o pedido de reserva e, mesmo assim, ainda não ter uma resposta para a pergunta decisiva: esse sujeito podia consumir aquele recurso, naquele domínio, naquele momento? A RFC 3182 não resolveu a…

História
Um enlace protegido ainda podia levar uma reivindicação MASC não confiável: RFC 2909
O MASC dividia o espaço de endereços multicast em reivindicações temporárias e hierárquicas. Em 2000, sua seção de segurança apontou outro limite: proteger o par vizinho não tornava confiável toda atualização retransmitida.
IETF
O controlador encerrou o ajuste. A rede não provou que foi sem interrupção
Uma rede óptica pode redimensionar uma linha de baixa taxa enquanto o serviço está ativo. Ainda assim, o evento verde no coordenador multidomínio é a conclusão de um controlador. Cada direção, domínio, caminho de proteção, intervalo de slots e fluxo do cliente continua precisando…
Tendências de Data Center da América do Norte
O que a tarifa nuclear de Georgia Power terá de provar a clientes e reguladores
O acordo com o Google associa créditos ambientais a um aumento de potência que, segundo a concessionária, atenderá a rede da Geórgia. A projeção de US$ 900 milhões em benefícios só ganha valor público quando preço, custos, produção e riscos puderem ser auditados.

História
O novo fluxo ganhou admissão. Sua prioridade de defesa ainda precisava sobreviver à próxima chegada: RFC 3181
Quando a capacidade não comporta todos, a ordem de chegada deixa de ser destino. O RFC 3181 permitia que um pedido posterior retirasse uma reserva anterior, mas dividia essa autoridade em dois tempos. Um valor ajudava o fluxo a entrar; outro defendia sua posição contra quem…

Reportagens
APNIC atribui falha em oito serviços a uma drenagem de conexões no balanceador errado
Segundo a APNIC, durante a manutenção de um nó do balanceador, a etapa de drenagem de conexões foi executada por engano no outro nó e causou uma interrupção em oito serviços. O aviso informa duração de 15 minutos, embora os horários publicados estejam separados por 17 minutos.

História
Um AS, 256 endereços multicast e um limite de quatro octetos
O GLOP tornou um bloco multicast estático calculável a partir de um número de rede já atribuído. A fórmula era simples; o campo AS emprestado tinha apenas dois octetos.

IETF
A prova do lote passou. Quantos tokens entraram no estoque?
A emissão em lote do Privacy Pass reduz viagens e reaproveita trabalho criptográfico, mas não fecha a contabilidade do cliente. Entre uma prova válida, respostas individuais, finalização, gravação durável e resgate futuro há fronteiras que precisam continuar visíveis.

História
O ambiente respondeu 231. O script ainda devia um recibo de término: RFC 3179
Um sistema de controle pode responder corretamente antes de o trabalho terminar. O RFC 3179 tornou esse intervalo visível: uma resposta confirmava o estado alcançado pelo ambiente de execução, outras mensagens carregavam resultados parciais ou erros e só uma mensagem posterior…

IETF
O pedido ACME escolheu um perfil; o certificado ainda precisava provar o resultado
ACME Profiles cria um lugar explícito para escolher a política de emissão. A melhoria reduz a dependência de campos arbitrários da CSR, mas o rótulo não substitui a inspeção do certificado, do deploy e da decisão de quem confia nele.