
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.
História
Blocos reutilizáveis ainda podiam falhar juntos: RFC 3269
O multicast confiável precisava de mais do que peças reutilizáveis. A RFC 3269 exigiu que cada bloco de RMT declarasse seus limites e dependências, e que o protocolo completo explicasse como as peças se encaixavam.
História
O plano estava 87% cheio enquanto quase todos os endereços seguiam vazios: RFC 3194
O percentual do RFC 3194 não era uma contagem de casas ocupadas. Ele localizava uma quantidade numa escala logarítmica entre um objeto e o máximo de um plano hierárquico. Por isso, 87% de Host Density num espaço de 32 bits correspondia a cerca de 240 milhões de objetos, apenas…

IETF
O usuário ficou no app. O app entrou na fronteira de confiança.
O Authorization Challenge Endpoint pode evitar a troca para o navegador em uma jornada OAuth nativa. A fluidez é real, mas prompts, dados de autenticação e decisões de risco passam por um cliente cuja origem, instância instalada e apresentação precisam de evidência própria.
IETF
A energia caiu. A precisão do sensoriamento caiu junto.
O otimizador comemorou uma economia mensurável, mas a missão deixou de caber na tolerância que lhe dava sentido. Em uma cadeia de agentes, reduzir consumo não é prova de sucesso quando ninguém demonstra que o resultado de sensoriamento continuou utilizável.

História
O número de telefone só virou endereço de e-mail na passagem pelo gateway: RFC 3191
Uma sequência com aparência telefônica podia viajar pelo correio, mas não autorizava todo servidor no caminho a discá-la. O RFC 3191 colocou serviço, número e qualificadores no lado esquerdo e fez o domínio do lado direito escolher o intérprete. O envelope era comum; a…

IETF
O cache confirmou que nada mudou. Ele não confirmou quem ainda tinha autoridade.
Validadores HTTP tornam a descoberta eficiente, mas um `304 Not Modified` não renova autoria, licença ou mandato. O rascunho `knowledge-linkset` expõe por que atualidade técnica e legitimidade institucional precisam de relógios distintos.

História
A amostra mais negativa era som no RTP e falha no DV: RFC 3190
O valor atravessava a ponte intacto, mas sua autoridade mudava no caminho. Em RTP, podia ser áudio legítimo. Num equipamento DV, o mesmo padrão dizia que a fita não havia entregue amostra alguma.
IETF
A prova entrou no lote. O poder de decidir ficou do lado de fora.
Uma proposta experimental para SCITT organiza a diferença entre aquilo que um sujeito declarou e o que um terceiro conseguiu observar. A assinatura torna o registro atribuível; não transforma o medidor em dono da admissão, da punição ou da reparação.

IETF
A mensagem saiu sem confirmação. O efeito físico continuou sem recibo.
CORECONF-M2M propõe ferramentas MCP para alcançar sensores e atuadores descritos por YANG e SID em redes restritas. A economia de bytes é convincente; justamente por isso, timeout, repetição, autorização e confirmação física precisam continuar visíveis fora do pacote compacto.
História
O autor recebeu o nome. O documento talvez nunca chegasse ao catálogo: RFC 3188
Um gerador podia entregar ao autor um NBN para uma página ainda fora da biblioteca. Sem obrigação de depósito, o nome existia, mas a bibliografia nacional podia nunca ver o documento. RFC 3188 tornou esse risco explícito: atribuição, captura, catálogo, preservação e resolução…
História
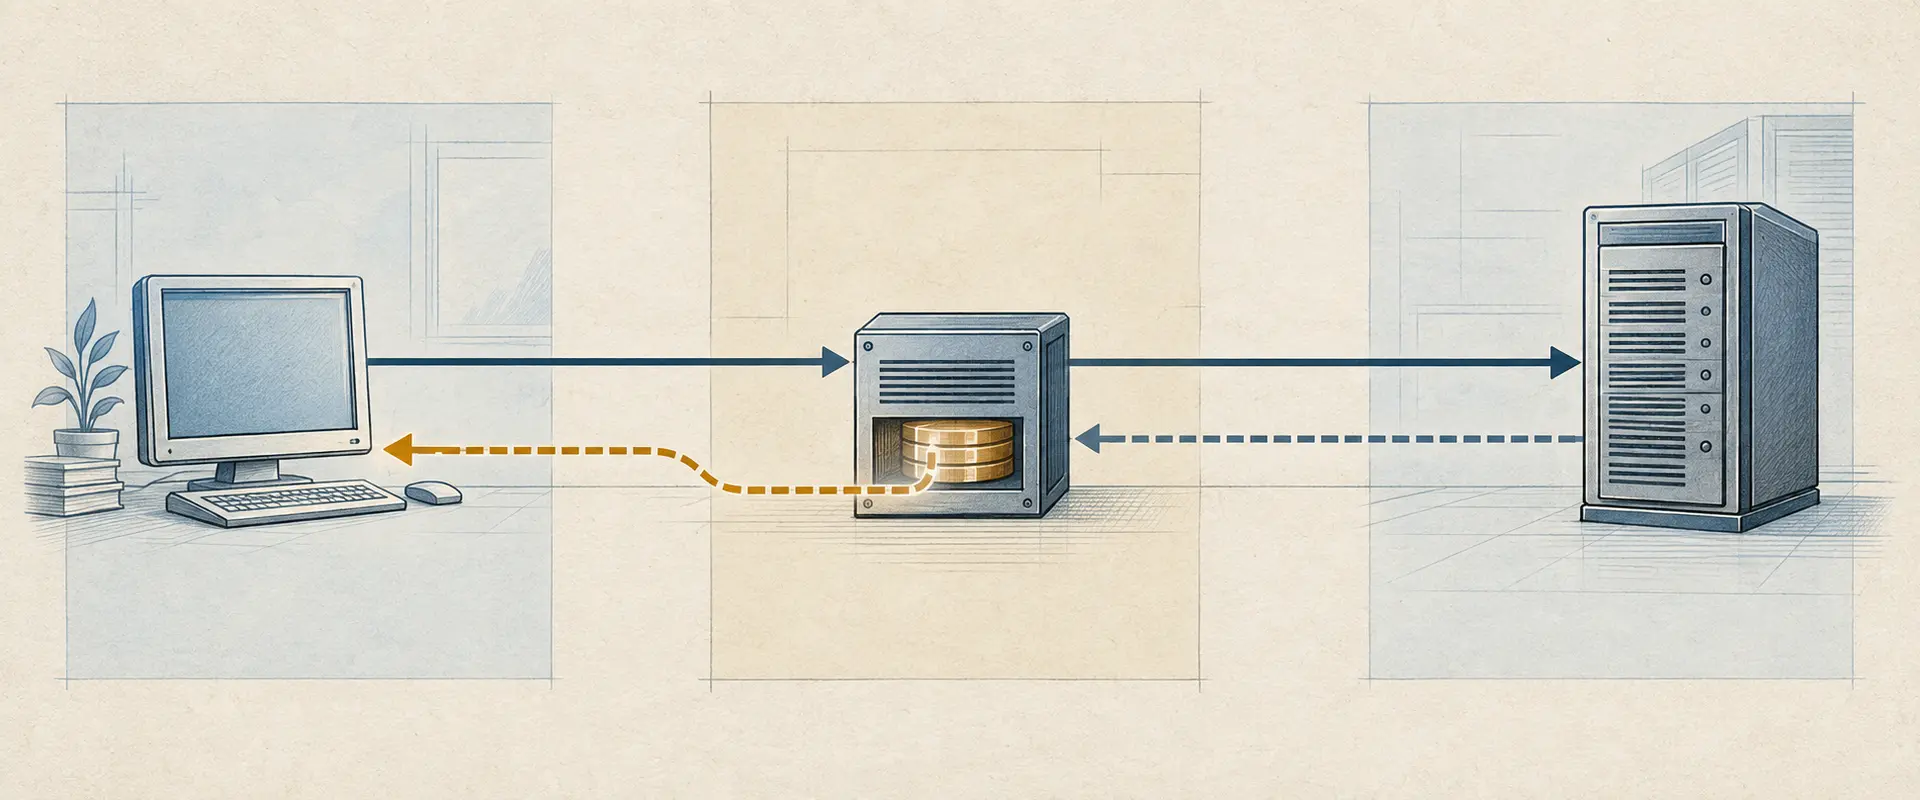
Reutilizar uma biblioteca HTTP não garantia interoperabilidade: RFC 3205
Em 2002, os projetistas de protocolos tinham motivos para aproveitar HTTP: os navegadores já o conheciam, havia bibliotecas e servidores prontos, e o tráfego costumava atravessar as fronteiras de rede existentes. A RFC 3205 não rejeitou esse caminho. Ela alertou que o código…

História
O formato mudou, portanto o ISBN também deveria mudar: RFC 3187
O mesmo título podia chegar ao leitor em capa dura, PDF e outro formato eletrônico. Isso não transformava três manifestações em um único objeto de rede. No modelo que RFC 3187 levou aos URNs, a persistência começava por uma decisão editorial: cada formato digital deveria receber…
IETF
O agente ficou em silêncio. A nota puniu o que o verificador não conseguiu ver.
O NBTP propõe transformar heartbeat ausente, janela de oráculo perdida e silêncio em mais de um contexto em decaimento de confiança. A automação pode ser útil, desde que a ausência continue ligada ao observador e não seja promovida a verdade sobre o agente.

História
A RFC 1180 explicou o TCP/IP e depois remeteu o leitor às normas
Em janeiro de 1991, T.J. Socolofsky e C.J. Kale ofereceram a profissionais de redes um caminho concreto para acompanhar um datagrama IP de um host a outro, passando por um roteador. Também traçaram um limite nítido: o memorando explicava o TCP/IP, mas não o definia.

História
A linha parecia privada. A capacidade continuava compartilhada: RFC 3186
Para o equipamento do cliente, havia uma conexão PPP ponto a ponto. Para a operadora, havia portas, um par de endereços, rotas internas, filas e um banco de caminhos sobre uma rede compartilhada. RFC 3186 aproximou essas duas realidades com reescrita de cabeçalho — sem fingir que…
História
O contador chegou ao fim. As cópias da chave não desapareceram: RFC 3185
`CEKMaxDecrypts` podia dizer quantas mensagens futuras usariam uma chave referenciada. O número orientava retenção, mas não apagava segredo algum a distância. Quando o contador terminava, RFC 3185 não conseguia provar que todos os destinatários tinham eliminado suas cópias — e…

IETF
A chave mudou. A continuidade da instância ainda dependia de um livro-razão.
Uma atestação OAuth pode demonstrar posse de uma chave atual, mas não traz dentro dela a história que transforma uma chave sucessora na mesma instância de cliente. Essa continuidade nasce de um cadastro mantido pelo atestador, de regras de ciclo de vida e de uma decisão…
História
O texto claro reapareceu na autoridade do domínio: RFC 3183
O envelope criptografado chegou à organização destinatária, mas não necessariamente ao computador da pessoa ainda fechado. Em RFC 3183, uma autoridade de confidencialidade do domínio podia abrir esse envelope em nome do usuário. Nesse instante o texto claro reaparecia, a custódia…
História
O firewall podia negar o acesso — não devia quebrar a conversa: RFC 2979
Em outubro de 2000, um RFC Informativo traçou uma linha que filtros de pacotes muitas vezes confundiam: uma organização podia recusar tráfego por segurança, mas um firewall não devia fazer falhar por acidente um uso legítimo e conforme aos padrões. Quando o intermediário causava…

IETF
O ICV era válido. O relato do caminho ainda podia ser falso.
A cadeia de integridade do IOAM responde se determinados campos protegidos chegaram sem alteração detectável sob chaves, identidades e estado de replay específicos. Ela não responde se o registro está completo, se cada nó foi sincero ou se a ação tomada preservou o serviço.