
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

História
O /48 do IPv6 era um ponto de partida, não o tamanho de todo site
A mudança em torno do /48 não aconteceu porque o IPv6 estivesse ficando sem endereços. A questão surgiu quando uma recomendação simples precisou virar política de atendimento a redes de usuários com formatos e planos de crescimento diferentes.

IETF
O contêiner foi assinado; a conversa ainda precisa ser provada
O vCon pretende reunir participantes, diálogo, anexos e análises em um registro portátil. A assinatura protege uma versão exata, mas não decide se a captura foi completa, a identidade é correta, o consentimento continua válido ou o signatário tinha autoridade para sustentar cada…

História
O núcleo esqueceu o fluxo. As bordas ainda precisavam provar sua reserva: RFC 3175
A RFC 3175 tentou conciliar duas exigências: preservar reservas RSVP de ponta a ponta e impedir que cada conversa ocupasse memória em todos os roteadores do núcleo. A agregação reduzia o inventário compartilhado, mas não transformava um bloco grande em prova para cada fluxo que…

História
O IETF retirou uma regra de conduta que poderia afastar novos participantes
Em 2014, a revisão do IETF fez mais do que atualizar um guia de conduta: reconheceu que um aviso aos recém-chegados poderia desestimulá-los a participar e o retirou.

História
As MIBs de DNS não chegaram à implantação. A RFC 3197 fez disso sua conclusão.
A RFC 3197 é uma rara retrospectiva de padronização: registra que duas MIBs de gerenciamento de DNS nunca foram implantadas e trata isso como uma lição sobre o projeto, não sobre o próprio DNS.
História
A zona era crítica. Isso não tornava os servidores raiz seus operadores eternos: RFC 3172
Em 2001, `.arpa` compartilhava máquinas com a raiz e herdava suas exigências operacionais. A RFC 3172, porém, já esperava que essa hospedagem mudasse. A função de coordenação precisava permanecer; o conjunto de servidores podia ser substituído.

IETF
Quem pode atestar por um cliente? O OAuth mantém duas decisões separadas
Publicar um atestador autorizado torna a intenção do cliente verificável, mas não entrega a esse publicador a política de confiança do servidor. O novo desenho expõe por que remover um nome também não encerra, sozinho, os acessos já emitidos.
História
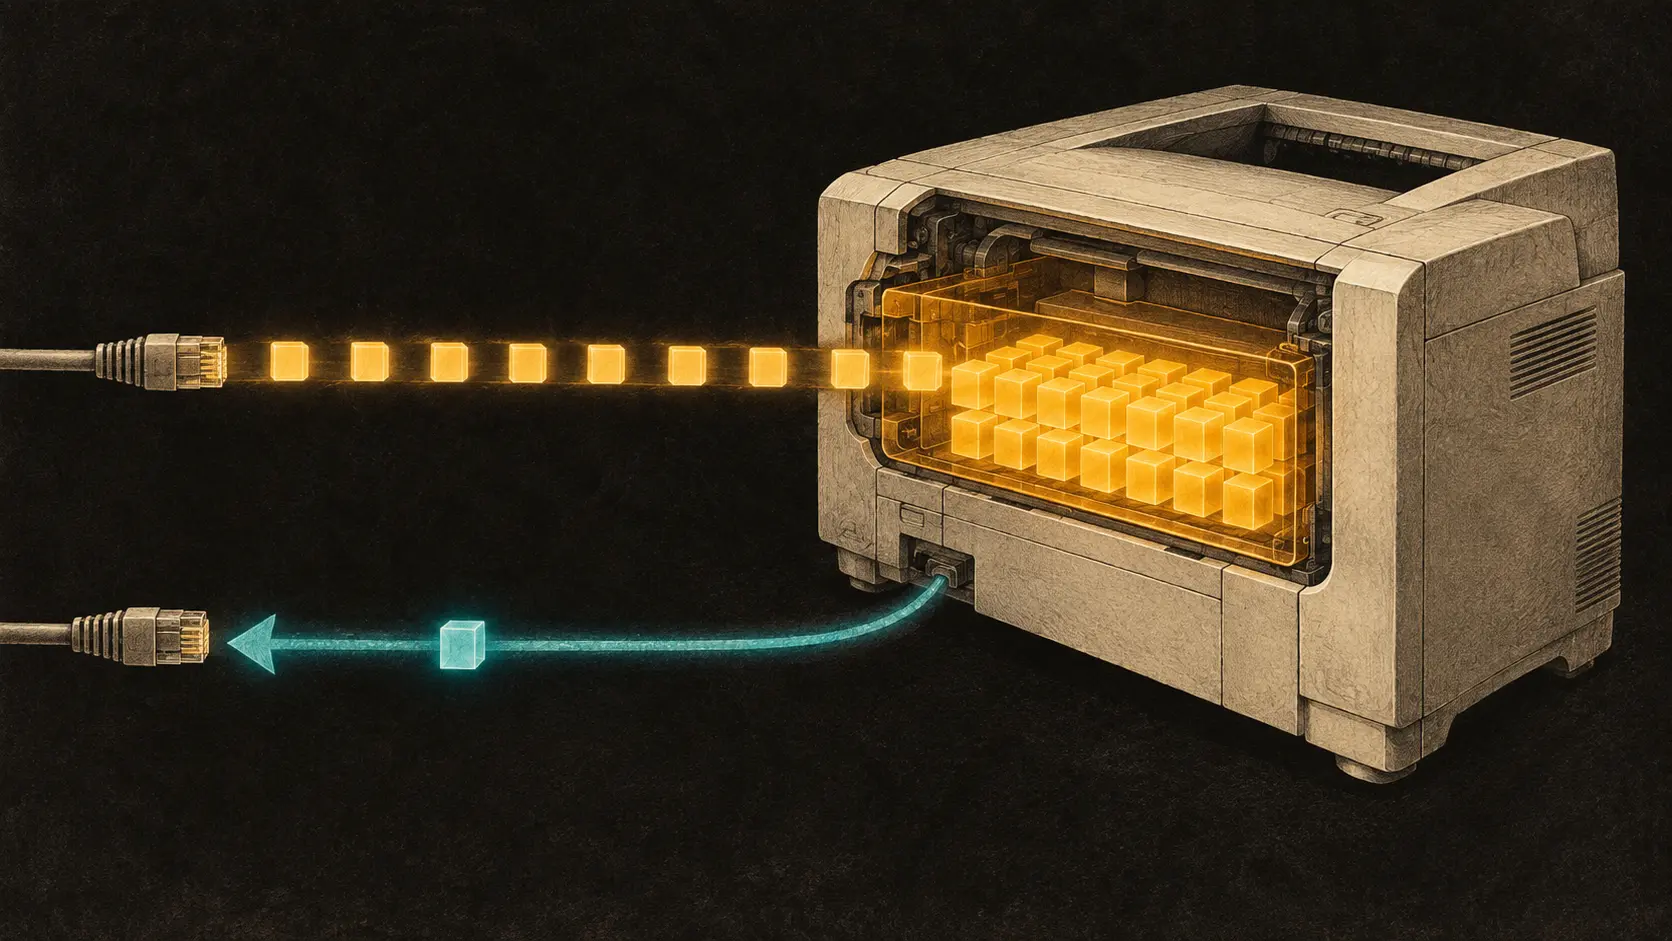
A impressora precisava receber a solicitação inteira antes de responder: RFC 3196
Em 2011, uma correção curta a um antigo guia de impressão definiu um limite importante: a resposta final de uma impressora IPP não poderia mais depender da escolha de cada implementação enquanto o documento ainda estivesse chegando.

História
O registro atribuiu o endereço multicast. Ainda precisava saber se alguém o usava: RFC 3171
Uma linha antiga parece sólida porque não muda. A RFC 3171 tratou essa aparência como um problema de custódia: um endereço multicast IPv4 global era uma exceção escassa, não um prêmio perpétuo. O registro preservava a coordenação; a necessidade, o roteamento e o uso continuavam…

IETF
O DNS publicou o esquema. O servidor ainda precisava decidir se o executaria.
Transformar a sintaxe de um novo registro em dados distribuídos reduz a dependência de novas versões de software. Mas também aproxima um TXT autenticado do limite de execução. A prova operacional só existe quando uma implementação identificada reconcilia, testa, converte, carrega…

História
Um recibo BEEP não autenticava o evento: RFC 3195
A RFC 3195 levou o syslog de datagramas de melhor esforço a um canal BEEP confiável e ordenado, e ofereceu uma segunda modalidade de respostas por entrada. Nenhum desses recibos prova que o evento é autêntico, foi guardado de forma durável ou gerou uma ação.
História
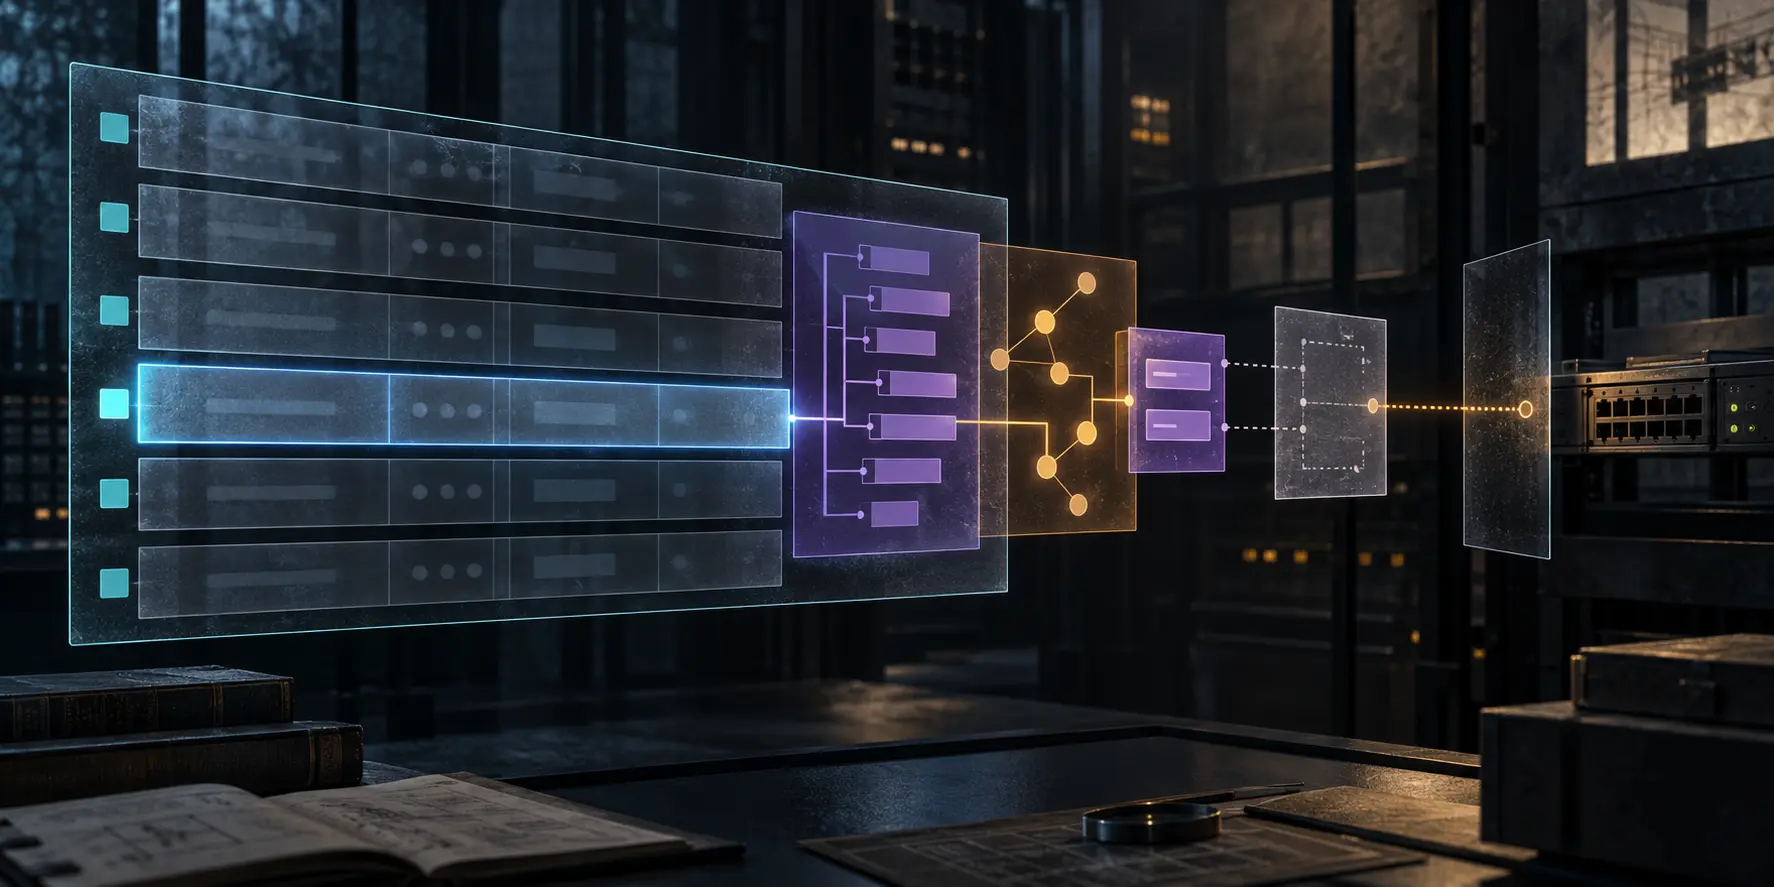
O índice dava nome à linha de política. Não explicava o que ela significava: RFC 3159
Duas linhas chegam a um equipamento com os mesmos critérios, a mesma ação e as mesmas referências. Só o número muda. Isso basta para concluir que são duas políticas? A RFC 3159 respondeu com uma separação rigorosa: o `InstanceId` localizava uma instância, mas não carregava…

IETF
O PCE entregou a pilha completa. O ASIC ainda precisava confirmá-la.
A revisão 07 transforma a atualização de posições de rótulos de entropia em substituição integral do estado anterior. O avanço elimina uma ambiguidade de controle, mas não comprova programação do hardware, validade da topologia nem melhoria real no balanceamento.
História
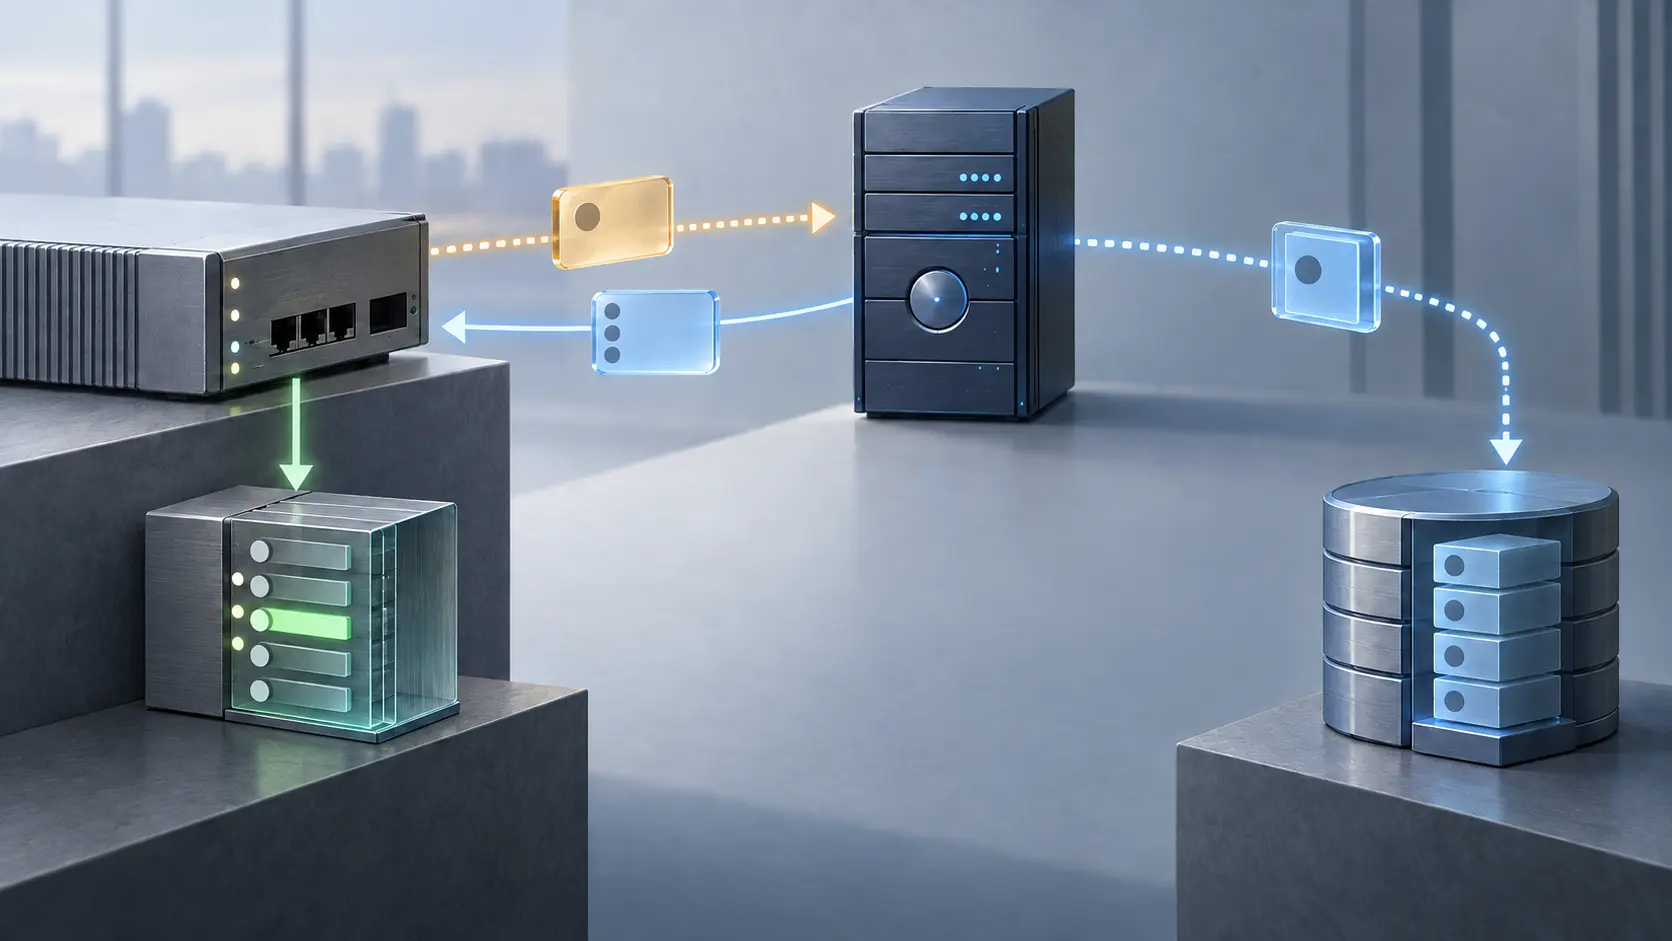
O servidor decidiu. O NAS ainda precisava executar: RFC 3169
A RFC 3169 separou três funções: o equipamento de acesso informa sobre a sessão, o servidor AAA decide se ela pode ser autorizada e o NAS precisa aplicar a decisão. A lista de critérios de 2001 não prova que todas as redes tenham completado essa cadeia.

História
O tradutor mudou os pacotes. Também precisava mudar os relatórios: RFC 3158
Um tradutor RTP podia preservar o SSRC da fonte e, ainda assim, trocar a codificação, reunir pacotes ou alterar o relógio da mídia. A reprodução podia funcionar enquanto o RTCP continuava descrevendo bytes, sequências e perdas do fluxo anterior. A RFC 3158 tratou essa diferença…

IETF
O token filho era válido. A cadeia ainda precisava autorizá-lo.
Uma cadeia de delegação pode retirar o servidor de autorização de cada salto sem retirar a necessidade de autoridade. A proposta OAuth só funciona se toda chave, toda restrição e toda decisão local continuar verificável da raiz até o efeito.

História
O RFC ainda dizia Standards Track; seu registro diz Historic: RFC 3167
O documento arquivado preserva o texto da época em que foi publicado; a ficha que o descreve pode mudar. O pedido registrado no RFC 3167 mostra por que publicação, proposta de reclassificação e situação atual precisam ser lidas como evidências distintas.

História
O servidor não precisava do texto claro. Ainda controlava a disponibilidade: RFC 3157
Guardar uma chave sem conseguir lê-la não torna o guardião irrelevante. Em agosto de 2001, a RFC 3157 aplicou essa distinção à mobilidade de credenciais criptográficas entre computadores, notebooks, telefones e roteadores. A cifra podia impedir que o servidor usasse a chave…

IETF
O fabricante assinou as novas raízes. O servidor de entrega continuou sem autenticação.
Uma assinatura instalada de fábrica pode autorizar um pacote de CAs operacionais mesmo quando o dispositivo ainda não reconhece o servidor que o entrega. A solução só permanece segura se objeto, transporte, política local, nova sessão, emissão e resultado nunca forem reduzidos a…

História
O operador júnior podia iniciar; o sênior controlava o script e o botão: RFC 3165
Em 2001, o Script MIB transformou código de gestão remota em objetos que podiam ser transferidos, acompanhados e controlados. Seu exemplo de emergência traçou um limite importante: operadores juniores podiam acionar um botão já preparado, enquanto os seniores mantinham o controle…