
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

IETF
Dois enlaces deram mais capacidade. O buffer cobrou a diferença em tempo.
Agregar caminhos de capacidades e latências diferentes pode aumentar a vazão e, ao mesmo tempo, mudar a ordem de chegada. O ganho é observável. O custo do buffer que tenta esconder a diferença também deveria ser. A nova proposta da INTAREA transforma essa comparação em condição…

IETF
O ACL descartou o pacote; isso não prova que a política estava certa
Um contador de política confirma que o tráfego encontrou uma regra configurada. Ele não conhece a intenção que justificou a regra, a validade da configuração nem o dano causado a tráfego legítimo.

História
O aplicativo podia provar que o roteador estava alcançável: RFC 3316
Nos primeiros enlaces IPv6 celulares, um retorno vindo da aplicação remota podia poupar uma sondagem no rádio — desde que fosse tratado como prova de um fato muito específico.

História
O enlace não tinha endereço MAC. Ainda assim, o host precisava confirmar se o roteador seguia acessível: RFC 3316
Em um enlace GPRS ou UMTS, um host IPv6 não precisava descobrir o endereço de camada de enlace do roteador: não havia endereço desse tipo para resolver. Ainda assim, precisava saber se o roteador continuava acessível. Às vezes, a resposta de outro protocolo podia oferecer esse…

IETF
O servidor escondeu o digest calculado, mas a observabilidade expôs o fornecido
O problema de divergência repete o digest enviado e omite deliberadamente o valor calculado pelo servidor para não criar um oráculo. Essa escolha limita a prova e exige cuidado: a resposta detalhada ainda pode revelar dados, intermediários e características da implementação.

IETF
A autorização `pop` vale para uma ordem — e não para a próxima
O novo rascunho do grupo ACME não trata a posse de uma chave como um passe reutilizável. Cada ordem sem CSR recebe sua própria autorização `pop`, seu próprio desafio e material criptográfico novo. Essa escolha mostra onde a automação deve parar de reaproveitar estados: a mesma…
História
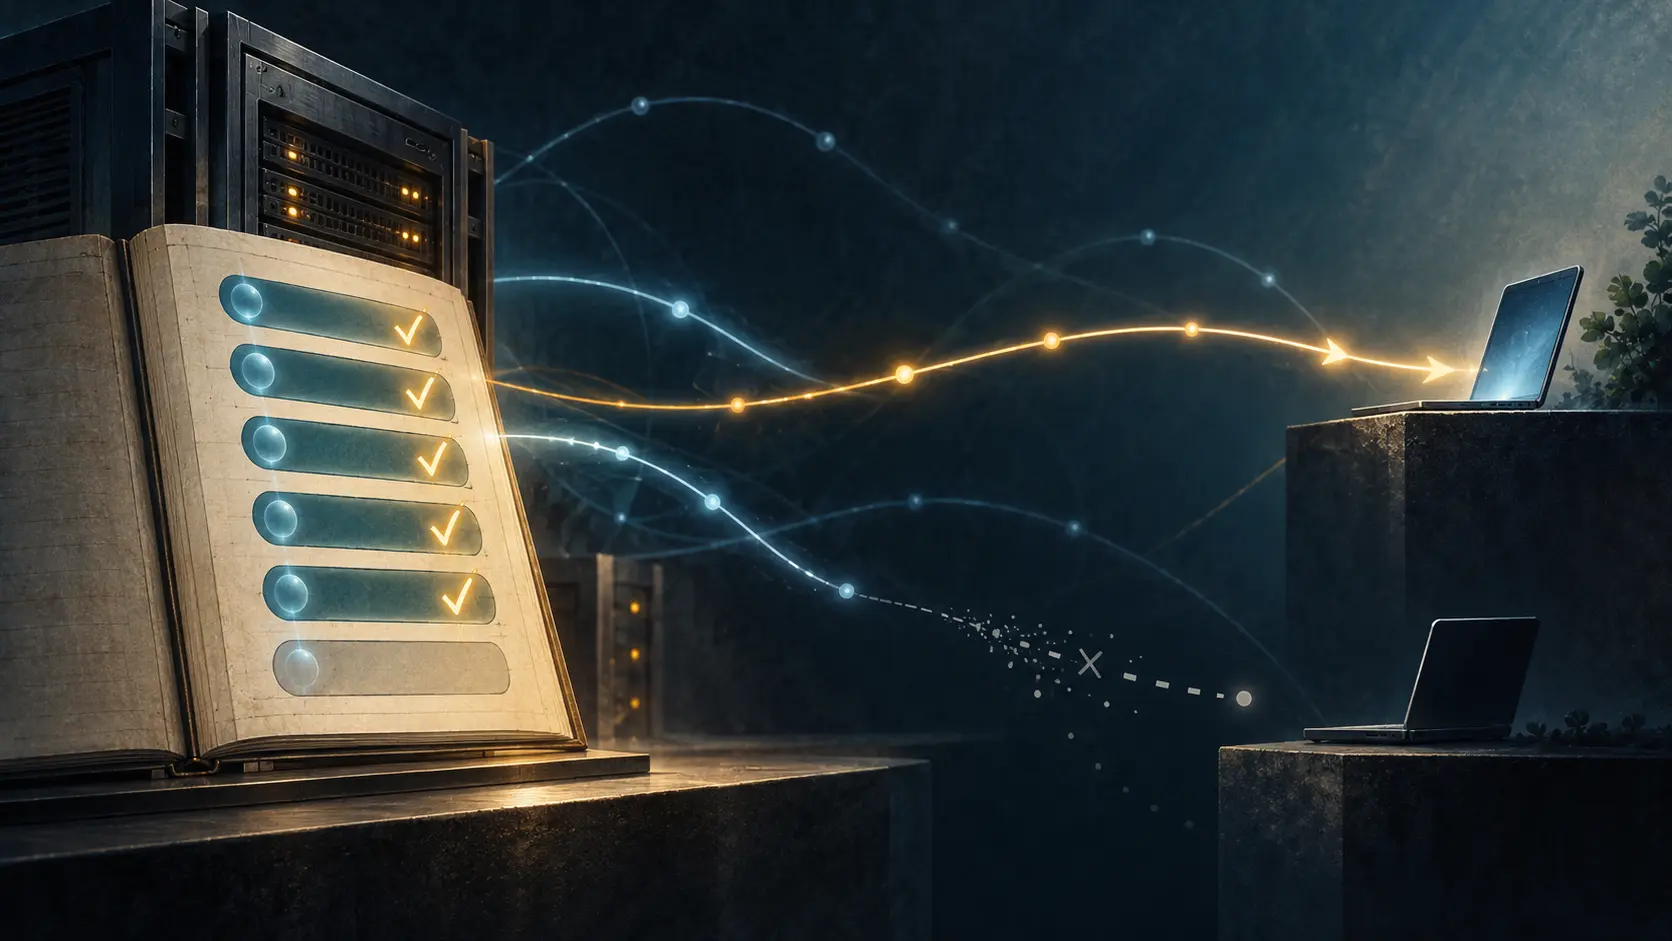
Uma resposta mais rápida podia deixar um lease sem uso: RFC 3315
O caminho curto do DHCPv6 não apenas tirava duas mensagens da troca: ele antecipava o compromisso do servidor antes que este soubesse se o cliente receberia a resposta.

História
No TLS, AES chegou em doze combinações, não como uma cifra única: RFC 3268
Em 2002, o TLS passou a oferecer AES sem redesenhar o handshake. A novidade veio em doze suítes: a cifra de dados era só uma parte das escolhas de troca de chaves e autenticação.
IETF
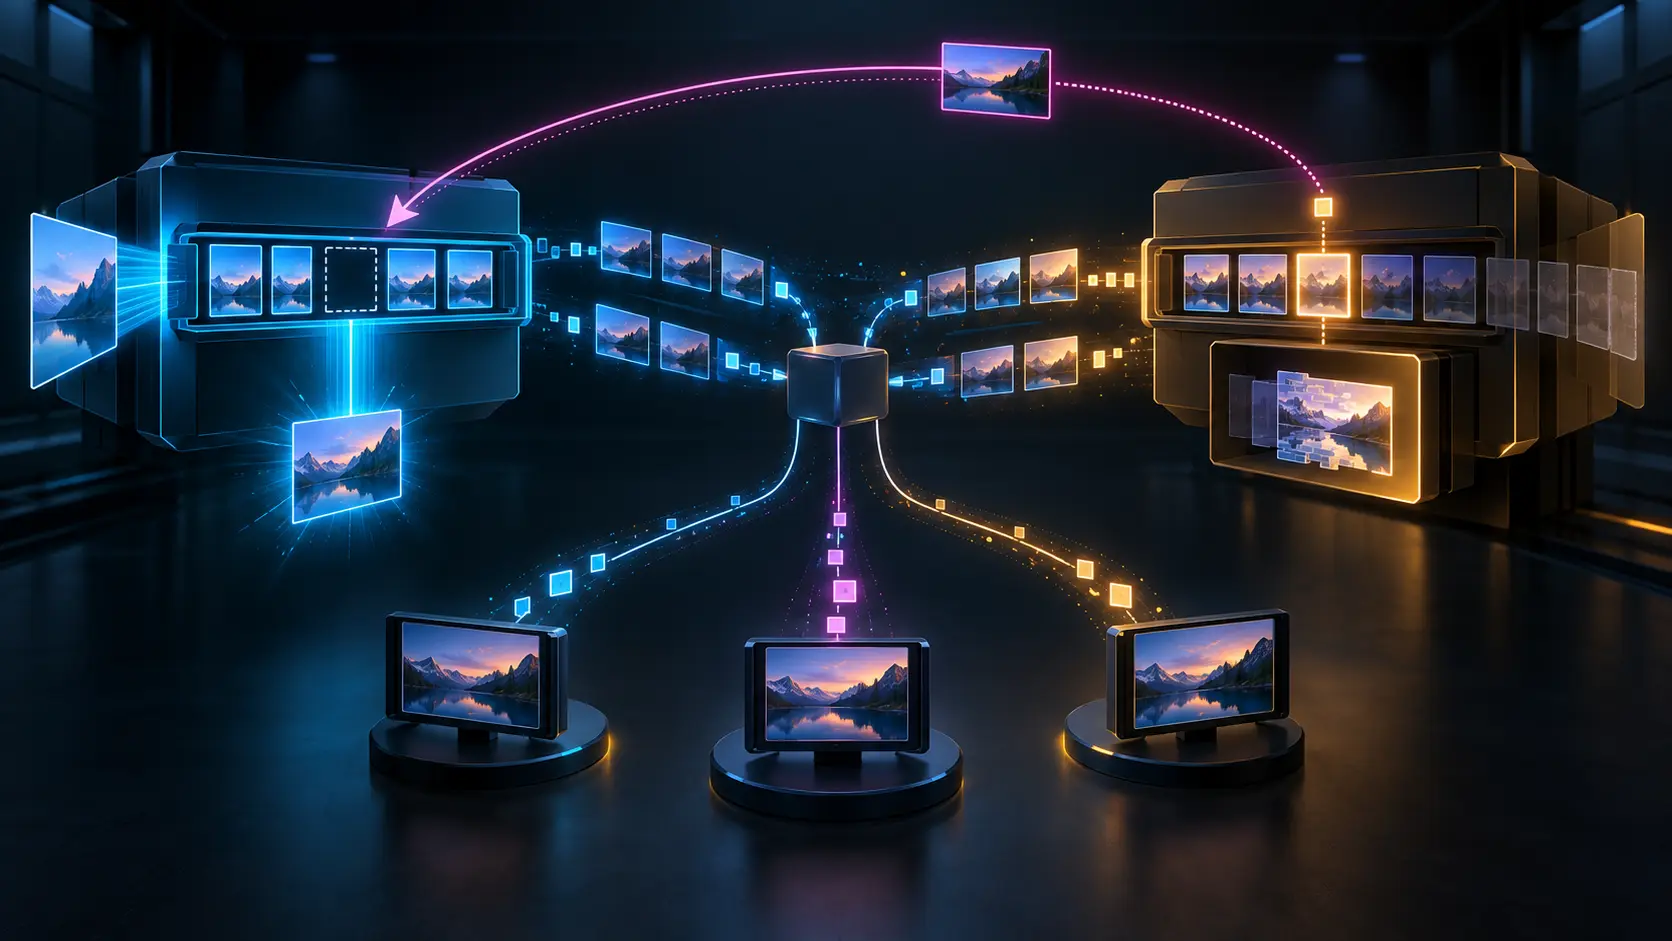
O ACK mais recente veio da outra cadeia de simulcast
Duas cadeias independentes podem compartilhar um SSRC e intercalar seus Frame IDs. Um reconhecimento posterior numa cadeia não preenche a lacuna da outra — e um simples “maior ID confirmado” apaga exatamente essa diferença.

História
A chave aleatória não recuperava nada. Ela impedia a falha de falar: RFC 3218
Um destinatário CMS podia rejeitar uma mensagem antes de tocar no conteúdo. Explicar exatamente o motivo parecia uma qualidade de engenharia, até que um atacante passou a fazer a mesma pergunta milhares de vezes. A resposta da RFC 3218 foi deliberadamente estranha: se o…
História
A URL deixou de ser uma caixa separada: RFC 3305
Nos primeiros anos da Web, a divisão parecia simples: uma URL indicava aonde ir; uma URN nomeava algo sem depender do lugar onde estava. Em 2002, um grupo de planejamento conjunto de W3C e IETF argumentou, na RFC 3305, que essa separação tão arrumada estava atrapalhando a…

IETF
A regra tinha horário. Os pontos de aplicação não tinham o mesmo agora.
O acesso deveria terminar às 18h. Um PEP retirou a permissão no instante previsto; outro continuou aceitando tráfego por causa de uma ativação atrasada. A política era idêntica no repositório e diferente no tempo vivido pelos pacotes.

História
A confirmação dizia que o NAK foi ouvido, não que o reparo chegou: RFC 3208
O PGM trocou recibos positivos de cada receptor por evidência seletiva de perda. Quem via uma lacuna enviava um NAK; os roteadores confirmavam e agregavam pedidos; o estado de reparo delimitava os ramos que receberiam RDATA. A economia tornou o multicast escalável, mas nunca…

História
Um bilhão de usuários ainda deixaria a maioria de fora: RFC 3271
Em 2002, Vint Cerf projetou que haveria mais de um bilhão de usuários da Internet até o fim de 2005 — e observou logo em seguida que isso corresponderia a apenas cerca de 16% da população mundial. Esse contraste transforma “a Internet é para todos” de um lema de crescimento em um…

IETF
O rótulo disse “sequestro”. A evidência não disse intenção.
O caminho observado podia provar um anúncio sem autorização. Não podia, sozinho, distinguir erro de configuração, experimento mal contido ou ação hostil. Quando uma classificação técnica vira um veredito sobre intenção, a linguagem deixa de organizar evidências e começa a exercer…

História
O IPsec autenticava cada pacote, mas não necessariamente o usuário no túnel: RFC 3193
O RFC 3193 desmontou uma aparência confortável. Um pacote podia chegar íntegro, protegido contra repetição e ligado a uma identidade IKE — e ainda assim não provar qual usuário do computador o enviara. Antes disso, L2TP e IPsec já precisavam resolver outro desencontro: o túnel…

IETF
O fluxo acelerou. O buffer do cliente recebeu a consequência.
Reduzir o período de uma assinatura YANG-Push não cria apenas mais detalhe. Cria mais mensagens, fila, escrita e processamento no receptor. A revisão 18 torna a troca de período visível para quem está conectado, mas deixa a causa fora do replay e a capacidade real do cliente para…
História
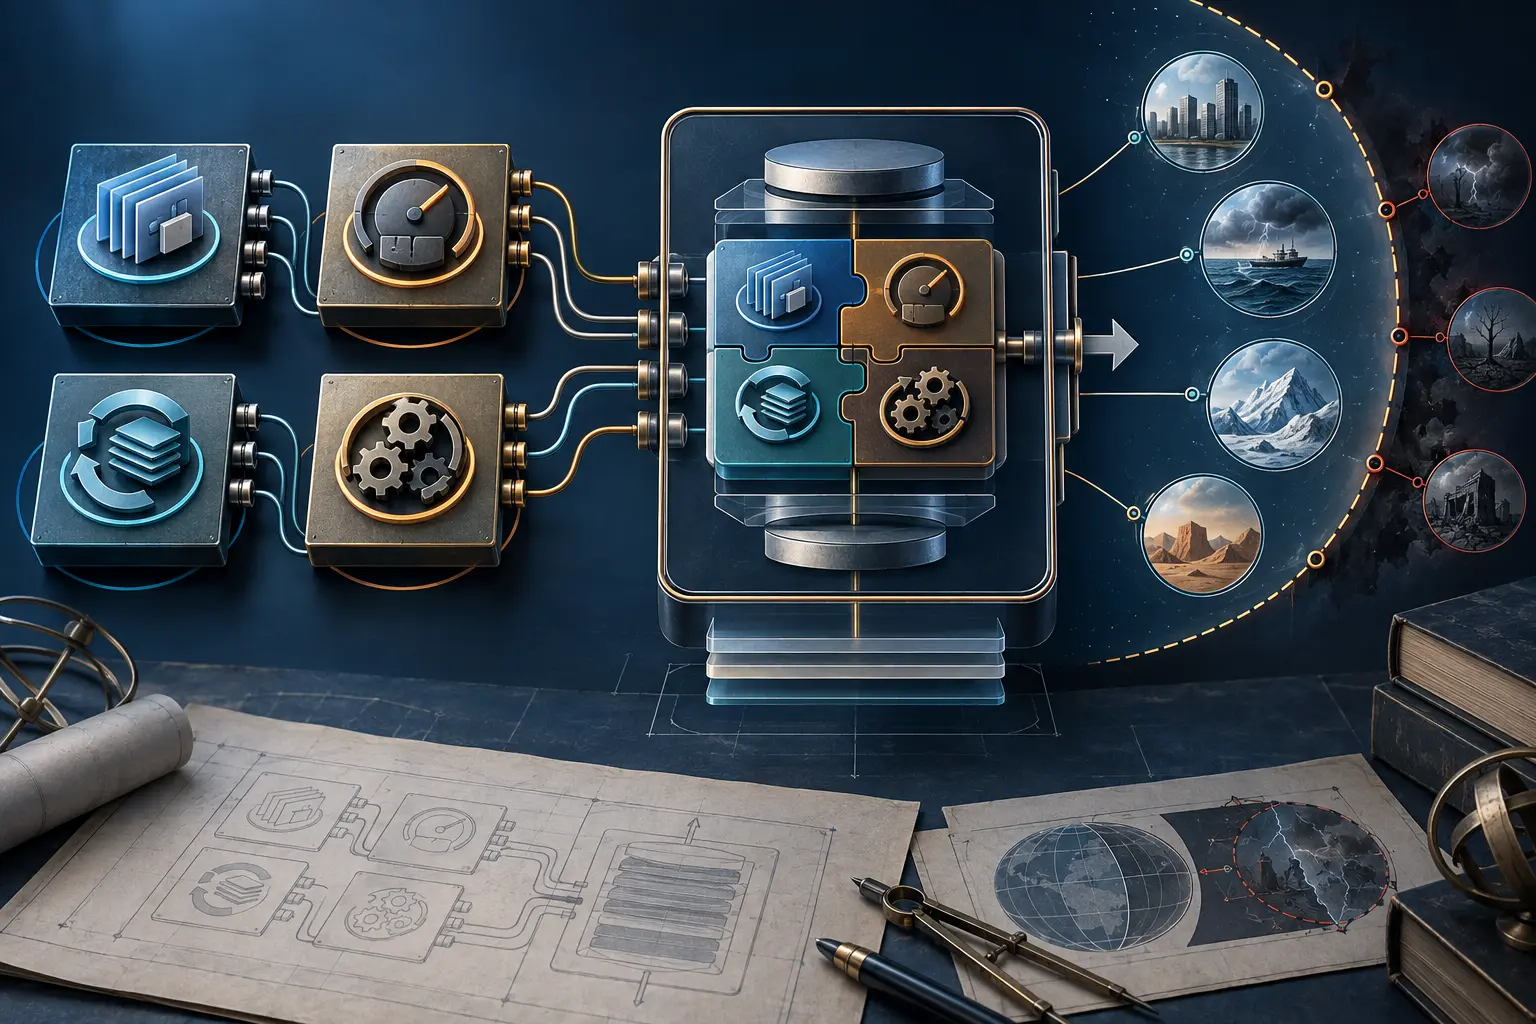
Blocos reutilizáveis ainda podiam falhar juntos: RFC 3269
O multicast confiável precisava de mais do que peças reutilizáveis. A RFC 3269 exigiu que cada bloco de RMT declarasse seus limites e dependências, e que o protocolo completo explicasse como as peças se encaixavam.
História
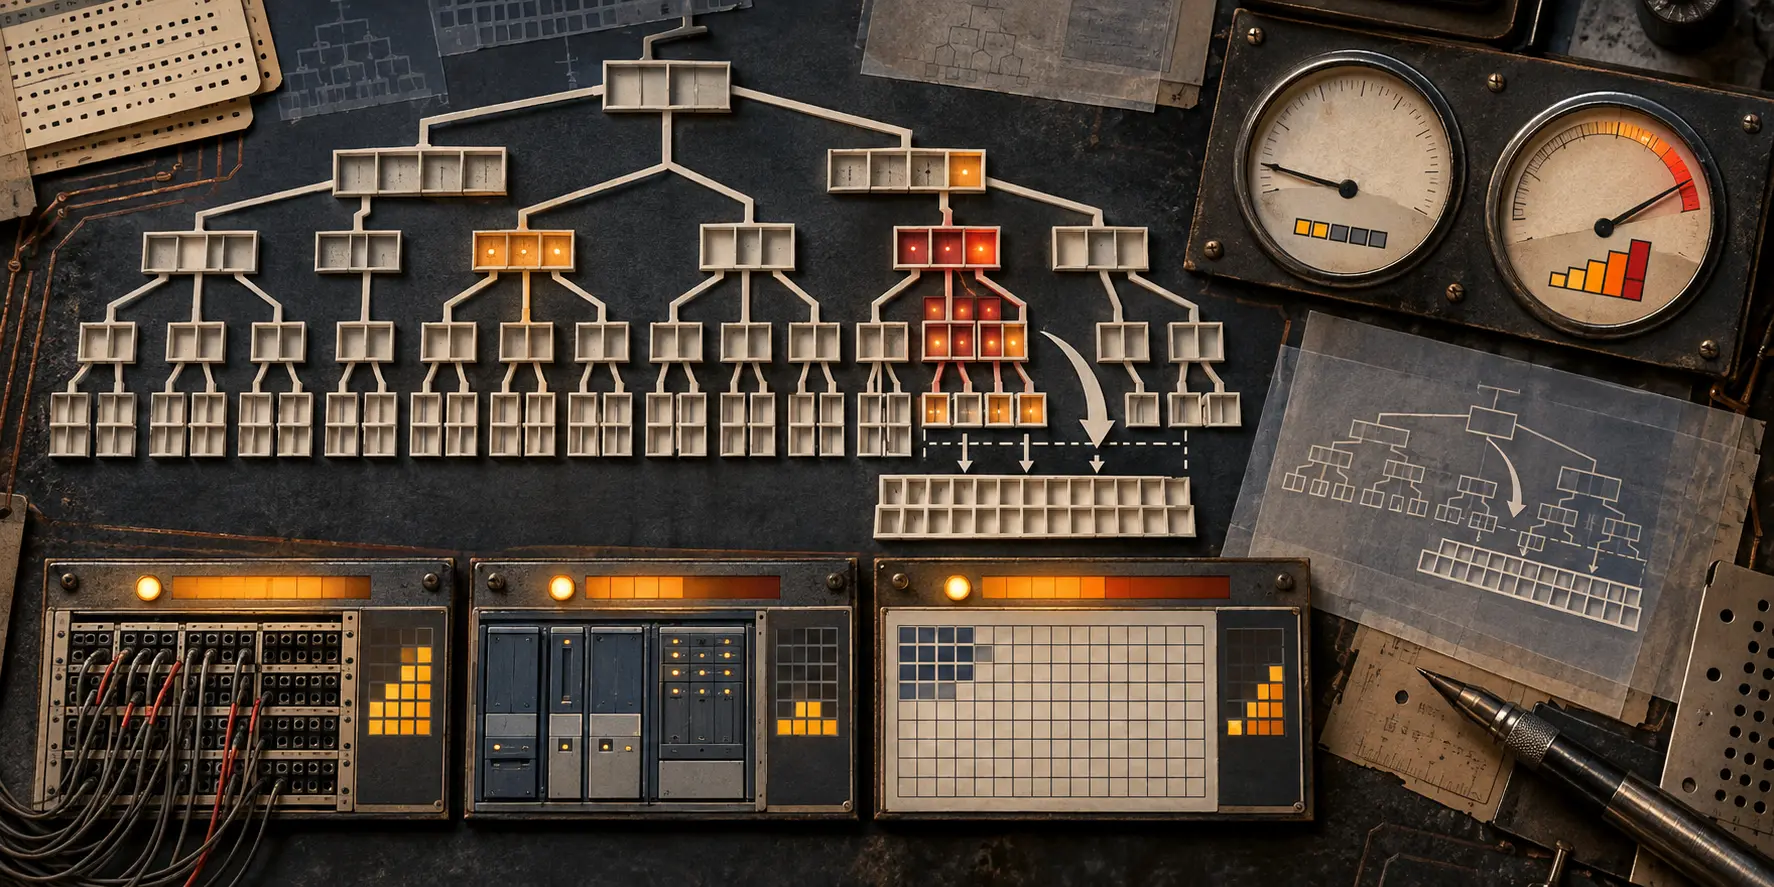
O plano estava 87% cheio enquanto quase todos os endereços seguiam vazios: RFC 3194
O percentual do RFC 3194 não era uma contagem de casas ocupadas. Ele localizava uma quantidade numa escala logarítmica entre um objeto e o máximo de um plano hierárquico. Por isso, 87% de Host Density num espaço de 32 bits correspondia a cerca de 240 milhões de objetos, apenas…

IETF
O usuário ficou no app. O app entrou na fronteira de confiança.
O Authorization Challenge Endpoint pode evitar a troca para o navegador em uma jornada OAuth nativa. A fluidez é real, mas prompts, dados de autenticação e decisões de risco passam por um cliente cuja origem, instância instalada e apresentação precisam de evidência própria.