
Resumo
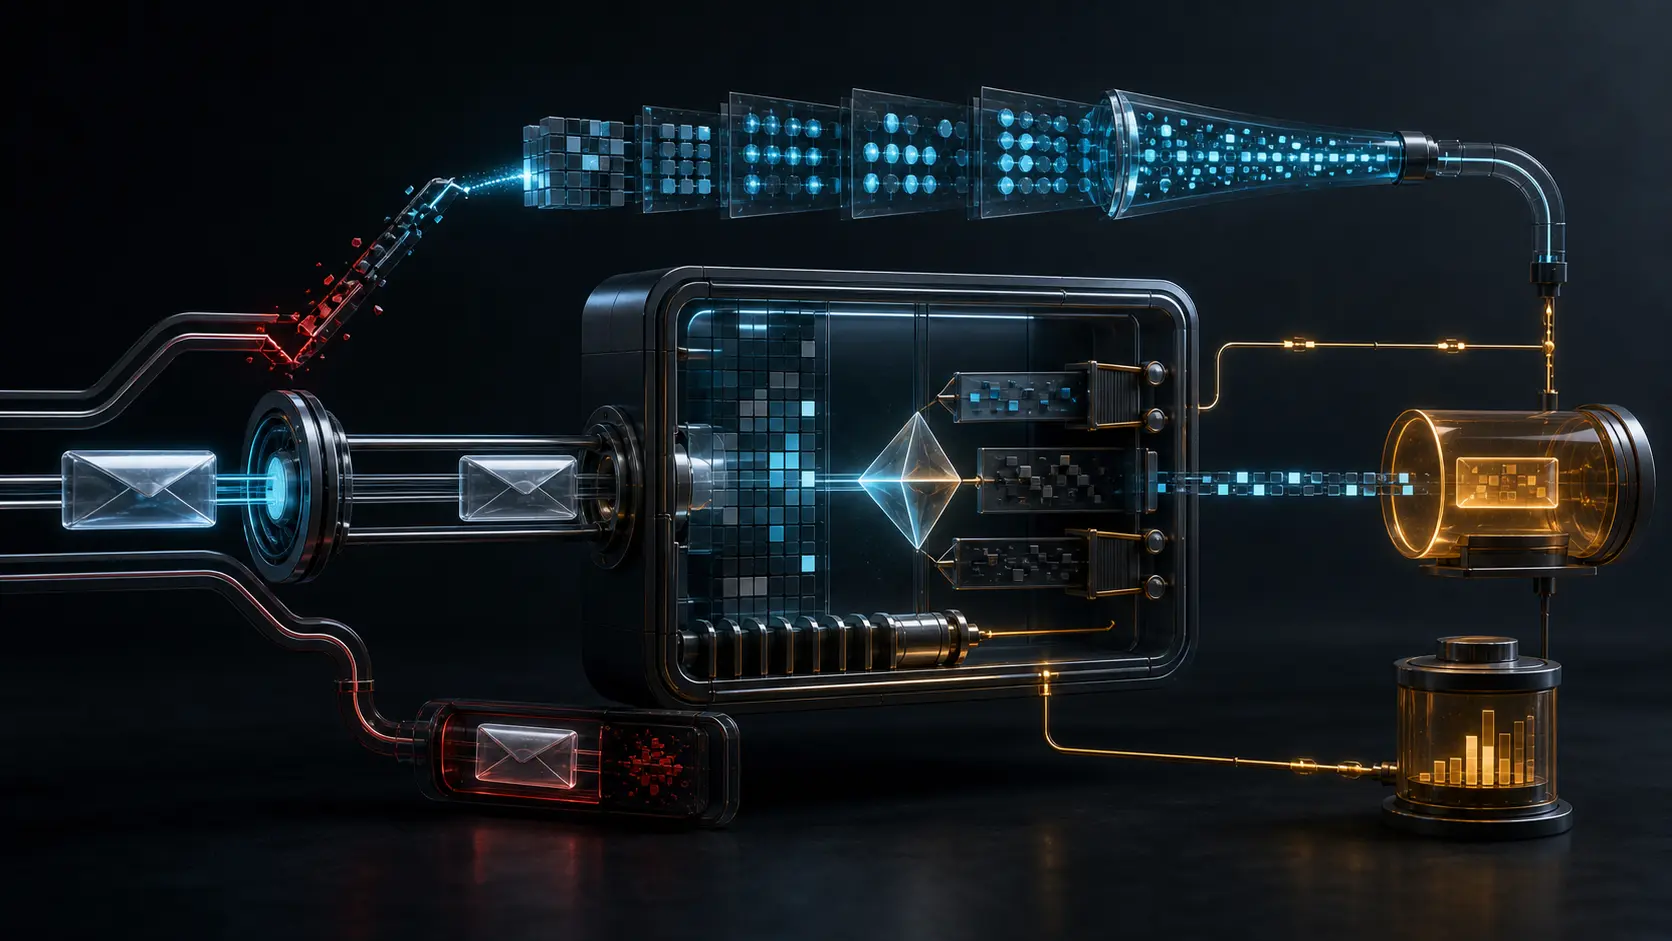
- RFC 9991 permite que o Domain Owner peça feedback detalhado de falhas DMARC, mas o Mail Receiver continua decidindo se gera o relatório, qual tipo envia e quais dados sua política permite divulgar.
- A verificação de um destino externo confirma aceitação da relação de recebimento; não aprova automaticamente corpo, endereços, retenção, repasse ou automação.
- A governança precisa separar a falha observada, o pedido DNS, a decisão de saída, a redução de dados, a entrega, a validação e qualquer medida posterior.
O relatório agregado de RFC 9990 oferece uma base prudente: intervalos de tempo, IPs de origem, contagens, alinhamento, política aplicada e exceções locais. Ele ajuda a enxergar uma plataforma desalinhada sem reproduzir cada mensagem.
Quando a equipe muda para failure reporting, não recebe apenas mais linhas. Passa a movimentar outra classe de evidência. Uma mensagem de calendário mal encaminhada, uma discussão jurídica ou o endereço de um assinante de lista podem aparecer no artefato forense. Por isso a decisão de aumentar resolução deve ter dono.
O padrão preserva o “não” do receptor
RFC 9991, publicado em maio de 2026 no Standards Track do IETF, define relatórios de uma mensagem ou de um conjunto com a mesma condição de falha. Eles podem chegar quase imediatamente e permitir diagnóstico que o agregado não comporta.
O Domain Owner publica o pedido por ruf e as condições por fo, conforme RFC 9989. Isso declara onde o domínio deseja receber informação.
O Mail Receiver não vira mero transmissor. RFC 9991 condiciona a geração à disposição do receptor em fornecer o relatório. Também deixa a ele escolher que tipos transmitir, se algum, segundo política própria, falha observada e opções publicadas.
Essa divisão acompanha a responsabilidade real. O domínio conhece seus emissores autorizados. O receptor detém a mensagem, atende o usuário e responde pela saída de dados. Um registro DNS cria coordenação; não transfere a custódia nem o poder de decidir a divulgação.
O ARF pode carregar o próprio conteúdo investigado
O relatório usa o Abuse Reporting Format. RFC 5965 define uma parte para leitura humana, outra com campos para máquinas e uma terceira com a mensagem original ou o bloco completo de cabeçalhos. RFC 6591 acrescenta campos de falha de autenticação, atualizados por RFC 9991 para DMARC.
Essa estrutura é útil porque conserva evidência primária. Também pode expor PII, informação não pública, remetente, destinatário, rota e conteúdo. Em encaminhamentos, mostra destinos que o Domain Owner talvez não conhecesse. Em listas, revela associação. A mensagem pode ter falhado por mudança legítima, erro de configuração, DNS temporário ou abuso; o mesmo envelope de relatório não distingue sozinho a autoridade de revelar.
RFC 9991 recomenda uso direcionado e temporário, controle de URI, minimização ou redação e transporte seguro. Registra ainda que muitos grandes provedores restringem ou desativam o mecanismo e preferem agregados, que oferecem visibilidade sem expor conteúdo.
Uma política madura começa pelo agregado. Sobe para metadados mínimos, cabeçalhos selecionados e amostras redigidas apenas quando a hipótese de investigação exige. Corpo mais completo deve ser raro, limitado e aprovado.
O domínio externo aceita a relação, não um cheque em branco
Se ruf aponta para fora do Organizational Domain, RFC 9991 reutiliza a verificação de destino externo de RFC 9990. O domínio externo precisa publicar a autorização esperada antes que o Mail Receiver tente entregar.
O procedimento impede que alguém cadastre um terceiro sem consentimento e reduz ataques de reflexão. Ele prova uma coisa: aquele destino aceitou receber relatórios para o domínio solicitante.
Não define quais campos são necessários, quem os verá, onde serão guardados, se o endereço encaminha, quanto tempo durarão ou se produzirão bloqueios automáticos. O contrato operacional deve ligar domínio solicitante, receptor, consumidor real, propósito, perfil de dados, subprocessadores, acesso, retenção, exclusão e resposta a incidente.
O limite sobre psd=y reforça a mesma lógica. Sem acordos específicos, o ruf de um Public Suffix Domain não deve ser usado. Alcance na árvore DNS não equivale a mandato para coletar mensagens dos nomes abaixo.
Alinhamento de identidade não é atribuição pessoal
RFC 9991 registra Identity-Alignment. No IANA MARF Parameters, o campo lista mecanismos que não autenticaram uma identidade alinhada, ou none quando todos tiveram sucesso.
Ele responde se SPF, DKIM ou ambos falharam no teste DMARC. Não identifica o autor humano, não prova fraude e não separa sozinho um forwarding legítimo de uso indevido.
Painéis devem preservar “Alignment”, os domínios avaliados, o método, o receptor e o horário. Resumir como “identidade inválida” cria uma acusação que o protocolo não fez.
Redação controlada ainda deixa rastros
RFC 6590 propõe transformar strings privadas de forma consistente. O consumidor consegue reconhecer que dois relatórios envolvem o mesmo valor sem receber o valor original.
Essa correlação é uma capacidade. Um token estável por anos se torna identificador transversal. Chave, época, janela e escopo precisam de limites.
Message-ID, data, assunto raro, cadeia Received e logs de outro sistema podem reidentificar. Texto humano contém informação privada que nenhum filtro genérico detecta integralmente. Redação reduz risco; não oferece anonimato garantido.
O registro correto inclui campos tratados, regras, algoritmo, época, idiomas testados, resíduos e responsável. Um Booleano redacted esconderia justamente a superfície que precisa ser auditada.
O consumidor recebe uma afirmação, não uma ordem
RFC 5965 alerta que os campos ARF são afirmações e podem estar errados. Formato válido não torna cada detalhe verdadeiro. Origem autenticada também não impede interpretação defeituosa, link hostil ou anexo malicioso.
Antes de agir, o Report Consumer valida relação, origem, estrutura, tamanho e consistência; isola conteúdo; e compara com logs, chaves e contas próprias. RFC 6449 trata feedback loops como relações operacionais com expectativas próprias.
RFC 9991 exige rate limiting. Um atacante pode mandar volume usando o domínio de uma vítima, provocar falha de SPF e DKIM e fazer vários receptores enviarem relatórios ao domínio ou delegado. O orçamento deve existir por domínio, destino, tenant e serviço; condições semelhantes podem ser consolidadas com Incidents.
Links devem perder ativação e anexos perigosos devem ser removidos. O fluxo entra em ambiente isolado, sandbox e rede segmentada, com acesso limitado. Os próprios relatórios devem manter alinhamento DMARC para não criar loops de relatório sobre relatório.
A cadeia executada vale mais que a configuração
As camadas de realidade de Heng Lu separam falha, pedido, decisão de divulgar, bytes, entrega, interpretação e consequência. Uma verdade não concede o próximo poder.
A especificação inicial mínima e decisão futura localizada colocam no padrão as tags, campos, verificação e falha segura necessárias para interoperar. Propósito e divulgação permanecem com o operador responsável.
A primazia do código em execução pede a trilha real: avaliador, política, branch de geração, transformação, resposta DNS, hash enviado, consumidor e efeito.
RFC 9991 melhora a lupa. Governança decide quando aproximá-la de uma comunicação privada e quem pode olhar pelo outro lado.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance