요약
- TIME-WAIT는 시간적 무결성 경계입니다. 능동적으로 연결을 닫은 뒤 RFC 9293은 해당 엔드포인트가 최대 세그먼트 수명의 두 배 동안 상태를 유지하여, 옛 연결의 패킷이 다음 연결로 오인되지 않도록 요구합니다.
- RFC 1337의 암살 연쇄는 이 경계를 겨냥해 TCP의 평범한 반응을 이용합니다. 옛 수신 불가 세그먼트는 ACK를 유도하고, 닫힌 상대는 RST로 응답하며, 그 RST를 수용하면 격리 기간이 끝나기 전에 TIME-WAIT가 제거됩니다.
이 메모는 빠른 재개 이후 가능한 세 가지 결과를 시연했지만, 이는 조율된 존재 증명일 뿐이며 현대의 실제 운영 네트워크에서 이런 결과가 얼마나 자주 나타나는지는 규명하지 않았습니다.
옛 세그먼트가 끝내버릴 수 있었던 격리
TCP 엔드포인트는 네트워크가 여전히 대화의 사본을 전송하고 있는 동안 애플리케이션이 이미 끝났음을 알 수 있습니다. 지연된 데이터 세그먼트가 혼잡한 링크 뒤에 대기 중일 수 있습니다. ACK가 중복되어 순서가 바뀐 채 도착했을 수도 있습니다. 어느 패킷도 소켓이 닫혔다는 사실이나 동일한 주소-포트 쌍이 곧 다른 연결을 가리킬 수 있다는 사실을 이해하지 못합니다.
TIME-WAIT는 이 두 역사를 분리해 둡니다. 능동적으로 닫는 엔드포인트는 마지막 교환 후에도 전송 제어 블록을 유지하며, 종료를 즉각적인 소멸로 취급하지 않습니다. RFC 9293은 이 비용을 명시적으로 규정합니다. 엔드포인트는 최대 세그먼트 수명의 두 배 동안 반드시(MUST) 대기해야 합니다. 이 시계는 장식적인 정리 절차가 아니라, 새로운 재생이 동일한 식별 튜플을 재사용하기 전에 옛 패킷 모임이 만료될 시간을 벌어주는 장치입니다.
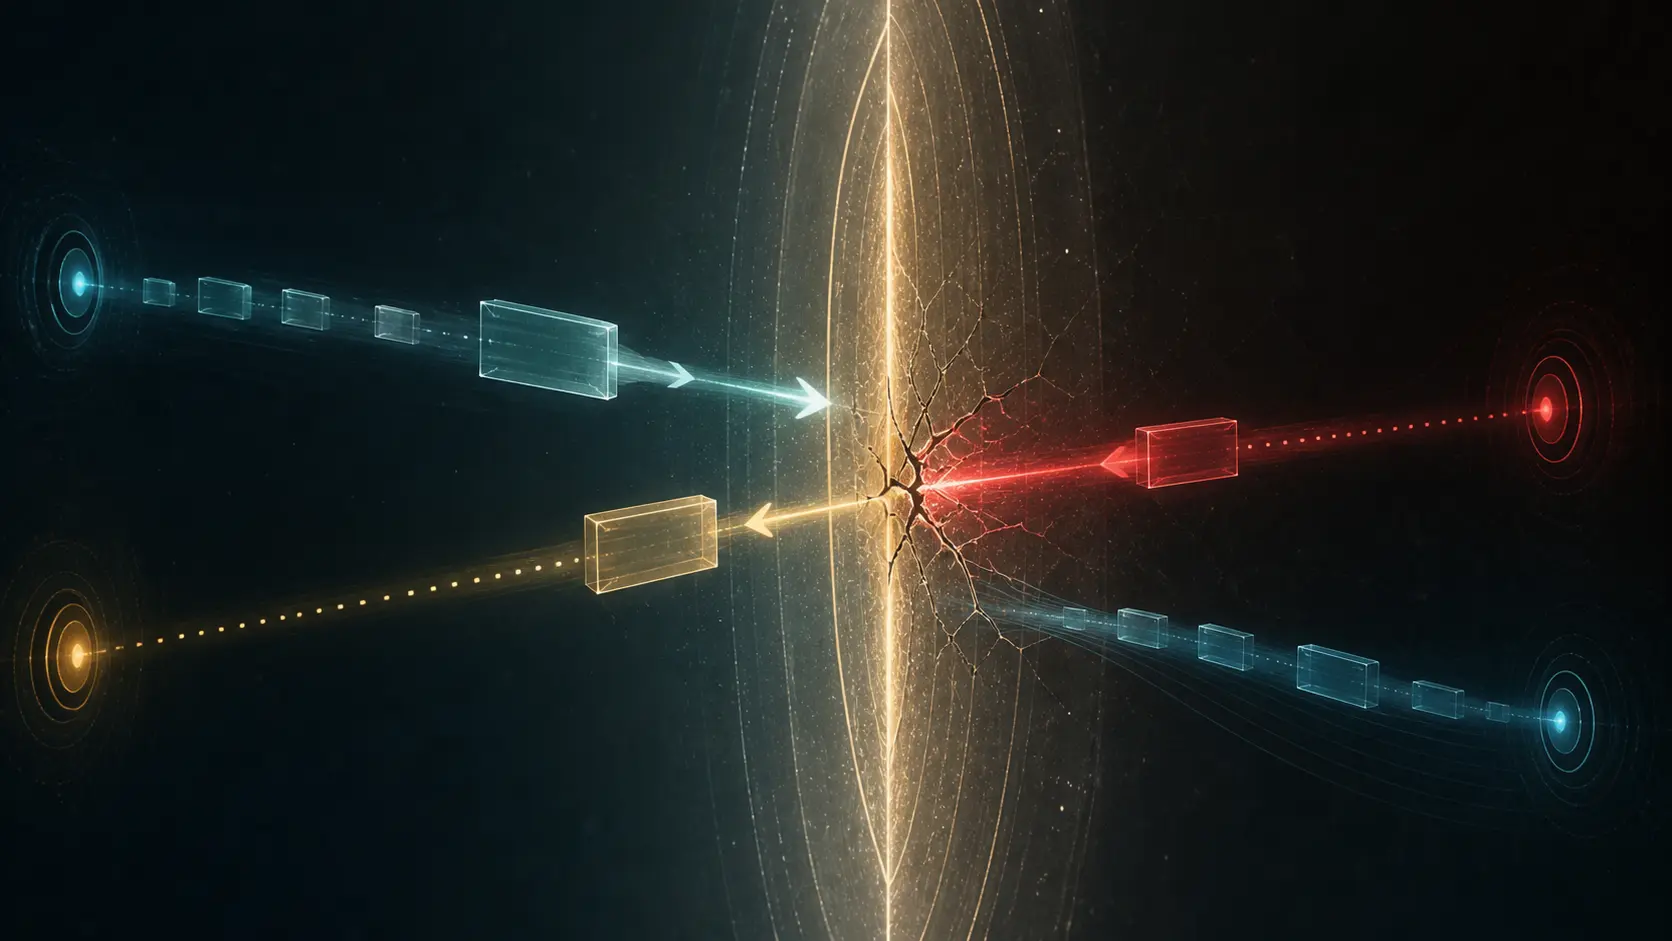
RFC 1337은 불편한 관찰로 시작합니다. 즉, 이 격리가 오래된 트래픽을 다루기 위해 TCP가 사용하던 바로 그 복구 동작에 의해 파괴될 수 있다는 것입니다. 이 예시에는 현재 연결을 들여다볼 수 있는 공격자도, 특별한 권한을 지닌 채 도착하는 리셋도 필요하지 않습니다. 옛 데이터 또는 ACK 세그먼트가 TIME-WAIT 상태의 엔드포인트 A에 도착합니다. 이 세그먼트는 수신 불가 상태, 즉 시퀀스 번호나 타임스탬프가 다른 곳에 속하므로, A는 자신의 현재SND.NXT와RCV.NXT를 담은 ACK를 보냅니다. 엔드포인트 B는 이미 연결을 폐기한 상태입니다. 알지 못하는 연결에 대한 ACK를 보고 B는 그 의외의 상황을 리셋으로 되돌려 반영합니다. 메모가 검토한 상태 머신 규칙에 따라 A는 그 RST를 수용하고 TIME-WAIT 상태를 삭제한 뒤 CLOSED로 들어갑니다.
그리하여 옛 세그먼트는 새로운 제어 교환을 만들어냅니다. 그것은 A에게 직접 연결을 잊으라고 명령하지 않습니다. 오히려 A가 말을 하게 만들고, A의 정확한 응답이 상태를 갖지 않는 피어가 파괴적인 신호를 보내도록 유도합니다. RFC 1337은 이 연쇄를 TIME-WAIT 암살이라 불렀습니다.
암살은 경계의 실패이며, 아직 애플리케이션 데이터가 오염된 것은 아닙니다. 이후의 위험은 옛 중복 패킷들이 죽기 전에 동일한 연결 식별자가 다시 열리고, 옛 패킷이 수신 가능해 보일 만큼 옛 시퀀스 공간과 새 시퀀스 공간 사이에 충분한 겹침이 있어야 발생합니다. 이 조건들이 맞아떨어지면 메모는 세 가지 결과를 지목합니다. 옛 데이터가 새 바이트 스트림에 유입될 수 있습니다. 옛 ACK는 당시 규정된 동작 아래에서 두 엔드포인트가 연결 상태에 대해 영구적으로 불일치하게 만들 수 있습니다. 아니면 오래된 세그먼트가 성공적으로 열린 것처럼 보였던 새 연결을 죽일 수 있습니다.
이 주장들에는 의도적으로 좁은 증거 경계가 있습니다. RFC 1337은 세그먼트를 대량으로 복제하도록 설계되고 필요한 우연이 만들어지도록 조율된 시뮬레이션 환경에서, 표준 SunOS 4.1.1 TCP에 대한 시연 결과를 보고합니다. 이 문서는 그 실험을 존재 증명으로 제시합니다. 당대의 실제 발생 빈도를 측정하지 않았고, 취약한 현재 운영체제를 특정하지 않았으며, TIME-WAIT로부터의 모든 조기 탈출이 H1, H2 또는 H3를 낳는다고 보여주지도 않았습니다.
메모가 제안한 가장 단순한 해법은 상태의 의미를 그대로 따릅니다. 즉, TIME-WAIT가 제 역할을 하는 동안에는 RST를 무시하는 것입니다. 메모가 가정한 2분 MSL이 강제된다면, 이 선택이 세 가지 하위 위험을 모두 피하게 된다고 문서는 말합니다. 그러나 여기서도 언어는 신중합니다. RFC 1337은 Informational 문서이며, 예상치 못한 영향을 발견하기 위한 확장된 실제 환경 테스트를 요청합니다. PAWS는 부분적인 대안으로만 묘사됩니다. TIME-WAIT 내부에서 생성된 ACK는 현재 타임스탬프를 실어 "새로운 옛 중복 패킷"이 될 수 있기 때문입니다. 시퀀스 번호를 넓히는 방식만으로는 조기 상태 삭제 자체를 막을 수 없습니다.
현재의 TCP 기본 사양은 이 운영상 긴장을 없애는 대신 그대로 유지합니다. RFC 9293은 2xMSL TIME-WAIT를 요구하고, 신중하게 조건이 붙은 빠른 재개를 허용하며, 다중 접속 서버를 위한 타임스탬프 기반 개선책을 가리킵니다. 그 기본 상태 머신 텍스트는 TIME-WAIT에서 수신 가능한 RST가 CLOSED로 들어가 제어 블록을 삭제한다고 말하는 동시에, 재전송된 원격 FIN은 확인 응답되고 2xMSL 타이머를 재시작한다고 규정합니다. 따라서 이 메커니즘은 단순한 타이머 조율의 문제가 아니라 건축적 질문을 던집니다. 인증되지 않은 옛 트래픽보다 오래 살아남는 것이 전부인 목적을 지닌 격리를 끝내기에 충분한 증거란 무엇인가?
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
Strategic Circle 전용
Strategic Circle
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
Strategic Circle 가입하기Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기