
주제
네트워크 자원 근거
주제 패싯에서 네트워크 자원 근거 주제 인텔리전스는 특정 주제를 공유하거나 같은 신호와 모니터링 테마에 초점을 둔 기사를 연결합니다. 이 페이지는 관련 보도, 출처 증거, 시장 참여자, 인프라 영향을 아우르는 더 풍부한 탐색 경로를 제공하며, 기업의 움직임, 거버넌스 결정, 지역 노출, 운영 위험 전반에서 이 주제가 왜 중요한지 이해할 수 있을 만큼 충분한 맥락을 담습니다. 독자는 일치하는 기사 목록만 보고 멈추지 않고, 해당 주제 이면의 반복 신호, 영향을 받는 조직, 공개 증거, 시장 맥락, 서비스 연속성, 조달, 경쟁, 규정 준수, 전략 기획 관련 질문을 비교할 수 있습니다. 이 페이지는 해당 주제가 무엇을 다루는지, 어떤 인프라 주체나 정책이 관련되는지, 어떤 증거가 보도를 뒷받침하는지, 그리고 이 주제가 운영자, 고객, 투자자, 정책 관련 독자에게 왜 중요할 수 있는지 설명합니다.
IETF
Pradosh Mohapatra와 가용 용량이 아니었던 대역폭 값
경로가 완전히 유효한 대역폭 숫자를 광고하면서도 그 뒤의 실제 사용 가능한 경로는 더 작거나, 더 오래되었거나, 전혀 다른 규칙으로 정의되어 있을 수 있습니다. RFC 10005는 이 숫자를 이동 가능하게 만들지만, 현재 트래픽에 실제로 가용한 용량의 측정값으로 만들지는 않습니다.

역사
파이버는 빨랐다. 그러나 서비스는 여전히 시스템이었다: RFC 1077
1988년, 광섬유는 인터넷이 이를 일상적인 서비스로 전환하는 방법을 알기 전에 이미 테라비트급 원시 용량을 상상 가능하게 만들었다. RFC 1077은 유리 너머의 더 어려운 과제, 즉 스위치, 호스트, 할당, 관리, 그리고 경로가 실제로 무엇을 전달했는지의 증명을 짚어 주었다.

역사
HEMS는 프로토콜 경쟁에서 물러났지만, 그 데이터 모델은 자리에 남았다: RFC 1076
1988년 인터넷은 단기 관리 프로토콜을 선택했고, 한 경쟁자가 합의를 가능하게 하기 위해 물러섰다. 그로부터 7개월 뒤, 그 경쟁자는 놀라울 정도로 풍부한 질의 언어를 그대로 공개했다. RFC 1076은 선택이 무엇을 퇴역시키고 무엇을 보존할 수 있는지, 그리고 반환된 제어 값이 여전히 '변화된 네트워크'와 같은 사실이 아닌 이유를 기록한 문서다.
역사
NSFNET은 IP를 OSI 주소 안에 넣었다. 그래도 경로는 정책이 골랐다: RFC 1074
13곳의 T1 사이트가 순수한 프로토콜 계열을 선택한다고 해서 하나의 라우팅 도메인이 된 것은 아니었다. 1988년 NSFNET 백본은 IS-IS 제어 패킷을 IP 위에서 전송하고, 인터넷 주소를 NSAP 형태의 필드에 맞춰 넣었으며, 어떤 EGP 주장이 내부 상태가 될 수 있는지는 정책 데이터베이스가 결정했다. 상호운용성은 명시적인 변환 경계에서 나왔다.

역사
클라이언트가 창을 소유하고, 서버가 반응을 소유했다: RFC 1073과 Telnet NAWS
24행 80열 터미널 창이 새 Telnet 연결을 열지 않고 64행 80열로 바뀌었다. 작은 값 네 개가 링크를 건너갔고, 원격 호스트는 커서를 올바르게 놓을 기회를 얻었다. 그러나 그 교환에 호스트가 새 기하 정보를 사용해야 한다는 요구는 없었다. RFC 1073은 권한의 범위를 좁혀 이 보고를 유용하게 만들었다.

역사
이름은 로컬에서 정했다. 번호는 여전히 레코드가 필요했다: RFC 1101의 DNS 매핑 경계
1989년 DNS는 이미 호스트 정보를 배포하고 있었지만, 네트워크 번호가 어떤 이름으로 불리는지 묻는 표준 방법은 아직 없었다. RFC 1101은 `IN-ADDR.ARPA`에서 PTR 레코드, 호스트 제로 이름, 서브넷 마스크를 사용하는 작은 해법을 제안했다. 그 결과로 남은 규율 역시 작았다. 공개된 매핑은 번호를 할당하거나 네트워크를 지배하거나 조회 이후의 결과를 증명하지 않고도 로컬 이름을 찾을 수 있게 만들 수 있다는 것이다.
역사
인터넷은 링크였지 네트워크가 아니었다: RFC 1070의 실험적 OSI 경계
RFC 1070이 상상한 실험실에서 두 기기는 인터넷 주소도 케이블도 바꾸지 않고 OSI 역할을 서로 교환할 수 있었다. 모든 호스트는 IP로 계속 도달 가능했다. 그러나 오래된 목록이 여전히 라우팅을 멈춘 기기로 구성 트래픽을 보내고 있었기 때문에, 실험 네트워크는 잠시 자신의 새 라우터를 잃을 수 있었다. 운반체는 그대로였고, 바뀐 것은 그 위에서 시험되던 네트워크였다.

IETF
Lukasz Kondrad, 그리고 아직 재구성된 장면이 아니었던 RTP 그룹
세션 기술이 아틀라스, 오큐퍼런시, 지오메트리, 컬러 스트림을 하나의 V3C 그룹 안에 배치할 수 있습니다. 그것은 멤버십에 관한 정확한 진술이지, 수신자가 같은 3차원 장면을 재구성했다는 증거가 아닙니다.

역사
요청은 대기열에 들어갔다. 그래도 파일은 움직여야 했다: RFC 1068과 BFTP의 완료 경계
1988년, 한 인터넷 파일 전송 실험은 지시가 터미널 세션보다 오래 살아남게 만들었다. 사용자는 작업을 접수한 뒤 떠날 수 있었고, 데몬이 기억하고, 재시도하고, 나중에 보고했다. 이 영속성은 사람이 기다리는 문제를 해결했지만, 쉽게 과대해석되기 쉬운 새로운 사실도 만들었다. 영속적인 요청은 의도와 상태의 근거이지, 파일이 네트워크를 건넜다는 근거가 아니었다.

역사
FDDI 프레임은 IP를 실었다. 신원은 실지 않았다: RFC 1188의 캡슐화 경계
FDDI 인터페이스는 몇 가지 작은 사실이 합의된 후에야 고속 로컬 링에 IP 데이터그램을 실을 수 있었습니다. 즉, 어떤 링크 문법이 페이로드를 실었는지, 패킷이 얼마나 클 수 있었는지, 어떤 로컬 하드웨어 주소가 IP 이웃을 대표했는지입니다. RFC 1188은 1990년에 이러한 사실들을 상호운용 가능하게 만들었습니다. 그 규율이 중요한 이유는 이 가운데 어느 것도 발신자가 누구인지, 누가 주소를 소유했는지, 원격 네트워크가 무엇을 허용해야 하는지, 애플리케이션이 유의미한 작업을 실제로…

역사
저지연 패킷에는 더 작은 대기 공간이 주어졌다: RFC 1046의 큐잉 협상
인터넷의 초기 차등 서비스 실험에서 빠른 클래스는 무한한 고속 차선을 받지 않았다. 더 작은 대기 공간을 받았다. RFC 1046은 저지연 큐의 크기를 제한하고 넘치는 패킷을 폐기하며 클래스의 링크 점유율을 상한으로 묶어 지연을 바인딩할 것을 제안했다. 표시는 선호를 표현했고, 큐가 값비싼 결정을 내렸다.

역사
메일함은 연락처였다. 통제실은 아니었다: RFC 1173의 '구전 전통'
인터넷이 단일 운영 신화를 갖기 전에, 더 소박한 방식이 있었습니다. 문제가 경계를 넘으면 반대편에 누군가 연락 가능해야 했다는 것입니다. 1990년에 공개된 RFC 1173은 이 방식을 드러냈습니다. 그 지속적 교훈은 역할 메일함이나 불만 접수가 명령 권한을 부여한다는 것이 아니라, 보고를 위한 경로가 문제 자원을 실제로 검토하고 변경할 수 있는 현지 역량을 가진 사람과 만날 때만 협력이 작동한다는 것입니다.

역사
정책 문장은 네트워크 통제가 아니었다: RFC 1087과 '허용 가능한 사용'의 한계
1989년 Internet Activities Board는 공유 연구 인프라를 위협하는 행위를 지적하고, 의도적인 침입·방해·낭비·파괴·프라이버시 침해를 받아들일 수 없다고 선언했다. 그러나 하나의 문장으로 행위를 관측하고, 행위자를 특정하고, 모든 네트워크를 구성하고, 각 사이트의 규칙을 정하거나 일반 경고를 자동 실행 통제로 바꿀 수는 없었다. RFC 1087 안에 담긴 유용한 역사는 바로 이 간극이다.

역사
그 비트는 반환 경로를 보존했지만 요청을 인증하지는 않았다: RFC 1044의 HYPERchannel SRC
물리 네트워크에서 주소는 누가 행동할 자격이 있는지 말하지 않으면서도 구체적인 일을 할 수 있다. RFC 1044는 HYPERchannel 메시지에 Source Address Correct 비트를 부여했고, 이 비트는 선언된 반환 주소가 역방향으로 사용 가능한 동안에만 살아남을 수 있었다. 그것은 가치 있는 경로 근거였다. 서명도, 콘텐츠 검사도, 내부에 실린 요청에 대한 권한도 아니었다.
역사
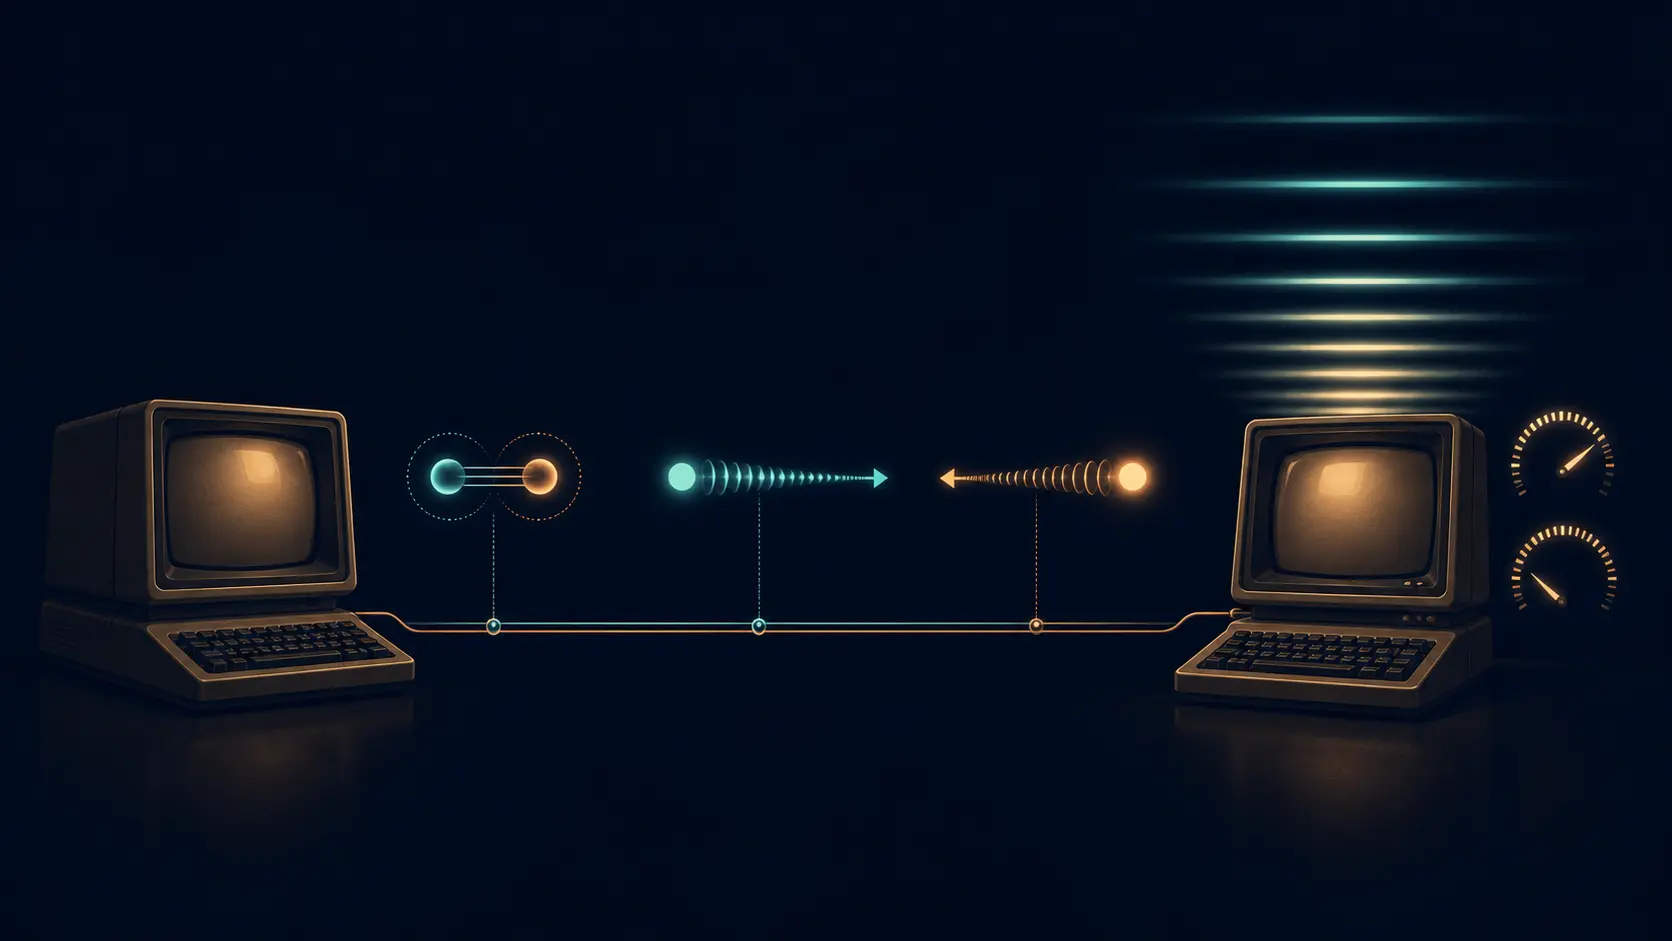
속도는 표시 힌트였다. 링크가 아니었다: RFC 1079의 텔넷 경계
1988년, 원격 터미널 프로그램은 그 사이에 놓인 네트워크를 안다고 주장하지 않고도 반대편 터미널에 대한 유용한 정보를 알 수 있었다. RFC 1079는 이 구분을 이례적으로 선명하게 만들었다. 한 텔넷 피어가 터미널 속도 한 쌍을 요청하고, 다른 피어가 엄격히 한정된 형식으로 응답하도록 허용했다. 그 결과 나오는 수치는 프로그램이 딜레이 패딩을 얼마나 사용할지 또는 느린 화면을 어떻게 표시할지 결정하는 데 도움을 줄 수 있었다. 그것은 용량, 혼잡, 지연, 경로 품질 또는 모뎀 회선의 실제…
IETF
Tobias Fiebig와 DNS 도달성 영수증 네 장
존(zone)이 A 레코드 두 개, AAAA 레코드 두 개와 안심되는 "듀얼 스택" 라벨을 내걸고도 IPv6 전용 리졸버에 이름을 계속 숨길 수 있습니다. RFC 10001은 이 라벨을 네 개의 한정된 주장으로 바꿉니다. 두 개의 권위 서비스가 IPv4로, 두 개가 IPv6로 응답해야 하며 위임 경로, 전송, 데이터는 확인된 것만 인정됩니다.

역사
DHCP 이전, 4바이트가 문법을 선택하다: RFC 1048과 BOOTP의 64옥텟 한계
디스크 없는 기계가 운영체제를 가져오기 전에, 요청을 하기에 충분한 네트워크 지식이 필요했습니다. BOOTP는 그 지식을 겨우 64옥텟짜리 필드에 담았습니다. RFC 1048은 네 개의 여는 바이트와 간결한 옵션 문법으로 이 필드를 벤더에 관계없이 이해 가능하게 만들었지만, 한 가지 더 어려운 질문은 의도적으로 남겨두었습니다. 형식이 올바른 응답 안의 어떤 값이든 신뢰할 자격이 있는가 하는 것입니다.

역사
이름은 주소였다. 경로가 아니었다: RFC 1088의 IP-over-NetBIOS 매핑
1989년 2월, RFC 1088은 두 이름 체계 사이에서 이례적으로 직접적인 협정을 맺었습니다. NetBIOS 위에서 IP를 운반하는 호스트는 자신의 IP 주소에서 16바이트 NetBIOS 이름 `IP.XX.XX.XX.XX`를 도출하며, 각 `XX`는 ASCII 16진수로 표기됩니다. 이 이름은 ARP류의 물리 주소 질의 없이 NetBIOS 데이터그램이 로컬 수신자를 찾도록 하기 위한 것이었습니다. 이는 정밀한 로컬 전달 규칙일 뿐입니다. 경로가 아니고, 소유권 기록도 아니며, 신원 주장도…
역사
4바이트가 TCP에 메시지를 넣었다. 그러나 OSI 네트워크를 다시 세우지는 않았다: RFC 1006의 TPKT 경계
TCP는 모든 바이트를 순서대로 전달하면서도 한 응용 형태의 객체가 어디서 끝나는지 말해주기를 거부할 수 있다. 1987년 RFC 1006은 TCP 위의 ISO 전송 서비스를 위해 이 문제를 놀랄 만큼 작은 개입으로 풀었다. TPDU 앞에 4옥텟을 두고, 수신 측이 그 수를 세게 하는 것이다. 그 결과물인 TPKT는 인터네트워킹의 대이론이 아니라는 점에서 역사적으로 유용하다. 그것은 이음매의 경계였다.
역사
토큰이 연결을 찾았다. 서브플로를 허가하지는 않았다: MPTCP의 MP_JOIN 경계
하나의 새로운 TCP SYN이 몇 분 전 다른 주소 쌍에서 시작된 연결의 일부가 되자고 제안할 수 있습니다. 이것이 Multipath TCP의 유용한 기묘함입니다. 그리고 “세션이 이동했다”는 성급한 설명이 연속성을 공짜 통행증으로 만들지 않게 하는 결정들이 놓인 지점이기도 합니다.