
시간 범위
단기
시간 범위 패싯에서 단기 시간 범위 정보는 신호가 영향을 미칠 것으로 예상되는 기간을 기준으로 기사를 분류합니다. 이 페이지는 독자가 즉각적인 운영 변화와 수개월 또는 수년에 걸쳐 전개될 수 있는 장기 주기의 거버넌스, 투자, 표준, 인프라 변화를 구분하는 데 도움을 줍니다. 또한 시점 전제를 공개 근거, 관련 주체, 시장 상황, 고객 영향, 정책 압박, 인프라 계획과 연결하여 독자가 해당 발전이 긴급한 것인지, 전략적인 것인지, 아니면 확인 근거를 기다리는 단계인지 판단할 수 있도록 합니다. 아울러 이 페이지는 시간 범위가 신호의 의미를 어떻게 바꾸는지, 어떤 조직이 영향을 받을 수 있는지, 그리고 어떤 인프라 결정이 단기 조치 또는 장기 주기 모니터링을 필요로 하는지 설명합니다.

유럽·중동 기관 동향
통과가 곧 상품은 아니다: CADA의 두 가지 조달 결정
유럽연합 집행위원회가 제안한 클라우드·AI 개발법(CADA)은 하나의 무차별적 '유럽 주권' 우대 조항을 만들지 않는다. 이 제안은 서로 다른 기능을 위한 두 가지 조달 메커니즘을 구축한다. 제29조·제30조는 특정 공공 부문 조달에 진입할 수 있는 인증된 클라우드 서비스를 결정하고, 제32조는 지정된 혁신 클라우드·AI 입찰에 계약과 연계된 좁은 범위의 품질 평가 요소를 추가한다. 따라서 거버넌스 질문은 단순히 유럽이 유럽 역량을 얼마나 우대해야 하는가가 아니라, 위험 분류, 서비스 인증, 예외…

스토리
RIPE의 우주 주소 드래프트가 NRO를 언급했다. 정책은 누가 정하는가?
9월 인터넷 드래프트는 지구 밖에서 사용할 IPv6 주소 공간을 요청하며 NRO에 구조화와 배분 역할을 부여합니다. 그러나 제도적 인계는 명시되지 않았습니다. 그 조율은 RIPE을 포함한 다섯 RIR 커뮤니티의 별도 정책 절차와 어떻게 연결될까요?
스토리
APNIC의 70% KSK 신호는 위험에 처한 사용자를 세지 않는다
APNIC Labs의 센티널 테스트와 Verisign의 리졸버 보고는 모두 2026년 루트 KSK 롤오버의 준비 상태를 추적했지만, 서로 다른 관측 지점에서 서로 다른 모집단을 표집했습니다. 어느 수치도 DNS 서비스를 잃을 수 있는 사람들의 머릿수가 아닙니다.
스토리
AFRINIC 선거 결과는 순위를 공개했지만 득표 격차는 공개하지 않았다
2026년 6월 발표된 결과는 두 투표 경쟁에서 누가 더 긴 임기를 받았는지는 보여주지만, 후보 간 득표 격차나 참여한 적격 유권자 수는 보여주지 않는다. 지침은 지명위원회가 최종 결과와 통계를 게시해야 한다고 권고하고 있다. 검토된 페이지는 순위만 보여줄 뿐 집계 내역을 보여주지 않는다.
IETF
IETF 신규 참가자 교육과정은 학습자 추적을 하지 않는다. 그 효과 기록은 여전히 필요하다
IETF는 숙련에 수년이 걸릴 수 있는 기술 절차에 신규 참가자가 진입하기 쉽도록 자기주도형 교육과정을 발주하고 있다. 개별 학습자를 평가하거나 추적하지 않기로 한 결정은 중요한 경계를 지켜준다. 동시에 하나의 거버넌스 질문을 남긴다. 학습을 감시로 바꾸지 않으면서 조직은 이 교육과정이 효과가 있음을 어떻게 보여줄 수 있을까?

IETF
RFC 9019: 서명된 펌웨어 매니페스트는 설치 권한이 아니다
펌웨어 매니페스트가 검증되면 배포 파이프라인은 초록 불이 켜집니다. 페이로드 다이제스트가 일치하고, 서명자가 식별되며, 시퀀스 번호가 허용 범위 안에 있습니다. 그때서야 간과된 질문이 드러납니다. 이 서명자가 이 기기에서, 이 시점에 실제로 무엇을 바꿀 수 있었는가? RFC 9019는 인증 증거를 필수로 만들지만, 그 증거를 무제한 설치 권한으로 바꾸는 것은 거부합니다.
IETF
RFC 9775: 규범은 공유되지만 권한은 포럼에 따라 달라진다
동일한 방해성 메시지가 먼저 연구그룹 메일링 리스트에, 이어서 IRTF 전체 리스트에 나타난다. 행동 기준은 변하지 않지만 행동할 자격이 있는 사람은 변한다. RFC 9775는 하나의 거대한 금지 조항이 아니라 포럼, 조정자, 기밀 경로, 승인, 항소의 지도로 읽을 때 가장 유용하다.

IETF
RFC 9797: 무작위화된 MAC 주소는 연결 가능성을 줄일 수 있지만 기기 식별자가 되지는 않는다
지원 센터에서는 같은 노트북을 두 번 볼 수 있습니다. 한 번은 어제의 MAC 주소로, 한 번은 오늘의 MAC 주소로. 그렇다고 기기가 두 대라는 뜻은 아니며, 같은 주소를 두 번 본다고 기기가 한 대라는 증거도 아닙니다. RFC 9797은 이 사소한 모호성을 거버넌스 문제로 만듭니다. 불필요한 연속성이 사라지면 프라이버시가 개선되고, 네트워크가 자신의 옛 색인을 인증된 식별자로 착각하면 서비스가 실패합니다.

IETF
RFC 9818: 임대, 경로, 필터가 일치하기 전에는 위임된 프리픽스가 사용 가능한 용량이 아니다
사업자는 IPv6 CE 라우터에 하나의 LAN보다 많은 주소 공간을 넘겨줄 수 있다. RFC 9818은 그 할당이 더 긴 체인의 첫 청구일 뿐임을 보여준다: 하위 임대, 다음 홉 경로, 일치하는 필터 결정, 상위 위임에 묶인 수명이 모두 정렬되어야 공간이 사용 가능한 용량이 된다.

IETF
RFC 9862: 드롭 플래그는 후보 경로에 있지만 그 결과는 SR Policy 전체에 미친다
RFC 9862는 드롭 지시를 하나의 후보 경로(Candidate Path)에 실어 전달하지만, 그 결과로 생기는 결정은 세그먼트 라우팅 정책(SR Policy) 전체에 속한다. 신호 범위와 결과 범위가 어긋나는 바로 그 지점에서, 운영 상태 기록이 정확하더라도 누가 트래픽을 사라지게 했는지 설명하지 못할 수 있다.

IETF
RFC 9867: SA가 생성되었다는 사실은 PPK가 혼입되었음을 증명하지 않는다
IKEv2 교환이 끝나고 새 보안 연관이 나타났는데도, 그것을 강화하려던 사전 공유 키가 실제로 반영되지 않았을 수 있다. RFC 9867은 선택적 정책 아래에서 그런 결과를 정당화하며, 동시에 생성만 세는 보안 대시보드를 위험할 만큼 불완전하게 만든다.

IETF
RFC 9707: 연결됨은 접근이 아니다 — 워크숍 보고서는 위임이 아니다
인터넷 링크가 살아 있어도 그 사람이 필요로 하는 서비스는 감당할 수 없거나, 읽을 수 없거나, 차단되거나, 취약하거나, 안전하지 않을 수 있습니다. RFC 9707은 그 실패를 보이게 합니다. 동시에 자신의 권위 한계도 표시합니다: 이 문서는 합의 판정이 아니라 워크숍을 기록합니다. 거버넌스는 두 구분을 모두 지키는 데서 시작합니다.
IETF
RFC 9812: 더 엄격한 검토 관문은 IPv6 공간을 할당하지 않는다
IPv6 주소 공간의 대부분은 여전히 'IETF 예약'으로 표시되어 있다. RFC 9812는 해당 예약 공간의 향후 주요 사용에 대한 규칙을 IESG 승인에서 IETF Review로 변경했다. 이는 예외적 관문에서 공개적이고 문서화된 절차로의 중요한 이전이지만, 할당 자체는 아니다. 거버넌스 관점의 핵심 질문은 헤드라인이 쓰인 이후에도 정책, 요청, 승인, 레지스트리 실행, 운영 사용이 여전히 구분 가능한지이다.
IETF
RFC 9998: 실패한 연령 확인은 더 침습적인 확인에 대한 동의가 아니다
연령 확인은 흔히 하나의 문으로 제시된다. 요구되는 연령 범위를 증명하면 열리고, 실패하면 닫힌 채로 머문다. 그러나 더 어려운 거버넌스 문제는 첫 번째 확인이 신뢰할 수 있는 답을 내지 못할 때 시작된다. 시스템은 그때 서류, 얼굴 스캔, 전화번호 또는 더 긴 행동 이력을 요구할 수 있다. RFC 9998은 여러 방법이 필요할 수 있고 각 방법이 실패할 수 있는 이유를 기록한다. 그 필요성이 실패를 허가로 바꾸지는 않는다. 전환 자체에 책임 있는 기록이 필요하다.

IETF
RFC 9876: CoAP 레지스트리 번호는 상호운용성 판정이 아니다
프로토콜에서 가장 작은 숫자가 가장 큰 제도적 오해를 담을 수 있습니다. CoAP 콘텐츠 형식 식별자는 제약 환경 기기가 자신이 보내는 표현을 압축적으로 나타내게 해 줍니다. RFC 9876은 그 번호의 할당이 틀리기 훨씬 어렵게 만들지만, 배포된 두 제품이 바이트를 같게 파싱하고 모든 파라미터를 구현하며 안전하게 실패한다는 것은 보여 주지 않습니다. 거버넌스 과제는 두 기록을 모두 보존하는 것입니다. 번호가 왜 할당되었는지, 그리고 실제 인코더와 디코더가 그것을 사용했을 때 무슨 일이 있었는지.
IETF
RFC 9874: 한 클라이언트의 EPP 삭제가 다른 클라이언트의 DNS를 깨뜨릴 수 있다
삭제 명령은 보내는 클라이언트에게는 완전히 승인된 작업일 수 있지만, 다른 클라이언트가 관리하는 도메인에는 위험할 수 있습니다. RFC 9874는 이 명령 권한과 운영 영향 사이의 간극을 설명합니다. 따라서 EPP 응답만으로는 부족하며, 의존 관계, DNS 상태, 통지, 복구 기간, 실제 삭제 완료를 기록하는 영수증이 필요합니다.
IETF
네트워크는 루트가 다운되었다고 합의했다. 그러나 크래시를 증명하지는 않았다: RFC 9866
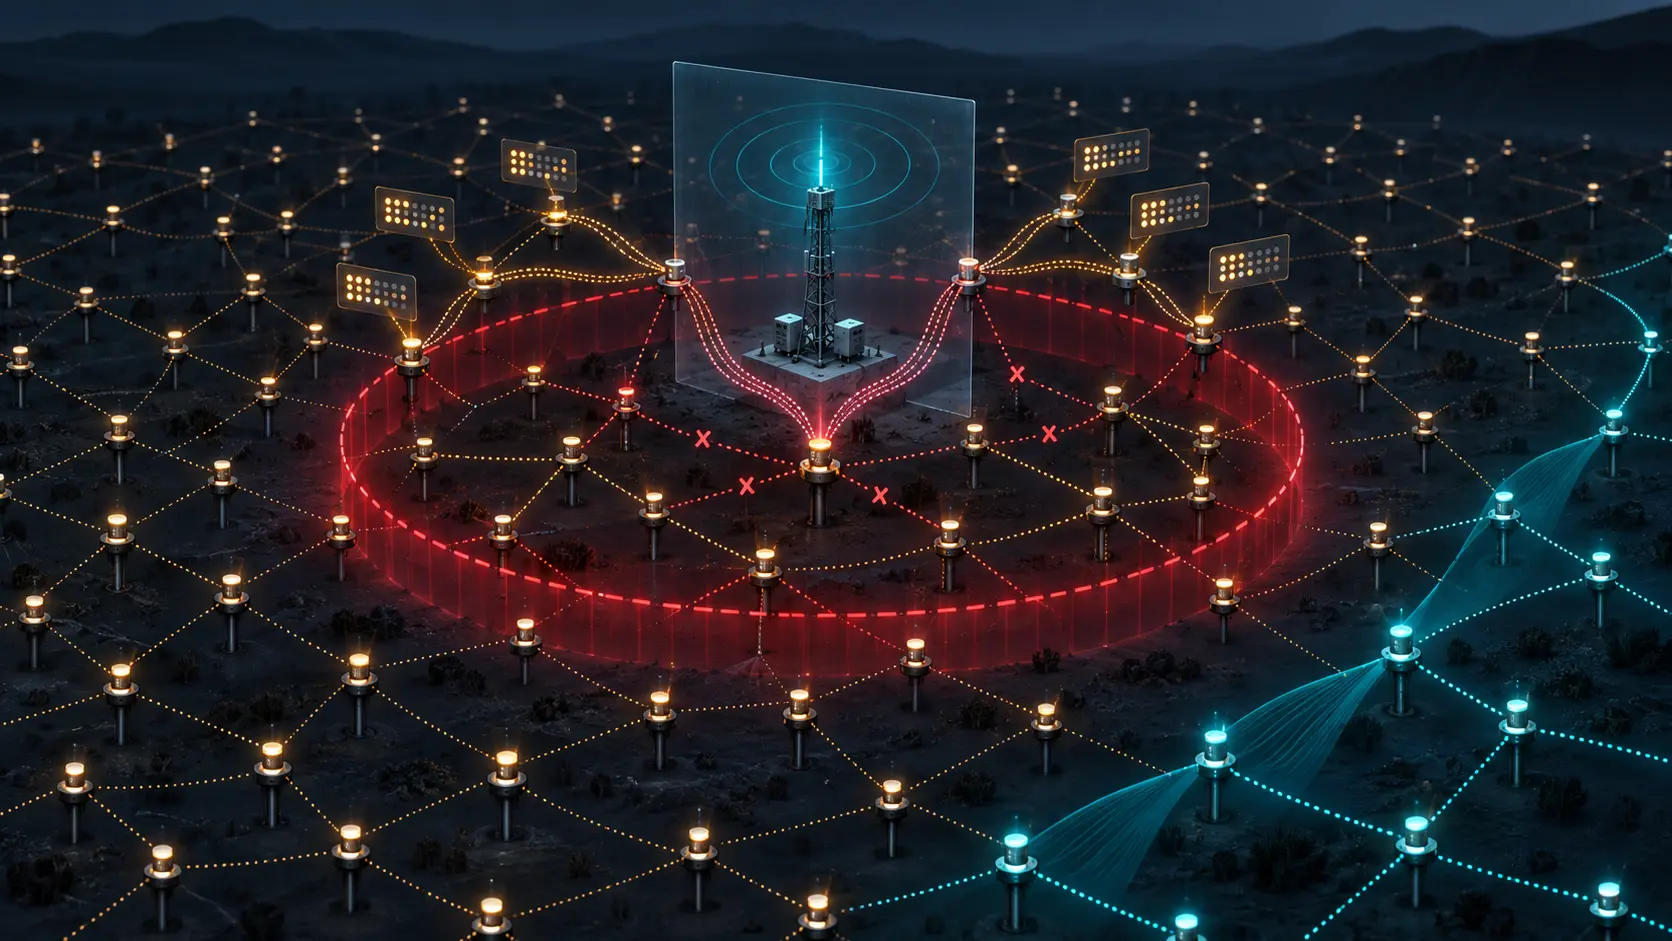
RFC 9866은 저전력 네트워크가 현재 라우팅 루트를 더 이상 사용할 수 없다는 조율된 결론에 도달하도록 허용한다. 루트가 여전히 전원이 켜져 있고 물리적 원인이 불명인 상황에서도 이 결론은 운영상 옳을 수 있다. `GLOBALLY DOWN`을 포렌식 판정처럼 다루면 안전한 라우팅 조치와 인과적 증명의 구분이 사라진다.
IETF
Babel의 숨겨진 키와 불리언 응답 뒤의 권한
Babel MAC 키 값을 읽을 수 없는 운영자라도, 실행 권한이 유효하다면 장비에 그 키를 로컬 비교에 사용하도록 요청할 수 있다. 이 분리는 비밀 자료를 배포하지 않고도 유지보수를 지원할 수 있다. 동시에 누가 이 테스트를 통제하고, 그 응답이 다음 운영 변경에 얼마나 영향을 미칠지에 대한 결정이 필요하다.
ICANN
autistici.org의 보류에는 시각이 있다. 공개된 판단 기록은 없다
PIR의 RDAP는 `.org` 레지스트리가 `autistici.org`에 적용한 상태와 변경 시각을 정확히 보여준다. 그러나 미국의 제재 지정이 누구의 어떤 판단을 거쳐 도메인 전체의 정지가 되었는지, 왜 유예적 허가의 기한보다 앞섰는지, 더 좁은 조치를 검토했는지는 보여주지 않는다.

IETF
DTLS 반환 경로 검증 프로브는 마이그레이션 영수증이 아니다
올바른 Connection ID와 새 소스 주소를 지닌 보호된 데이터그램이 도착한다. 암호학은 기존 DTLS 보안 컨텍스트를 찾아낼 수 있지만, 수신자에게는 여전히 별개의 결정이 남는다. 그 컨텍스트를 이동할지, 애플리케이션 출력을 새 주소로 해제할지, 결과를 관찰할지, 되돌아갈 길을 보존할지. RFC 9853은 범위가 제한된 경로 검증을 제공하며, 그 결정 기록의 나머지는 제공하지 않는다.