
시간 범위
복수 연도
시간 범위 패싯에서 복수 연도 시간 범위 정보는 신호가 영향을 미칠 것으로 예상되는 기간을 기준으로 기사를 분류합니다. 이 페이지는 독자가 즉각적인 운영 변화와 수개월 또는 수년에 걸쳐 전개될 수 있는 장기 주기의 거버넌스, 투자, 표준, 인프라 변화를 구분하는 데 도움을 줍니다. 또한 시점 전제를 공개 근거, 관련 주체, 시장 상황, 고객 영향, 정책 압박, 인프라 계획과 연결하여 독자가 해당 발전이 긴급한 것인지, 전략적인 것인지, 아니면 확인 근거를 기다리는 단계인지 판단할 수 있도록 합니다. 아울러 이 페이지는 시간 범위가 신호의 의미를 어떻게 바꾸는지, 어떤 조직이 영향을 받을 수 있는지, 그리고 어떤 인프라 결정이 단기 조치 또는 장기 주기 모니터링을 필요로 하는지 설명합니다.
역사
대문자를 다 써버린 이름: DNS가 대소문자를 응답 과제로 바꾼 방법
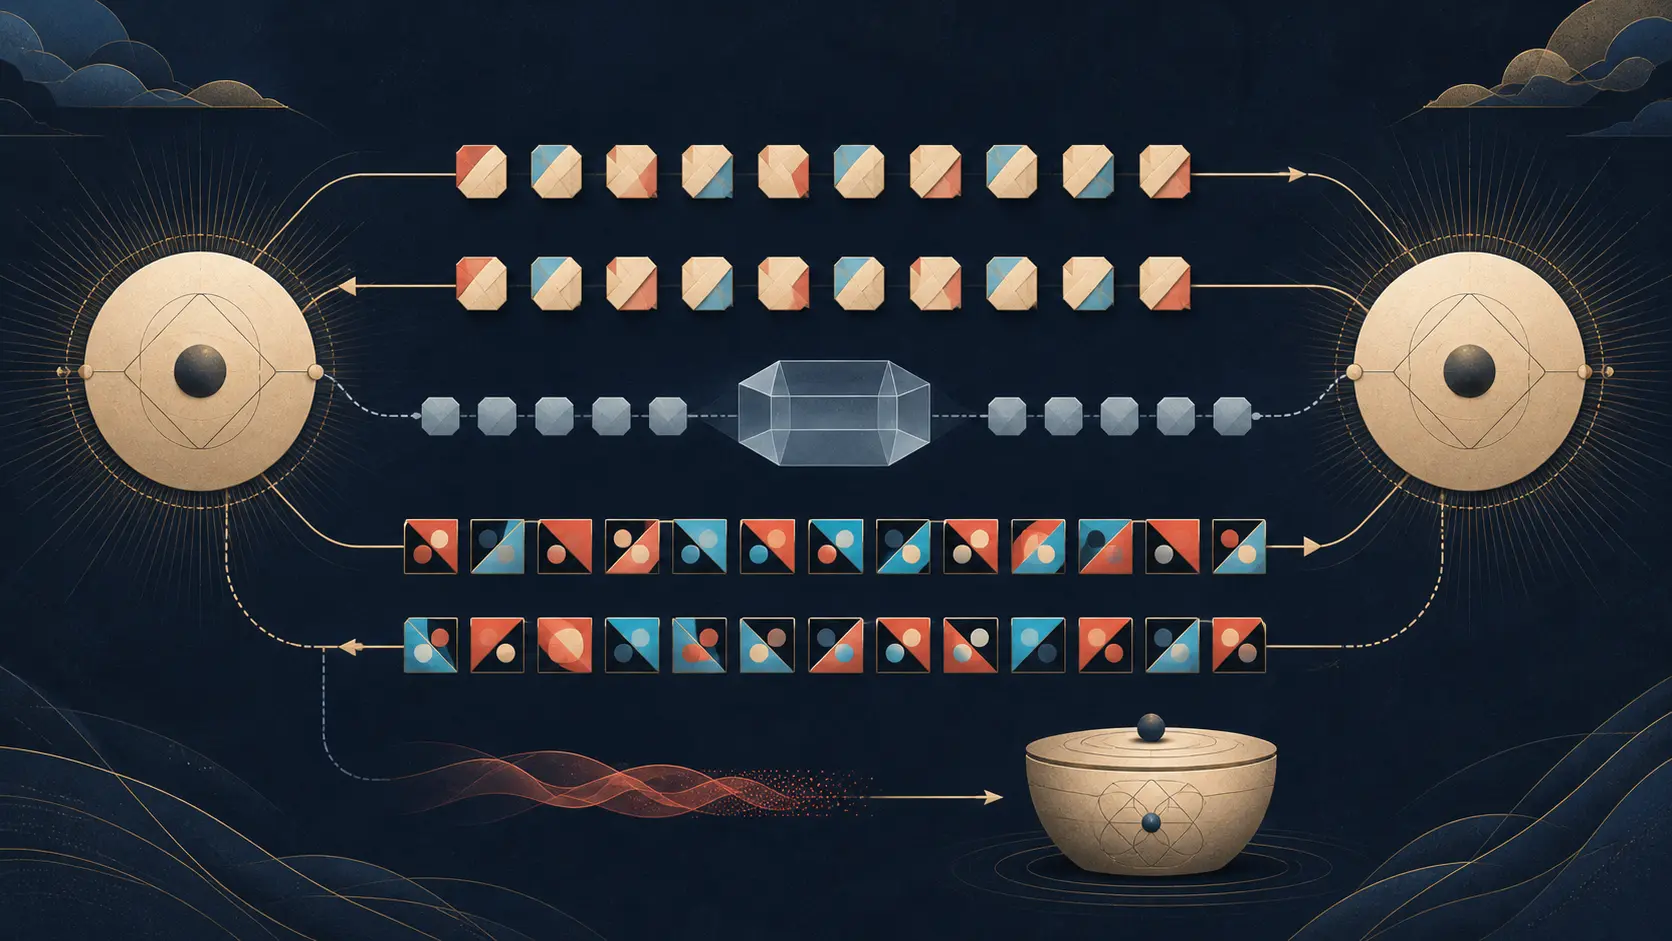
DNS는 ASCII 문자의 대소문자 표기와 무관하게 이름을 인식하도록 만들어졌다. 20년 뒤 엔지니어들은 버려진 이 구분이 여전히 위조 응답을 더 어렵게 만들 수 있음을 알아차렸다. 이름은 서버에게 같은 의미이면서, 리졸버만이 기대할 줄 아는 패턴을 실을 수 있었던 것이다.

역사
계속 나아가기 전에 집으로 돌아가야 했던 패킷
모바일 컴퓨터는 자신의 주소를 다른 네트워크로 가져갈 수 있었지만, 그곳에서 그 주소를 발신할 권리까지 함께 가져가는 것은 아니었다. Mobile IPv4의 역방향 터널은 발신 패킷을 통신 상대에게 전달하기 전에 먼저 홈으로 보냈다. 이 우회는 주소가 틀렸다는 고백이라기보다, 통신 종단을 식별하는 주소와 특정 네트워크 경계를 통과할 근거가 되는 주소는 서로 다른 역할을 한다는 인정이었다.

역사
EOF 경고가 대체할 수 없는 것: TLS가 한 방향의 종료를 명시적으로 만든 방법
수신자는 본 모든 바이트를 인증하면서도 더 많은 바이트가 오려고 했는지 알 수 없습니다. TLS는 종료를 보호된 대화 안에 넣어 이 좁은 문제를 해결했고, 두 방향이 함께 끝나야 한다는 강제가 아니어야 한다는 점을 배우게 되었습니다.

역사
수신자가 감당할 수 없는 레코드: TLS가 크기를 로컬 선언으로 바꾼 방법
작은 엔드포인트는 암호화된 출력을 스트리밍할 수 있으면서도, 상대방이 보내는 똑같이 큰 레코드를 검증할 메모리가 없을 수 있습니다. TLS는 결국 두 방향이 같은 기계일 필요가 없다는 사실을 받아들였습니다.

역사
새 체크섬에는 두 개의 동일한 신호가 필요했다
한 SYN은 대체 체크섬을 제안할 수 있었지만 혼자서 선택할 수는 없었다. RFC 1146 실험에서 상대 SYN은 정확히 같은 알고리즘 번호를 반복해야 했다. 두 개의 동일한 신호가 공통 세그먼트의 해석을 바꾸었다. 결여된, 다른 또는 무시된 신호는 절반짜리 협상 없이 연결 전체를 표준 체크섬으로 되돌렸다.

역사
서버 Finished 이전에 보낸 TLS 비행: False Start가 한 왕복을 빌려 쓴 방법
TLS False Start는 클라이언트가 자신의 Finished를 보낸 뒤, 서버의 Finished를 검증하기 전에 새로 암호화된 응용 데이터를 내보내도록 허용했습니다. 이는 증명을 제거하거나 오래된 세션을 재개하거나 평문을 보낸 것이 아니라, 미완성 증명 경계를 넘어 데이터를 이동시켜 한 번의 기다림을 절약한 것입니다.

역사
지역 주석이 필요했던 주소
`fe80::1%eth0`를 한 호스트에서 다른 호스트로 복사해도 모든 문자는 그대로 살아남는다. 그러나 의도했던 경로는 그렇지 않을 수 있다. `eth0`는 첫 번째 호스트의 로컬 지도에 속하므로, 겉보기에 완전해 보이는 그 주소에는 그것을 쓴 기계에서만 힘을 잃지 않는 주석이 붙어 있는 것이다.

역사
숨길 수 있기 전에 TLS가 들어야 했던 이름: SNI가 공유 HTTPS를 가능하게 한 방법
공유 주소에서 TLS 서버는 의도된 사이트 이름을 담은 HTTP 요청을 복호화하기 전에 인증서를 선택해야 했습니다. 서버 이름 표시(SNI)는 그 이름을 ClientHello에 담아 이 순서 문제를 해결함으로써 가상 HTTPS를 실현하면서도 암호화가 시작되기 전까지 라우팅 이름을 노출된 상태로 남겨 두었습니다.

역사
준비되기 전에 존재했던 행
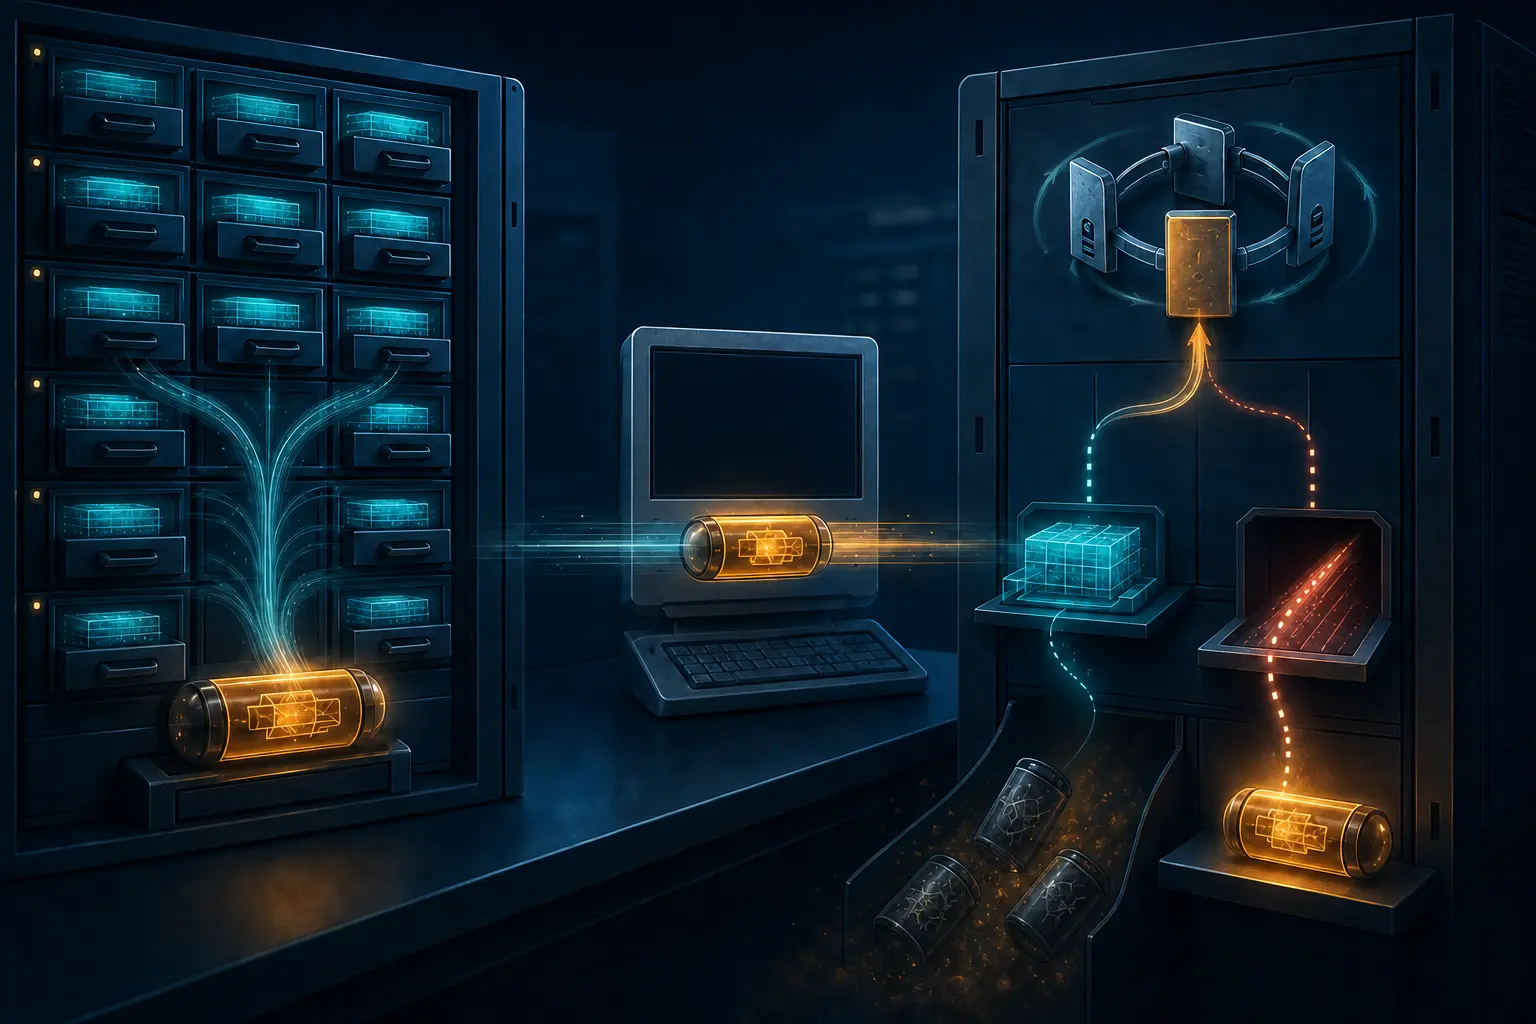
SNMP 매니저는 `createAndWait`를 쓸 수 있지만 `createAndWait`를 다시 읽을 수는 없습니다. 돌아오는 값은 `notReady`일 수 있습니다: 행이 존재하지만 장치가 아직 사용을 시도할 수 없다는 뜻입니다. 이 비대칭성은 요청을 동작으로, 불완전성을 관찰 가능한 사실로 바꾸어 놓았습니다.
역사
서버가 나중을 위해 봉인한 기억: TLS 세션 티켓은 어떻게 상태를 클라이언트가 들고 다니게 만들었는가
TLS 서버는 재개 가능한 자신의 상태를 봉인된 객체에 담아 클라이언트에게 들고 오도록 요청하게 되었다. 이 방식은 클라이언트별 저장소를 줄여 주었지만, 상태 자체를 없애지는 못했다. 대신 수용 여부를 티켓 키, 만료 규칙, 그리고 서버가 여전히 장악한 폴백 경로에 집중시켰다.

역사
두 개의 등록, 한 대의 전화기
엣지 프록시는 이미 다운되었다가 재시작된 상태였고, 걸려 오는 전화도 이미 서비스에 도달했다. 그러나 전화기 자신은 아직 오래된 복귀 경로가 사라졌다는 사실을 알지 못했다. SIP Outbound는 바로 이 간격을 위해 설계되었으며, 그 뒤에 따르는 더 어려운 질문—언제 두 번째 경로가 재시도를 정당화하고, 언제 그 전화기 하나가 이미 응답을 마친 것인가—에도 답을 준비했다.

IETF
Eric Vyncke와 신뢰를 부여할 수 없었던 프로브 라벨
요청되지 않은 패킷은 그 설명보다 먼저 도착한다. Eric Vyncke가 참여한 RFC 9511은 측정 발신자가 새 프로토콜, 중앙 레지스트리나 자동 신뢰를 요구하지 않고도 그 첫 접촉을 덜 불투명하게 만들 수 있는지를 묻고, 식별 가능성과 신뢰 가능성 사이에 명확한 선을 긋는 것으로 답한다.
북미 지역 ISP 동향
접속 조인트보다 먼저 오는 달러: Lumen의 선급 파이버 시험
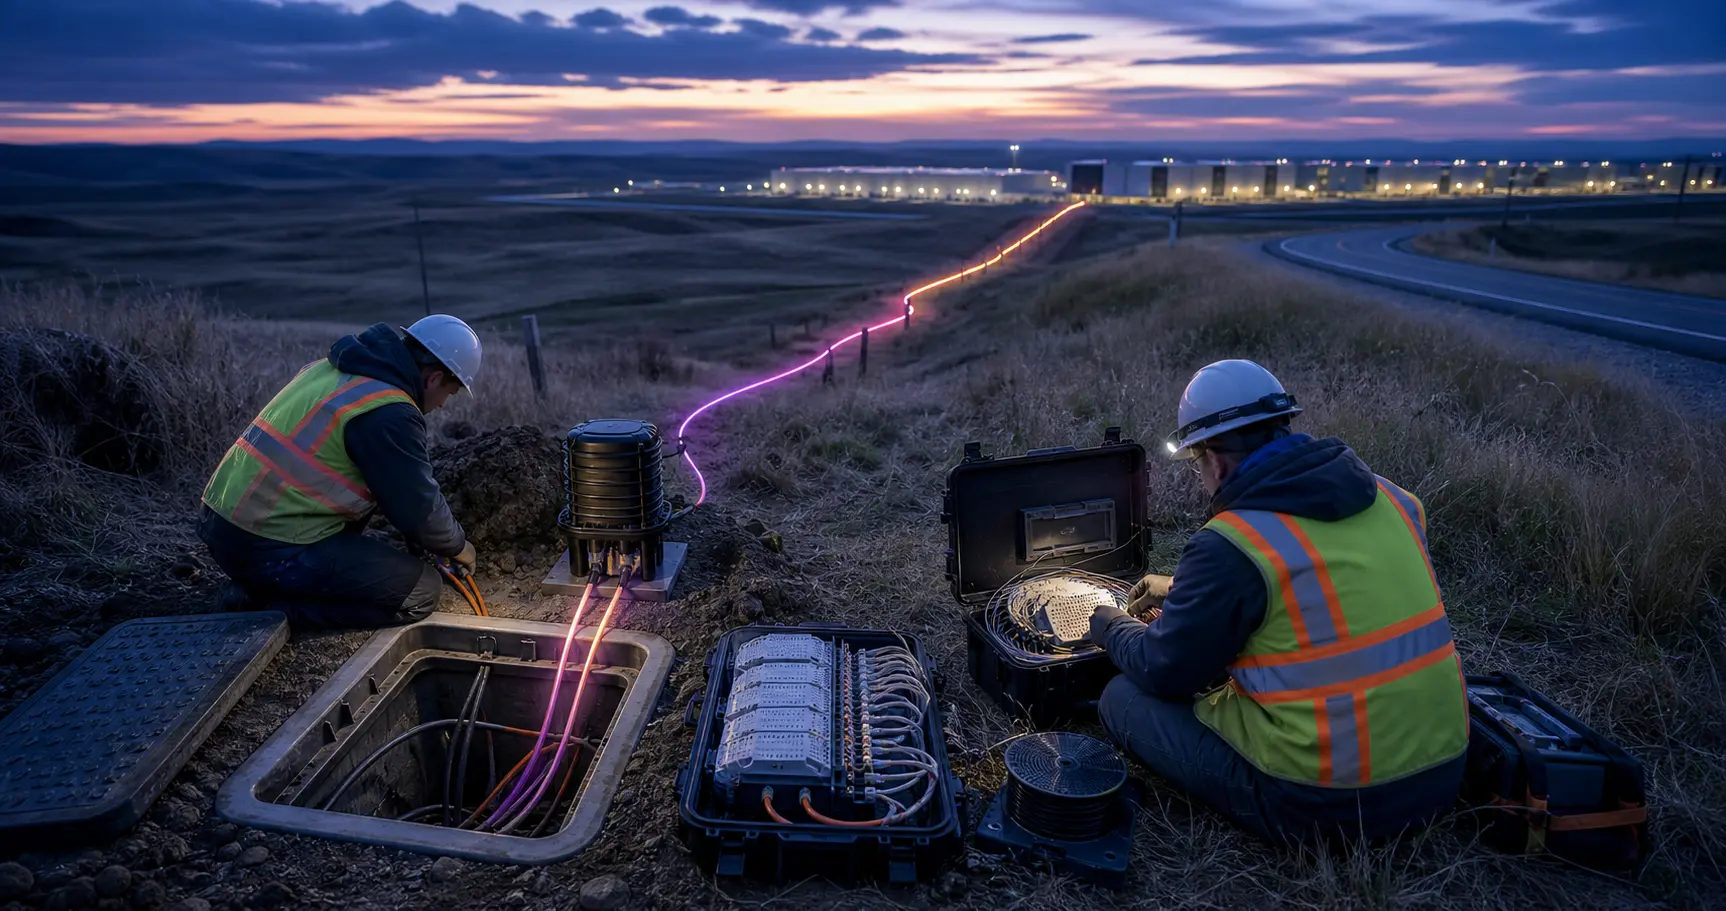
Lumen Technologies에서는 장거리 네트워크가 아직 미완성의 물리 시스템일 때 고객 현금이 먼저 도착할 수 있다. 최종 조인트가 완성되기 전, 광 장비가 경로 전반에서 개시되기 전, 서비스가 고객 인도와 수익 인식에 필요한 조건을 충족하기 전이다. Private Connectivity Fabric는 파이버 확장의 조달 순서를 바꾸었다. 고객이 Lumen Technologies가 수익을 벌기 전에 현금 사이클의 일부를 조달할 수 있다. 이는 경제적으로 중요하지만 건설 리스크를 사라지게…

글로벌 기관 동향
레지스트리 영수증은 가격 테이프가 아니었다
8월 18일, 스페인 주소 보유자 한 곳이 RIPE NCC 이전 기록 7건의 제공 측이 되었습니다. VODAFONE ONO, S.A.에서 떠난 자산은 하나의 정돈된 블록으로 이동하지 않았습니다. /24 조각부터 /20까지 여덟 개 프리픽스로 잘려 여섯 개국의 일곱 조직에 등록되었습니다. 장부는 이 재분배를 이례적으로 잘 보여주지만, 누가 얼마를 지불했는지는 시장에 알려주지 않습니다.

역사
서버가 증명을 운반했다: OCSP 스테이플링은 권한이 아니라 증거를 옮겼다
웹사이트는 자신의 인증서에 대해 서명된 답을 방문자에게 전달하되, 그 답을 작성할 자격까지 얻을 필요는 없었다. OCSP 스테이플링은 이 구분을 유용하게 만들었고, 신선도·침묵·증거 유지 책임을 둘러싼 덜 보이는 거래를 남겼다.
리더
Aidan Casey와 관리형 IT 서비스의 숨은 운영 부담
ARIN이 경영자 한 사람을 다섯 개의 네트워크 연락처 역할에 연결하며, 관리형 IT 서비스의 숨은 작업을 드러내지만 통제·복원력·성과를 증명하지는 않습니다.

스토리
LACNIC의 RDAP last changed 이벤트는 레지스트리 기록의 날짜일 뿐, 네트워크 인수인계가 아니다
등록 기록의 타임스탬프는 조사를 닻으로 삼을 수 있지만, 조사자가 실제로 입증해야 하는 이벤트를 대신할 수는 없습니다. LACNIC의 실시간 RDAP 데이터는 그 경계를 이례적으로 선명하게 보여줍니다. 네트워크 객체와 그 안에 내장된 주체는 각각의 시계가 서로 다른 객체에 속하기 때문에 다른 시각을 가집니다.

ICANN
도메인 이름이 피고가 되다: Porsche.net과 ACPA의 대물(in rem) 경로
도메인 이름 128개를 피고로 지정한 소송은 정확한 법적 통제 문제를 드러냈다. 등록자에게 대인 소송으로 닿을 수 없을 때 무엇이 연방법원에 등록 자체에 대한 권한을 주는가, 그리고 그 경로에 대한 이의가 너무 늦는 지점은 어디인가.

역사
리졸버에게 질문을 멈추게 가르친 응답
거부는 대화를 끝낼 수도 있고, 그 질문을 다른 곳으로 보낼 수도 있다. 전통적인 ANY 답변을 제공하지 않으려는 서버를 위해 새 응답 코드가 고려될 때, 낯섦은 리졸버가 다른 권위 서버를 시도하게 만들 수 있었다. 작고 비어 있지 않은 답변은 다른 거래를 제안했다. 클라이언트가 이미 보존하는 법을 아는 무언가를 주는 것이다. 최소 ANY 응답의 역사는 현재 패킷을 단순히 짧게 만드는 것이 아니라 다음 트랜잭션을 바꾸는 데 관한 것이다.

북미 클라우드 서비스
셰리프는 등록기관의 서비스를 경매에 부칠 수 없었다: Network Solutions v. Umbro
도메인 네임 포트폴리오는 셰리프가 판매할 수 있는 자산처럼 보였습니다. 버지니아 대법원이 주목한 것은 결정적 연결 고리의 부재였습니다. 낙찰자는 여전히 Network Solutions가 새 등록 관계를 수락하고 네임을 계속 운영 가능하게 유지해야 했습니다.