
주요 분야
인프라
‘주요 분야’ 패싯에서 인프라 인텔리전스는 보고 내용을 주 영역별로 묶어, 독자가 인터넷 인프라, 거버넌스, 연결성 시장 또는 디지털 자본 가운데 특정 영역을 집중적으로 따라갈 수 있도록 합니다. 이 페이지는 별도 카테고리 페이지에 나뉘어 있을 수 있는 관련 기사, 공개 증거, 기관, 기업, 인물, 지역적 노출, 운영 의존성, 시장 맥락을 한데 모읍니다. 아울러 해당 영역, 예상 행위자 유형, 시장 또는 거버넌스 맥락, 그리고 신호를 비교할 때 독자가 활용해야 할 출처 자료를 설명합니다. 운영자, 분석가, 거버넌스 분야 독자는 같은 영역이 이벤트, 프로필, 시장 변화, 공개 출처 증거, 지역 의존성, 보다 장기적인 주기의 인프라 의사결정 전반에서 시간에 따라 어떻게 나타나는지 살펴볼 수 있습니다.
학계 인사
Lorrie Cranor의 개인정보 라벨, 코드에서 스토어까지의 추적이 필요하다
Google Play의 Data safety 섹션을 둘러싼 작업은 실용적인 질문으로 이어진다. 개발자가 각 스토어 선언을 코드와 SDK 동작까지 추적할 수 있는가? Lorrie Cranor의 사용성 중심 개인정보 보호 연구는 그 번역 문제를 소프트웨어 워크플로 안에 놓는다.

리더
Rebecca MacKinnon의 복귀가 조명하는 두 가지 책임성 방법
Rebecca MacKinnon이 2026년 8월 Global Network Initiative로 복귀하면서 유용한 역사가 드러났습니다. 그녀는 GNI와 Ranking Digital Rights를 모두 설립에 참여했지만, 두 조직은 서로 다른 증거로 책임성을 검토합니다. 2020년 RDR 채점 규칙은 GNI 가입을 하나의 정보공개 요소에 대해 부분 증거로만 다뤘고, GNI의 이후 평가 절차는 내부 시스템과 선정된 사안을 검토합니다. 어느 방법도 현실의 권리에 관한 모든 질문에 답하지 못합니다.
리더
애니에트 에스터하위센의 IGF 프레임워크는 기관이 유지할 수 있는 것으로 역량을 정의했다
인터넷 거버넌스 포럼의 2021년 보고서는 보조금, 지원받은 참가자, 워크숍 수를 셀 수 있습니다. 그러나 애니에트 에스터하위센의 이전 프레임워크는 더 긴 질문을 던졌습니다. 행사가 끝난 뒤에도 사람과 그 기관이 스스로의 인터넷 정책 목표를 계속 설정하고 추구할 수 있었는가?
역사
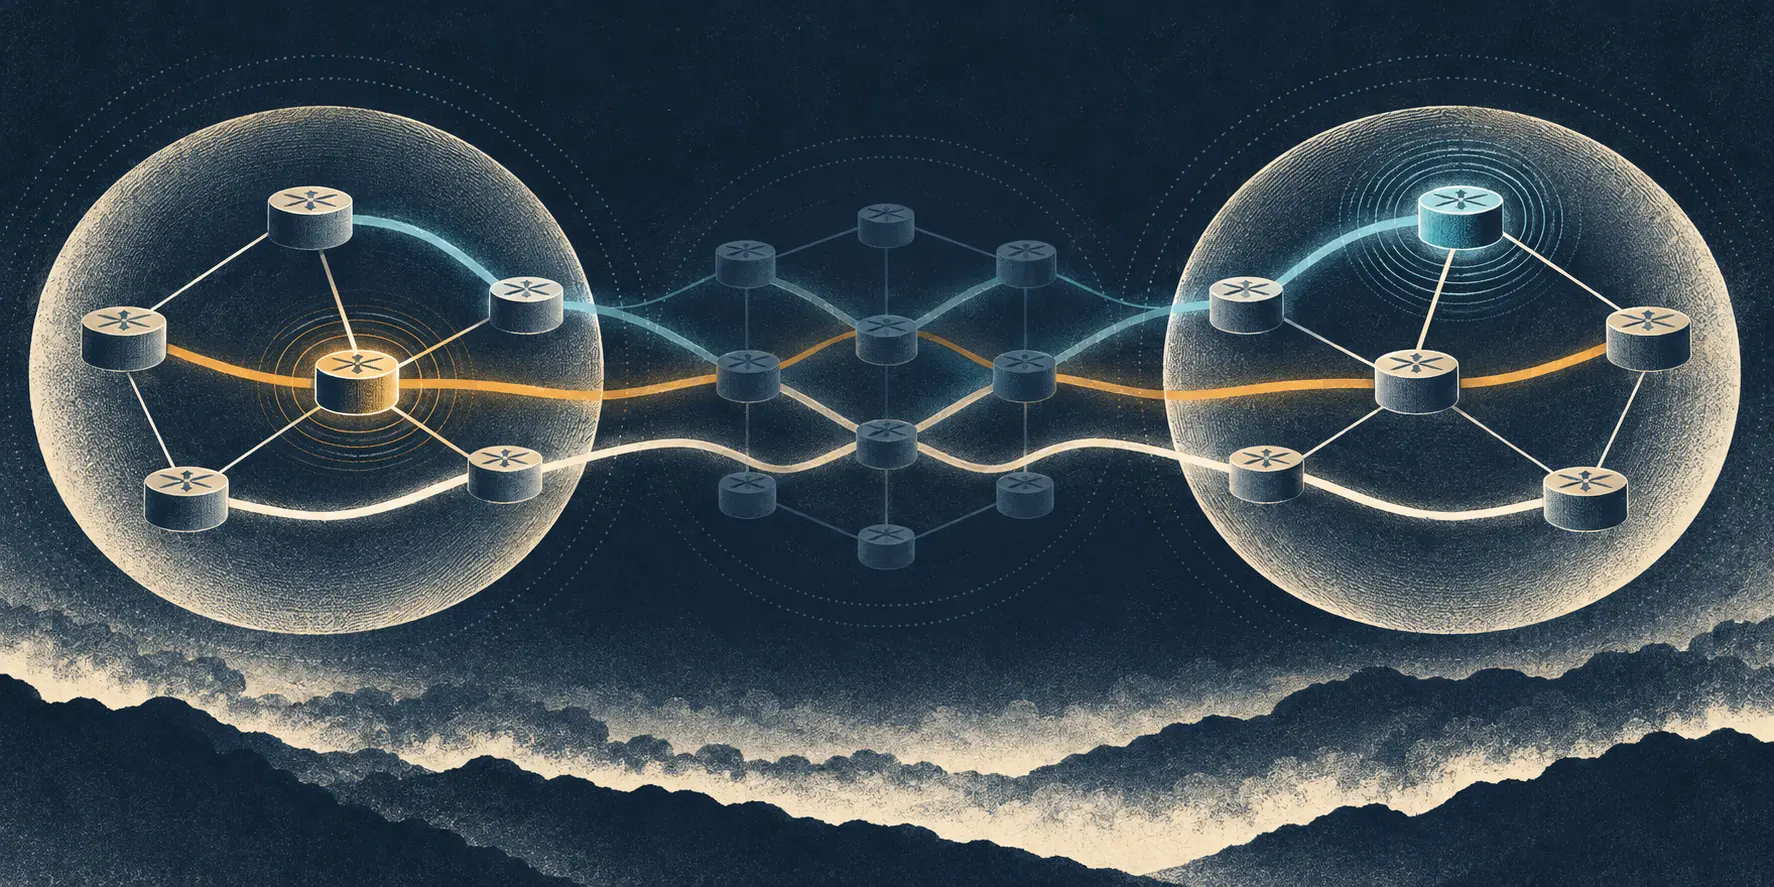
최적 경로는 안정된 답이 아니었다: RFC 3345
라우터는 자신의 테이블에서 최적 경로를 골라 광고할 수 있지만, 그 과정이 다음 '최적' 선택을 달라지게 만드는 순환에 가담할 수도 있습니다. RFC 3345는 BGP의 확장성 단축 기법이 각 라우터가 볼 수 있는 출구 경로 집합을 줄일 때 이런 일이 어떻게 일어나는지 보여주었습니다.

역사
AD 비트는 검증 정책을 보고한 것이지 서명된 응답이 아니었다: RFC 3655
DNS 응답에는 응답을 검사한 리졸버가 남긴 한 비트짜리 보증이 담길 수 있다. 2003년 RFC 3655는 이 비트가 의미하는 바를 좁히면서, 비트를 신뢰하는 일이 곧 리졸버와 그 경로를 신뢰하는 일임을 분명히 했다.

역사
라우트는 플래핑을 멈췄다. 페널티는 그렇지 않았다: RFC 2439
BGP 경로는 라우터가 그 불안정성을 잊기 전에 다시 도달 가능해질 수 있다. RFC 2439는 최근 경로 이력을 일시적 페널티로 바꿨다. 감쇠가 차단된 경로를 복구할 수 있었지만, 그 점수가 별도의 재사용 임계값을 넘은 후에만 가능했다.

역사
제어 연결이 끊겨도 포워딩에는 여전히 규칙이 필요했다: RFC 3654
라우터는 자신을 프로그래밍하는 프로세스와 연락이 끊겨도 패킷을 처리할 수 있는 모든 능력을 잃지는 않는다. RFC 3654는 이 공백 구간을 아키텍처적 선택으로 다뤘다: 단절을 감지하고, 포워딩 요소가 취할 행동을 정하고, 제어와 상태가 어떻게 복귀하는지 계획하도록 요구했다.

역사
핸들 엔벨로프는 메시지 자격 증명 바깥에 있었다: RFC 3652
핸들 메시지는 두 가지 일을 해야 했습니다. 인증 가능한 연산을 담는 것과, 클라이언트가 다시 조립할 수 있는 조각으로 도착하는 것이었습니다. RFC 3652는 이 두 가지에 서로 다른 경계를 부여했습니다. 두 작업이 하나의 프로토콜 메시지 안에 함께 있었기 때문에 이 구분은 놓치기 쉽습니다.

역사
질의는 IPv4를 건넜지만, 그 응답은 여전히 IPv6를 가리킬 수 있었다: RFC 3596
DNS는 IPv6 주소에 대해 이야기하기 위해 IPv6 도로가 필요하지 않았습니다. RFC 3596은 질문을 운반하는 패킷과 질문이 요청한 레코드를 분리해 두었고, 이 작은 설계 경계 덕분에 하나의 이름 체계가 버전이 섞인 인터넷을 관통할 수 있었습니다.
역사
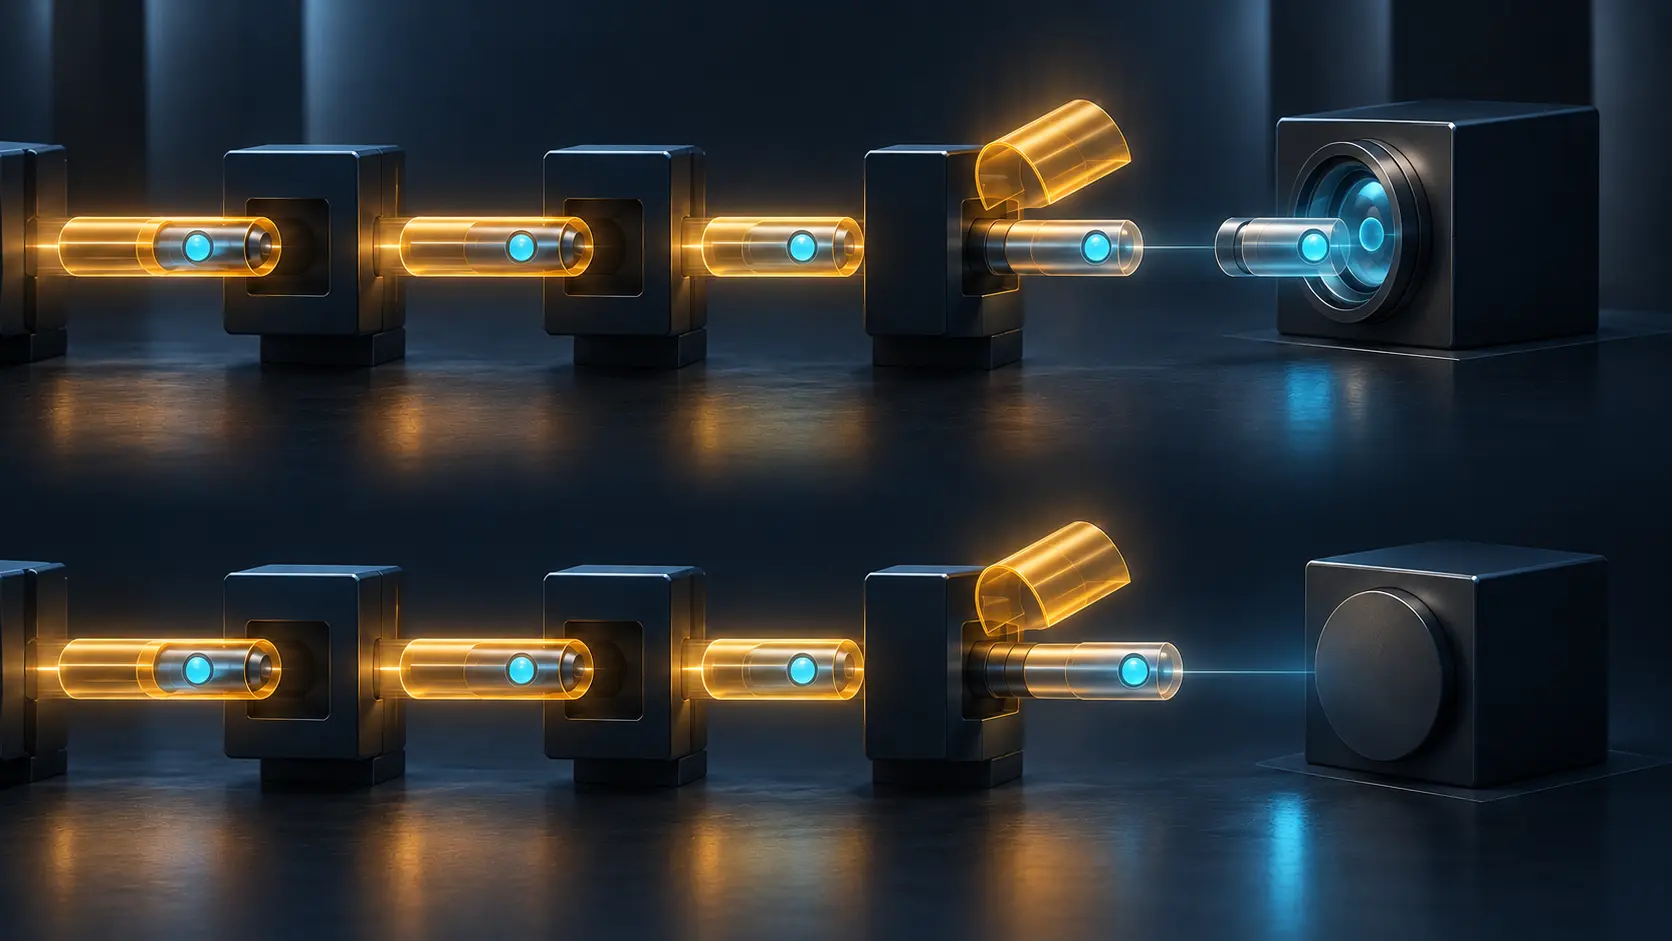
OAM 레이블은 PHP를 넘어 살아남았다. 그러나 엔드포인트는 그것을 이해해야 했다: RFC 3429
2002년 인터넷의 MPLS 아키텍처에는 곤란한 엣지 케이스가 있었다. 목적지 홉의 부담을 줄이기 위해 마지막 포워딩 레이블을 제거하면서도, 특별한 패킷이 일반 사용자 트래픽이 아닌 OAM으로서 그 목적지에 도달해야 하는 경우였다. RFC 3429는 그 구분을 위한 하나의 번호를 할당했고, 어떤 엔드포인트가 실제로 그것을 사용할 수 있는지 경계를 그어 놓았다.

역사
첫 번째 공통 AAL2 프로파일에는 여전히 서비스 매핑이 필요했다: RFC 3441
두 게이트웨이가 AAL2 프로파일 목록에 합의하더라도, 선택된 프로파일 내부에서 어느 행이 음성, 음성대역 데이터 또는 팩스를 운반해야 하는지에 대한 합의가 자동으로 이루어지지는 않았다. RFC 3441은 프로파일 교집합, 서비스 선호 설정, ATM 베어러 설정, 완료된 통화를 별개의 결정으로 유지했다.
유럽·중동 국가 통신사 트렌드
e&의 500 Tbps 약속은 처리량 예측이 아니라 경로 검증이다
e&는 2030년까지 국제 용량을 20 Tbps에서 500 Tbps 이상으로 늘리겠다고 밝혔다. 기존 케이블·도매 플랫폼이 목표에 운영 기반을 제공하지만, 프로젝트 재원, 판매 가능 용량, 독립 검증 가능한 경로는 아직 공개되지 않았다.

유럽·중동 클라우드 서비스 동향
SAP는 일의 지도를 사고 있다. 더 어려운 자산은 입력에 대한 신뢰다
SAP가 TechWolf 인수를 통해 SuccessFactors에 업무 수준의 업무 지도를 넣으면서 비SAP 고객 접근을 유지할 계획이다. 이 조합은 전략적으로 유용하지만 아직 계획일 뿐이며, 상업적·데이터 거버넌스 조건은 공개되지 않았다.

북미 데이터센터 동향
PDN의 두 B300 시스템, 서로 다른 원금 리스크
Professional Diversity Network는 NVIDIA B300 시스템 두 대에 약 117.7만 달러를 약정했지만, 그 계약에는 그 자본으로 되돌아가는 단일 경로가 없습니다. 한 시스템은 컴퓨팅 수익과 무관하게 임대료를 벌지만 조기 반환될 수 있고 잔존가치는 PDN에 남습니다. 다른 시스템은 대출로 조달되는데, 일반적인 이탈 경로에서 현금 상환 없이 원금이 소멸할 수 있습니다.

북미 데이터센터 동향
GPU는 Axe가, 부지는 Duos가—그리고 재융자 시계
콜럼버스 매각은 서버를 그 주변 캠퍼스와 분리합니다. 거래의 경제성은 새 소유자가 방금 인수한 하드웨어를 담보로 대출할 때 조기 상환이 가능한 매도인 어음에 달려 있습니다.

역사
REGISTER는 일시적이었다. 그 경로는 나중을 위한 것이었다: RFC 3327
등록 서버는 어떤 Contact로 통화해야 하는지는 알 수 있었지만, 미래의 통화가 거쳐야 할 모든 프록시를 알지는 못했습니다. RFC 3327은 순서가 지정된 Path를 Contact 바인딩에 연계하여 REGISTER가 끝난 뒤 홈 프록시가 그 경로 참조를 재사용할 수 있게 했습니다. 이 Path는 이후의 라우팅을 처방한 것이지, 이미 발생한 패킷 경로의 흔적이 아니었습니다.

역사
AES는 하나가 아니라 12개의 선택으로 TLS에 들어왔다: RFC 3268
2002년 TLS는 새 핸드셰이크 없이 AES를 얻었습니다. 그러나 그 변경은 12개의 명명된 암호 스위트로 도착했고, 각 스위트는 AES 자체가 결정할 수 없는 암호화, 키 교환, 인증에 대한 선택을 담고 있었습니다.

역사
무작위 키는 복구용 키가 아니었다. 실패를 침묵시키는 방법이었다: RFC 3218
암호화된 메시지는 내용이 손대어지기도 전에 실패할 수 있었다. 그 차이는 유용한 진단적 정밀도처럼 보였지만, 그 차이가 공격자가 질의할 수 있는 서비스가 되면서 상황이 달라졌다. RFC 3218은 불편한 규율로 답했다. RSA 키 운반이 실패하면 새 무작위 콘텐츠 키를 만들어 계속 진행하라—메시지를 구하려는 것이 아니라, 실패 분기가 말을 하지 못하게 하기 위해서다.
역사
URL의 상자를 풀려던 RFC: RFC 3305
웹의 식별자는 한때 각각의 상자에 담겨 있는 것처럼 여겨졌습니다. URL은 어디로 가야 하는지, URN은 무엇인지를 알려 주었죠. 2002년 W3C/IETF 공동 기획 그룹의 보고서인 RFC 3305는 이 깔끔한 구분이 스킴 자체의 발전을 가로막고 있다고 주장했습니다.

역사
확인 응답은 NAK가 들렸다고 말했을 뿐, 복구 도착은 말하지 않았다: RFC 3208
PGM은 모든 수신자로부터 성공 영수증을 수집하는 것을 거부함으로써 신뢰성 멀티캐스트의 확장을 실현했다. 빠진 패킷은 부정 확인 응답(NAK)을 만들었고, 라우터가 그 요청을 홉 단위로 확인했으며, 복구 상태가 재전송을 받아야 할 지점을 선택했다. 그러나 확인 응답은 복구 그 자체가 아니었고, 소스는 그 침묵을 해석하고 싶은 유혹을 느끼게 되는 모든 멤버를 알지 못했다.