요약
- CVE 프로그램의 분쟁 정책 2.0.0은 CNA·Root·TL-Root를 판정자로 지목하고, 3영업일 접수 통지·5영업일 결정·15영업일 초과 시 상향이라는 세 개의 시한을 인쇄한다.
- 2026년 11월 21일 읽은 여덟 문서 어디에도 판정자·결정일·결정 근거·결과 상태를 담는 레코드 필드는 없고, 정책은 분쟁이 무효로 판정되거나 해결되면 disputed 태그와 사유를 삭제하라고 요구한다.
문서 두 개가 같은 레코드의 상태 집합을 다르게 인쇄한다. 2026년 11월 21일 읽은 CVE 프로그램 용어집은 "CVE 레코드는 다음 상태 중 하나일 수 있다: Reserved… Published… Rejected…"라고 적고, Reserved를 CVE ID의 최초 상태로, Rejected를 더 이상 사용해서는 안 되지만 CVE List에 남는 레코드로 설명한다. 같은 날 읽은 CVE 레코드 형식 스키마의 상태 필드 설명은 "State of CVE - PUBLISHED, REJECTED."이며, 게시용 메타데이터 정의와 거부용 정의가 각각 단일 값 열거를 갖는다. 세 개와 두 개다. 두 문서 모두 자신이 판 날짜나 버전을 적지 않으므로, 이 불일치가 언제 시작됐는지는 어느 쪽에서도 확인되지 않는다.
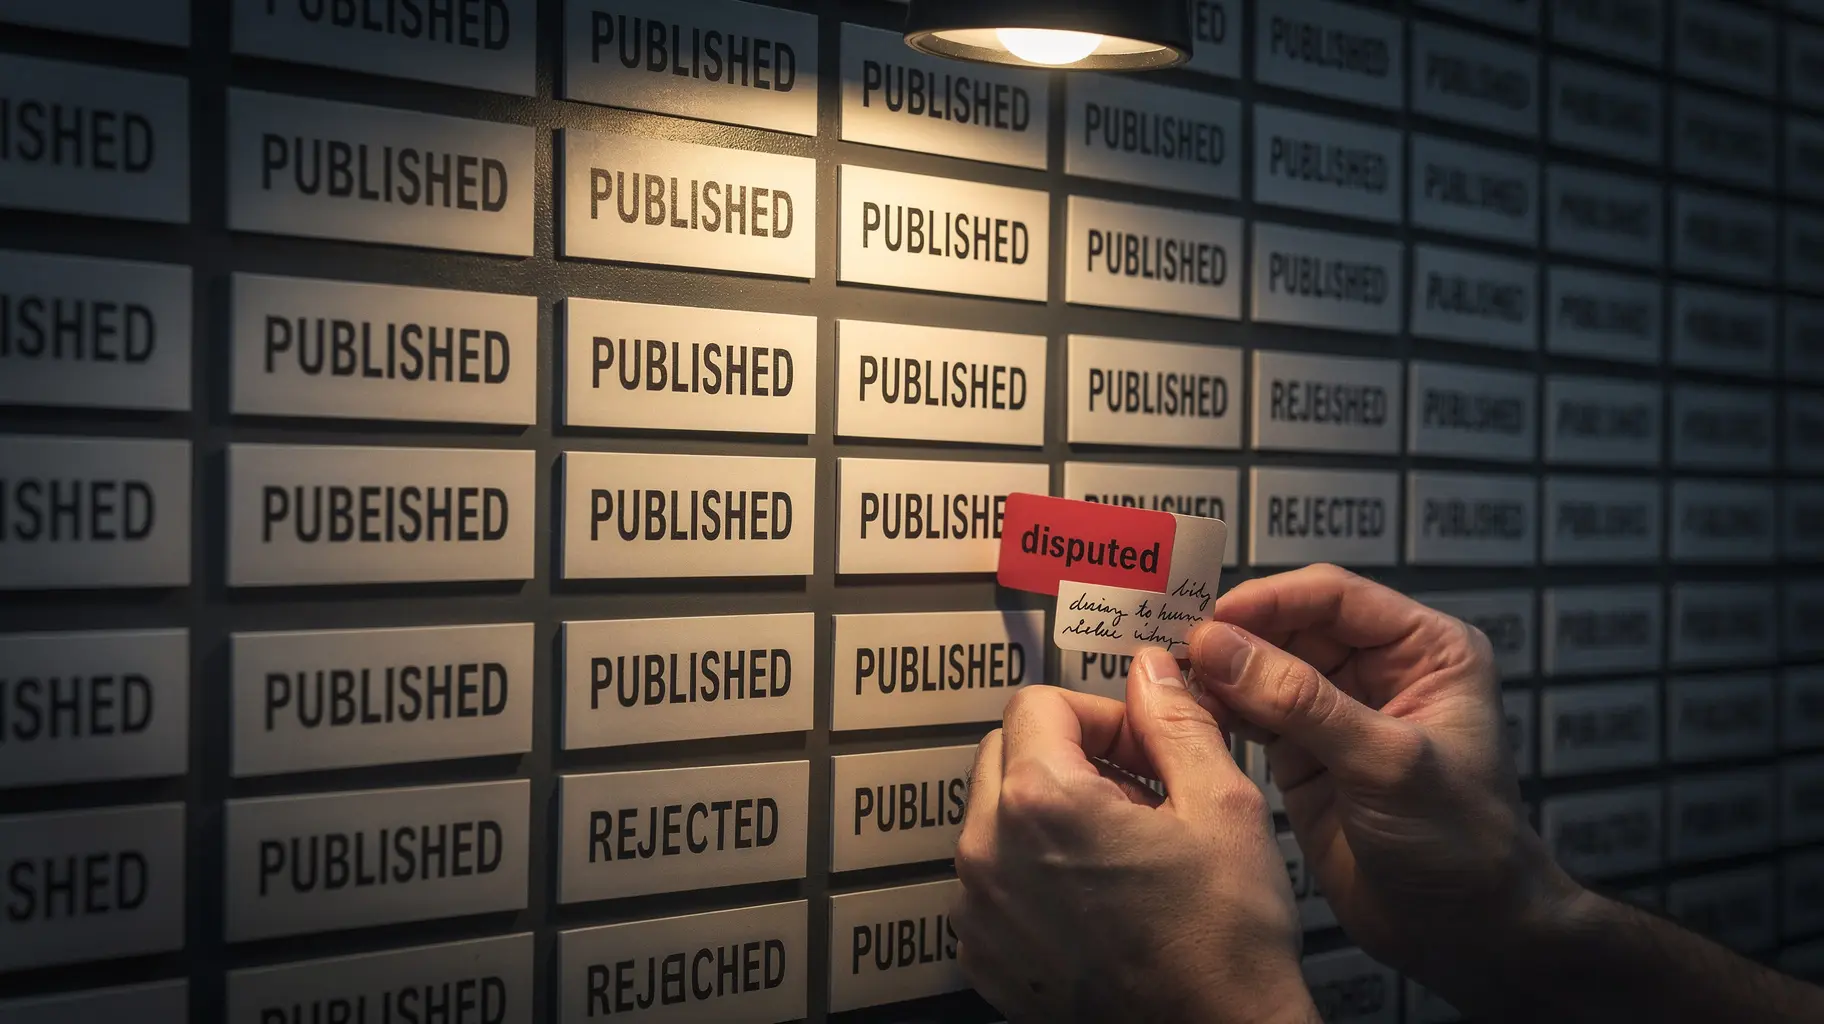
그렇다면 분쟁은 어디에 남는가. 생성된 스키마 문서는 disputed를 상태가 아니라 컨테이너 태그 목록의 한 값으로 인쇄한다. 태그 설명은 한쪽 당사자가 다른 쪽의 "소프트웨어의 특정 문제가 취약점이라는 주장"에 동의하지 않을 때 그 레코드에 disputed 태그를 붙일 수 있다고 적는다. 이 항목에는 판정자를 담는 필드도, 결정일도, 근거 유형도, 해결 결과도 없다.
결정 구조는 CVE 레코드 분쟁 정책 2.0.0에 있다. 표지에 버전 2.0.0, 승인일과 시행일 2025년 7월 2일이 적혀 있고, 정책은 TL-Root와 Root가 집행하며 2025년 7월 2일 이후 분쟁이 제기된 모든 레코드에 적용된다. 분쟁은 해당 범위를 담당하는 CNA에서 시작해 (TL-)Root 계층을 통해 제기·상향되어야 하고, TL-Root의 결정은 계층 간 범위 문제를 제외하면 최종이며, 여러 계층에 걸친 분쟁은 Council of Roots가 판정한다. 판정자는 CNA, Root, TL-Root가 맡을 수 있고, 각 판정자는 이해관계자가 분쟁을 제기하고 상향할 수 있는 공개적 방법을 제공해야 한다. 그 의무는 접수 창구에 관한 것이고, 판정 결과의 공표에 관한 것이 아니다.
정책이 인쇄한 시한은 세 개다. 판정자는 영업일 기준 3일 안에 분쟁의 접수와 개시를 서면으로 통지해야 하고, 3일의 접수 기간이 지난 뒤 영업일 기준 5일 안에 결정에 이르러야 하며, 연장이 영업일 기준 15일을 넘으면 어느 당사자든 Root로 상향할 수 있다. 접수 3일과 결정 5일을 더하면 8영업일이지만, 15영업일 연장의 기산점은 정책에 인쇄되어 있지 않다. 이 계산은 내 것이고, 어떤 사건에서 누가 시한을 지켰는지에 대한 진술이 아니다.
정책이 레코드에 요구하는 것은 태그 하나와 사유 하나다. 분쟁이 잠재적으로 정당해 보이면 판정자는 레코드에 disputed 태그를 붙이고 사유를 제공해야 하며, 분쟁이 이후 무효로 판정되거나 해결되면 그 태그와 사유를 삭제해야 한다. 판정자가 어떤 이유로든 태그를 붙일 수 없으면 TL-Root나 Root가 대신 레코드를 갱신해야 하고, 검토 뒤에도 계속되는 분쟁은 태그와 사유를 유지한다. 정책이 밝힌 태그의 목적은 소비자가 분쟁이 있었다는 사실을 판단할 수 있게 하는 것이다. 그리고 그 판단의 근거는 분쟁이 끝날 때 삭제된다.
레코드가 스스로 남기는 이력은 숫자다. 스키마는 cveMetadata.serial을 시스템이 1에서 시작해 데이터 제공자의 제출마다 1씩 증가시키는 카운터로 설명하고, 증가한 값이 PUBLISHED에서 REJECTED로, 또는 REJECTED에서 PUBLISHED로 전이할 때 각각의 정의로 옮겨 간다고 적는다. 누가 언제 상태를 바꿨는지의 기록은 아니다. 메타데이터 블록의 필드는 CVE Services가 통제한다고 스키마 자신이 밝힌다.
CNA 운영 규칙 4.2.6은 2026년 10월 14일 승인, 2026년 10월 20일 시행이다. 4.4.1은 CNA의 결정이나 판단에 대한 이견이 분쟁 정책을 따라야 한다고 규정하고, 4.6.1은 이견이 있을 때 분쟁을 제기할 수 있다고 허용하며, 4.6.2는 제기 전에 해결을 시도하도록 권고하고, 4.6.3은 분쟁 정책 준수를 의무로 만든다. 4.5.3.10은 게시된 레코드를 disputed로 표시할 때 프로그램이 정한 형식과 메커니즘, disputed 태그, 레코드 안의 설명을 모두 요구하고, 4.5.3.11은 프로그램 구성원이 레코드 데이터를 렌더링할 때 disputed 상태와 설명을 제시해야 한다고 적는다. CNA 규칙 HTML 페이지는 같은 번호 체계를 인쇄하지만 버전도 시행일도 없다. 운영 규칙 4.6 자체는 판정자도, 증거 기준도, 시한도, 해결의 공표 의무도 인쇄하지 않는다.
지금은 대체된 CNA 규칙 3.0의 C.5는 분쟁을 다르게 기록했다. 권위 있는 출처가 취약점의 타당성에 이견을 제기하면 설명 앞에 ** DISPUTED **를 붙이고 끝에 짧은 NOTE를 더하며, 이견을 제기한 쪽의 링크와 인용은 "둘 다 필수는 아니다"라고 적었다. 같은 절은 disputed로 표시하는 것과 거부하는 것이 다르다고 구분한다. 지금의 기계 판독 레코드에는 그 접두사도 노트도 없다.
프로그램 자신의 설명은 더 분명하다. Council of Roots의 2025년 12월 16일 글은 분쟁이 생기면 레코드가 양측 입장을 담도록 갱신되고, 각 측의 근거가 기록되며, 레코드에 disputed 태그가 명시적으로 붙고, 관점의 수렴이 없으면 무기한 그 상태로 남을 수 있다고 적는다. 같은 글은 정책이 2025년 7월 2일에 마지막으로 갱신됐다고 밝힌다. 그 두 날짜 사이는 167일이고, 2025년 7월 2일부터 운영 규칙 4.2.6의 시행일 2026년 10월 20일까지는 475일이다. 두 간격 모두 내 뺄셈이다.
내가 센 것은 네 가지다. 정책이 레코드에 요구하는 분쟁 표시는 태그 하나와 사유 하나다. 판정자, 결정일, 결정 근거, 결과 상태를 담는 필드는 정책 본문에 0개다. 용어집이 인쇄한 상태는 세 개, 스키마의 상태 열거가 노출하는 값은 두 개다. 2026년 11월 21일 읽은 여덟 문서 중 어느 것도 상태별 레코드 건수를 인쇄하지 않으므로, 이 글에는 분쟁의 규모나 빈도에 대한 수치가 없다.
이 데스크가 같은 주제로 이미 읽은 것과 견주면 초점이 다르다. 1999년 출범과 321개 항목의 역사, 한 CNA의 업무량, BIND 권고문, GitLab의 패치 기한, Oracle E-Business Suite의 선행 요건 분석, 그리고 CVE ID가 수리의 영수증이 아니라 조정 참조라는 Case File의 논증이 있었다. 어느 것도 상태 필드를 도구로 읽지 않았고, 누가 분쟁을 해제하는지 묻지 않았고, 정책 문서를 공개 스키마와 나란히 놓지 않았다.
2026년 11월 21일 읽은 여덟 문서 — 스키마, 생성된 스키마 문서, CNA 규칙 HTML 페이지, 운영 규칙 4.2.6, 분쟁 정책 2.0.0, CNA 규칙 3.0, 용어집, Council of Roots 설명글 — 가운데 판정자와 결정일과 근거와 결과 상태를 담는 필드, 또는 날짜가 붙은 해결 기록을 인쇄한 문서는 없었다. 이것은 어떤 레코드가 잘못 표시됐다거나 잘못 해제됐다는 주장이 아니고, 해결 기록이 인쇄되지 않았다는 사실이 해결이 없었다는 뜻도 아니다. 남는 것은 설계에 관한 관찰이다. 등재부는 분쟁이 있었다는 사실은 게시할 수 있지만, 분쟁이 어떻게 끝났는지는 게시하지 않는다. 태그를 근거로 삼는 쪽이 오늘 관측한 태그와 사유를 스스로 보관해야 하는 이유가 여기에 있다. 통제 권고는 레코드에 판정자·결정일·근거·결과를 담는 필드 하나와, 태그가 삭제될 때 그 삭제를 남기는 반환값 하나다. BTW 디렉터리의 The MITRE Corporation 항목은 이 프로그램을 운영하는 기관을 다룬다.
회원 브리핑
트렌드 브리핑 전문 읽기
회원은 브리핑 전문과 모든 발견을 뒷받침하는 출처 메모를 읽을 수 있습니다.
전략 서클
선택한 언어로 매일 제공되는, 우리가 확인한 변화를 바탕으로 한 브리핑.
USD 20/월로 가입하기언제든지 취소할 수 있습니다.
회원은 전체 리서치 라이브러리, 팔로우하는 네트워크에 대한 일일 브리핑, 비공개 포럼도 이용할 수 있습니다.