요약
- RFC 10065는 2026년 10월 Proposed Standard로 발행됐다. IETF ACL YANG 모델을 확장해 단말 그룹에 따른 일치 조건과 특정 기간 또는 반복 일정에 따라 작동하는 규칙을 추가한다.
- RADIUS
User-Access-Group-ID속성은 인증된 사용자의 그룹이 정책 흐름에 들어갈 자리를 마련한다. 이 식별자를 패킷 필드나 장비의 실행 규칙에 연결하는 일은 각 배포 환경에 남아 있다.
네트워크 규칙에도 근무 시간이 생겼다
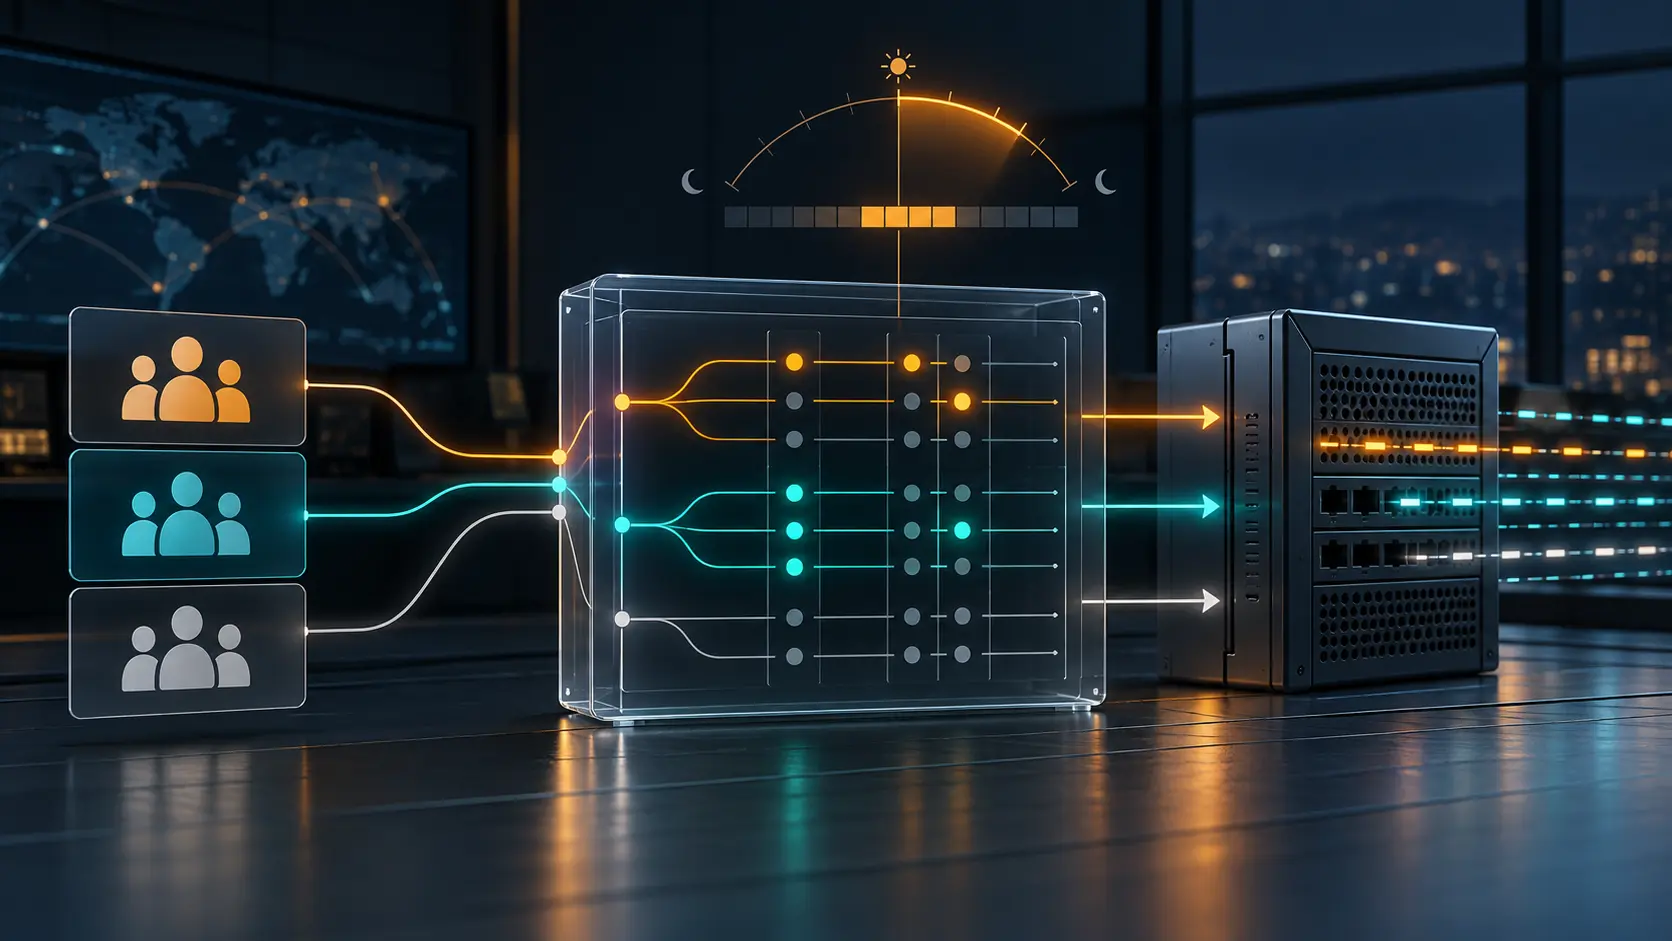
90분짜리 유지보수 시간에만 관리 서브넷에 접속해야 하는 계정을 생각해 보자. 일반적인 접근제어 목록은 주소와 포트를 비교한다. RFC 10065는 단말이 어느 그룹에 속하는지, 접근제어 항목이 언제 유효한지 표현하는 방법을 더한다. 규칙은 한 번의 기간으로 지정할 수도, 반복 일정으로 지정할 수도 있다. 일정을 설정하지 않으면 항목은 즉시 그리고 계속 적용된다.
당직 기술자에게 핵심은 표의 모양이 아니라 관리 서브넷의 문이 언제 닫히느냐다. 유지보수 계정의 그룹 ID가 집행 장비까지 의도대로 전달되지 않으면 승인된 작업자는 접속하지 못하거나 접근 경로는 정해 둔 작업 창이 끝난 뒤에도 남을 수 있다. RFC는 90분 창을 표현하지만, 누가 들어오고 언제 닫히는지는 운영자가 배포한 매핑이 결정한다.
RFC 10065는 기존 IETF 접근제어 목록 모델을 확장한다. User-group-based Control List 모듈은 소스 또는 목적지 단말 그룹 식별자를 비교하고, 개별 접근제어 항목에 날짜와 시간 조건을 붙일 수 있다. 두 가지 시간 형식은 RFC 9922를 재사용한다. 하나는 특정 기간, 다른 하나는 반복 일정이다. 필요하면 공통 모델에 시간대 식별자도 넣을 수 있다.
사람의 네트워크 접근을 위해 문서는 RADIUS 속성 User-Access-Group-ID를 정의한다. 속성 번호는 241.12다. 사용자가 인증을 마치면 RADIUS 서버는 Access-Accept에 하나 이상의 그룹 ID를 반환할 수 있다. Access-Request에 선호 그룹을 넣을 수도 있지만 서버가 이를 받아들일 의무는 없다. 로그인 요청이 스스로 권한을 고르는 구조는 아니다.
식별자만으로는 실행이 끝나지 않는다
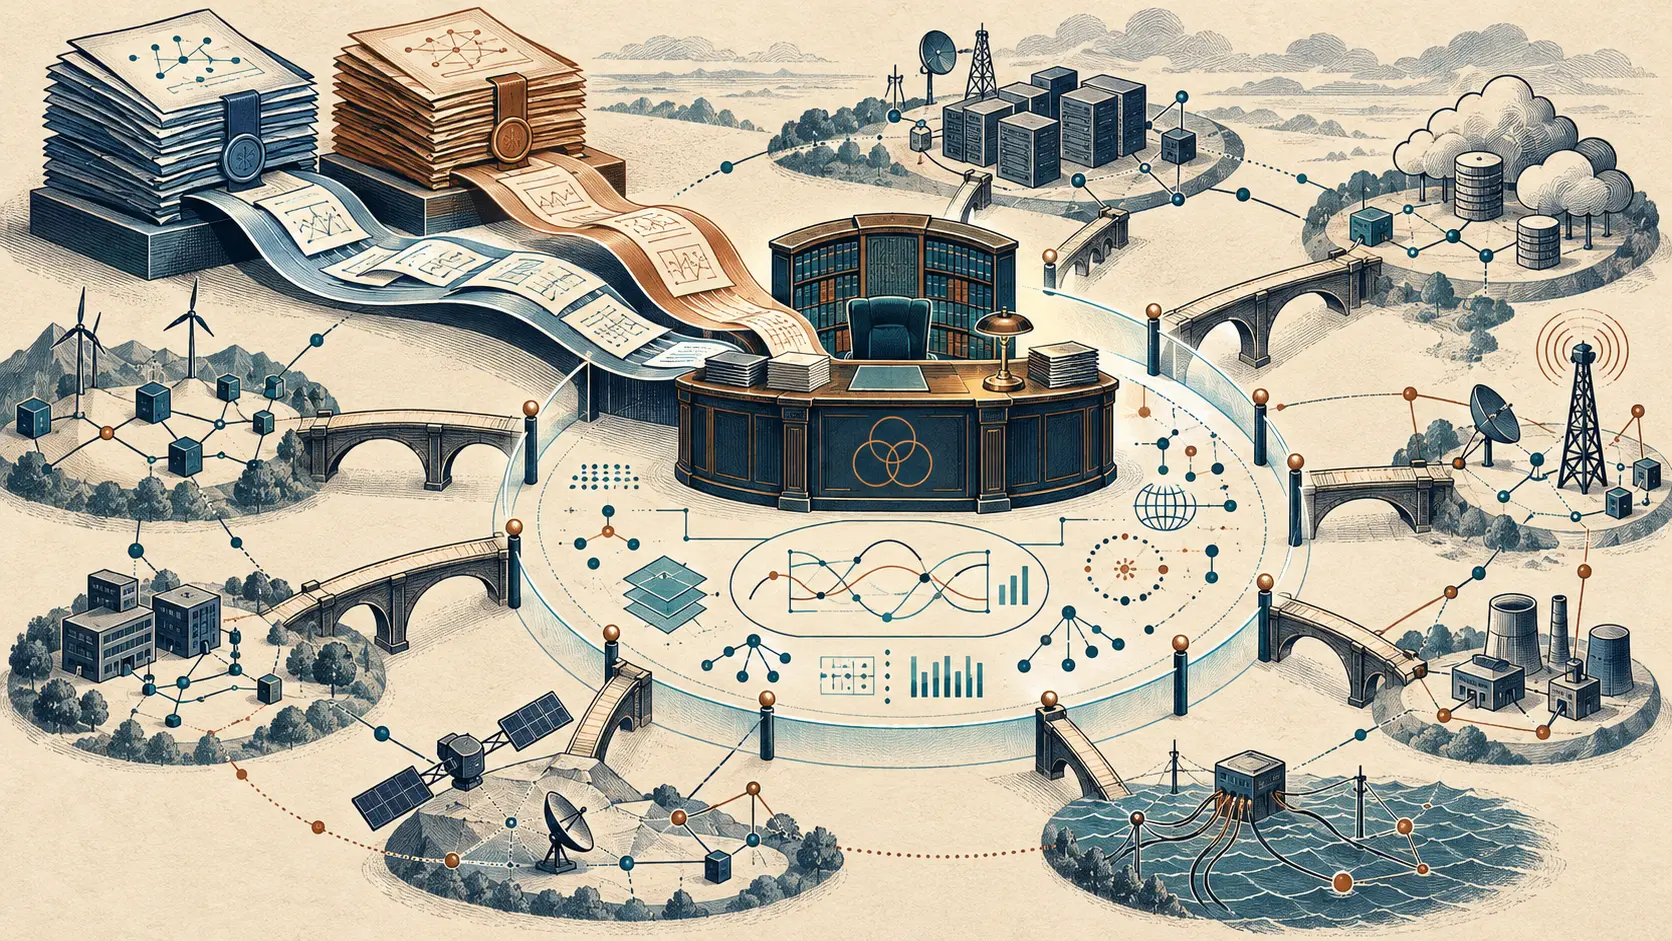
로그인과 패킷 사이에는 몇 단계가 있다. 사용자는 네트워크 접속 서버(NAS)에서 인증되고, 인증·인가·과금(AAA) 서버가 그룹을 할당한다. 이후 컨트롤러나 정책 실행 지점이 그 그룹을 실제 트래픽과 연결해야 한다. RFC 10065는 크게 두 방식을 설명한다. 컨트롤러가 그룹을 IP 주소나 5-튜플 같은 패킷 필드로 변환한 다음 실행 지점에 익숙한 ACL 규칙을 설정할 수 있다. 또는 소프트웨어나 하드웨어가 지원한다면 장비가 그룹을 직접 비교할 수 있다.
표준은 그룹 ID를 패킷 필드와 어떻게 연결하는지, 그 정보를 컨트롤러에 정확히 어떤 절차로 알리는지 정하지 않는다. 여러 메커니즘을 함께 쓰면 매핑이 일관적인지 확인하라고 명시한다. 사용자를 분류하는 속성이 바뀌면 그룹도 달라질 수 있다. RADIUS 응답이 한 번 정확했다고 해서 정체성과 그룹의 연결이 영구히 고정되는 것은 아니다.
선택은 운영 방식에 영향을 준다. 컨트롤러가 변환하면 기존 장비는 익숙한 주소 기반 규칙을 계속 쓸 수 있지만, 정체성·주소·정책의 변경을 추적해야 한다. 장비가 그룹을 직접 비교하면 사용자나 워크로드가 이동할 때 잦은 컨트롤러 업데이트를 줄일 수 있지만, 장비의 기능 지원이 필요하고 패킷 전달 성능에 영향을 줄 수도 있다. RFC 10065는 일부 장비에 소프트웨어나 하드웨어 업그레이드가 필요할 수 있다고 설명한다. 보급률이나 성능 측정치는 제시하지 않는다.
시간 필드는 관리 경계도 만든다. RFC 10065는 권한 없는 쓰기 작업이 그룹 구성, 매칭 기준, 일정 자체를 바꿀 수 있다고 경고한다. 일정을 읽으면 규칙이 활성화되는 시간도 드러날 수 있다. ACL 옆에 시계가 생기면 편리하지만, 설정을 아무도 관리하지 않는 시계는 또 하나의 접근 경로다.
다음에 필요한 증거는 컨트롤러나 장비가 어떤 그룹·일정 기능을 지원한다고 선언했는지, 그리고 반환된 그룹과 설치된 규칙, 시작·종료 시점의 상태를 보여주는 추적 기록이다. 그 전까지 RFC 10065는 시간 기반 그룹 정책을 표현하는 공통 어휘다. 실제 매핑과 실행은 운영자가 돌리는 시스템에 남는다.
출처
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
전략 서클 전용
Strategic Circle
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
Strategic Circle 가입하기Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기