
要約
- シンガポールはNational Cybersecurity Command Centre(NC3)を拡充し、脅威情報の統合、重要システムの露出把握、悪性ドメインの遮断、重大事案の調整を進める。
- 運用上の試金石はインフラ所有者にある。国家の警告を、サービスを止めない記録付きの修正に変えられるかだ。
シンガポールは、防御側にも組織の境界を越えて状況を見せようとしている。攻撃者はすでにそうしている。
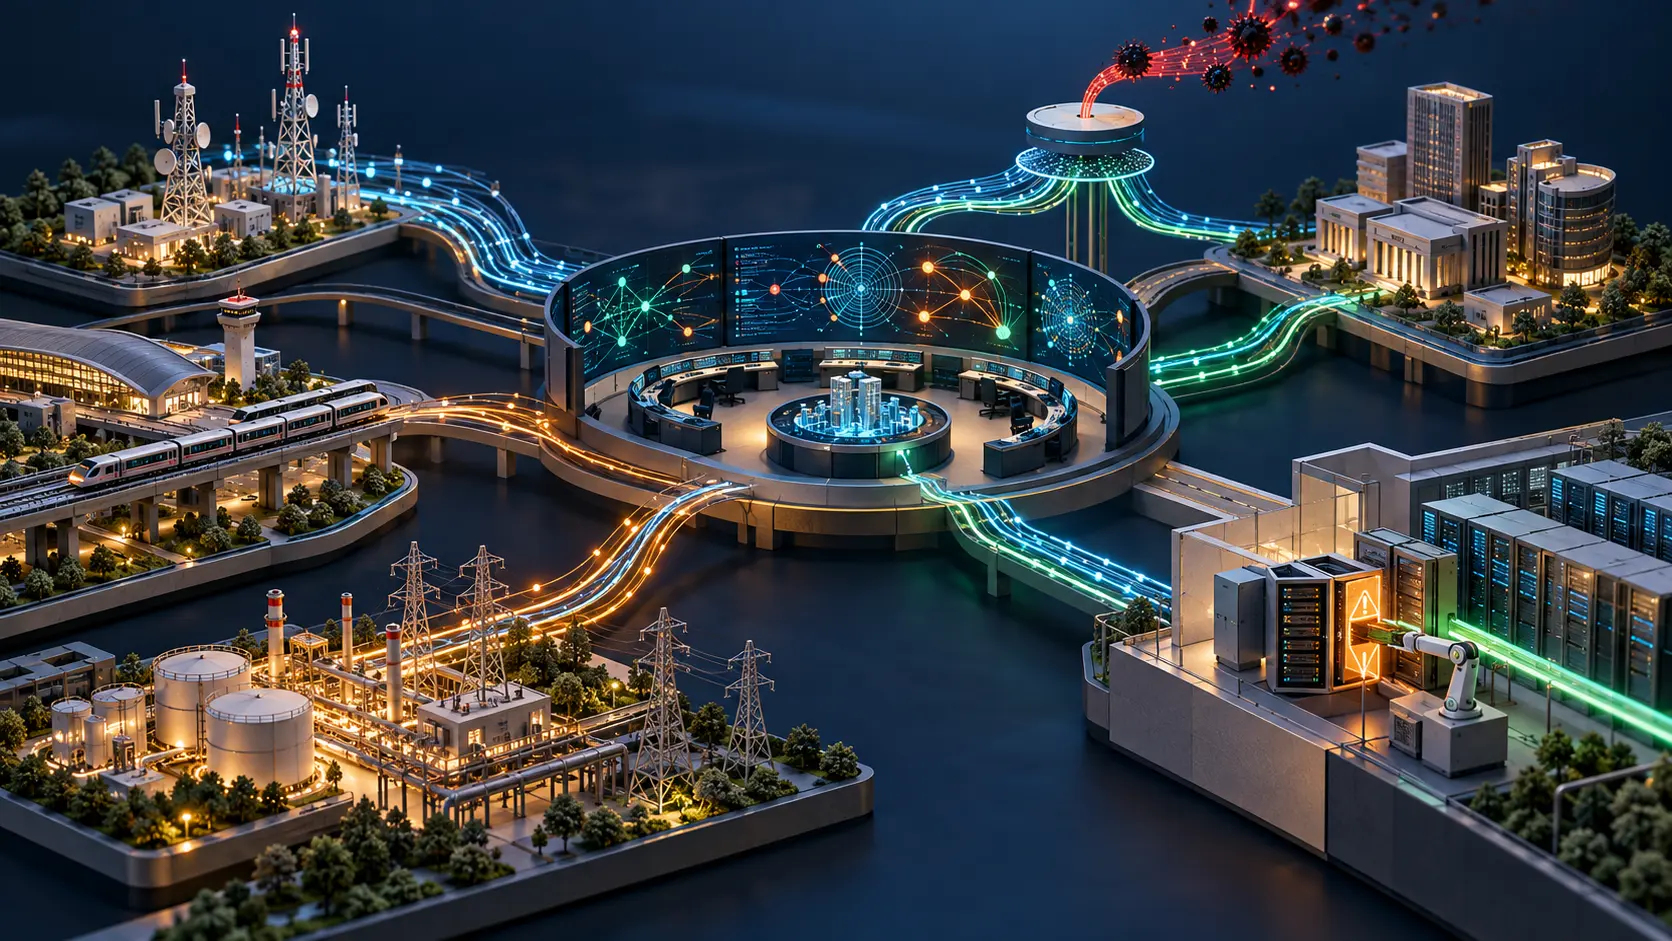
Cyber Security Agency of Singapore(CSA)が運営するNational Cybersecurity Command Centre(NC3)は、国家サイバー防御の運用拠点として機能を強化する。公表された計画は五つの仕事を束ねる。脅威情報の統合、保護DNSの運用、重要情報インフラ(CII)のインターネット公開システムの把握、一部事業者の検知システムとの接続、そしてAIを使った重大インシデントの調整だ。
NC3は組織ごとに分かれていた情報を共通の運用状況にまとめる。露出した資産は、所有者が修正手段を決める前に国家レベルで把握される。
シンガポールの通信事業者を狙ったUNC3886への対応は、この違いをよく示す。CYBER GUARDIAN作戦では、まず通信事業者が不審な活動を検知し、CSAとInfocomm Media Development Authorityに知らせた。政府機関と事業者は11か月を超えて連携し、100人以上の防御担当者が参加した。CSAによると、侵入経路を閉じ、修復を実施し、監視を広げた。
最初の警報はネットワーク所有者から上がった。政府は規模、横断的な調整、追加の脅威情報を加えた。NC3の狙いはこの協力を日常化することだ。政府、CII所有者、セキュリティ企業、海外パートナーの情報をまとめ、CSAがインターネットに接続するシステムを把握し、深刻な脆弱性や実際に悪用されている脆弱性の優先順位をつける。
それでもパッチが入る先は本番システムだ。中央の状況図は危険なサービスを特定し、優先度を上げられる。変更の予定を組み、修正を試験し、ベンダーへの依存関係を処理し、作業中も顧客を接続したままにするのは所有者だ。「責任の共有」が実務になるのはここである。システムを動かす組織が対処できて初めて、警告に価値が出る。
保護DNSは別の制御点を加える。シンガポールはOnline Criminal Harms Actに基づき、既知の悪性ドメインへの接続を利用者に届く前に止める計画だ。各社のフィルターより上流で防御する。法律にはアクセス遮断指示の再審査や審判への不服申立ての手続きもある。国家規模の遮断速度と、誤遮断を直す速度は同じ運用ダッシュボードで見るべきだ。
NC3はCentre for Strategic Infocomm Technologiesが開発した検知システムを、一部のCII所有者に段階的に接続する。AI対応システムは進行中の事案を追い、状況評価をまとめ、次の行動を計画する。司令塔は判断材料と参加者を増やせるが、本番環境の変更とサービス停止リスクは所有者が引き受ける。
CSAの10月13日の発表は能力を説明し、今後も強化するとしている。一方で、NC3に接続したCII所有者数、公開資産のカバー率、警告から修正完了までの目標時間は示していない。その数字があれば、NC3が国家防御の運用基盤になったのか、立派な会議室にとどまるのかを判定できる。
次に見るべき数字は明快だ。何社が監視情報を共有するか。重大な脆弱性を何時間で確認するか。修正に何日かかるか。サービスは止まらなかったか。PDNSの遮断を再審査し、誤りを直すまで何分かかるか。シンガポールは共通の状況図を掲げた。パッチ台帳が、その図でネットワークが変わったかを示す。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加