
要約
- RFC 2167は階層的な権限区域を使い、区域外の問いを親へ、より細かい区域の問いを子へ紹介する設計を記した。
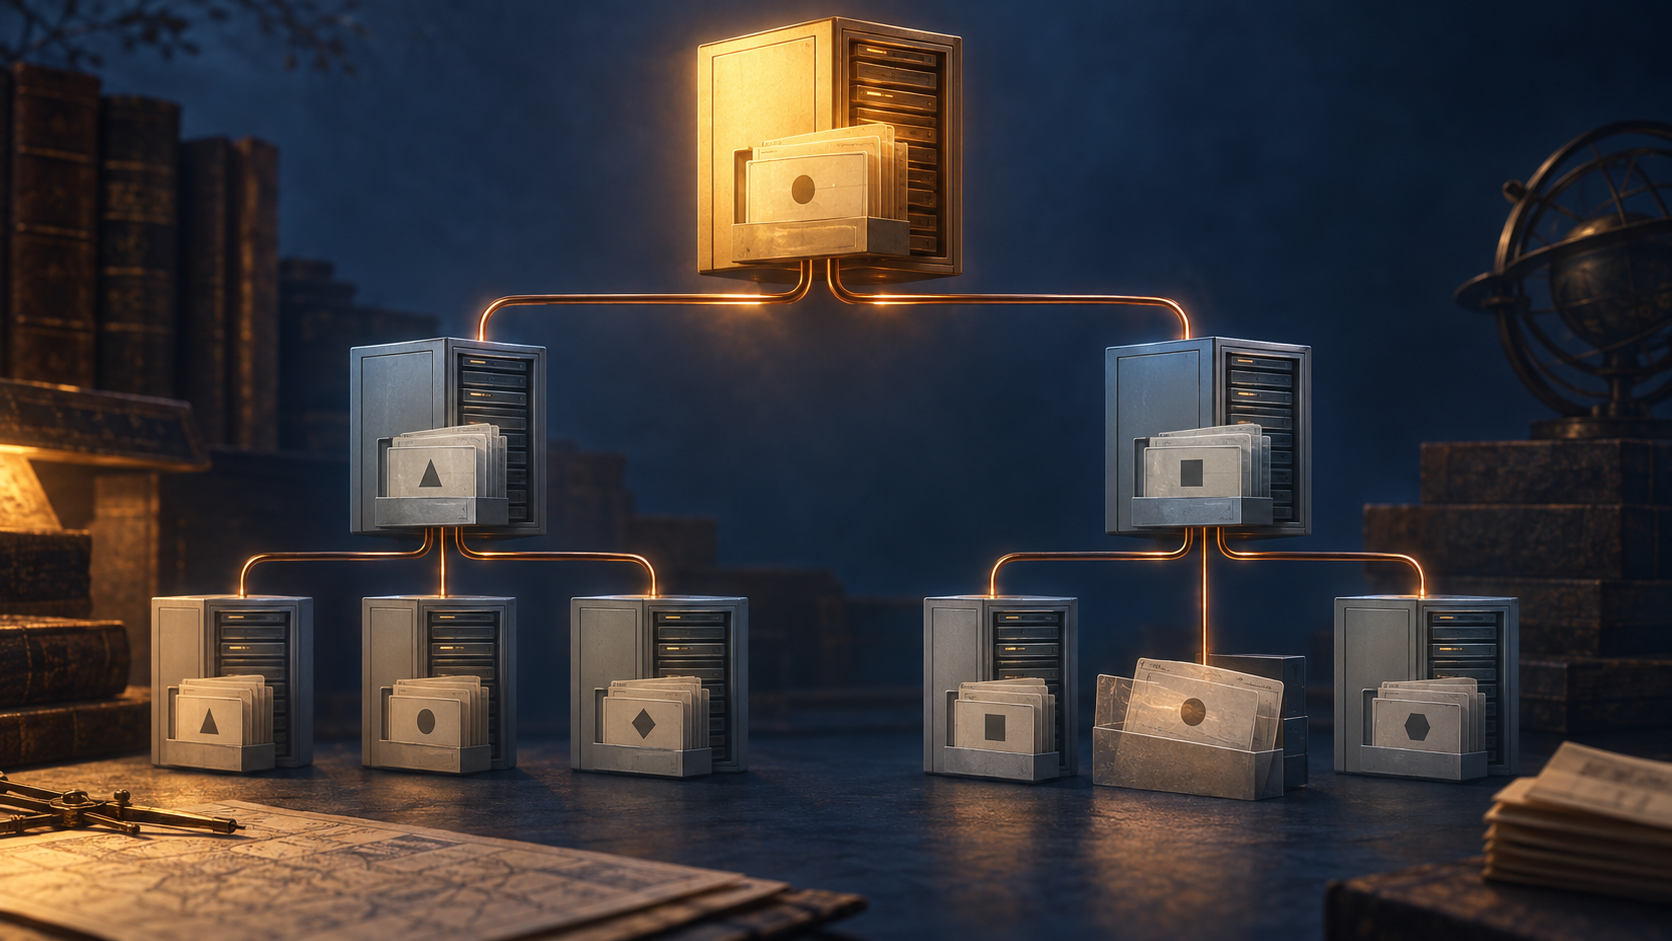
howard.md.usの記録をva.usに置くと、データベース内に存在しても想定された検索経路からは見つからない、という反例が明記されている。
サーバーに接続できたことと、そのサーバーが問いに答える資格を持つことは違う。va.usを担当するサーバーにhoward.md.usを尋ねると、RFC 2167によれば、そこは自分の管轄ではない。usまたは根へ照会を上げなければならない。その応答は「存在しない」ではなく「ここで断定できない」だ。
では、実際の記録だけをva.usに入れてみる。記録は消えていない。それでも名前に沿って別の枝をたどるクライアントには発見できない。1997年の文書が「誤配置」と呼ぶのは、この経路と置き場所の食い違いである。ただし最も細かい区域でなく、より上位の区域に置いた記録なら、多くの場合は見つかり得るとも記す。誤配置を一律に語らず、どの枝を照会が通るかを示す必要がある。
Referral Whois、すなわちRWhois 1.5は、中央のWhois名簿を一台で管理し続ける負荷への構想だった。ドメイン名やCIDR形式のネットワークは、その表記から階層上の位置を導ける。一方、人名だけから所在区域は決まらない。権限区域は階層ラベルとサーバー側のデータベースを結び、親は子への手掛かりを、子は親への手掛かりを持つ。これは保管先を探すための規則であり、保管者の記述を審査する制度ではない。
上位への紹介をpunt、下位への紹介をlinkと呼ぶ。紹介先にはホスト、ポート、区域が含まれる。次のサーバーはデータ、エラー、さらに別の紹介を返し得る。複数の紹介を受けたクライアントは順序も選べる。階層ラベルで扱えない検索には別の索引サーバーを使う余地があった。「紹介が出た」という事実だけから、終点に届いたことも、網羅的に探したことも言えない。
区域が返す該当なしの意味も、その区域の範囲に限られる。正しい子区域へのポインター、適切な記録配置、閲覧可能な属性、複製の更新状況が揃って初めて、その経路上の結果を評価できる。しかも区域ごとに独自のスキーマを定められ、共通部分の共有は推奨であって親からの一律強制ではなかった。同じ「連絡先」らしい項目を見つけても、意味や実在性は別に確かめなければならない。
一つの区域の登録元は必ず一台のmasterである。slaveは複製から権威ある応答を返せるが、登録はできない。SOAのシリアル番号や更新・再試行間隔は複製の状態を追う手掛かりで、完全複製と差分複製があり、属性の一部に限ることもできる。ここでの「権威ある」は名簿内の役割を指す。記載人物の本人確認、資源の正当な割当て、常に最新の複製を保証する言葉ではない。
guardianという仕組みは、更新や非公開データの閲覧を制御し、パスワードとPGPに言及する。書き換える権限と、書かれた事実の真偽は切り分けるべきだ。RFC 2167はInformationalで、インターネット標準を制定する文書ではないと明言した。実際の利用率や今日のWHOIS・RDAPをこの資料から推測することもできない。紹介、発見、内容の裏付けをそれぞれ別の証拠として扱うところに、この古い設計の現在にも通じる読み方がある。
資料と限界
設計の根拠はRFC 2167の第2・4節とRFC Editorの書誌情報にある。RFC 1714は先行版、RFC 954は中央型Whoisの背景である。実際の誤登録、個人の同一性、割当ての正当性を証明する資料ではない。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加