
要約
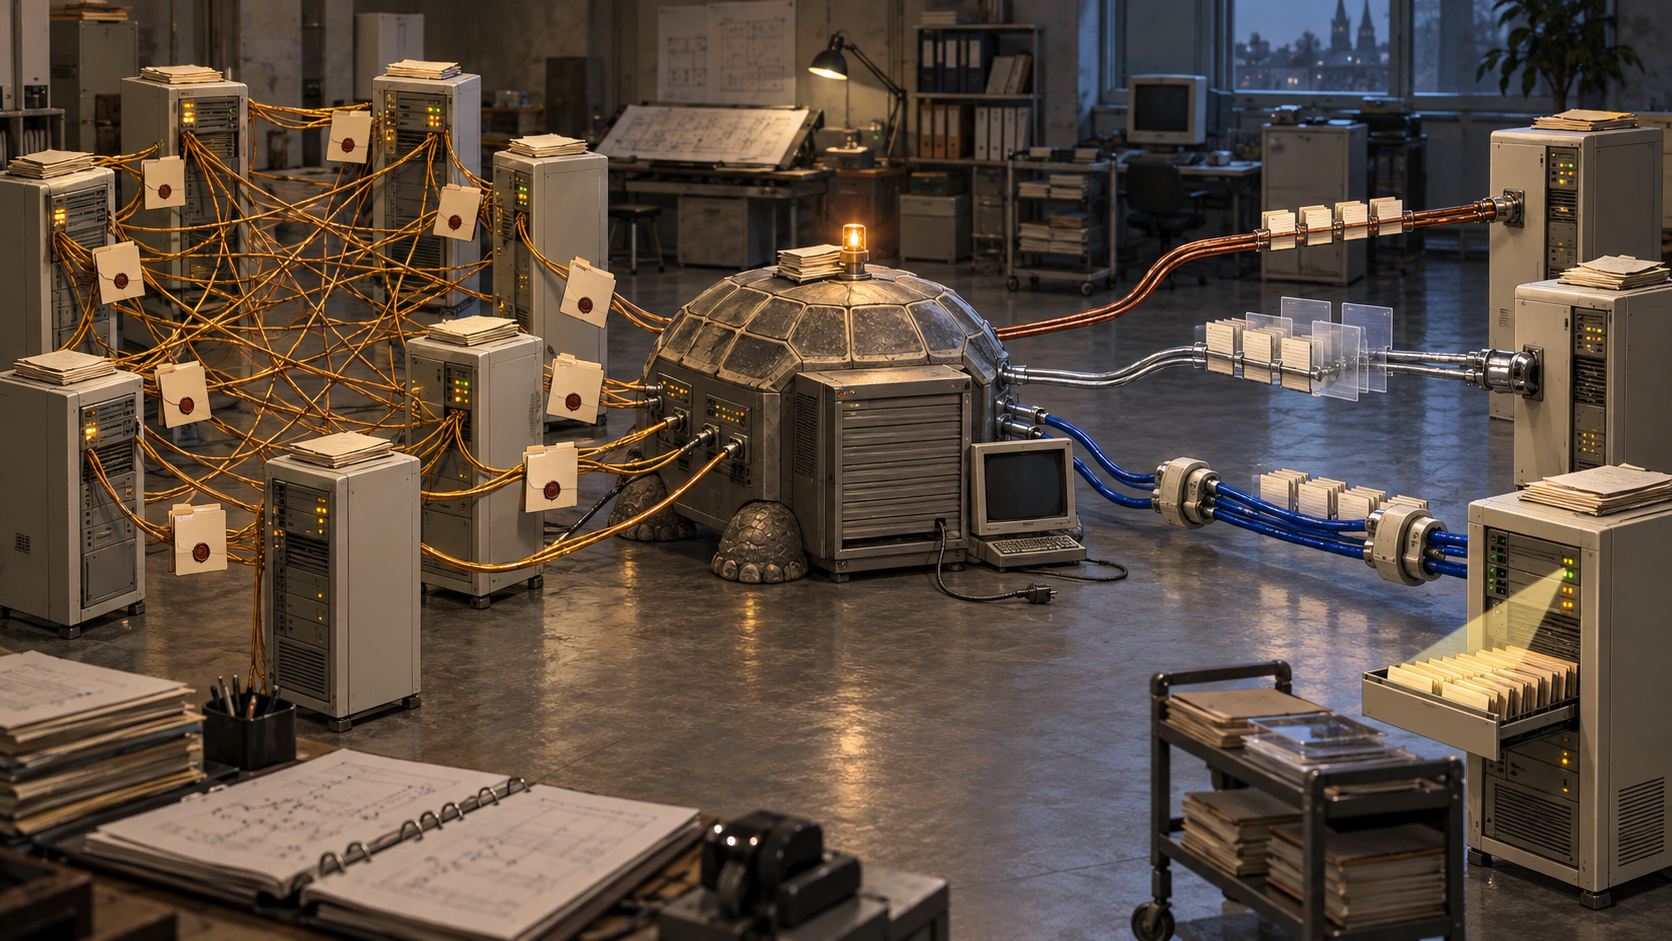
- X.500 は命名木のルートを定義したが、第一階層 DSA を運用上まとめる拡張可能な手続きは定めなかった。Giant Tortoise は、全員対全員の合意を各 DSA とルートの一合意へ置き換えた。
- Quipu を標準機構へ替える道は一本ではなかった。DOP の実装不足と X.500 文書の欠陥を受け、RFC 2120 は DISP、アクセス制御情報、階層的 operational binding を組み合わせる短期・中期・長期の経路を示した。
- ルートのコピーで List や一階層 Search が成功しても、それは特定 DSA の複製状態を示すにすぎない。世界的な完全性、最新性、権限、安全性の証明ではなく、ルート DSA 自体は LDAP、DAP、DSP の利用者向け操作を受けない設計だった。
問題は木の形より、合意の数にあった。RFC 2120 が前提とした X.500 では、第一階層 DSA の管理者集団がルート naming context を支える。しかし、標準は共同管理の実務を定めず、管理者は二者間合意など私的な方法に頼った。新しい第一階層 DSA が一つ加わるたび、既存の全参加者との調整が増える。論理上の木の裏側には、拡大するメッシュがあった。
NameFLOW-Paradise の回答が Giant Tortoise だった。この非標準ルート DSA に国エントリーを集め、Quipu の複製機構で各国 DSA や他のサーバーへ配布した。RFC 2120 によれば、1996 年 6 月には 770 の DSA が情報を複製していた。第一階層の各管理者は全員と交渉する代わりに、ルートとの一つの合意を持てばよくなった。
性能上の価値もあった。従来型の国 DSA にあるルート文脈のコピーは knowledge information が中心で、安全でない List には使えても、第一階層をローカルに絞り込む属性が足りない。Quipu が国エントリーをより厚く複製したことで、各マスターへ連鎖・参照せず、一階層 Search を手元で実行できた。
それでもコピーは権威そのものではない。Giant Tortoise は非標準 knowledge model を補う運用装置であり、そこにあるデータを自動的に世界共通の最新事実へ変えたわけではない。マスター、コピー、複製合意、転送時点、検索結果は、それぞれ別の証拠である。
動いている利点を残すため、移行は三つに分かれた
NameFLOW-Paradise は 1993 年版 ISO X.500 プロトコルへの移行を望んだ。理想図では、ルート DSA と各第一階層マスター DSA が DOP の階層的 operational binding を結び、DISP で拡張されたルート文脈を配る。受信側は List、一階層 Search、他の第一階層への名前解決を維持できる。
しかし DOP を実装した製品は少なく、標準にも穴があった。DISP で subordinate reference を送っても、安全な List に必要な一部のアクセス制御情報が含まれない。参照だけを shadowing しても、一階層 Search が必要とする subordinate entry は届かない。長期案のルート向け階層 binding さえ、ASN.1 では表現できても本文の裏付けがなかった。
短期経路は DOP を待たず DISP だけを使う。第一階層管理者は access point と担当する relative distinguished name をルート管理者へ伝え、shadowing agreement を結ぶ。電話で情報を渡してもよいとするほど実務的な案だった。集約・再配布された知識で安全でない List はできるが、アクセス制御材料と検索対象のエントリーが不足するため、安全な操作やローカル一階層 Search までは主張できない。
中期経路では逆方向の「spot」shadowing を足す。各第一階層 DSA が自らのマスターエントリーをルートへ渡し、ルート側は階層 binding で作られたように見える形へ整え、マスターへの subordinate reference を付ける。次の shadowing が完成したルート文脈を外へ配る。二つの標準上の欠陥が直れば、安全な List と一階層 Search が可能になるが、1996 年の DANTE 会合に参加した供給者は、本格実装を 1998 年半ばより前には見込んでいなかった。
長期経路でようやく DOP の階層的 operational binding を使う。第一階層 DSA は自分のエントリーのマスターであり続け、binding が subordinate reference、検索属性、collective attribute、アクセス制御情報をルートと同期する。ルートはその文脈の shadow を参加 DSA へ供給する。
三経路の観測結果を同じ証明書のように扱ってはならない。短期の List は参照が見えることを示しても安全性を示さない。中期の Search はコピーに属性があることを示してもマスターとの現在一致を示さない。DOP binding は標準化された関係を示しても、全製品の正しい実装や全管理者の参加までは証明しない。
ルートは利用者向け入口ではない
RFC 2120 の master root DSA は一つだが、LDAP、DAP、DSP の通常操作を提供しない。利用者はルート文脈の shadow を持つ第一階層 DSA に問い合わせる。この否定条件こそ重要である。ルートは調整と複製の場所であって、世界を一括検索する公共サービスではなかった。
この問題は RFC 2148 のホワイトページ運用とも異なる。RFC 2148 は、個人レコードを誰が収集・更新するか、プライバシーをどう扱うか、クライアントがどう到達するかを問う。RFC 2120 は、第一階層システムが総当たりの合意網を避け、独自機構が提供していた検索性能を壊さず置き換える方法に焦点を絞った。
List の成功が示すのは、応答した DSA のその時点の状態とアクセス条件で見えた名前や参照である。一階層 Search の成功が示すのは、フィルターを適用できるだけのコピー属性があったことだ。どちらも全世界の網羅、マスターの最新状態、すべての呼出者の権限、単一政策への合意を導かない。
RFC 1276 は Quipu を暫定的な事実上の標準と呼んだ。パイロットで機能し、早く展開できる一方、管理性と拡張性の限界も既知だった。RFC 2120 は、その running code から標準機構へ渡るための記録である。移行を評価するには、どの運用上の利益を守るのか、各段階がどの証拠を作るのか、なお別途立証すべき主張は何かを分けなければならない。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加